Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


SDLC全体のオープンソースリスクを検出、優先順位付け、修復
開発者が最初からセキュリティとコンプライアンスの問題を発見して修正できるようにする
JFrog Xrayとは何ですか?
JFrog Xrayは、簡単な方法で、オープンソースソフトウェア (OSS) およびサードパーティコンポーネントのセキュリティ脆弱性とライセンスコンプライアンスの問題を特定、優先順位付け、修復できるエンタープライズグレードのソフトウェア構成分析 (SCA) ツールです。
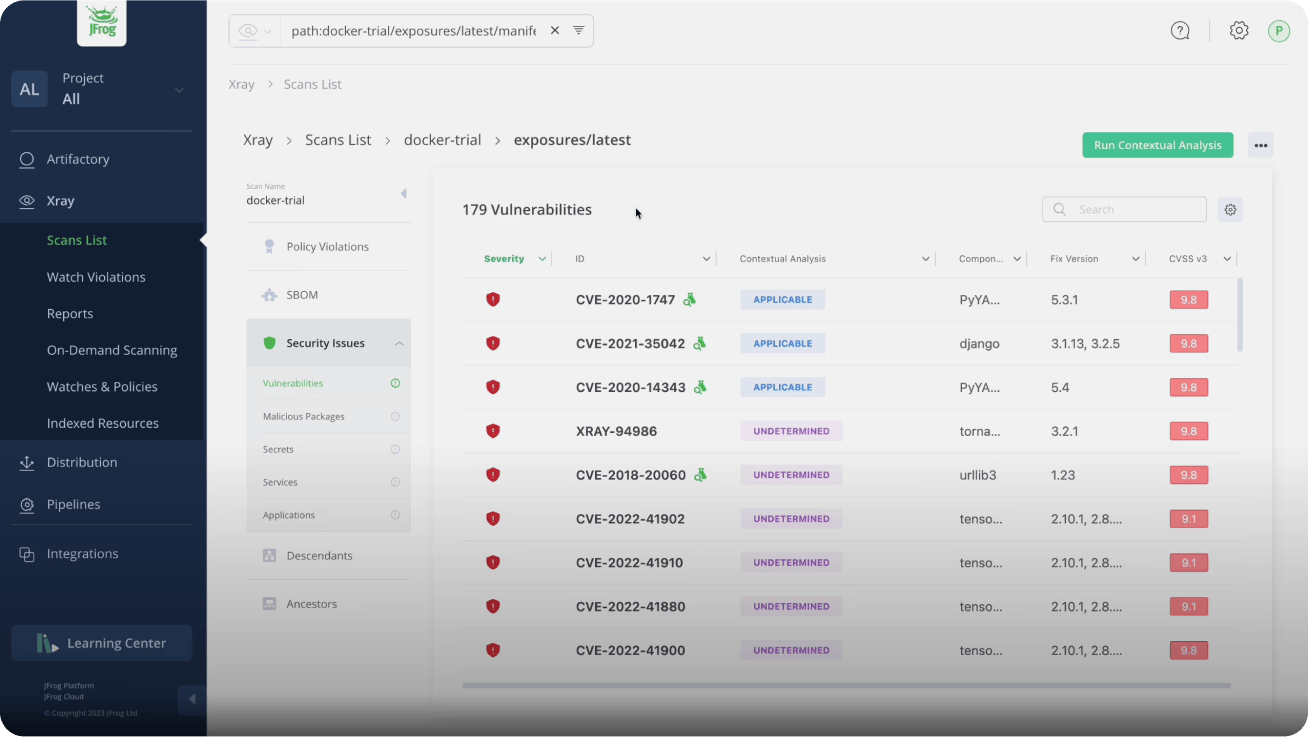

早期検出と 迅速な修復
開発サイクル全体でリポジトリ、ビルドパッケージ、およびコンテナイメージの継続的スキャンを実行することで、オープンソースパッケージとバイナリの脆弱性を簡単に特定、優先順位付け、修復できます。 セキュリティの脅威を早期に検出して、リスクを軽減し、修正を迅速化し、コストを削減
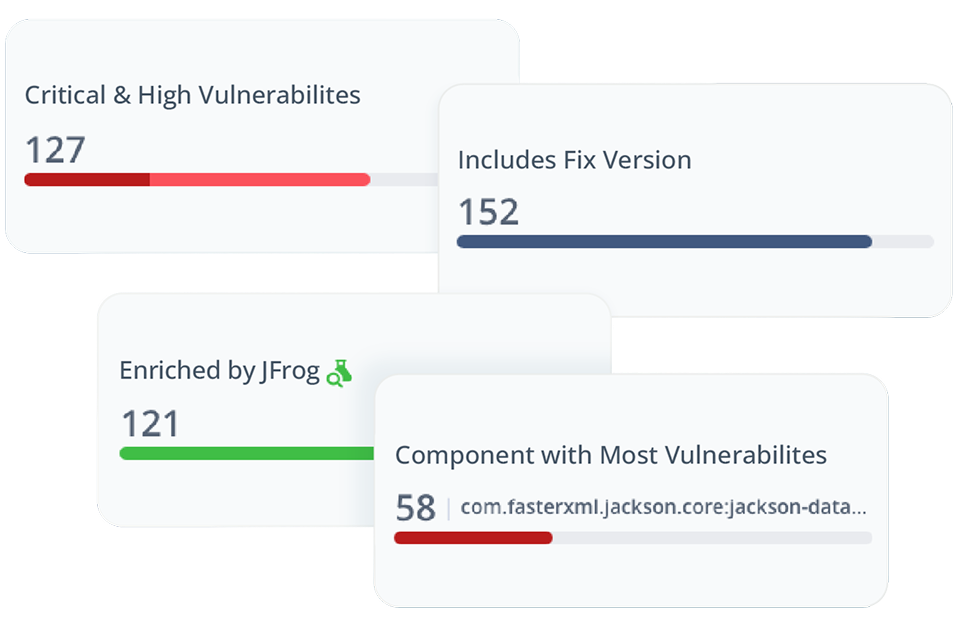
開発者の生産性とエクスペリエンス
開発者ツールとシームレスに統合することで、ビルド時間への影響を最小限に抑えながら、効率的で自動化されたコードの保護を実現します。 IDE/CLIで直接、脆弱性のある依存関係と修復オプションやコンテキストを表示できます。 JFrogのCLIツールを使用してパイプラインを自動化し、依存関係とコンテナのスキャンとオンデマンドのスキャンを行います。
大規模な ライセンスコンプライアンス
自動的に生成されるソフトウェア部品表 (SBOM) により、直接的および間接的な依存関係を完全に可視化できます。 オープンソースライセンスの問題が本番環境で顕在化する前に検出して解決し、規制を適用するポリシーを簡単に作成して、すべてのOSSライセンスのコンプライアンスレポートを生成できます。
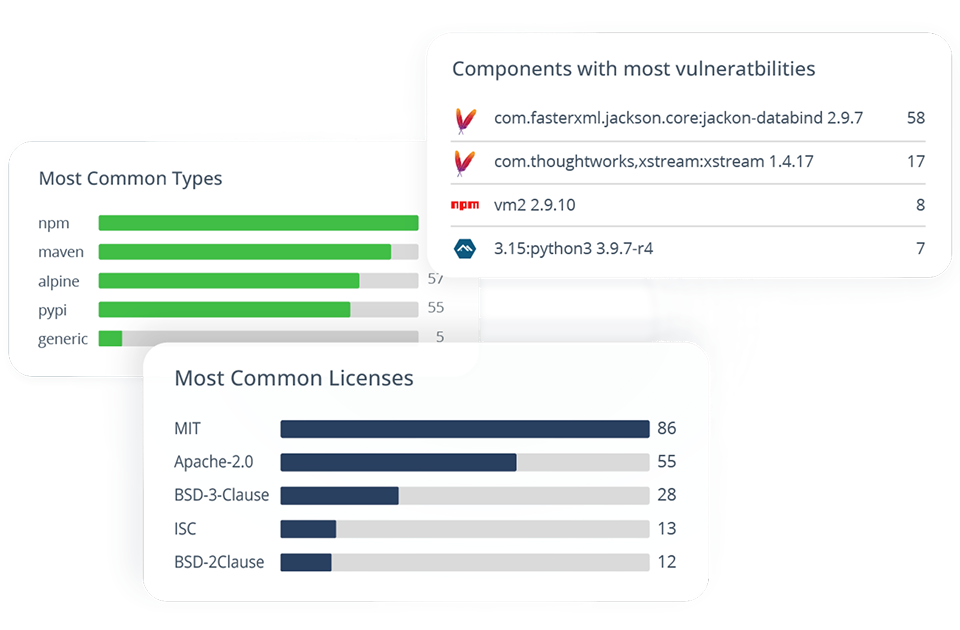
運用リスク 管理
OSSコンポーネントに関する追加データにアクセスして、運用リスクを評価できます。 バージョンの経過期間、関係者の数、メンテナンスの頻度、コミットの数、サポート終了などのリスク要因に基づいてパッケージをブロックするカスタムポリシーを作成します。
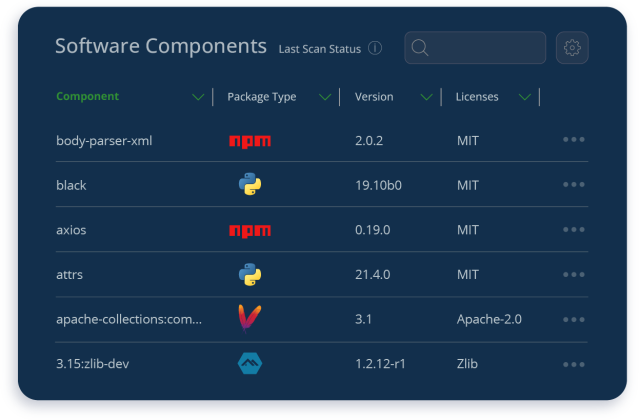
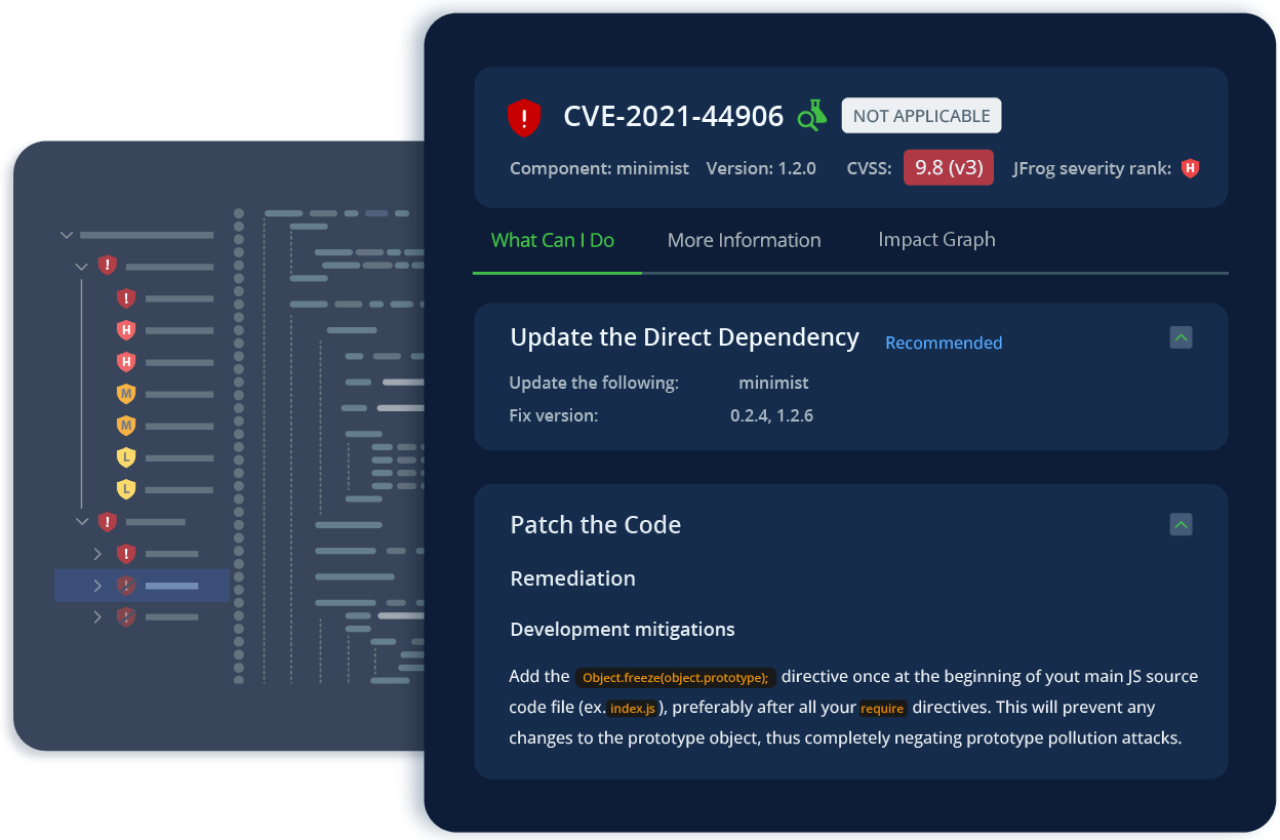
JFrogセキュリティ調査チームによる CVEの研究と強化
JFrogの専任のセキュリティリサーチチームによる詳細なCVE調査結果と脆弱性データを活用して、セキュリティ体制を積極的に推進します。 実際のリスクをより深く理解し、注目度の高いCVEに優先順位を付け、効果的なリソース割り当てにより修復を加速します。
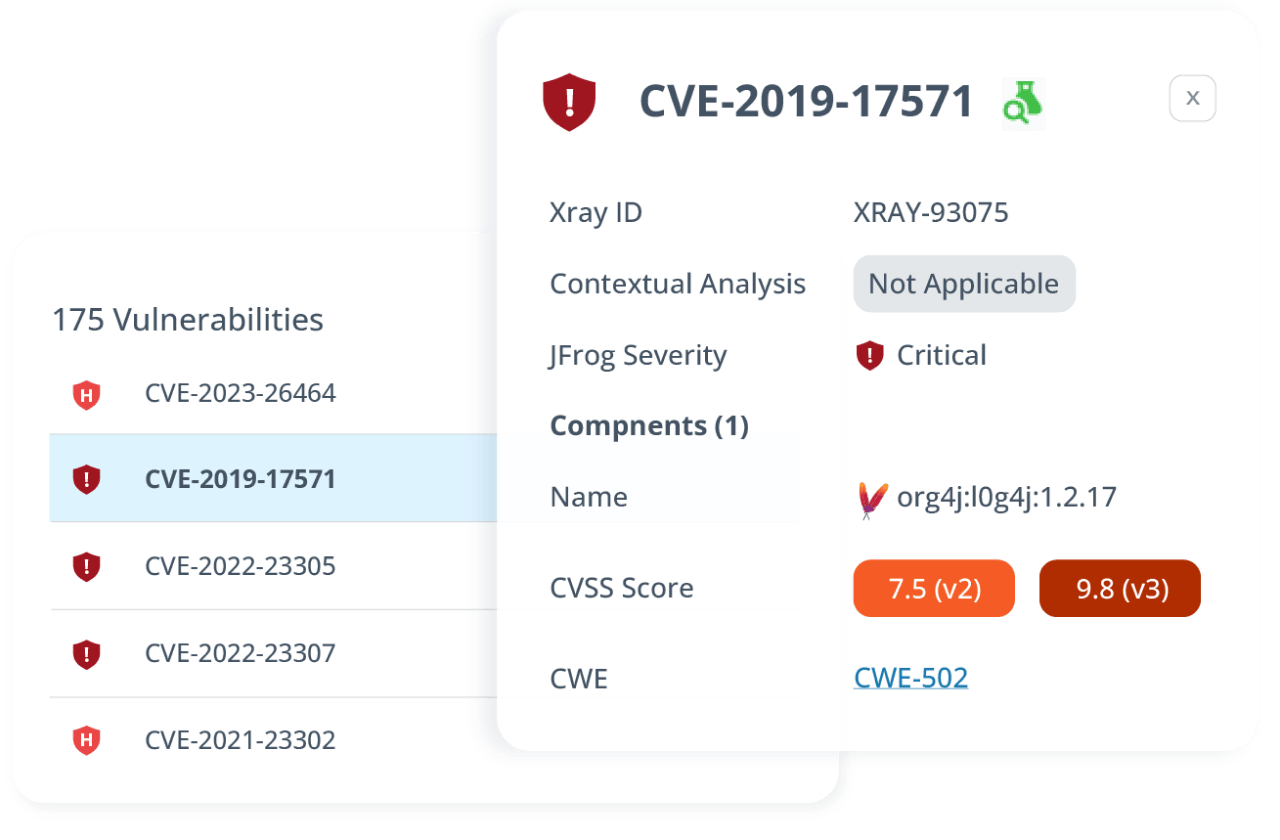
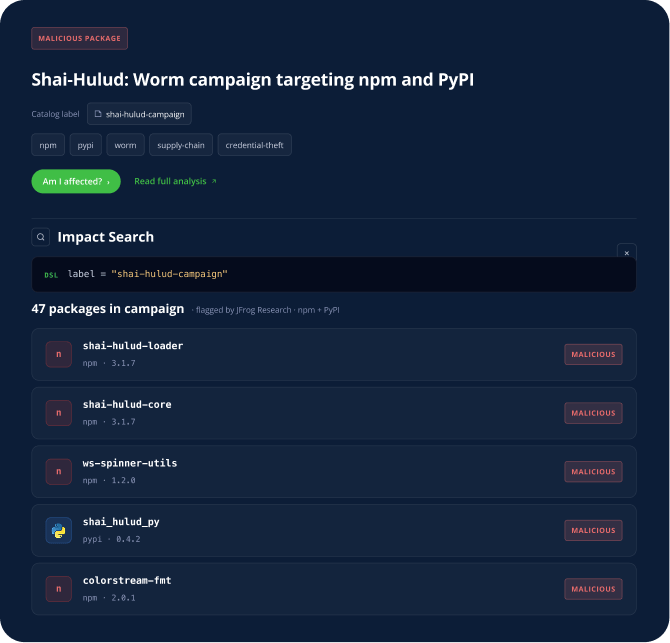
悪意のあるパッケージの検出
公開アドバイザリおよびJFrogのセキュリティリサーチチームからの情報を基に構築された、400万以上のOSSパッケージを収録したJFrogの拡張データベースを使用して、悪意のあるパッケージとコンポーネントを自動的に検出して排除します。 すぐに使える実用的な軽減策と修復の手順を入手して、リスクを最小限に抑えます。
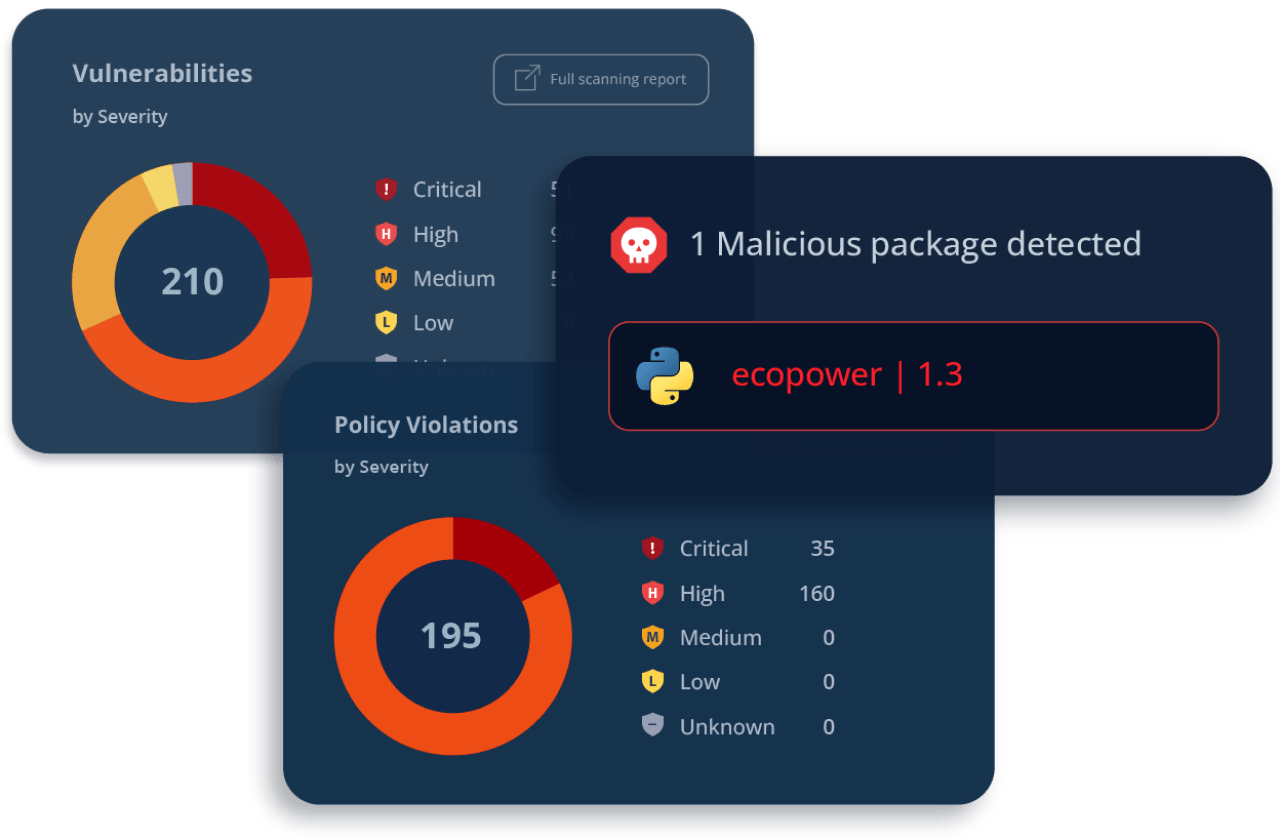
JFrog 脅威ハブ
JFrog Threat Hubは、環境全体における脆弱性とソフトウェアアーティファクトへの影響に関する包括的かつ詳細なビューを提供します。 エクスポージャーを明確に可視化して制御することで、修復時間を短縮できます。