Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


SDLC全体のオープンソースリスクを検出、優先順位付け、修復
開発者が最初からセキュリティとコンプライアンスの問題を発見して修正できるようにする
JFrog Xrayとは何ですか?
JFrog Xrayは、簡単な方法で、オープンソースソフトウェア (OSS) およびサードパーティコンポーネントのセキュリティ脆弱性とライセンスコンプライアンスの問題を特定、優先順位付け、修復できるエンタープライズグレードのソフトウェア構成分析 (SCA) ツールです。
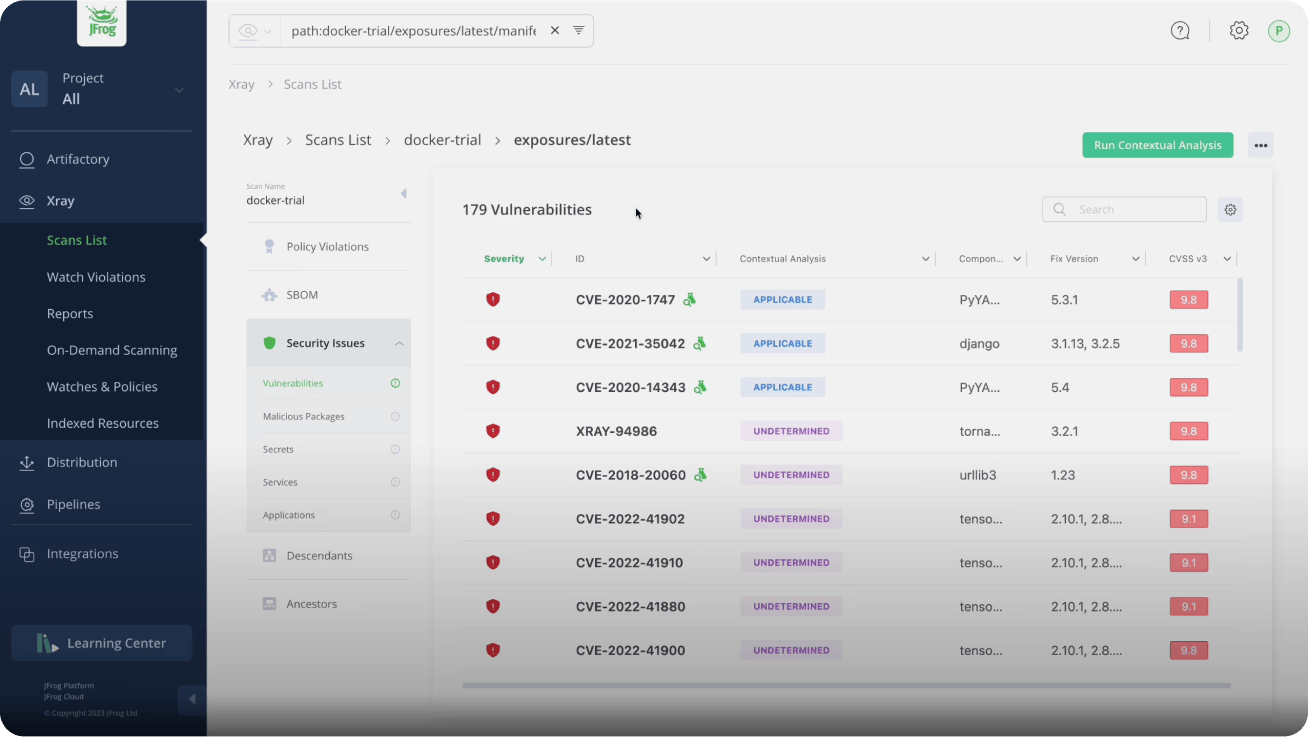

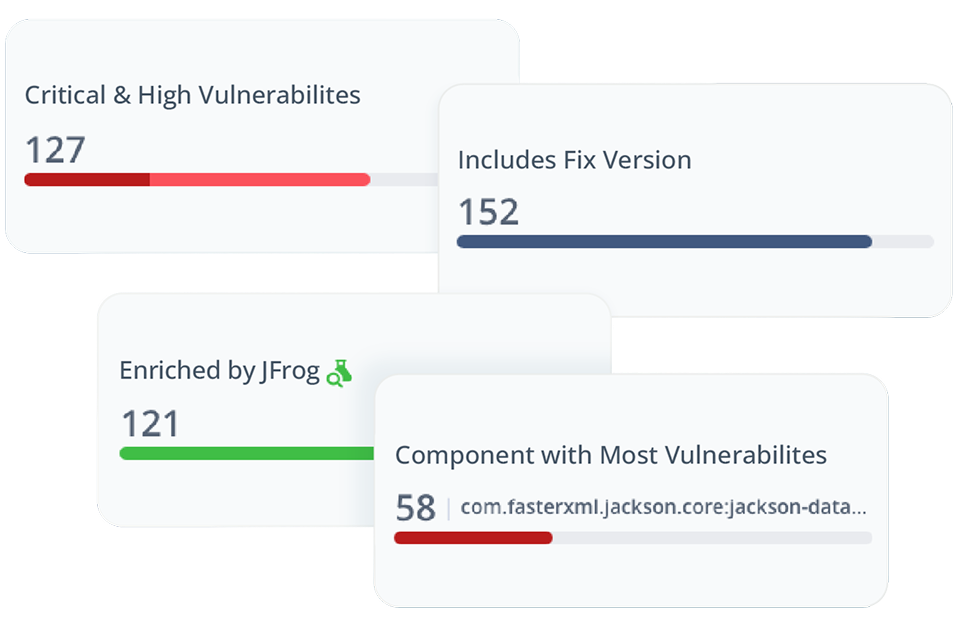
早期検出と 迅速な修復
開発サイクル全体でリポジトリ、ビルドパッケージ、およびコンテナイメージの継続的スキャンを実行することで、オープンソースパッケージとバイナリの脆弱性を簡単に特定、優先順位付け、修復できます。 セキュリティの脅威を早期に検出して、リスクを軽減し、修正を迅速化し、コストを削減
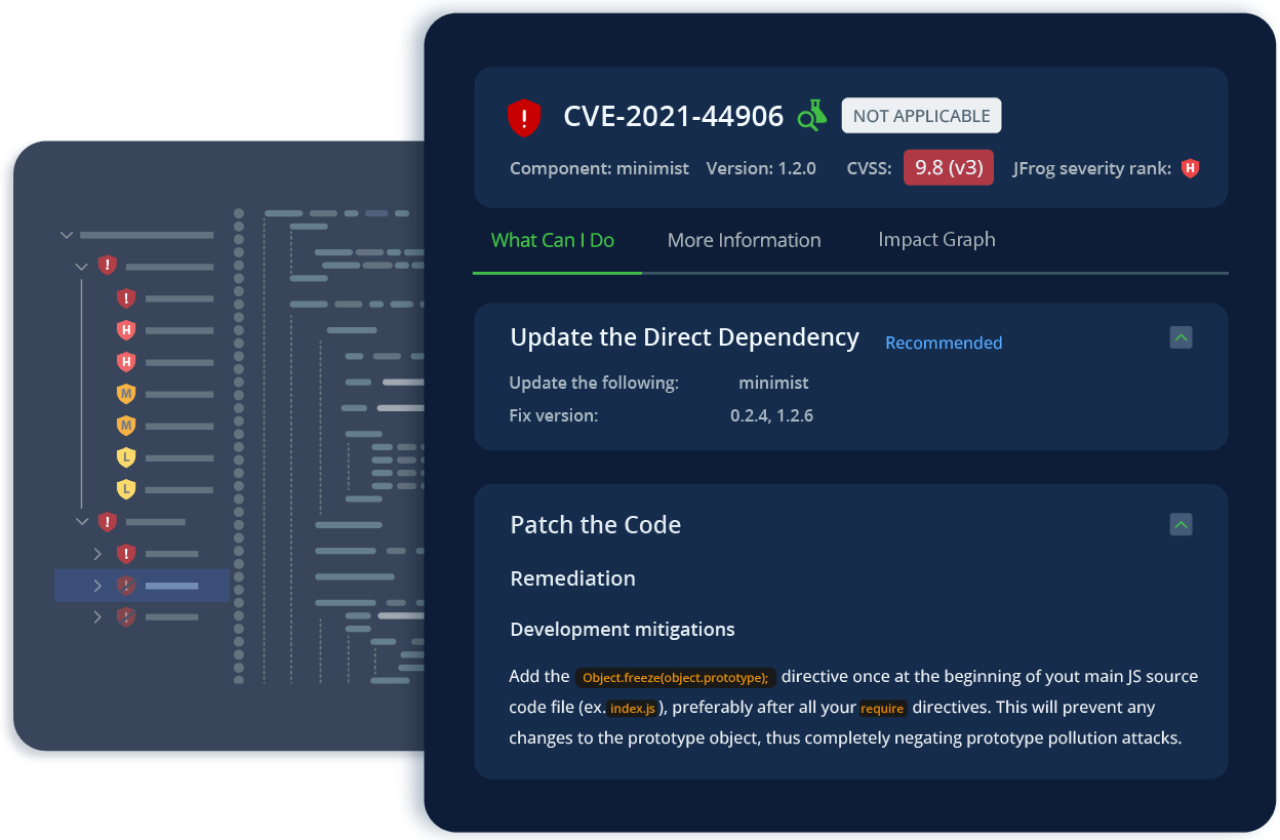
開発者の生産性とエクスペリエンス
開発者ツールとシームレスに統合することで、ビルド時間への影響を最小限に抑えながら、効率的で自動化されたコードの保護を実現します。 IDE/CLIで直接、脆弱性のある依存関係と修復オプションやコンテキストを表示できます。 JFrogのCLIツールを使用してパイプラインを自動化し、依存関係とコンテナのスキャンとオンデマンドのスキャンを行います。
大規模な ライセンスコンプライアンス
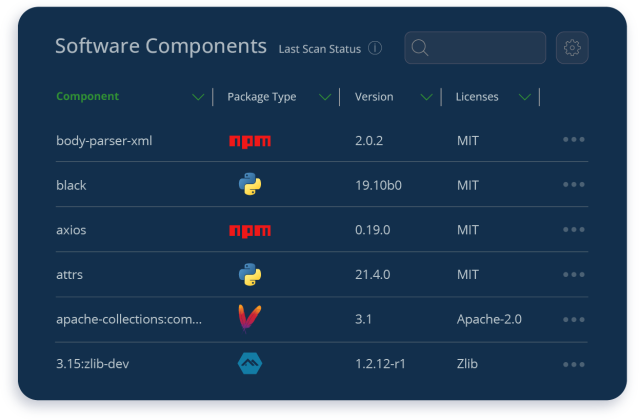
自動的に生成されるソフトウェア部品表 (SBOM) により、直接的および間接的な依存関係を完全に可視化できます。 オープンソースライセンスの問題が本番環境で顕在化する前に検出して解決し、規制を適用するポリシーを簡単に作成して、すべてのOSSライセンスのコンプライアンスレポートを生成できます。
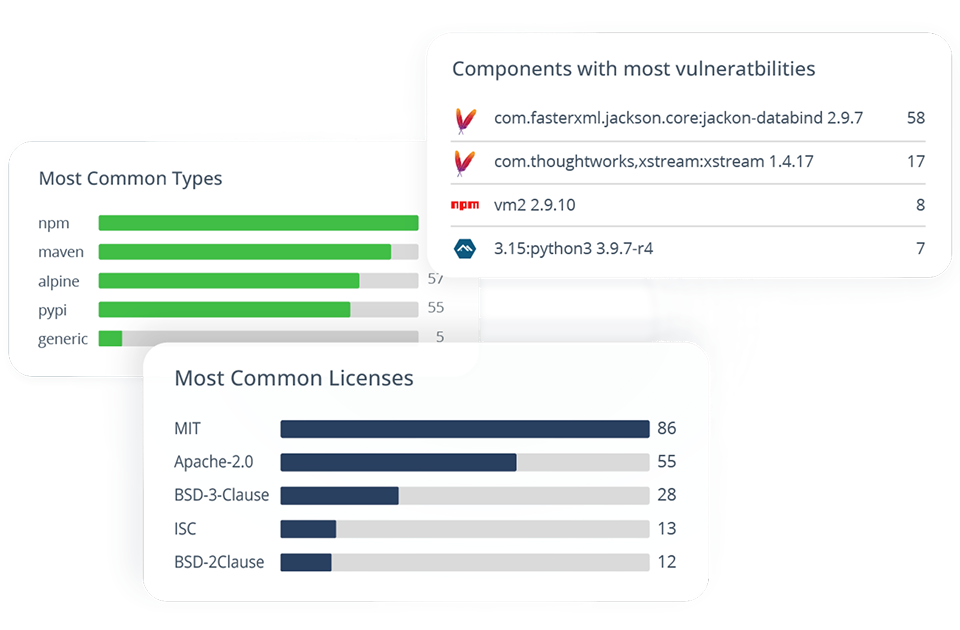
運用リスク 管理
OSSコンポーネントに関する追加データにアクセスして、運用リスクを評価できます。 バージョンの経過期間、関係者の数、メンテナンスの頻度、コミットの数、サポート終了などのリスク要因に基づいてパッケージをブロックするカスタムポリシーを作成します。
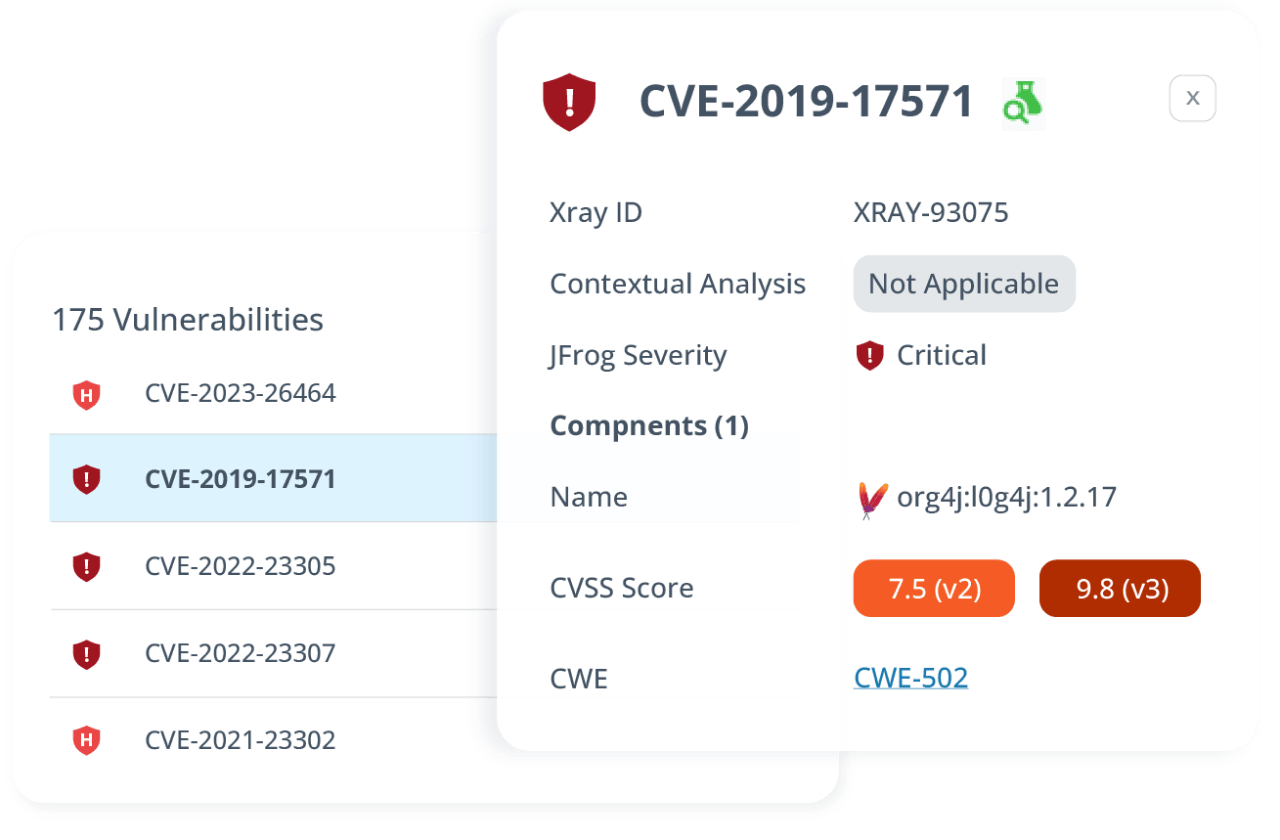
JFrogセキュリティ調査チームによる CVEの研究と強化
JFrogの専任のセキュリティリサーチチームによる詳細なCVE調査結果と脆弱性データを活用して、セキュリティ体制を積極的に推進します。 実際のリスクをより深く理解し、注目度の高いCVEに優先順位を付け、効果的なリソース割り当てにより修復を加速します。
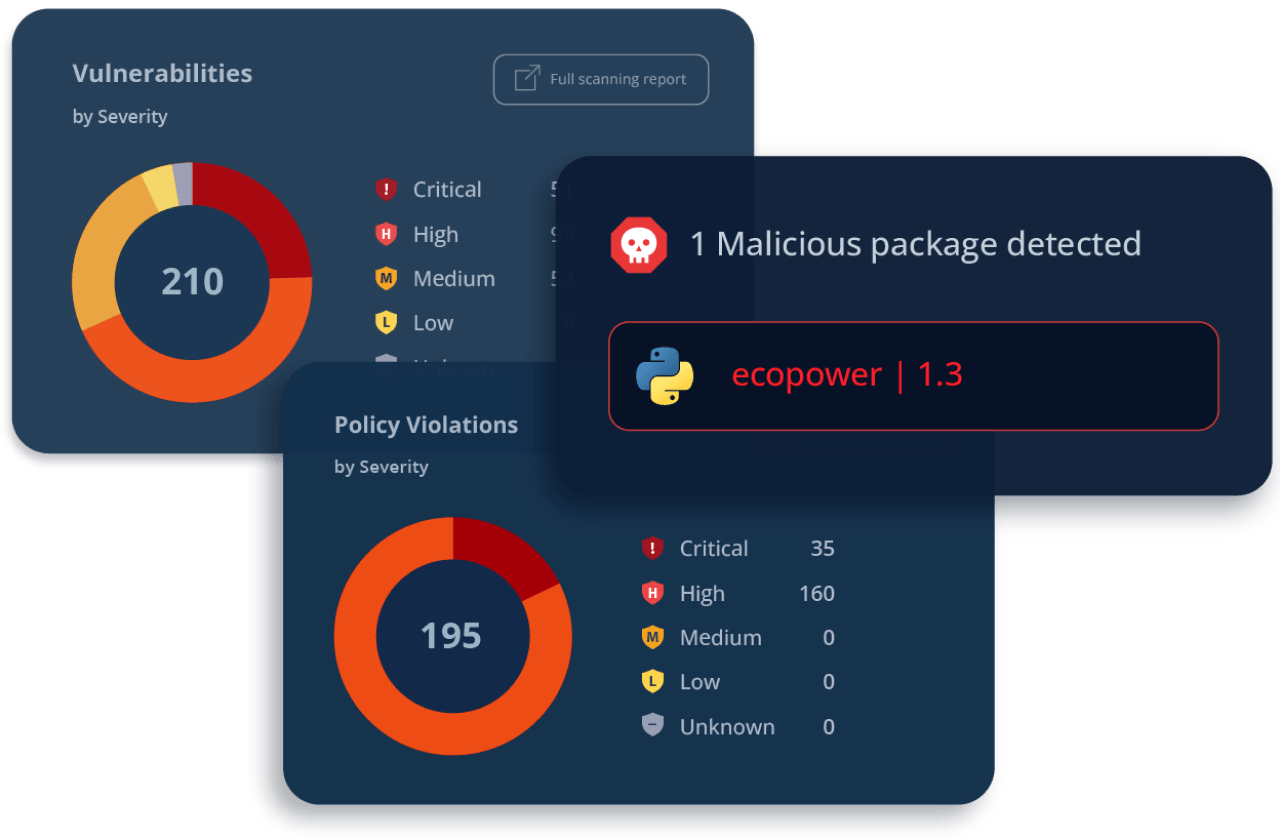
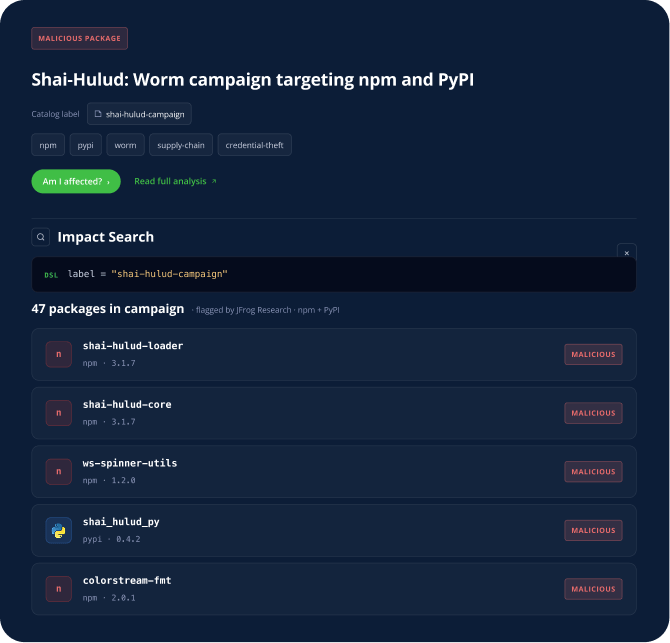
悪意のあるパッケージの検出
公開アドバイザリおよびJFrogのセキュリティリサーチチームからの情報を基に構築された、400万以上のOSSパッケージを収録したJFrogの拡張データベースを使用して、悪意のあるパッケージとコンポーネントを自動的に検出して排除します。 すぐに使える実用的な軽減策と修復の手順を入手して、リスクを最小限に抑えます。
JFrog 脅威ハブ
JFrog Threat Hubは、環境全体における脆弱性とソフトウェアアーティファクトへの影響に関する包括的かつ詳細なビューを提供します。 エクスポージャーを明確に可視化して制御することで、修復時間を短縮できます。
お客様がJFrog Xrayを信頼する理由
「多くの大企業では複数の拠点を運用しており、それらの拠点間で認証や権限を効率的に管理することが極めて重要です。JFrog Enterprise+ は、導入当初から当社の厳しい要件を満たせる理想的な構成を提供してくれます。Access Federationのような高度な機能により、ユーザー、権限、グループを拠点間で常に同期できるため、運用負荷を大幅に削減できます。」
「JFrog Enterprise+ は、開発者の生産性を向上させ、フラストレーションを解消します。 JFrog Distribution は、オンプレミスで利用できるCDNのような仕組みで、遠隔拠点へソフトウェアを確実に配信できます。一方、JFrog Access Federation を利用することで、拠点をまたいで認証情報、アクセス権、グループメンバーを容易に共有できます。
「従来の15か月サイクルではなく、現在はほぼオンデマンドでリリースできるようになりました。」
「長年DevOpsエンジニアとして働いてきた経験から、企業が保有する旧来のものから最新のものまで多種多様なパッケージを管理し続けることがいかに難しいかを理解しています。JFrogはこれまで常に、チームが効率的かつ安定して業務を続けられるよう強力に支えてくれました。JFrogが停止すれば、私たちの業務も止まってしまうと言っても過言ではありません。さらにAWSのインフラにも支えられていることで、現在だけでなく将来にわたっても、ビジネスの要求に応じて安心して開発と提供を行えると確信しています。」
「Artifactory の機能があるからこそ、私たちは現在のような取り組みを実現できています。Xray に関しては、セキュリティは考えるまでもありません。最初から組み込まれていて、オンにするだけで使える——まさに驚きです。それなら迷わず選びます。」
「log4jの問題が金曜日の午後に公表された際、JFrogを活用することで、月曜日の正午までにすべての拠点へパッチを展開することができました。」
「このインシデントから得た教訓の一つは、一般論として、ビルドに取り込む依存関係を検証するスキャンツールを介さずに、インターネットから直接ビルドを行うべきではないということです。そのため、私たちはクラウドサービスではなく JFrog® Artifactory® のインスタンスを使用して依存関係をホストしています。これを、ステージング、プロダクション、オンプレミス向けにリリースされるすべてのソフトウェア成果物における唯一の正当な配布元としています。
「Artifactory に移行して以降、私たちのチームは保守の負担を大幅に削減できました。その結果、次の取り組みに進み、より成熟したDevOps組織として活動できるようになっています。」
「世界中で30万人以上のユーザーが、規模の異なるネットワークの重要な要素を監視するためにPRTGを利用しています。そのため、私たちはソフトウェアそのものだけでなく、それを取り巻くセキュリティやリリースプロセスについても、継続的に改善・強化していく責任があると考えています。JFrog は、これを最も効率的な形で実現するための支援をしてくれています。
「私にとって JFrog Connect は、エッジIoTの連携をより迅速に展開し、より大規模に管理するためのスケーリングツールです。VPN やファイアウォールの要件が異なる複数の顧客拠点に接続する際も、手作業による一時的な対応が大幅に減りました。」
「5つも6つも異なるアプリケーションを使うのではなく、本当に使える単一のものは何かを見極めたいと考えていました。それらを保守する必要もありました。 「単一のソリューションとして使えるものはないのだろうか、と考えました。 そこで Artifactory がその課題を解決してくれました。 結果として、私たちにとってはまさにワンストップのソリューションでした。本当に、私たちに必要なものはすべて揃っていました。」
JFrog Platformでソフトウェアサプライチェーンを保護
開発から本番環境まで一貫したセキュリティを実現
ソースコードとバイナリスキャンの セキュリティ強化
JFrog Advanced Securityなら、開発チームはコーディングしながらスキャンを実行でき、DevOpsやセキュリティチームはバイナリにガバナンスとセキュリティゲートを適用できます。JFrogの高度なスキャン機能で、本当に重要なリスクを優先し、セキュリティノイズを効率的に削減します。
専門的なリサーチに基づく
この研究の成果をご覧になりたいですか? JFrog Xrayが手動による修復を減らし、安全なリリースを加速することで、チームの時間を節約する方法をご覧ください。
セキュリティの節約時間を計算する
2000
+
悪意のあるパッケージ を公開
1700
+
適用性スキャナー
20
+
OSSツール リリース
140
+
発見された 脆弱性
-
はい。Xray は Artifactory と同様に、JFrog Platform の中核コンポーネントです。このシームレスな統合により、Xray は Artifactory と連携し、両製品の間で豊富なメタデータを共有します。その結果、セキュリティ上の問題を深く把握できるだけでなく、影響範囲全体を理解し、より効果的なリスク評価と修復が可能になります。
-
SaaS(クラウド)またはセルフホストのサブスクリプションが Pro X、Enterprise X、または Enterprise+ の場合、Xray が含まれています。
-
Xray は Docker、Maven、PyPI、npm、NuGet など、25 種類以上のパッケージタイプと技術に対応しています。Artifactory と同様に汎用性が高く、これらを一箇所で保管できます。さらに、ビルド、コンテナ、保管済みアーティファクトをスキャンし、オープンソースの依存関係に起因するセキュリティリスクと脆弱性を特定できます。
-
はい。Xray はイメージのすべてのレイヤーを再帰的に深くスキャンし、各レイヤー内のすべてのコンポーネントを特定します。これにより、使用中の依存関係を網羅的に把握できます。さらに、既存のポリシー条件に違反するコンポーネントも検出でき、コンプライアンスとセキュリティを確保できます。
-
はい。Xray は、イメージとビルド済みアーティファクトが Artifactory にアップロードされる際にスキャンできます。さらに、ビルドプロセスのメタデータ(ビルド情報)を取得し、詳細な分析のために JFrog Platform へ公開できます。ビルド情報を直接スキャンすることで、特定のビルドに含まれるすべての依存関係を把握し、セキュリティリスクの評価とコンプライアンスの確保に役立ちます。
-
Xray のシフトレフトのアプローチは、開発者が日常的に使う主要な IDE とシームレスに統合されます。VS Code、IntelliJ、Visual Studio、PyCharm などのプラグインにより、開発環境の中でセキュリティ脆弱性とコンプライアンス上の問題を早期に検出できます。
-
はい。Xray は複数のポリシーに完全対応しており、多くのお客様がリポジトリ全体でセキュリティとコンプライアンスを徹底するためにこの機能を利用しています。ポリシーは複数のリポジトリに適用でき、重要な資産を幅広くカバーします。事前にポリシーを設定しておくと、Xray は問題が発生した時点で能動的に検出し、強調表示します。
-
はい。Artifactory が GitHub、Jenkins、Azure などの CI サーバーとシームレスに統合されるように、Xray も CI/CD パイプラインに組み込めます。パイプラインのスクリプトに Xray スキャンをステップとして追加すれば、開発サイクルの早い段階でセキュリティ脆弱性とコンプライアンス上の問題を自動的に検出できます。
-
はい。更新は自動で行われ、通常は 1 日 1 回です。ただしセキュリティインシデントが発生した場合は更新を早め、必要に応じてより高い頻度で配信します。インシデントに関する知見が増えるにつれ、最新の脅威インテリジェンスをリアルタイムで提供し、新たなリスクへ効果的に対応できるようにします。
-
はい。JFrog Xray は高可用性を備えており、SCA スキャンが確実に実行されます。これはパイプラインを止めず、ソフトウェアの安全性を保つために不可欠です。JFrog の SaaS として利用する場合、Xray は業界をリードする 99.99% の稼働率 SLA で提供されます。JFrog Platform を自社で運用する場合は、Xray を高可用性クラスタとしてデプロイできます。
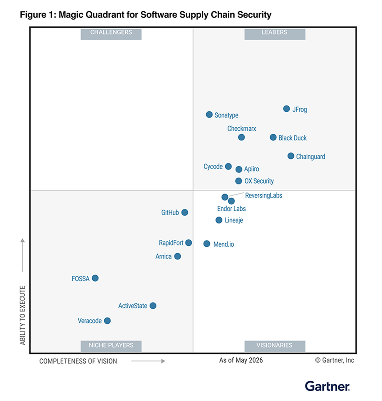
JFrogが2026 Gartner® Magic QuadrantTMソフトウェアサプライチェーンセキュリティでリーダーに選出
実行力で最高評価。ソフトウェアサプライチェーンセキュリティ市場において、ビジョンと実行力の両面で高く評価されています。