Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Financial Services
 Gaming
 Public Sector
 Automotive
 Technology
 Healthcare


進化するソフトウェア成果物に対応するモダンなSCA
利用中のOSSパッケージを既知の脆弱性
と照合して検出し、必要な修正を迅速かつ確実
に行えます。
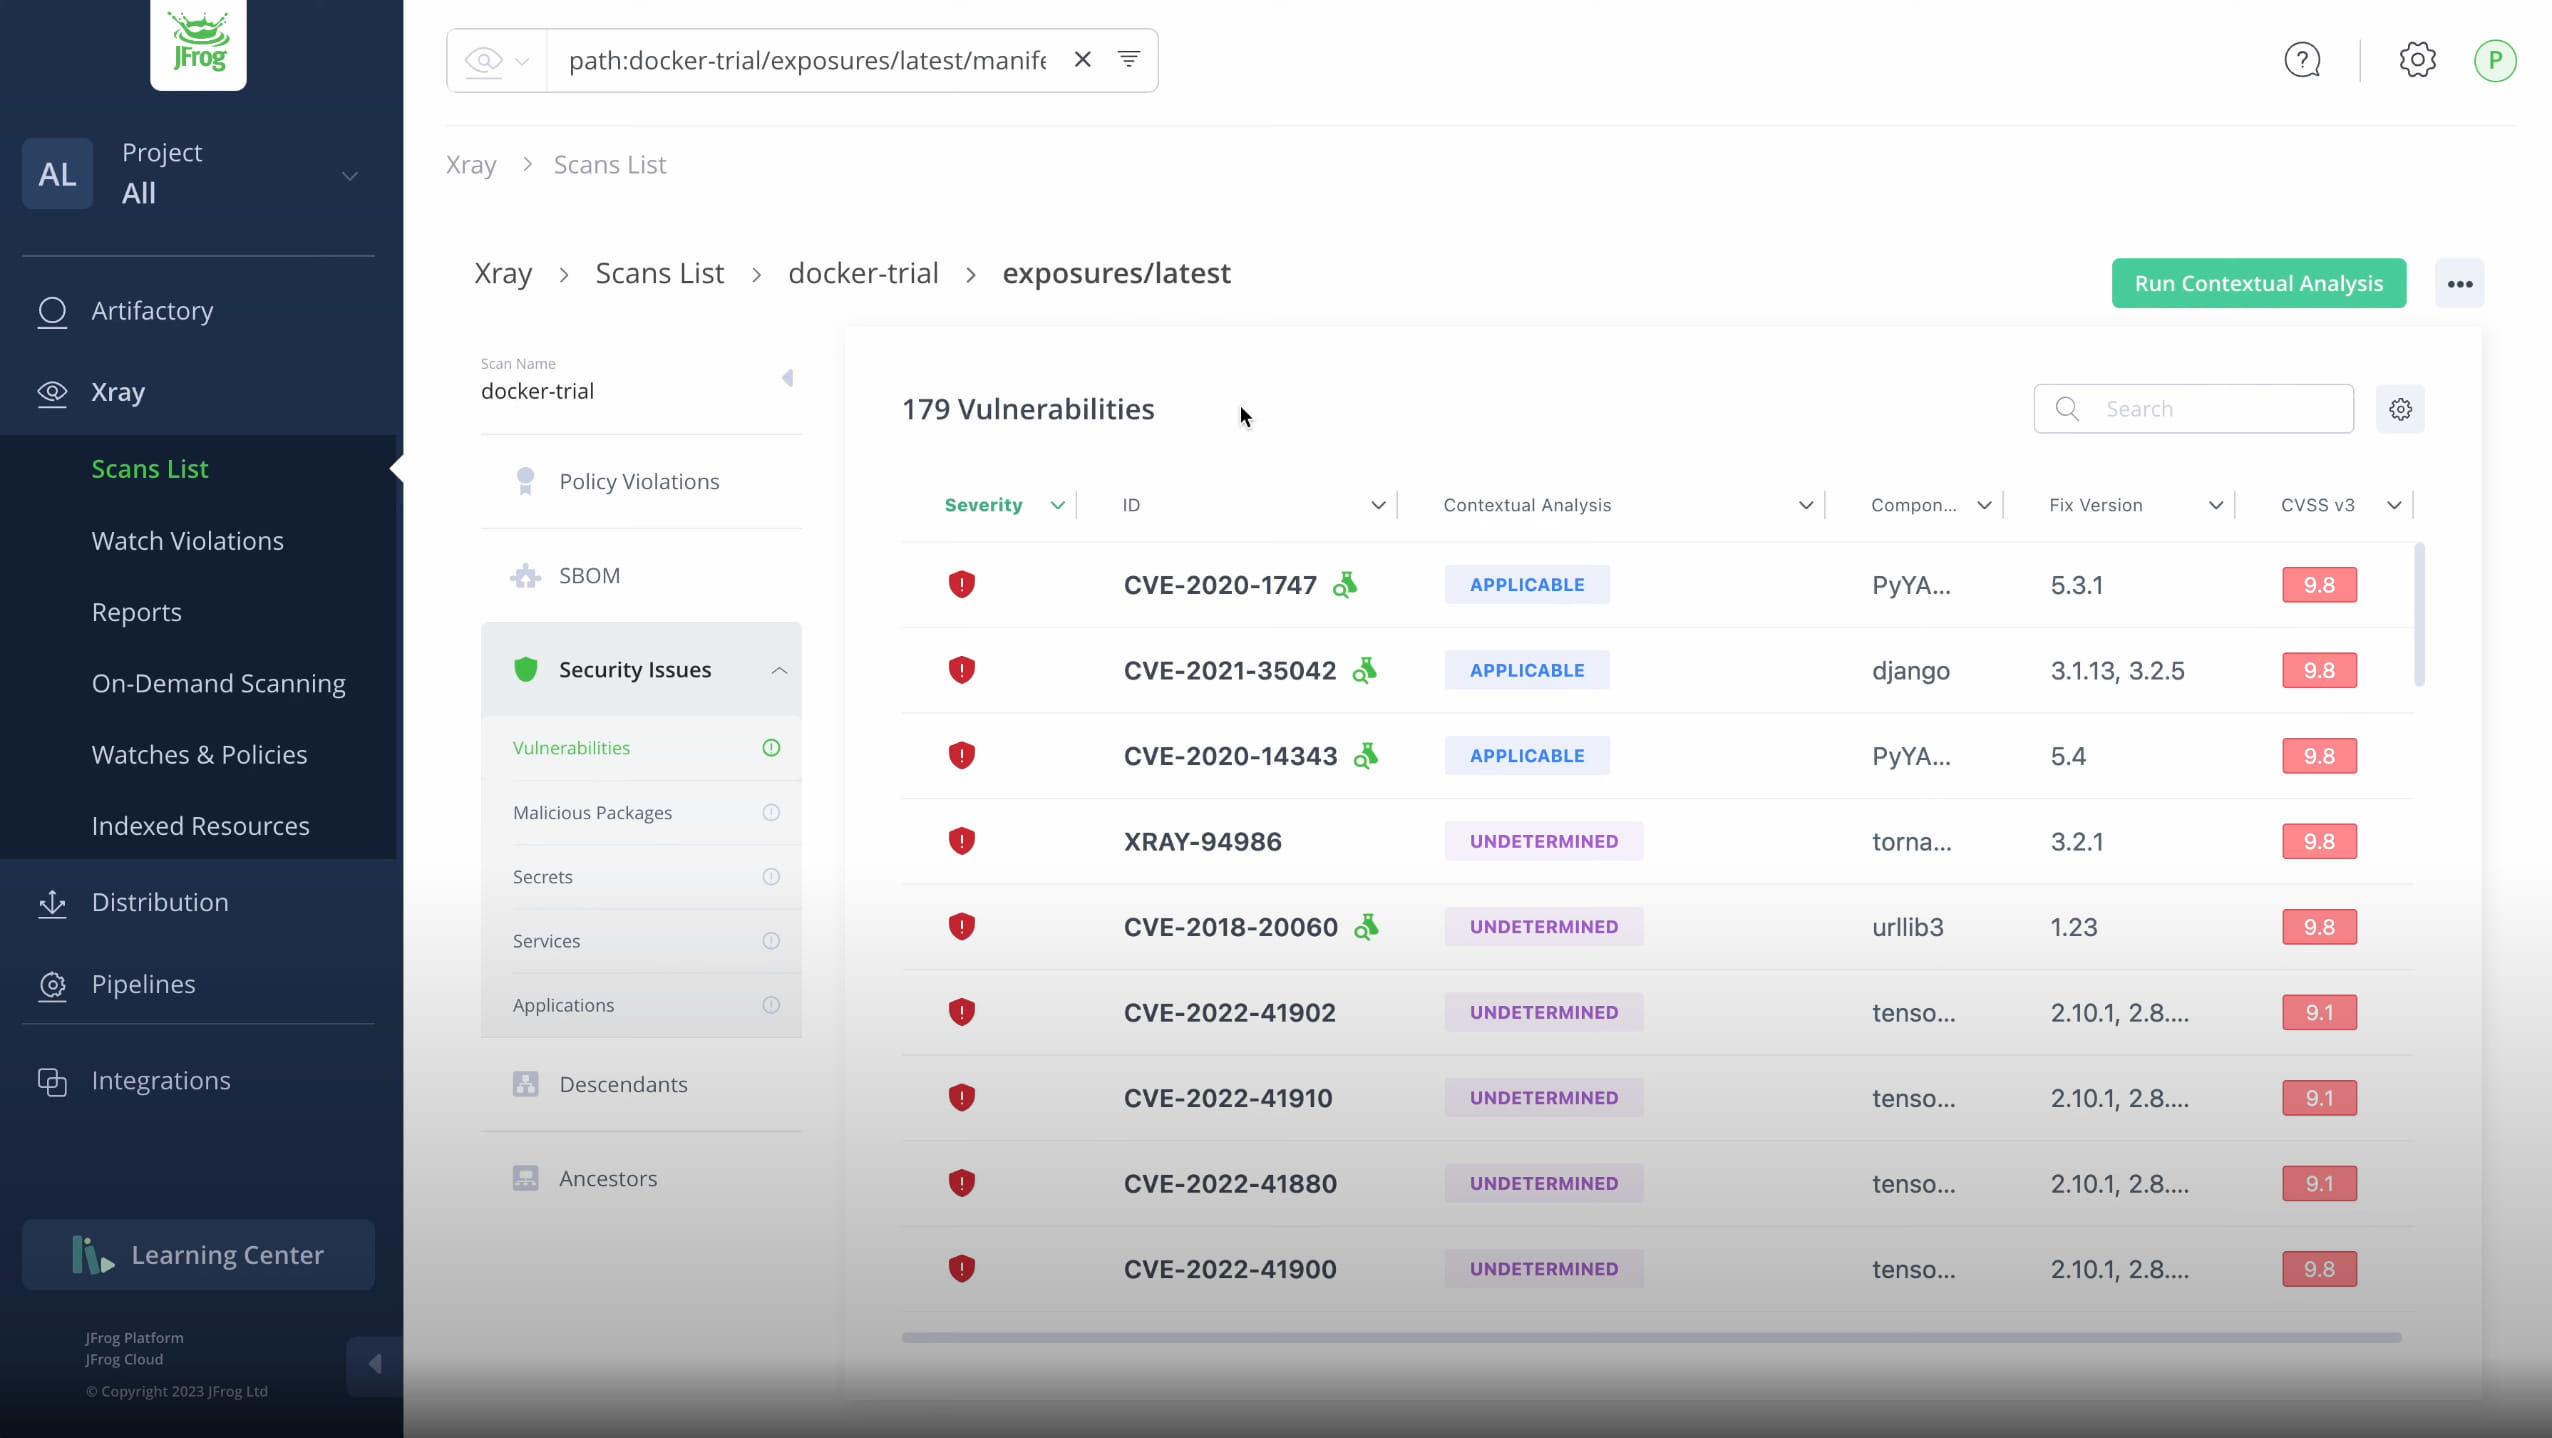

ソースコードおよびバイナリファイル向けのソフトウェア構成分析(SCA)
強化されたCVE検出により、オープンソース依存関係に含まれるセキュリティ脆弱性やライセンスコンプライアンスの問題を特定し、解決します。
ライセンスコンプライアンスの問題を検出・優先順位付け・緩和し、クリアリングを迅速化します。
業界標準の SPDX および CycloneDX(VEX)SBOM を自動生成・エクスポートします。
JFrogのセキュリティリサーチチームが提供する最新の独自情報と修正内容により、注目度の高いCVEへの対応を迅速化します。
AI生成コードやコピーされたスニペットに潜むリスクを検出
AIコーディングアシスタントがコードを書いています。しかし、その中に脆弱性やライセンスリスクが潜んでいないと言い切れますか?パッケージスキャンにとどまらず、コードスニペット内に潜むこれらの脅威を直接検出できるよう分析を拡張しました。あなたが書くコードも、AIが生成するコードも守る。
悪意のあるパッケージを、ソフトウェア開発ライフサイクルから排除。
悪意のあるパッケージを特定したJFrog独自のデータベースを活用し、不要または想定外のパッケージを検出・排除します。このデータベースは、一般的なリポジトリで当社のリサーチチームが特定した数千のパッケージに加え、世界中の情報源から継続的に集約された悪意のあるパッケージ情報を基に構築されています。
運用上リスクの高いパッケージをブロックするポリシーを適用
リスク管理を自動化し、パッケージ保守の課題や技術的負債を解消。
メンテナーの人数、メンテナンス頻度、リリースからの経過期間、コミット数といったソフト属性に基づくカスタマイズ可能なポリシーで、パッケージをシームレスにブロックします。
可能な限りシフトレフト
開発者にやさしいツールを使い、早期にパッケージのセキュリティ脆弱性やライセンス違反をスキャン。IDE上で、対処方法や関連する背景情報とともに脆弱性を確認できます。
依存関係、コンテナ、オンデマンドの脆弱性スキャンに対応したCLIツールを使って、パイプラインを自動化できます。依存関係、コンテナ、オンデマンドの脆弱性スキャンに対応したCLIツールを使って、パイプラインを自動化できます。