Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


すべてのリリースを、完全に自動でガバナンス。
SDLC全体にポリシーゲートをネイティブに適用。セキュリティ、品質、コンプライアンスの証跡に基づき、基準を満たさないリリースをブロックします。人が書いたソフトウェアも、AIが生成したソフトウェアも、信頼できる形でリリースできます。
手作業によるガバナンスでは、AI主導型開発に対応できません。
ガバナンスのボトルネック
AIが生成するコード量は、人のチームが手作業でレビューできる量の10倍に達する一方、監査のスピードは今も人のままです。いま、ボトルネックはガバナンスです。
検知するだけで、強制力はない
セキュリティツールはリスクを検知しても、実際に止めるところまではできないことがほとんどです。Policy-as-Codeがパイプラインに組み込まれていなければ、ガバナンスはダッシュボード上にとどまり、基準を満たさないリリースが本番環境に到達してしまいます。
高まるコンプライアンスの重要性
EUサイバーレジリエンス法のように世界売上高の最大2.5%に上る罰金が科される規制により、コンプライアンスの証明は単なる規制上のハードルではなく、取締役会レベルの要件となっています。
コンプライアンス対応の負担は、現実の課題です。
「100のチームが毎月、手作業でコンプライアンスの証跡を提出しています。それを年12回。毎月、提出内容を確認するだけで、私の時間が何時間も取られています。」
「開発者が年に一度記入するコンプライアンスの質問票だけでは、信用できません。私が見たいのは、実際のデータです。」
「現在のプロセスは、10ページにも及ぶExcelスプレッドシートと向き合い、コンプライアンスに関するすべての質問に回答していくというものです。」
すべてのリリースに、改ざんできない証跡を付与
AppTrustは、継続的なガバナンスを実現するレイヤーです。すべてのアーティファクトに署名し、ポリシーゲートの適用、所有者の紐づけ、監査対応可能なトレーサビリティの確保までを自動化します。
新機能プロンプトからリリースまでのトレーサビリティ
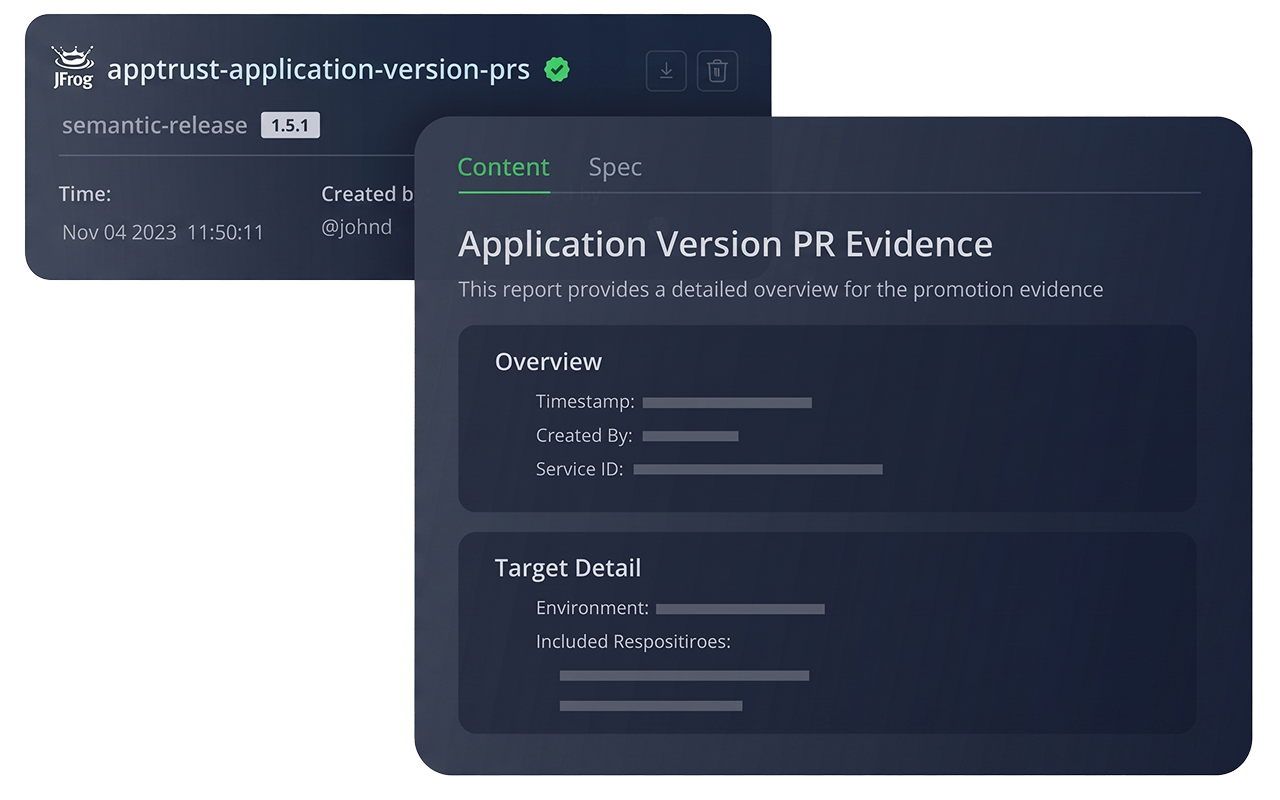
すべてのエージェントプロンプト、コミット、PR、承認、Jiraチケット、SBOMを自動で署名し、ソフトウェアアーティファクトに紐づけます。スクリーンショットやスプレッドシートは不要。プロンプトから本番環境まで、すべての証跡を暗号学的に保護します。
基準を満たさないリリースを確実にブロックするゲート
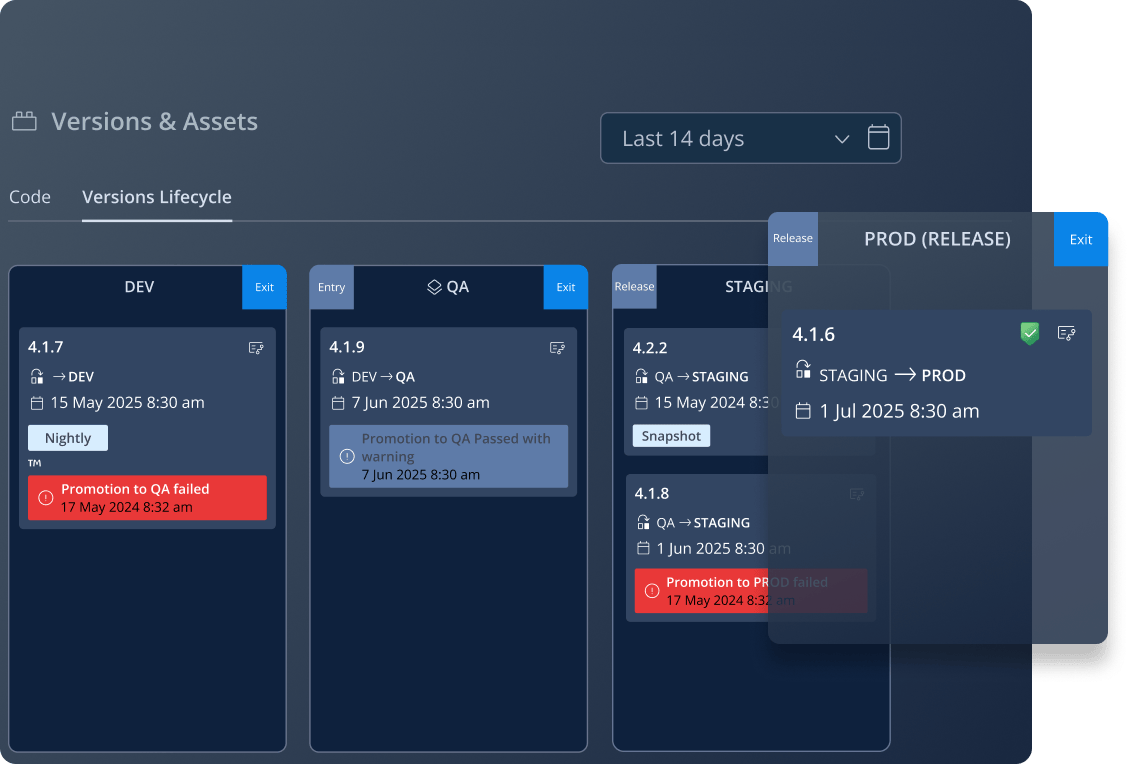
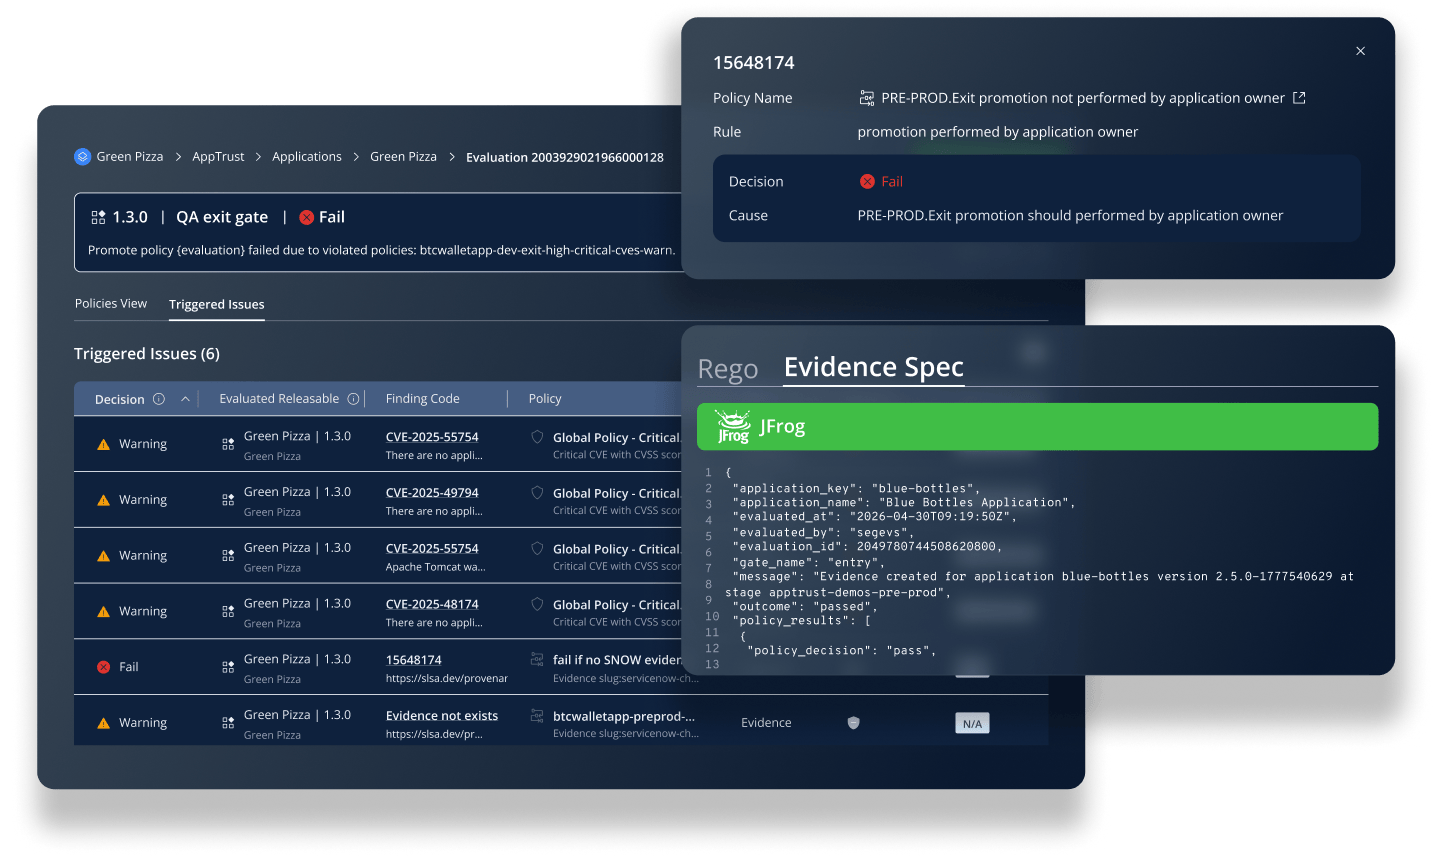
Policy-as-Codeゲートが、アプリケーションのライフサイクル全体または選択したリポジトリにわたって証跡を評価し、基準を満たさない変更をブロックします。 アプリケーションでは、正当な例外は免除として追跡されるため、ガバナンスによって開発速度が低下することはありません。また、審査に合格したリリースには、信頼できるリリースバッジが付与されます。
新機能一時点の管理ではなく、継続的なガバナンス
ガバナンスは、リリースしたら終わりではありません。すべてのアプリケーションに所有者と重要度を紐づけることで、リスクを常に適切な文脈で把握できます。稼働中の本番バージョンはリリース後も継続的に監視。期限切れのバージョンはアクティブな管理対象から外れます。
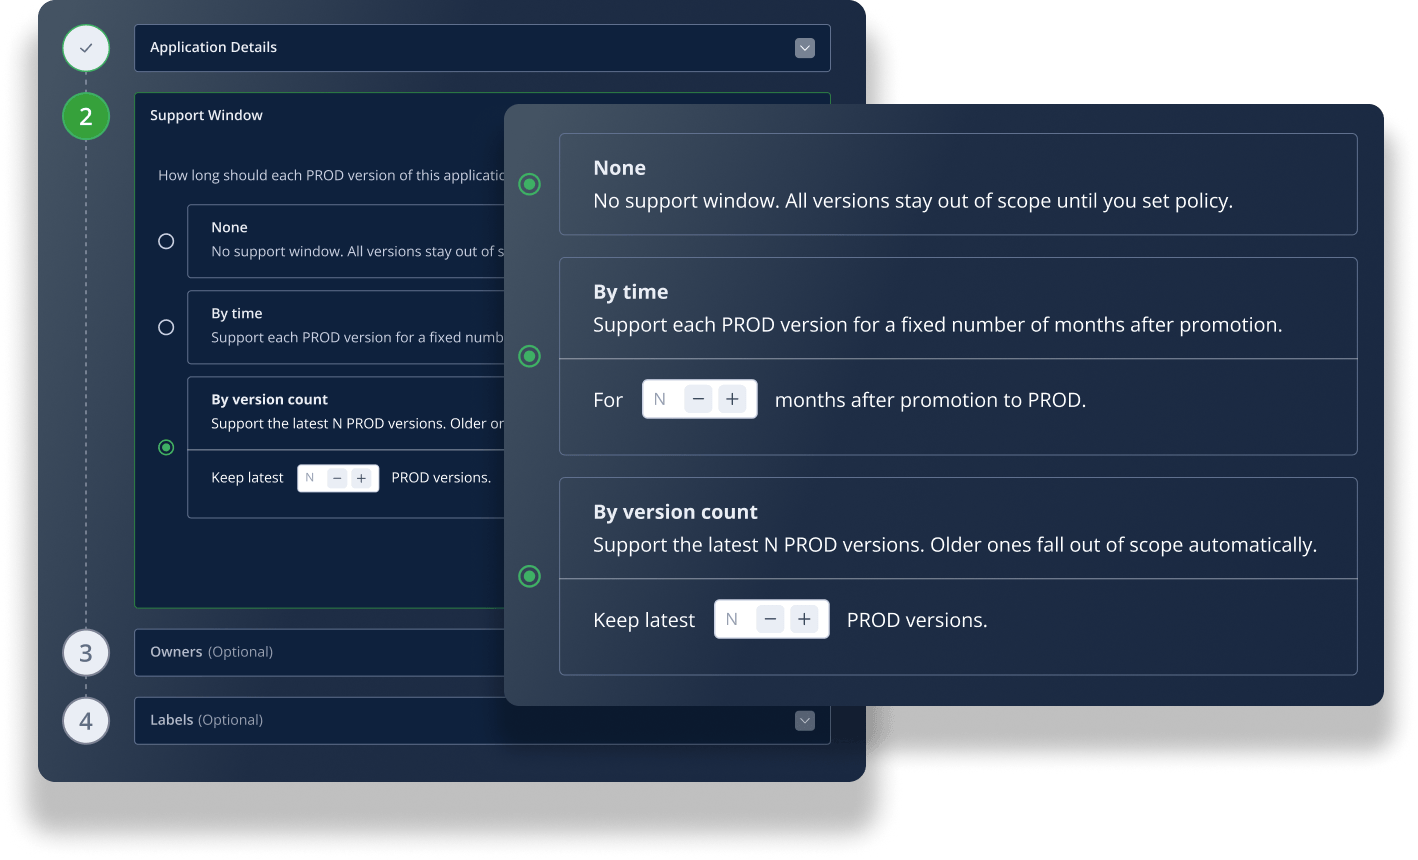
いつでも監査に対応
規制当局から何がリリースされ、なぜ承認され、何がフラグ付けされて適用除外されたのかを問われた場合でも、すべての答えがすでに揃っています。
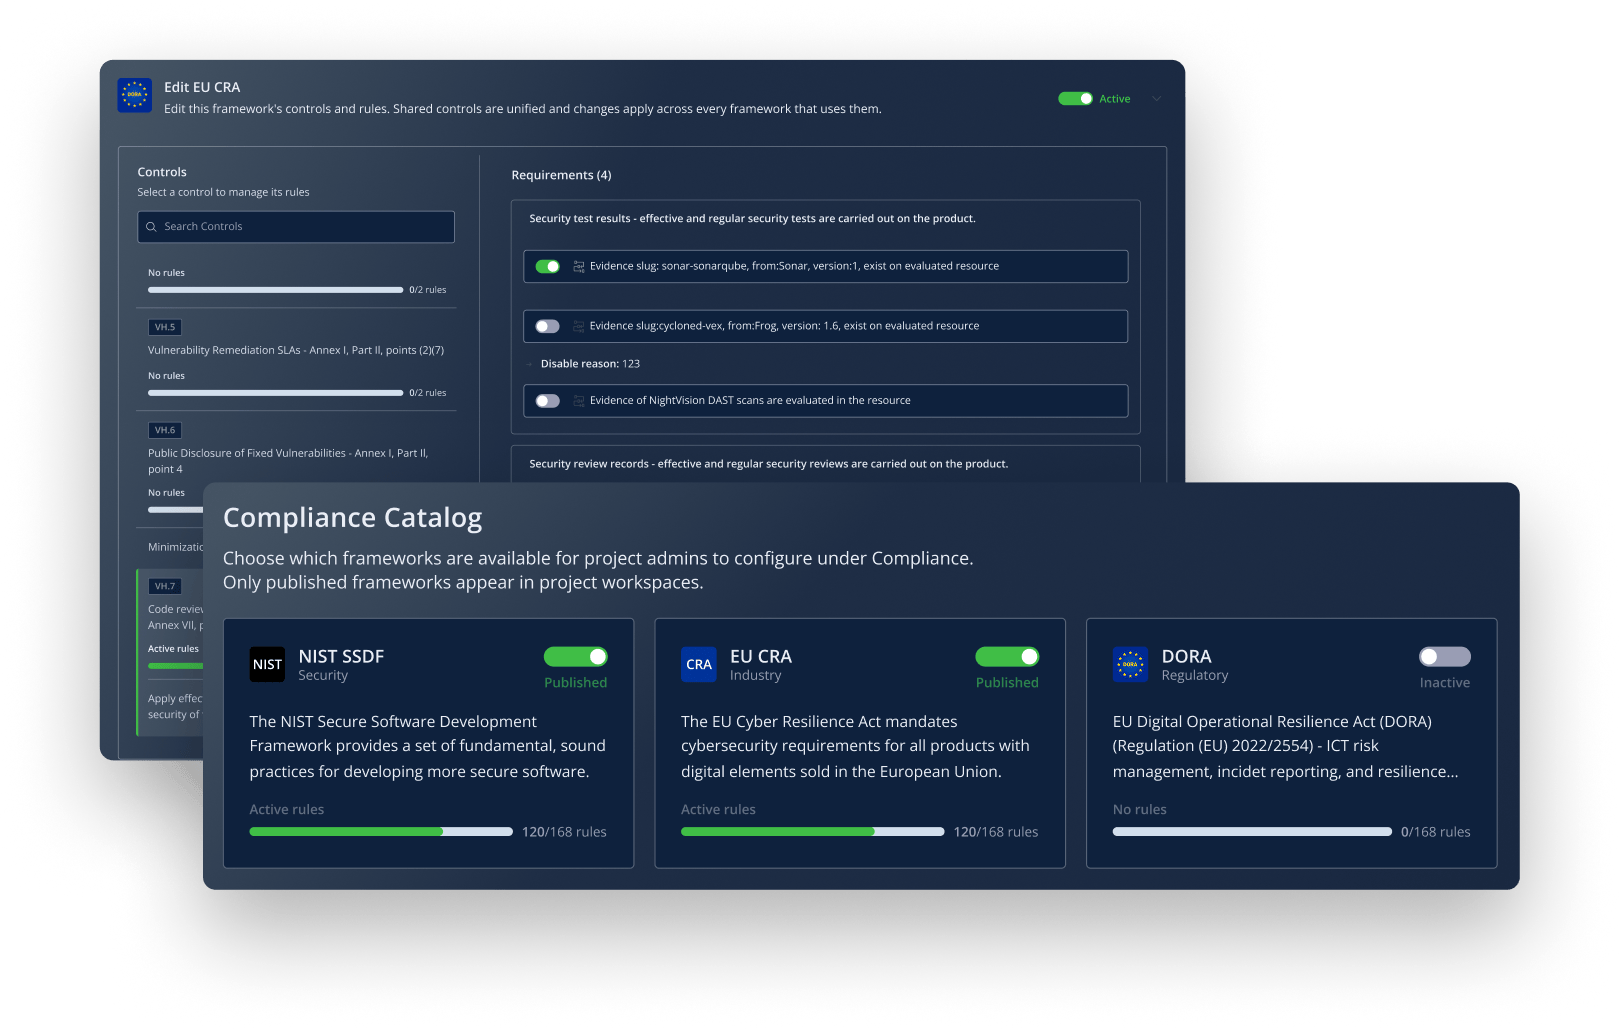
新機能CRA、DORA、およびNIST SSDFへの準拠をパイプラインに組み込み
事前にマッピングされたコンプライアンスフレームワークを、手動でポリシーを作成することなくPolicy-as-Codeとして適用します。すべてのコントロールが自動的にマッピングされ、適用されます。リアルタイムのカバレッジスコアリングにより、現在の状況を正確に把握できます。
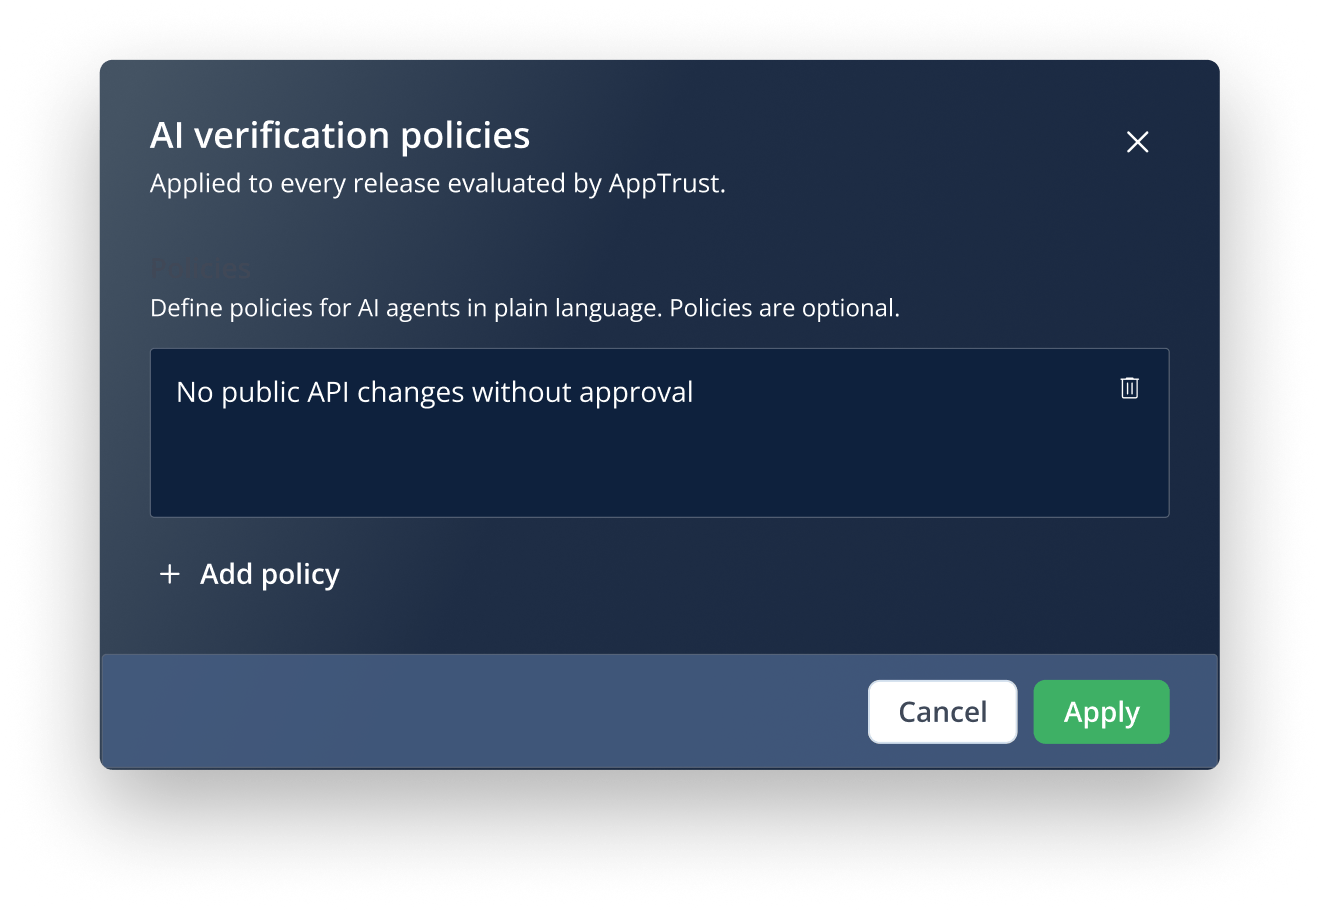
新機能AI検証ポリシーでリリース意図を徹底
構文チェックではコードがコンパイルできることを確認できますが、定義された要件からの逸脱は検出できません。 AppTrustは、平易な言葉で記述されたポリシーに照らしてリリースをAIで評価し、実行内容が意図と一致することを示す署名付きの暗号学的証明を生成します。
あらゆるステージにおけるDevGovOps
リスクを可視化。ポリシーをコード化。デリバリーを測定。
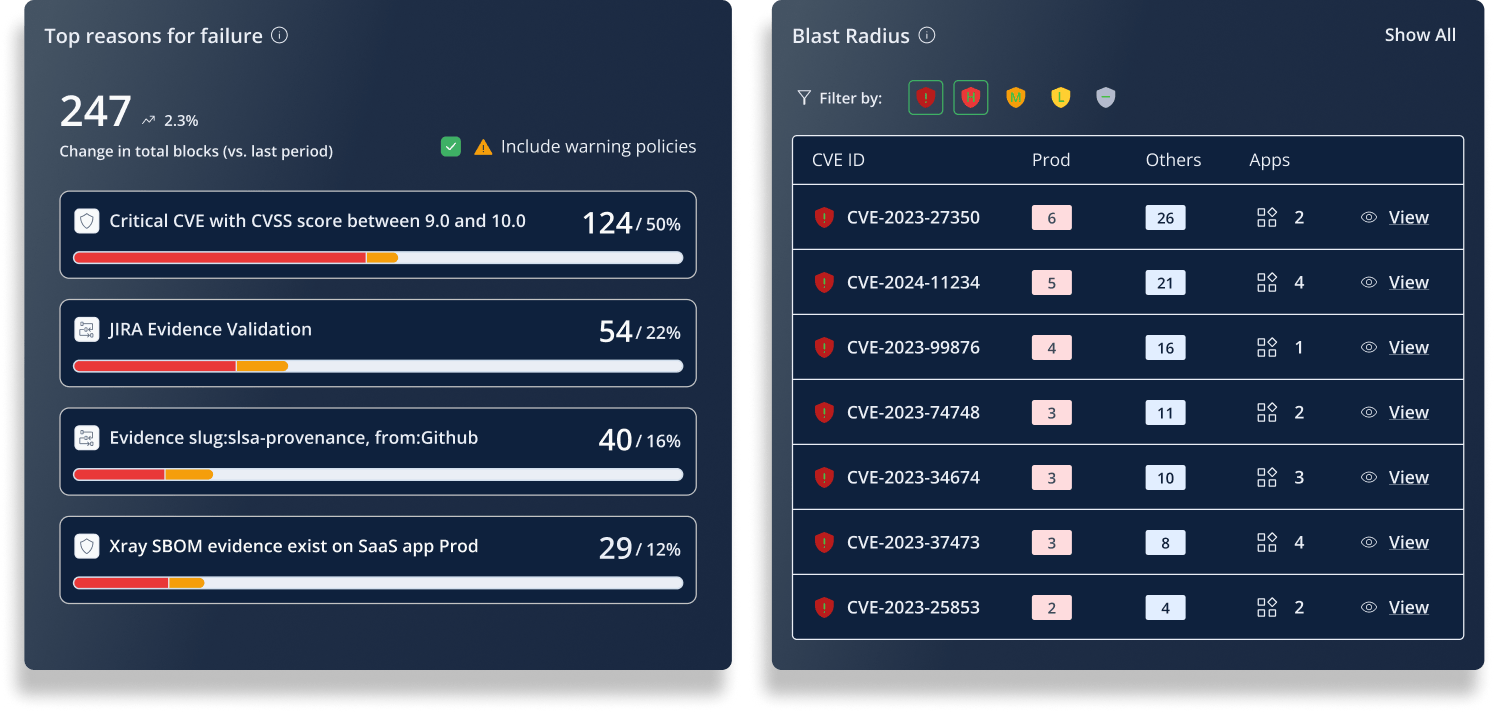
CVEから担当者まで、1つの画面で把握
リリース後にCVEが見つかった場合: 影響を受けるコンポーネントを含むすべてのTrusted Releaseを自動で検出・フラグ付けします。影響範囲を即座に可視化: 影響を受けるすべてのアプリケーションについて、担当者、重要度、リリース段階を1つの画面で確認できます。CVSSではなく、影響度で優先順位付け: サンドボックス環境の重大なCVEよりも、顧客向けリリースに存在する中程度のCVEを優先すべき場合があります。
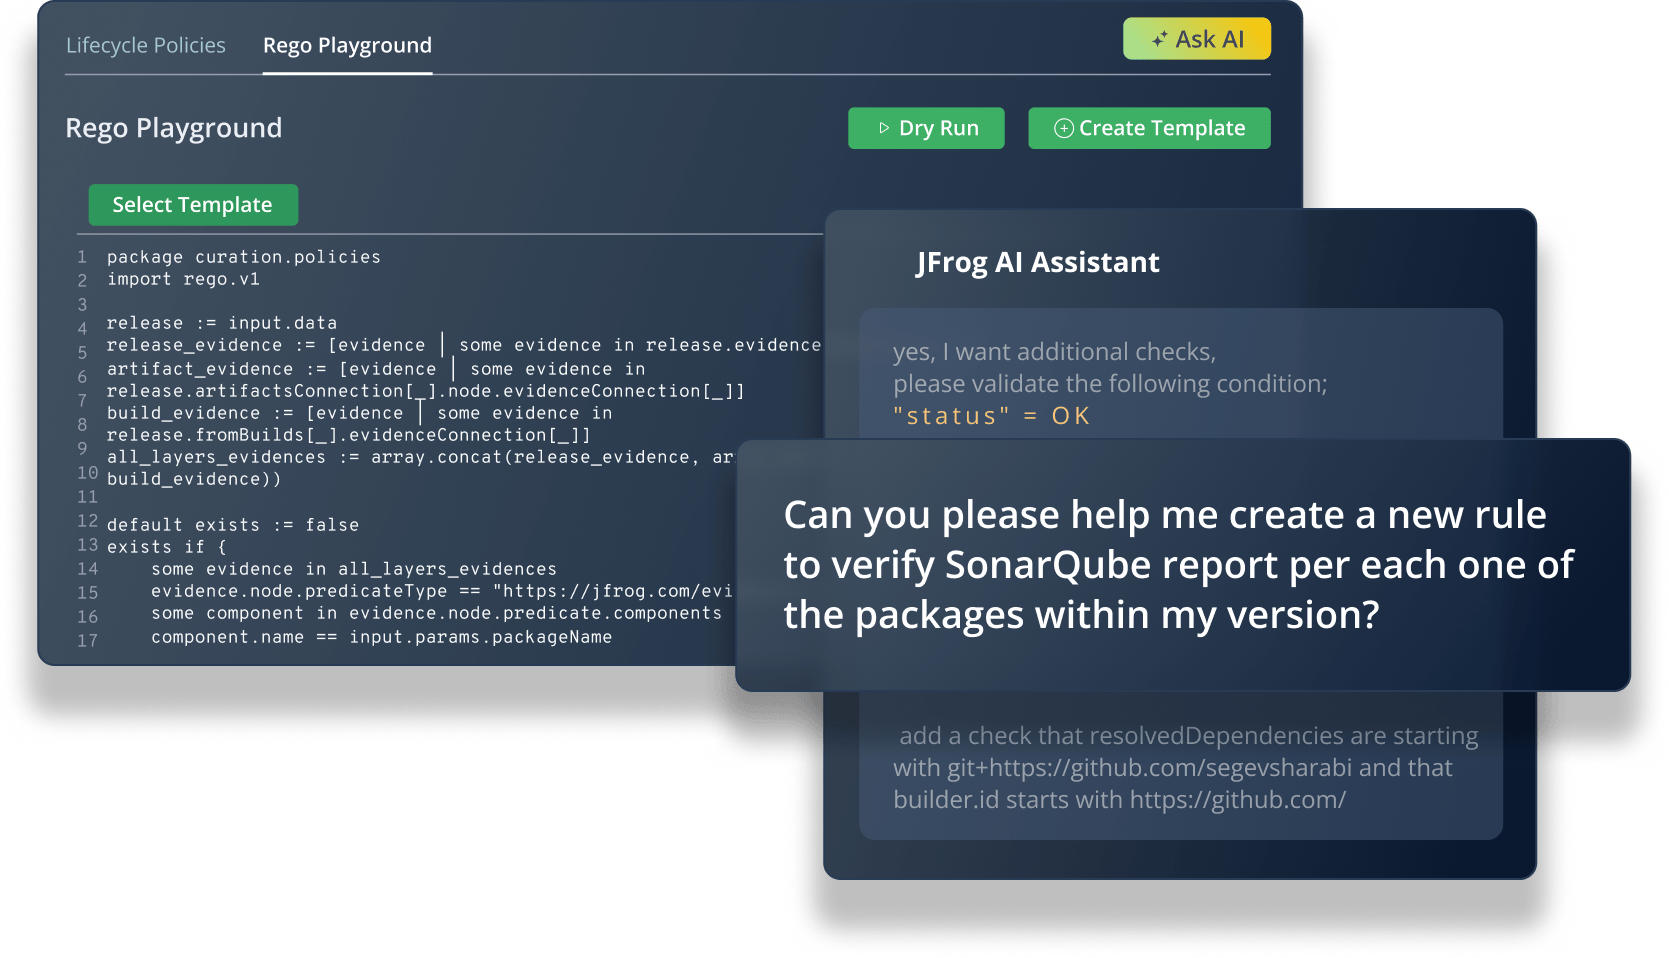
あらゆる規模に対応するPolicy-as-Code
ポリシープレイグラウンド:ビルドをブロックする前に、System of Recordに登録された実際のアプリケーションバージョンを使って事前検証できます。AIによるポリシー作成支援:適用したいルールを自然な言葉で入力するだけで、AIアシスタントがアプリケーションの状況に合わせた検証済みのRegoを数秒で生成します。再利用可能なテンプレート: 一度検証したポリシーはテンプレートとして保存し、組織内のどのチームでもすぐに利用できます。
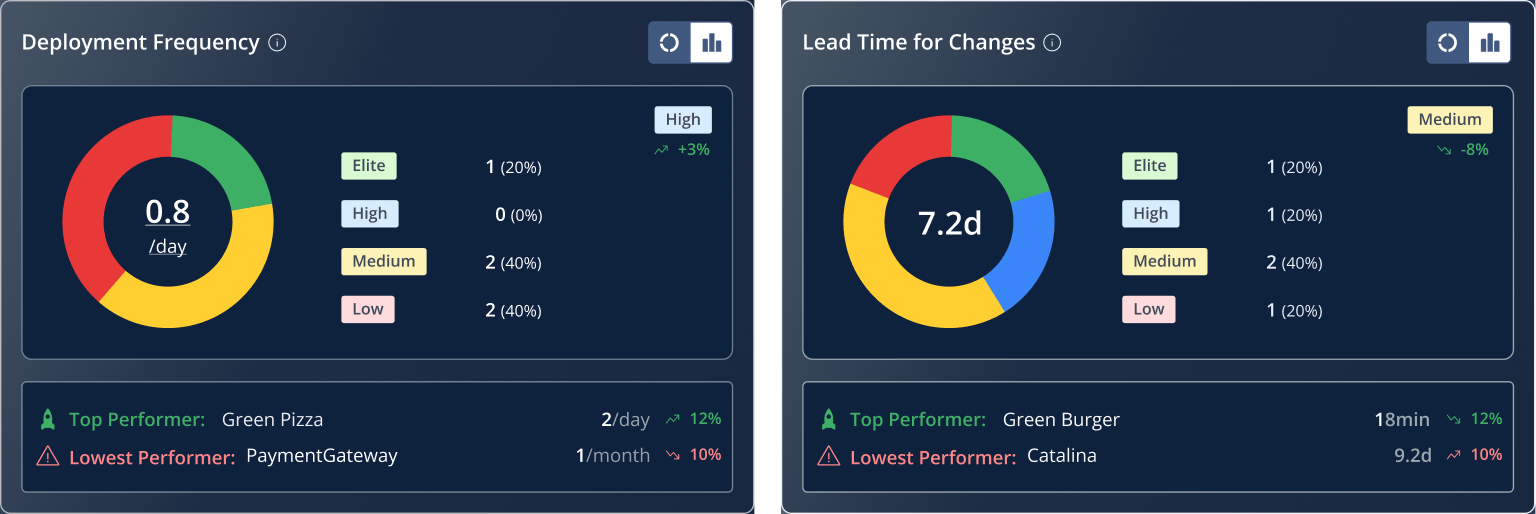
DORAのデリバリー指標を追跡。
デプロイ頻度: 各プロジェクトやアプリケーションバージョンが、チームごとにどのくらいの頻度でリリースされているかを測定します。リードタイムの可視化:リリースのどの工程で遅延が発生しているかを、プロモーションステージごとに正確に把握できます。チームのパフォーマンス:ポートフォリオ全体でデプロイ速度を比較し、どのチームが順調に進んでいるか、どこにボトルネックがあるかを把握できます。
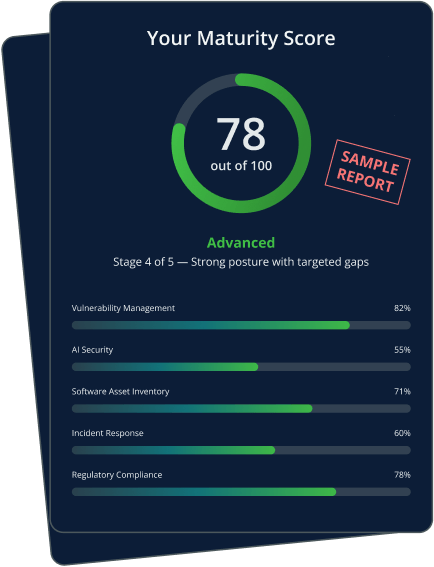
ソフトウェアサプライチェーンのセキュリティ対策を、どの程度文書化できていますか?
11の領域からセキュリティ成熟度を自己評価し、次に取るべきアクションをまとめた個別レポートを受け取れます。
ツールチェーン全体にわたる署名付き証跡
AppTrustは、チームがすでに利用しているセキュリティ、品質、デプロイ、変更管理ツールから証跡を自動収集します。
DevGovOps:DevOpsとガバナンスの統合
AppTrustは、ソフトウェアサプライチェーンにセキュリティ、品質、コンプライアンスを組み込みます。すべてのチームが、出荷されたもの、合格したもの、監査可能なものを一元的に把握できます。

-
JFrog AppTrustは、JFrog Platformのソフトウェアサプライチェーンガバナンスレイヤーです。コンプライアンスを事後的な作業ではなく、すべてのリリースにおける自然な成果にします。すべてのリリースで証跡の収集、ゲート制御、検証が自動的に行われるため、チームはコンプライアンスの負担なく迅速にリリースできます。
-
ソフトウェアサプライチェーンガバナンス(DevGovOpsとも呼ばれます)とは、ソフトウェア開発ライフサイクル全体にわたって、セキュリティ、品質、コンプライアンスのポリシーを継続的に適用する取り組みです。署名付きの証跡を各アーティファクトに紐づけることで、何がビルドされ、承認され、リリースされたのかを改ざんできない形で証明できます。
従来のガバナンスは、手作業のチェックリストや、リリース後に集める自己申告ベースの証跡に依存していました。これに対し、最新のソフトウェアサプライチェーンガバナンスでは、ポリシーの適用と証跡収集をパイプラインそのものに組み込みます。これにより、すべてのリリースで証跡を自動収集し、ポリシーゲートを適用し、継続的に検証できるようになります。AIによって生成されるコード量が急速に増え、EUサイバーレジリエンス法のような規制でも監査可能な証明が求められる中、継続的なソフトウェアサプライチェーンガバナンスは、もはや単なるベストプラクティスではなく、ビジネスに不可欠な要件になりつつあります。
-
JFrog Artifactoryは、ソフトウェアの信頼できる唯一の情報源です。AppTrustはその上でネイティブに動作し、すべてのバイナリにポリシー判断と署名付き証跡を紐づけたまま、アプリケーションのライフサイクル全体や選択したリポジトリ間を通じて管理します。別システムは不要です。手作業での引き継ぎも不要です。JFrog Platformについて詳しく見る。
-
いいえ。AppTrustゲートは既存のCI/CDパイプライン内で署名されたエビデンスに対して自動的に実行され、人的レビュー、承認キュー、チケット待ちは発生しません。ビルドが成功すると、自動的に「信頼できるリリース」バッジが付与されます。
-
一部のASPMツールにも強制機能はありますが、確実に適用するために必要なコンテキストが不足しています。AppTrustは、ソフトウェアの信頼できる唯一の情報源であるJFrog Artifactory上でネイティブに動作します。すべてのアーティファクト、証跡、プロモーション情報を1か所で管理し、改ざんできない署名付きの監査証跡を構築します。ASPMは監査を前提に設計されたものではありませんが、AppTrustは、監査まで見据えて設計されています。
-
独自にOpen Policy Agent(OPA)ベースのガバナンスを構築すると、主に3つの課題に直面します。大規模環境でのルール管理、バイナリとの紐づけ、複数システムにまたがる証跡の集約です。AppTrustはこれらをネイティブに解決しながら、OPAとの互換性も維持します。
-
証跡に基づくポリシーゲートを自動化することで、手作業による監査準備をなくせます。エンジニアリングチームが数百のパイプラインから証跡を集める必要はありません。これまで数週間かかっていた作業も、必要なときにはすでに揃っています。
-
AppTrustは、Jenkins、GitHub Actions、Azure DevOps、CircleCIなど、すでに利用しているCI/CDツールとそのまま連携できます。JFrog Artifactory上のプロモーション時にポリシーゲートを適用するため、既存のパイプラインを書き換える必要はありません。すべてのCI/CD連携を見る →
-
AppTrustは、Akto、Akuity、CoGuard、Dagger、GitHub、Gradle、NightVision、ServiceNow、Sonar / SonarQube、Shipyard、Troj.aiなどのセキュリティ、品質、デプロイツールから、署名付き証跡を自動収集します。すべての連携を見る →
-
はい。AppTrustは、CRAおよびNIST SSDF向けの事前マッピング済みコンプライアンスフレームワークを提供し、ワンクリックでコンプライアンス対応を自動化できます。
-
はい。AppTrustは、CursorやClaude Code向けのJFrog Agent Pluginを通じて、IDE上でのAIエージェントの操作を記録・管理します。これらの操作は署名付き証跡として保存され、リリースライフサイクル全体でAppTrustのポリシーに基づいて評価されます。これにより、すべてのリリースで、プロンプトから本番環境まで一貫した証跡を確保できます。
-
AppTrustは、リリース後も継続的なガバナンスを適用します。デプロイ済みの各バージョンを、サポート期間や蓄積されたリスクに照らして継続的に管理します。サポート期間を過ぎたバージョンは自動的に優先度が下げられるため、リリース時だけでなく、いつでもコンプライアンスへの準拠を証明できます。