


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


ソフトウェアサプライチェーンへの危険なコンポーネントの侵入を阻止
すべてのパッケージ、AIアセット、IDE拡張機能をリクエスト時に検証します。 リスクのあるものはブロックし、ポリシーに準拠したバージョンを自動で提供します。
JFrog Curation について
JFrog Curationは、リスクのあるオープンソースパッケージ、AIアセット、IDE拡張機能、その他のサードパーティコンポーネントを開発者に届く前に自動的にブロックします。すべてのコンポーネントが自動的に審査され、すべてのチーム、拠点、地域にわたってセキュリティ、コンプライアンス、および運用ポリシーが適用されます。コンポーネントがポリシーに違反した場合、JFrogは代わりに次に安全で準拠したバージョンを自動的に提供します。開発者はビルドを中断することなく継続でき、セキュリティチームは緊急の火消し対応に追われることがなくなります。
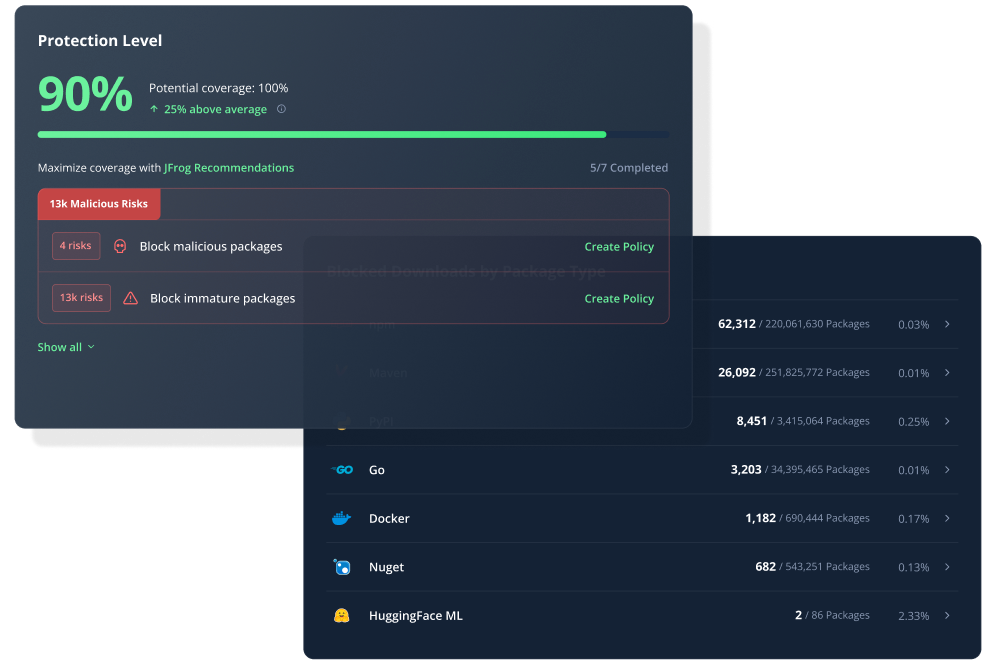
報告される前に脅威をブロック
攻撃者は、タイポスクワッティングやメンテナーの乗っ取りにより、信頼できるパッケージに悪意のあるコードを隠します。JFrogのリサーチチームは、多くの場合、公開データベースよりも先にこれらの脅威を検出します。未成熟ポリシーにより、新しいバージョンは14日間保留され、コミュニティが悪意のあるリリースを特定する時間が確保されます。重大度、ライセンス、またはパッケージの経過日数に基づいてポリシーを設定すると、Curationがそれを適用します。
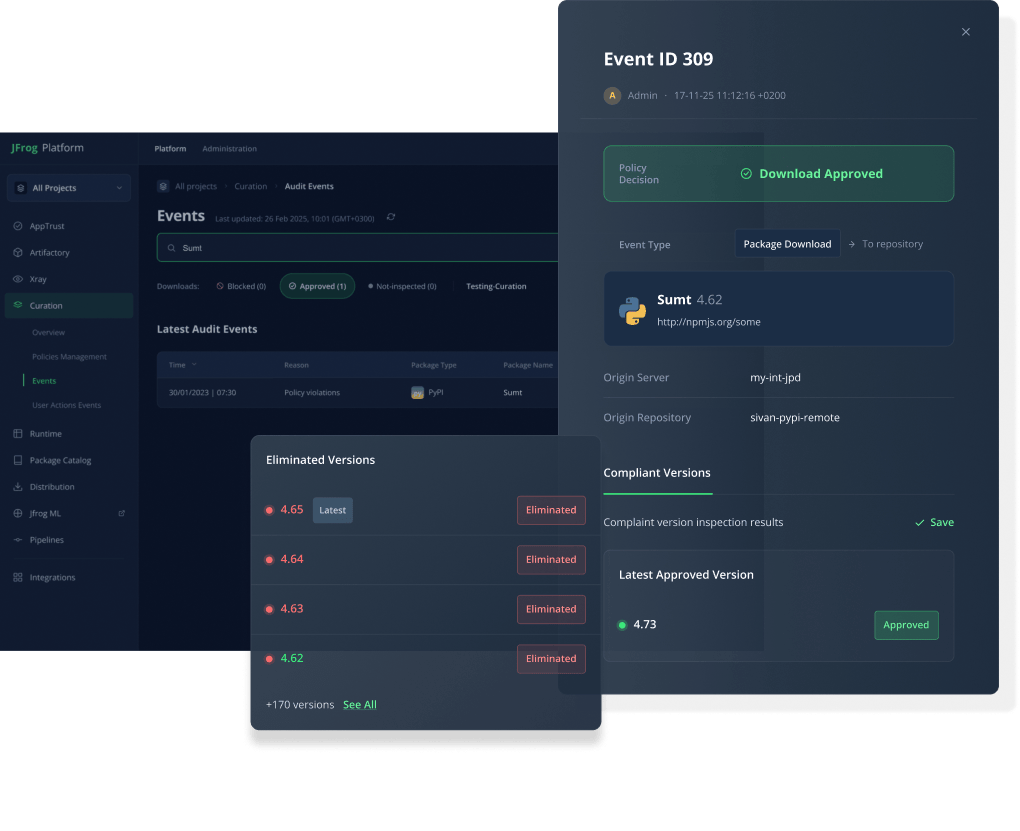
ビルドの破損なし
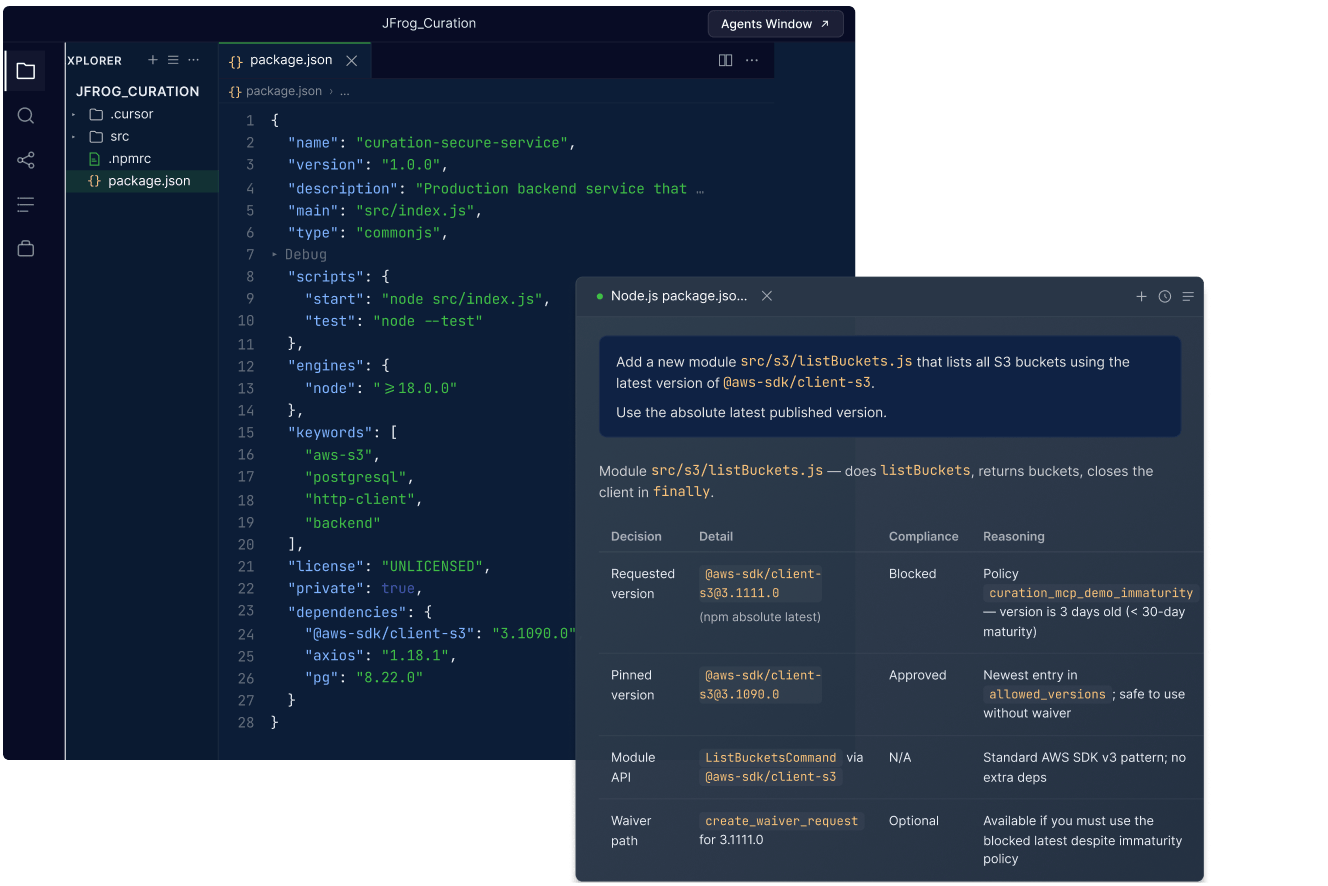
パッケージがポリシーに違反した場合、Curationのコンプライアンスに準拠したバージョン選択機能が、直接的および推移的な依存関係全体において、その代わりに最も上位の準拠バージョンを自動的かつ透過的に提供するため、ビルドが壊れることはなく、開発者は作業フローを維持できます。これはJFrog独自のものです。
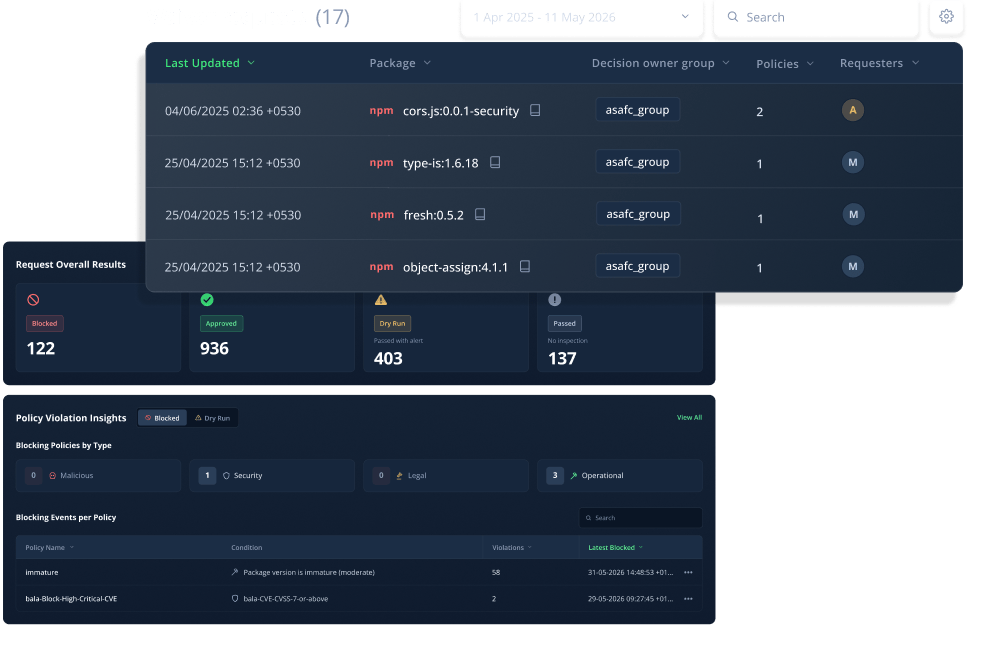
ポリシーに基づく適用除外、完全な監査ログ
パッケージがブロックされ、準拠するバージョンが存在しない場合、Waiversを使用することで、開発者はワークフロー内からアクセスをリクエストできます。ポリシーで許可されている場合、リクエストは即座に承認されるか、承認者に送信されます。Waiversには有効期限があるため、例外が恒久化することはなく、すべてのリクエスト、ブロック、承認が監査のためにログに記録されます。
AI主導型のすべてのリクエストにガバナンスを確立
AIエージェントは機械の速度で依存関係をプルします。JFrogのMCPサーバーを介して、すべてのエージェントは開発者と同じCurationポリシーによって管理され、リスクのあるパッケージにアクセスした瞬間にブロックされ、代わりに準拠したバージョンが渡されます。エージェントが取得するコードは、チームが利用する他のすべてのものと同様に、検証され、ログに記録されます。
グローバルな適用、 ギャップゼロ
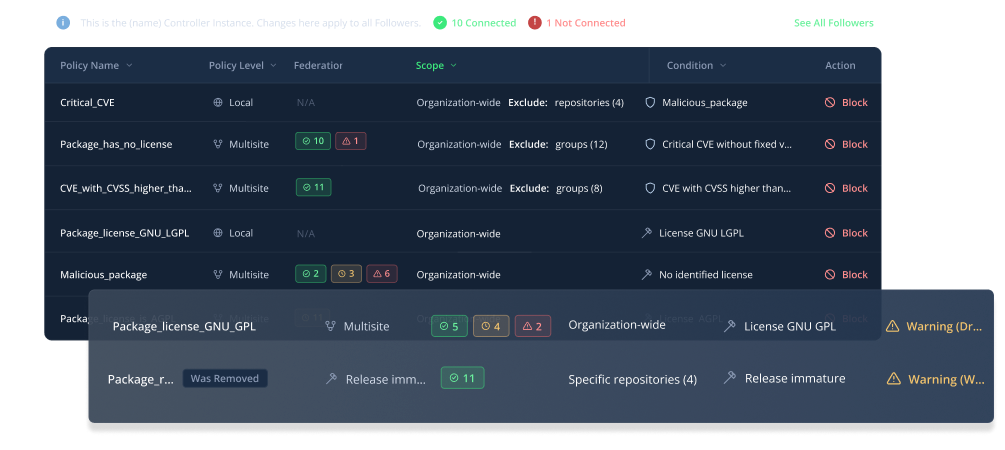
Curationは、すべてのサイトおよびすべてのリージョンにおいて、リクエストの時点でポリシーを適用します。Package Traffic Controllerは、Artifactoryをスキップしてパブリックレジストリから直接プルしようとするリクエストを捕捉します。Curation Federationにより、ポリシーを一度設定するだけで、すべてのサイトおよびすべてのリージョンで適用されます。ゲートを迂回するルートは一切ありません。
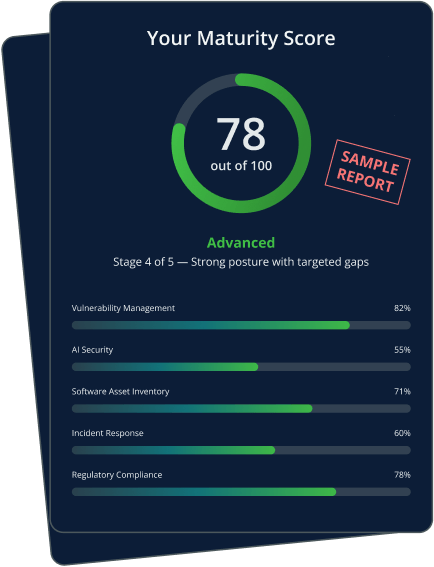
ソフトウェアサプライチェーンに取り込むパッケージを、どのように確認していますか?
11の領域からセキュリティ成熟度を自己評価し、次に取るべきアクションをまとめた個別レポートを受け取れます。
あらゆるコンポーネントタイプにわたる広範なカバレッジ。
開発者が利用するアセットの種類を問わず、JFrog Curationはそれらを統制し、JFrog Catalogを基盤として、1,800万超のコンポーネント全体にわたって継続的に対応します。
エンタープライズ規模で実証済み
脅威を即座にブロックする自動化されたアップストリームパッケージガバナンスにより、測定可能なビジネスインパクトをもたらします。
グローバル企業はオープンソースの利用をデフォルトで安全にするためにJFrog Curationを信頼
グローバル企業が当社の自動OSSキュレーションツールを導入し、コードから本番環境に至るまでソフトウェアサプライチェーンのセキュリティを強化している方法をご覧ください。
「JFrog Curationは、オープンソースパッケージのファイアウォールです。開発者のワークフローを妨げることなく、作業を継続できるよう支援してくれます。開発を可能にするためのツールであり、ブロックするものではありません。」
「JFrog CurationとXrayのおかげで、依存関係に対する真のファイアウォールが実現しました。開発者は必要なものをプルできますが、すべてのパッケージは開発者が触れる前にすでに監査、検証、承認されています。セキュリティは開発者が意識すべき手順ではなく、環境そのものの特性となります。」
「JFrog CurationとAdvanced Securityをパイプラインに追加したことで、製品ライフサイクル全体にわたってセキュリティを強化することができました。」
「JFrog Curationにより、悪意のあるパッケージやリスクの高いコンポーネントがクラウドインスタンスに侵入する前にブロックできるようになり、真のシフトレフトを実現してセキュリティリーダーシップチームの安心につながっています。」
「Curationの導入により、非常に効果的かつ効率的なサプライチェーン保護が実現しています。最近のプロバイダー攻撃も発見からわずか数分で阻止することができ、それ以来、この制御機能は100%の効果を発揮しています。」
-
従来のSCAは脆弱性データベースに依存しているため、未知のパッケージや未成熟なパッケージが組織内に侵入する前にブロックすることはできません。そのため、未検証のパッケージがダウンロードされた瞬間に、開発者のワークステーションが攻撃にさらされることになります。Curationは、取り込み時に未成熟ポリシーを適用することでこれを防止し、侵害発生後に対処するのではなく、入口で新たな脆弱性を阻止します。
-
大統領令14028とEUサイバーレジリエンス法の双方が、オープンソースコンポーネントの検証を統合後ではなく統合前に行うことを求めています。 Curationはコンポーネントがリクエストされた瞬間にポリシーを適用し、すべてのリクエスト、ブロック、承認を自動的に記録します。 その改ざん不可能な記録こそが、両方のフレームワークが要求する文書化されたエビデンスであり、開発者がすでに行っている作業の副産物として生成されます。
-
CurationはAIアセットを第一級のコンポーネントとして扱い、パッケージと同様に、Hugging FaceやNVIDIA NIMのモデルに対しても同じポリシー適用を実施します。すべてのモデルは環境に導入される前にポリシーに照らして評価され、Hugging Faceモデルの97.1%およびCatalog内の1,800万以上のコンポーネントにわたる検証済みのインテリジェンスが活用されます。
-
開発者、CIパイプライン、またはAIエージェントがパッケージを要求すると、JFrog Curationは、ファイルをダウンロードしてスキャンする代わりに、数百万のパッケージに関するあらかじめ用意された記録であるJFrog Catalogと照合します。パッケージが悪意のあるもの、脆弱なもの、またはライセンスやパッケージの公開からの経過期間などに関するポリシーに違反している場合、Curationがブロックします。各ファイルをダウンロードする代わりにJFrog Catalogをチェックするため、パイプラインが一度に数百のパッケージを解決している場合でも遅延は発生しません。リスクのあるパッケージが開発者に届くことはありません。
-
JFrogのセキュリティリサーチチームは、データの不正流出、依存関係の混同(Dependency Confusion)、タイポスクワッティングなどの悪意のある挙動にフラグを立てる自動スキャナーを実行し、CVEが登録される前に悪意度スコアを算出します。JFrog Catalogは、各コンポーネントのメタデータ、挙動、出所を継続的に分析するため、Curationは公開データベースに先駆けて、JFrog独自のインテリジェンスに基づいて脅威をブロックできます。
-
通常、開発者が気づくことはありません。Curationが準拠バージョンを提供し、ビルドが続行されます。存在しない場合、開発者はワークフローから適用免除を申請できます。チケットは不要で、即座に承認されるか、ポリシーに従って承認者にルーティングされます。適用免除には有効期限を設定できるため、アクセスが恒久的な例外になることはありません。
-
はい、キャッシュされたパッケージにポリシーを適用する設定が有効になっている場合です。Curationのデフォルトでは、リクエストの時点でリスクのあるパッケージを阻止しますが、ダウンロード時には安全だったパッケージが後から悪意のあるパッケージとして検出されることがあります。この設定を有効にすると、Curationはキャッシュされたパッケージに現在のポリシーを適用し、セキュリティ態勢が変化したパッケージをブロックします。



