Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


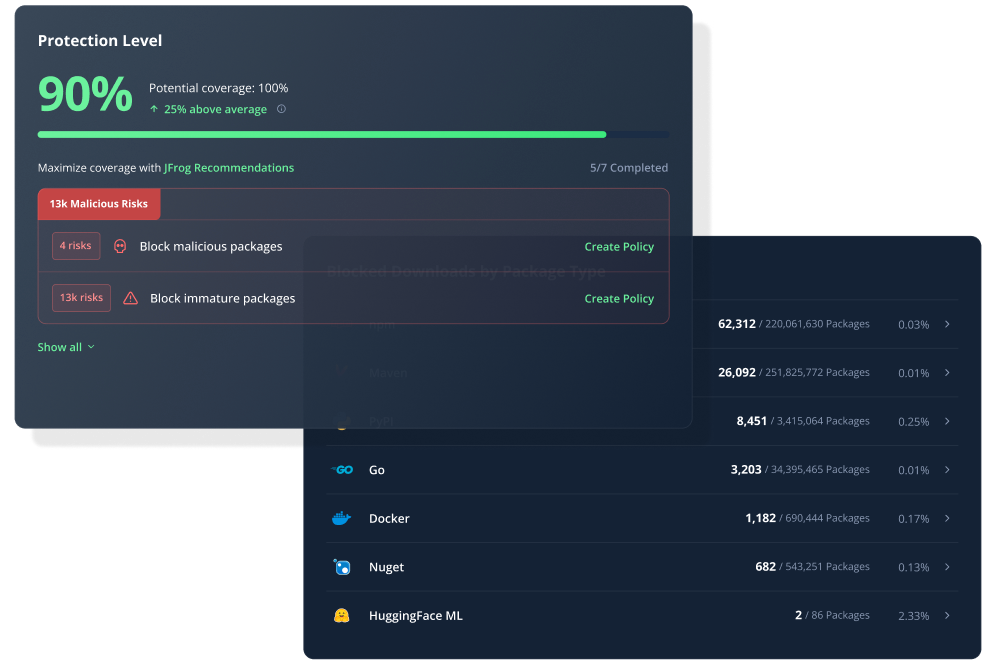
Verhindern Sie, dass riskante Komponenten in Ihre Software-Lieferkette gelangen
Jedes Paket, jedes KI-Asset und jede IDE-Erweiterung wird direkt bei der Anfrage geprüft. Riskante werden blockiert und richtlinienkonforme Versionen automatisch bereitgestellt.
Was ist JFrog Curation?
JFrog Curation stoppt riskante Open-Source-Pakete, KI-Assets, IDE-Erweiterungen und andere Drittanbieter-Komponenten automatisch, noch bevor sie Ihre Entwickler erreichen. ede Komponente wird automatisch geprüft, und Ihre Sicherheits-, Compliance- und Betriebsrichtlinien greifen in jedem Team, an jedem Standort und in jeder Region.Verstößt eine Komponente gegen eine Richtlinie, stellt JFrog stattdessen die nächste sichere, richtlinienkonforme Version bereit. Entwickler können ungestört weiterarbeiten. Sicherheitsteams müssen nicht mehr ständig Feuerwehr spielen.
Bedrohungen blockieren, bevor sie gemeldet werden
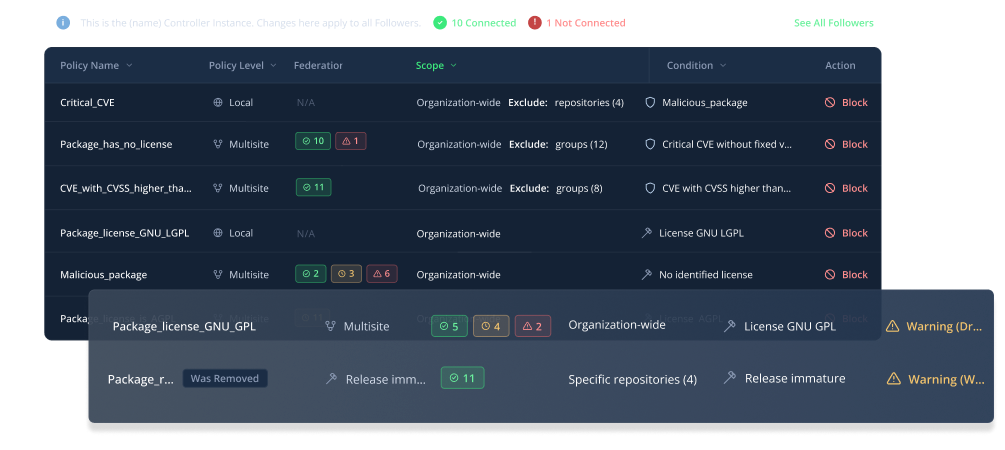
Angreifer verstecken Schadcode in vertrauenswürdigen Paketen, etwa durch Typosquatting oder die Übernahme von Maintainer-Konten. Das Research-Team von JFrog erkennt diese Bedrohungen oft schon, bevor sie in öffentlichen Datenbanken auftauchen.Eine Immaturity-Richtlinie hält neue Versionen anschließend 14 Tage lang zurück, damit die Community Zeit hat, ein kompromittiertes Release zu melden. Sie legen die Richtlinie anhand von Schweregrad, Lizenz oder Paketalter fest, und Curation setzt sie durch.
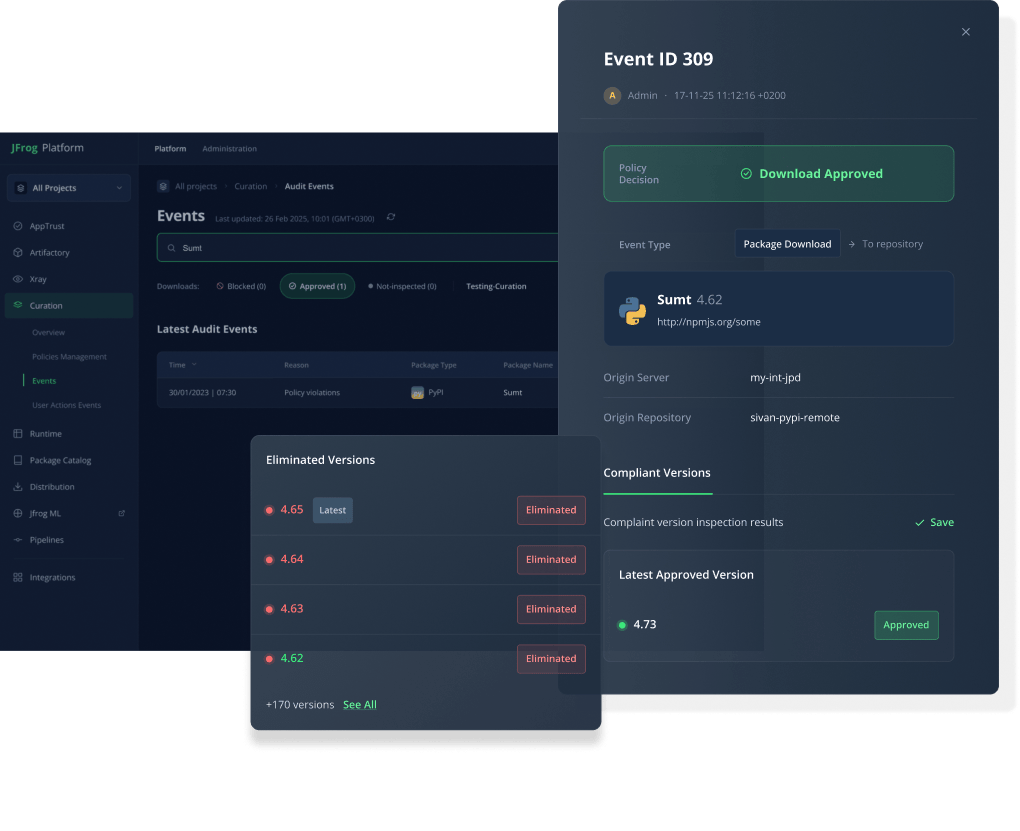
Keine fehlerhaften Builds
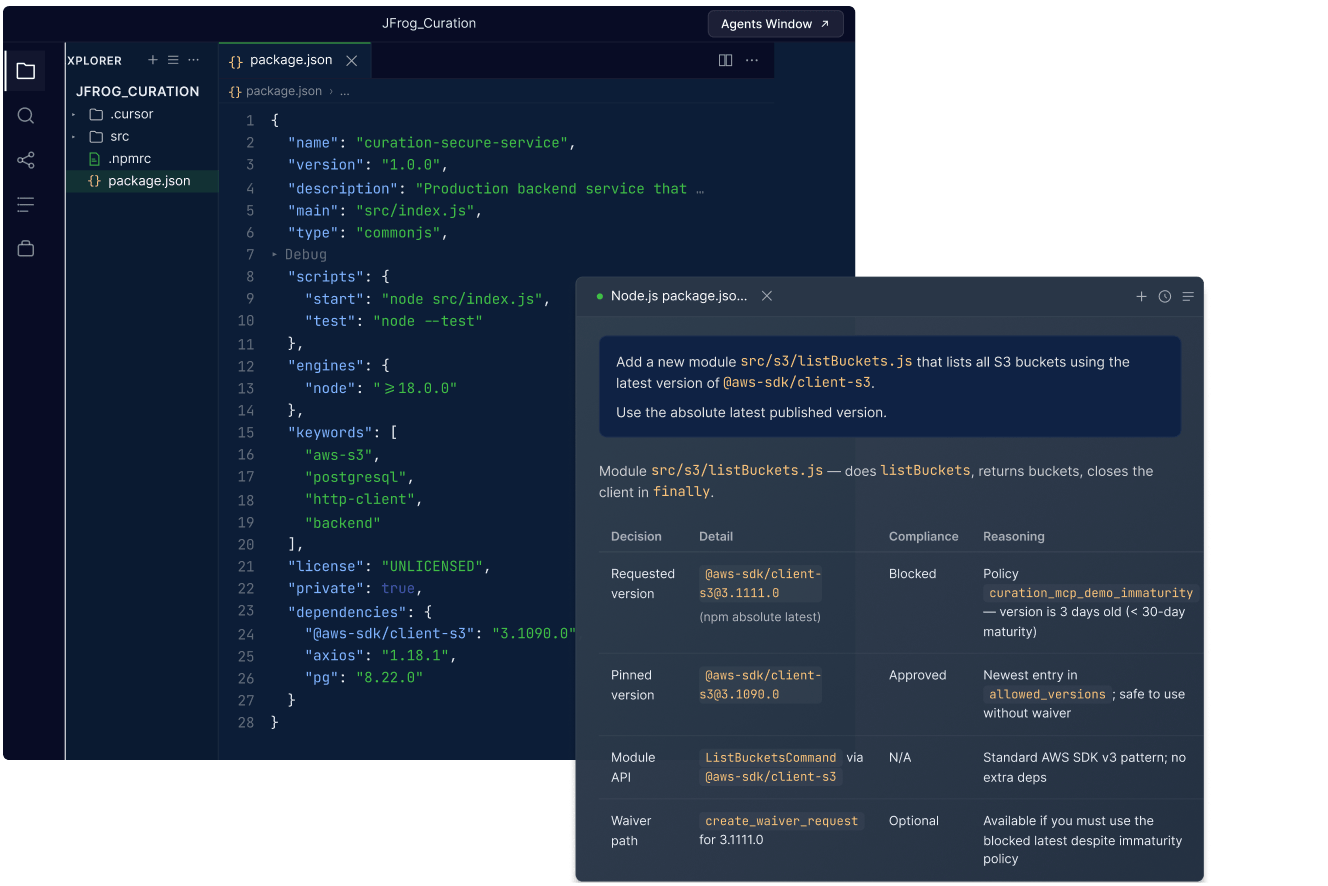
Wenn ein Paket gegen eine Richtlinie verstößt, stellt die Compliance-konforme Versionsauswahl von Curation automatisch und transparent die höchste konforme Version bereit, sowohl bei direkten als auch bei transitiven Abhängigkeiten. So schlägt der Build nie fehl, und der Entwickler wird nicht in seinem Arbeitsfluss unterbrochen. Diese Funktion gibt es ausschließlich bei JFrog.
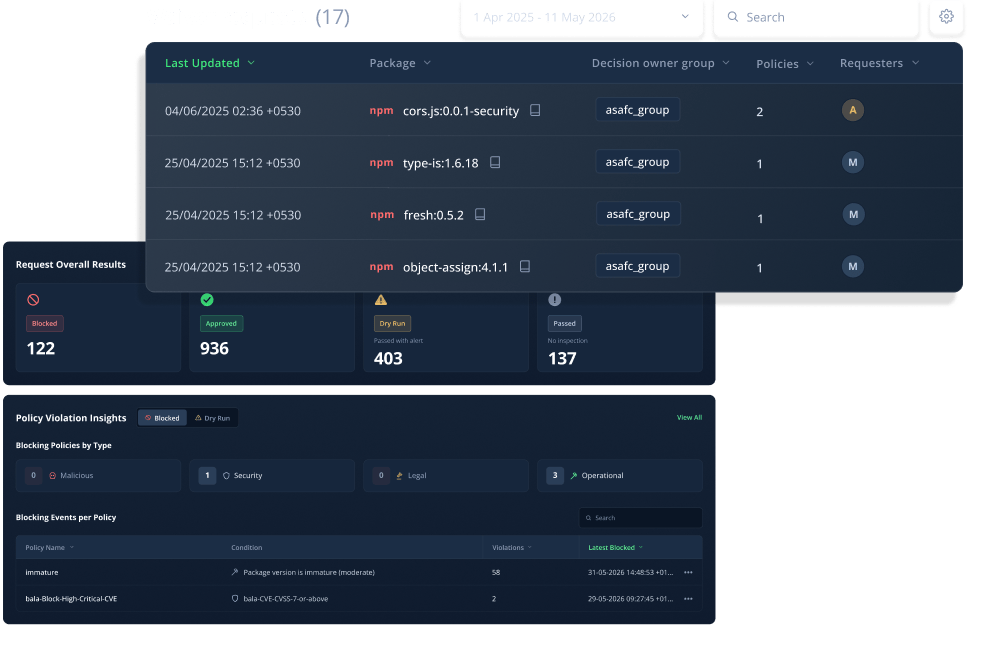
Richtliniengesteuerte Ausnahmeregelungen, vollständiges Audit-Log
Ausnahmen ermöglichen es Entwicklern, direkt aus ihrem Workflow heraus Zugriff anzufordern, wenn ein Paket blockiert ist und keine richtlinienkonforme Version existiert. Sofern Ihre Richtlinie es zulässt, wird die Anfrage sofort genehmigt oder an einen Genehmiger weitergeleitet.Ausnahmen sind befristet, sodass sie nie dauerhaft gelten. Jede Anfrage, jede Blockierung und jede Genehmigung wird für Audits protokolliert.
Governance für jede KI-gestützte Anfrage
KI-Agenten rufen Abhängigkeiten in Maschinengeschwindigkeit ab. Über den MCP-Server von JFrog unterliegt jeder Agent denselben Curation-Richtlinien wie Ihre Entwickler: Sobald er auf ein riskantes Paket zugreifen will, wird er blockiert und erhält stattdessen eine richtlinienkonforme Version.Der Code, den Ihre Agenten abrufen, wird geprüft und protokolliert – genau wie alles andere, was Ihre Teams nutzen.
Globale Durchsetzung, keine Lücken
Curation setzt Ihre Richtlinien direkt bei der Anfrage durch, an jedem Standort und in jeder Region. Package Traffic Controller fängt Anfragen ab, die versuchen, Artifactory zu umgehen und direkt aus einer öffentlichen Registry abzurufen. Mit Curation Federation legen Sie eine Richtlinie einmal fest, und sie wird an jedem Standort und in jeder Region durchgesetzt.An diesem Kontrollpunkt führt kein Weg vorbei.
Wie prüfen Sie Pakete, die in Ihre Software-Lieferkette gelangen?
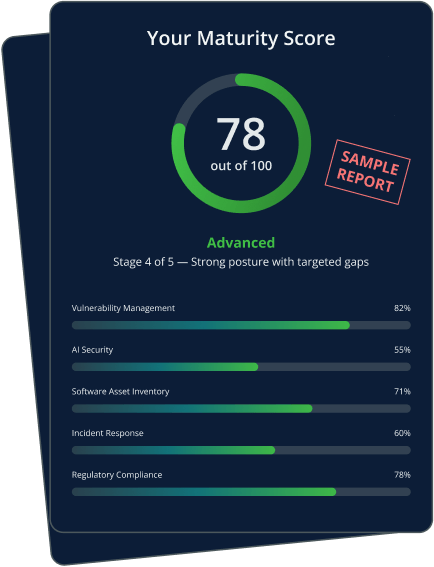
Bewerten Sie Ihren Sicherheitsreifegrad in 11 Bereichen selbst und erhalten Sie einen personalisierten Bericht mit konkreten Empfehlungen für die nächsten Schritte.
Umfassende Abdeckung über alle Komponententypen hinweg.
Ganz gleich, welche Assets Ihre Entwickler nutzen: JFrog Curation sorgt für deren Governance, unterstützt durch den JFrog Catalog für über 18 Millionen Komponenten – und es werden immer mehr.
In Großunternehmen bewährt
Erzielen Sie messbaren geschäftlichen Mehrwert mit einer automatisierten Governance für Upstream-Pakete, die Bedrohungen sofort blockiert.
Globale Unternehmen vertrauen auf JFrog Curation, um die Nutzung von Open Source standardmäßig sicher zu machen
Erfahren Sie, wie globale Unternehmen unser automatisiertes OSS-Kuratierungstool einsetzen, um die Sicherheit der Software-Lieferkette vom Code bis zur Produktion zu stärken.
„JFrog Curation ist eine Firewall für Open-Source-Pakete. Es geht darum, wie wir Entwicklern helfen können, ihre Arbeit fortzusetzen, ohne ihren Workflow zu unterbrechen. Wir ermöglichen Entwicklung, wir blockieren sie nicht.“
"Mit JFrog Curation und Xray haben wir eine echte Firewall für unsere Abhängigkeiten. Entwickler können abrufen, was sie benötigen, aber jedes Paket wurde bereits geprüft, verifiziert und freigegeben, bevor sie überhaupt damit in Berührung kommen. Sicherheit wird zu einer Eigenschaft der Umgebung, nicht zu einem Schritt, an den sie denken müssen."
„Durch das Hinzufügen von JFrog Curation und Advanced Security zu unseren Pipelines konnten wir unsere Sicherheit über den gesamten Lebenszyklus unserer Produkte hinweg verbessern.“
„Mit JFrog Curation setzen wir Shift Left wirklich um, denn wir können schädliche Pakete und riskante Komponenten jetzt blockieren, bevor sie überhaupt in unsere Cloud-Instanz gelangen. Das beruhigt auch unsere Sicherheitsverantwortlichen in der Führungsebene.“
„Unsere Curation-Bereitstellung bietet einen sehr effektiven und effizienten Schutz der Lieferkette. Wir konnten die jüngsten Provider-Angriffe nach ihrer Entdeckung in wenigen Minuten stoppen, und die Kontrolle hat sich seither als 100 % erfolgreich erwiesen.“
-
Herkömmliche SCA stützt sich auf Schwachstellendatenbanken und kann daher unbekannte oder unausgereifte Pakete nicht blockieren, bevor sie in Ihr Unternehmen gelangen.Dadurch sind die Arbeitsplatzrechner der Entwickler Angriffen ausgesetzt, sobald ein ungeprüftes Paket heruntergeladen wird.Curation verhindert das, indem Immaturity-Richtlinien bereits beim Bezug durchgesetzt werden. Neue Schwachstellen werden so direkt am Eingang gestoppt, statt erst nach einem Sicherheitsvorfall zu reagieren.
-
Sowohl die Executive Order 14028 als auch der EU Cyber Resilience Act erfordern die Überprüfung von Open-Source-Komponenten vor und nicht erst nach der Integration. Curation setzt Richtlinien in dem Moment durch, in dem eine Komponente angefordert wird, und protokolliert jede Anforderung, Blockierung und Genehmigung automatisch. Dieser unveränderliche Datensatz liefert die dokumentierten Nachweise, die beide Regelwerke fordern, und entsteht ganz nebenbei aus der gewohnten Arbeitsweise Ihrer Entwickler.
-
Curation behandelt KI-Assets als vollwertige Komponenten und wendet auf Modelle von Hugging Face und NVIDIA NIM dieselbe Richtliniendurchsetzung an wie auf Pakete. Jedes Modell wird anhand Ihrer Richtlinien geprüft, bevor es in Ihre Umgebung gelangt. Grundlage dafür sind verifizierte Sicherheitsinformationen zu 97,1 % aller Hugging-Face-Modelle und über 18 Mio. Komponenten im Catalog.
-
Wenn ein Entwickler, eine CI-Pipeline oder ein KI-Agent ein Paket anfordert, gleicht JFrog Curation es mit dem JFrog Catalog ab, einem sofort verfügbaren Verzeichnis mit Millionen von Paketen, anstatt die Datei herunterzuladen und zu scannen. Ist das Paket schädlich, anfällig oder verstößt es gegen Ihre Richtlinien, etwa zu Lizenz oder Paketalter, blockiert Curation es.Da es den JFrog Catalog prüft, anstatt jede Datei herunterzuladen, erfolgt dies ohne Verzögerung, selbst wenn eine Pipeline Hunderte von Paketen gleichzeitig auflöst. Riskante Pakete erreichen Ihre Entwickler gar nicht erst.
-
Das Sicherheitsforschungsteam von JFrog setzt automatisierte Scanner ein, die schädliches Verhalten wie Datenexfiltration, Dependency Confusion und Typosquatting kennzeichnen, und erstellt eine Bewertung der Schädlichkeit, noch bevor eine CVE veröffentlicht wird.JFrog Catalog analysiert kontinuierlich die Metadaten, das Verhalten und die Herkunft jeder Komponente. So kann Curation eine Bedrohung auf Grundlage der eigenen Sicherheitsinformationen von JFrog blockieren, noch bevor sie in öffentlichen Datenbanken auftaucht.
-
In der Regel bemerkt der Entwickler davon gar nichts: Curation stellt eine richtlinienkonforme Version bereit und der Build läuft weiter.Gibt es keine, fordert der Entwickler direkt aus seinem Workflow eine Ausnahmegenehmigung an – ganz ohne Ticket. Je nach Richtlinie wird sie sofort genehmigt oder an einen Genehmiger weitergeleitet.Ausnahmen können befristet werden, damit aus einem Zugriff keine Dauerlösung wird.
-
Ja, wenn die Einstellung „Enforce Policy on Cached Packages“ aktiviert ist.Standardmäßig stoppt Curation riskante Pakete direkt bei der Anfrage. Ein Paket, das beim Herunterladen sicher war, kann sich jedoch später als schädlich herausstellen.Ist diese Einstellung aktiviert, wendet Curation die aktuellen Richtlinien auch auf zwischengespeicherte Pakete an und blockiert alle, deren Sicherheitsstatus sich geändert hat.