Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


Erkennen, priorisieren und beseitigen Sie Open-Source-Software-Risiken in Ihrem gesamten SDLC
Ermöglichen Sie Ihren Entwicklern, Sicherheits- und Compliance-Probleme leicht zu finden und zu beheben
Was ist JFrog Xray?
JFrog Xray ist ein SCA-Tool (Software Composition Analysis) der Enterprise-Klasse, das Unternehmen eine einfache Möglichkeit bietet, Sicherheitslücken und Lizenz-Compliance-Probleme in Open Source-Software (OSS) und Komponenten von Drittanbietern zu identifizieren, zu priorisieren und zu beheben.
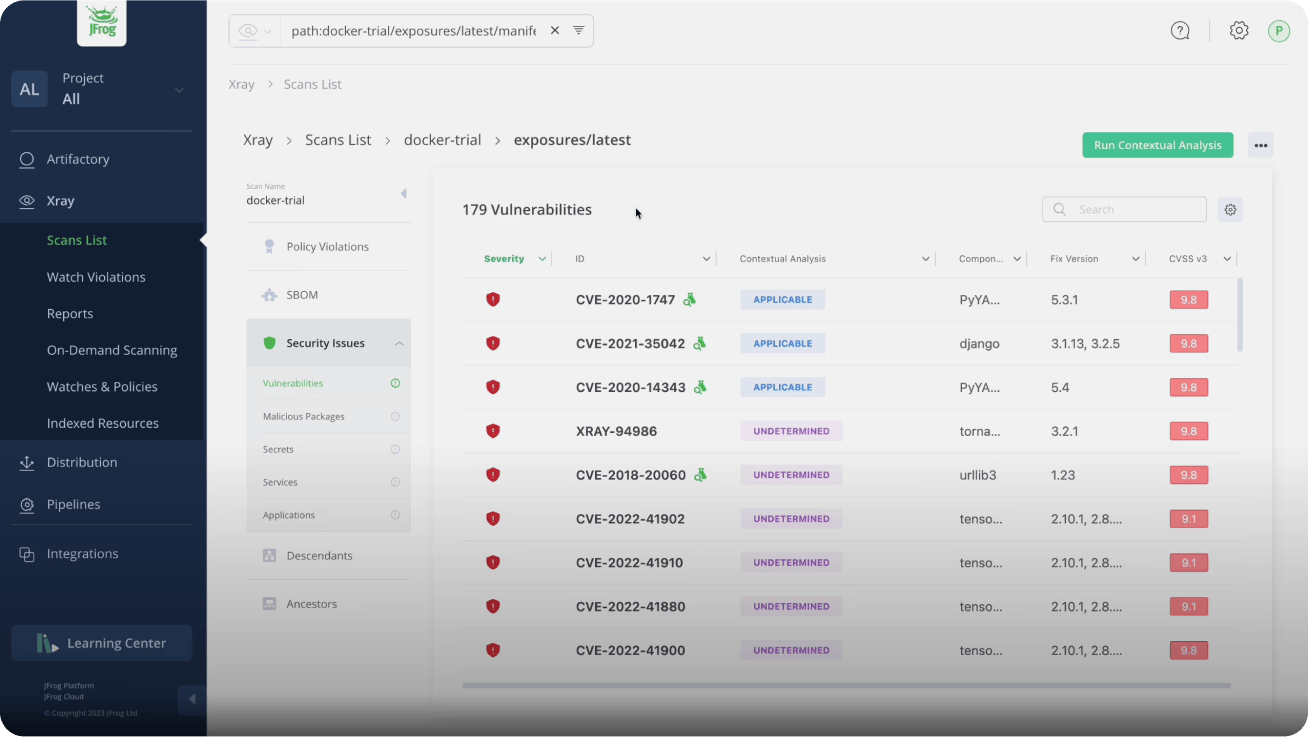

Frühzeitige Identifikation und schnelle Abhilfe
Identifizieren, priorisieren und beheben Sie Schwachstellen in Ihren Open-Source-Paketen und Binärdateien ganz einfach durch kontinuierliche Scans von Repositories, Build-Paketen und Container-Images über den gesamten Entwicklungszyklus hinweg. Erkennen Sie Sicherheitsbedrohungen frühzeitig, um Risiken zu reduzieren, Fehlerbehebungen zu beschleunigen und Kosten zu sparen.
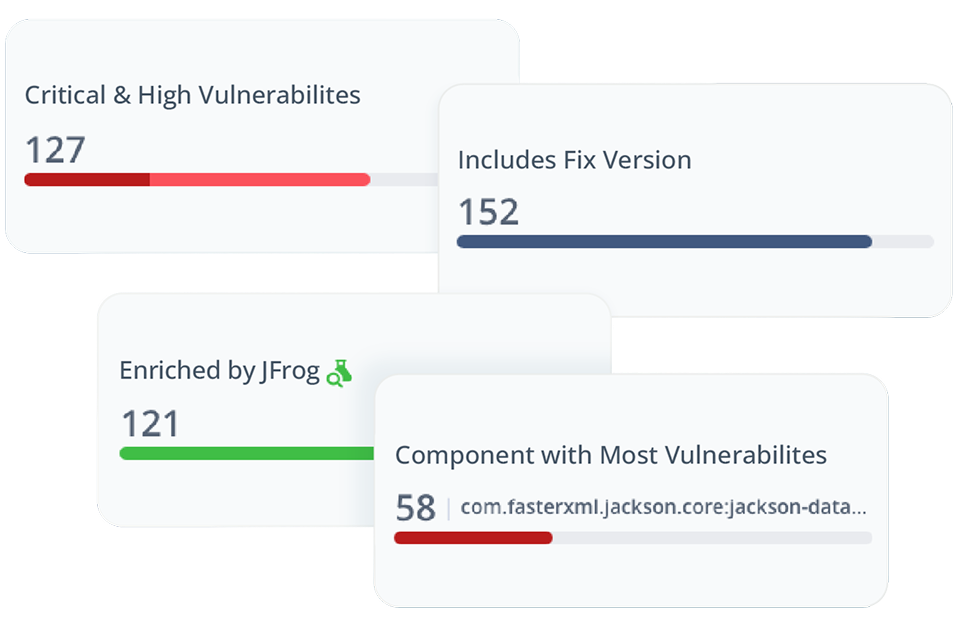
Developer Produktivität und DevX
Nahtlose Integration in Entwicklertools für einen effizienten und automatisierten Schutz des Codes mit minimalen Auswirkungen auf Build-Zeiten. Anfällige Abhängigkeiten inklusive Vorschlägen zur Behebung und Kontext direkt in Ihrer IDE/CLI einsehen. Automatisieren Sie Ihre Pipeline mit dem CLI-Tool von JFrog für Abhängigkeits-, Container- und On-Demand-Scans.
Lizenz-Compliance im großen Maßstab
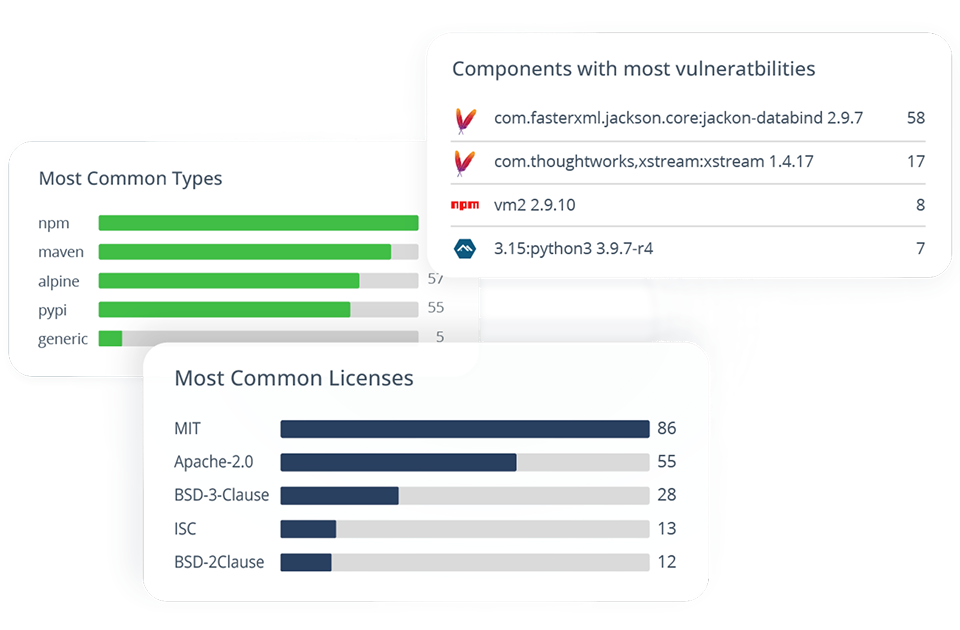
Volle Visibility über direkte und indirekte Abhängigkeiten mit automatisch generierten Software Bill of Materials (SBOMs). Erkennen und beheben Sie Probleme mit Open-Source-Lizenzen, bevor sie die Produktionsumgebung erreichen, und erstellen Sie mühelos Richtlinien, um Vorschriften durchzusetzen und Compliance-Berichte für alle Ihre OSS-Lizenzen zu generieren.
Operatives Risiko- Management
Greifen Sie auf zusätzliche Daten zu OSS-Komponenten zu, um operationelle Risiken zu bewerten. Erstellen Sie benutzerdefinierte Richtlinien, um Pakete auf Grundlage von Risikofaktoren wie Versionsalter, Anzahl der Mitwirkenden, Wartungsrhythmus, Anzahl der Commits und End-of-Life zu blockieren.
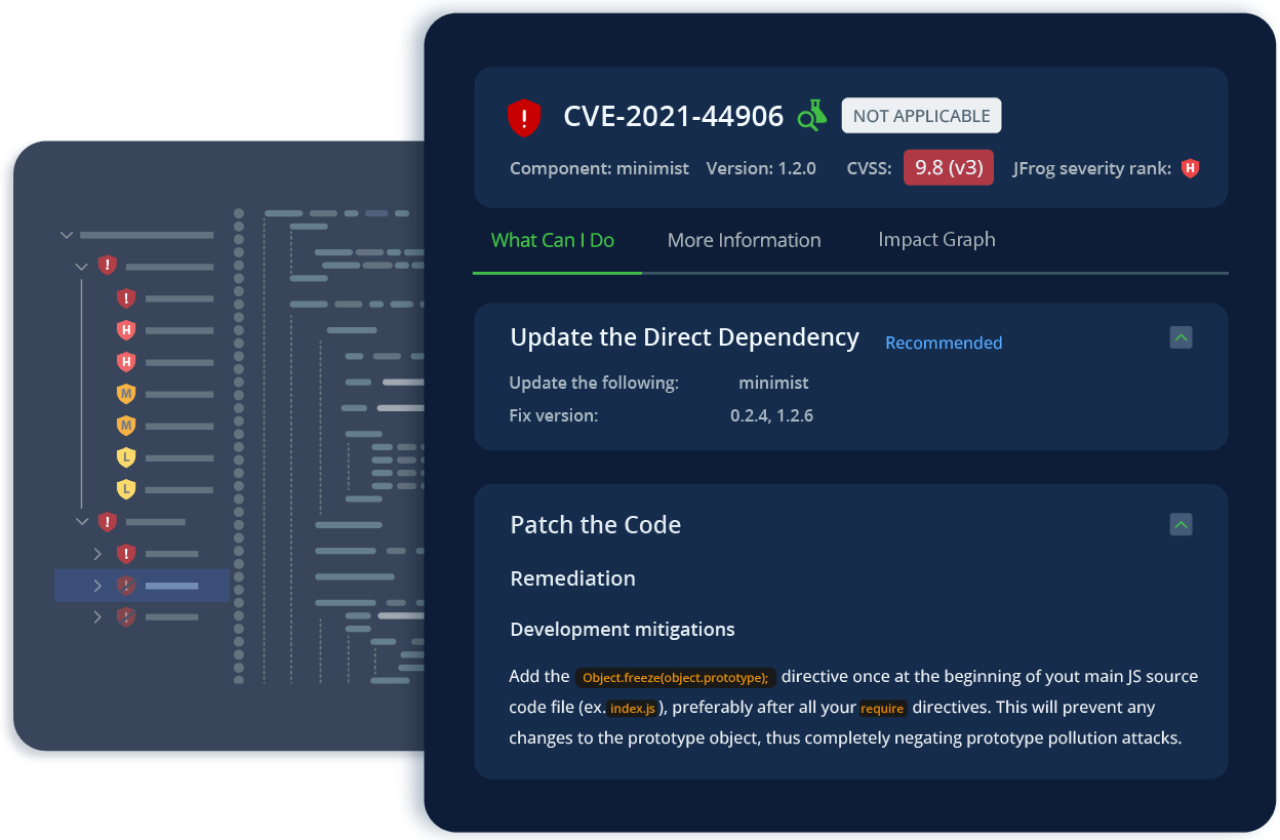
CVE-Forschung und Ergänzung durch das JFrog Security Research Team
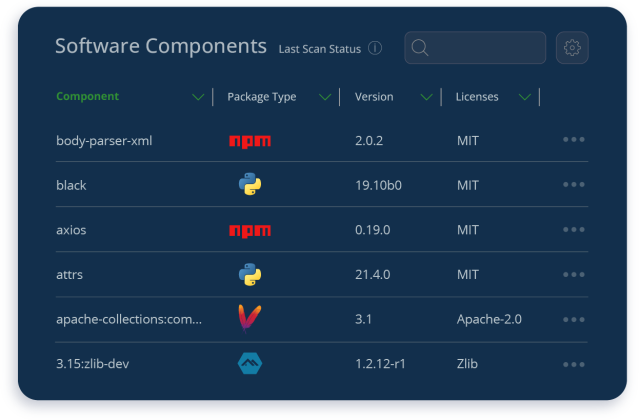
Stärken Sie proaktiv Ihre Security Posture mit profunden CVE-Erkenntnissen und Schwachstellendaten von dem spezialisierten Sicherheitsforschungsteam von JFrog. Verschaffen Sie sich ein besseres Verständnis des tatsächlichen Risikos, priorisieren Sie High-Profile-CVEs und beschleunigen Sie die Fehlerbehebung durch eine effektive Ressourcenzuweisung.
Erkennung schädlicher Pakete
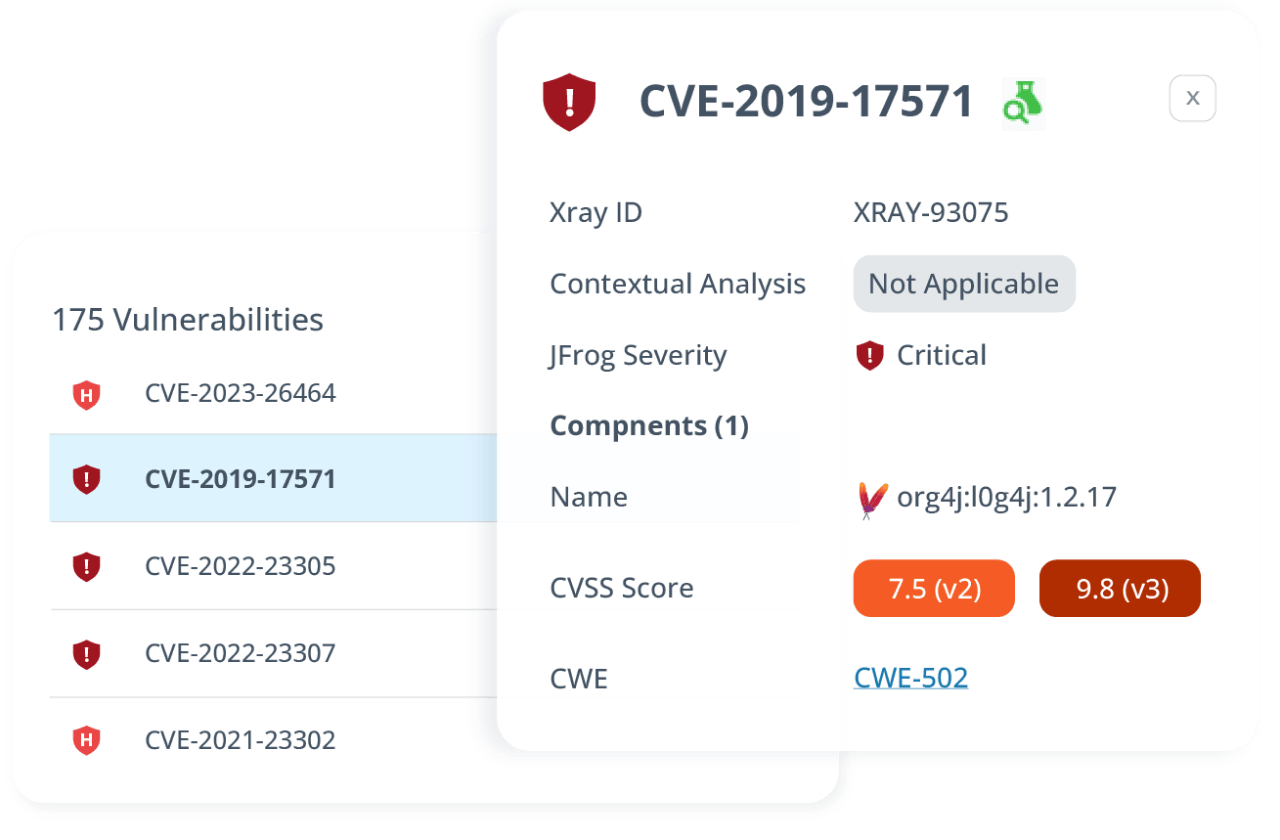
Identifizieren und eliminieren Sie automatisch Schadpakete und bösartige Komponenten mithilfe der umfangreichen JFrog-Datenbank mit über 4 Millionen OSS-Paketen, gespeist aus öffentlichen Sicherheitswarnungen und Informationen des Security-Research-Teams von JFrog. Erhalten Sie sofort umsetzbare Maßnahmen zur Risikominderung und -Behebung.
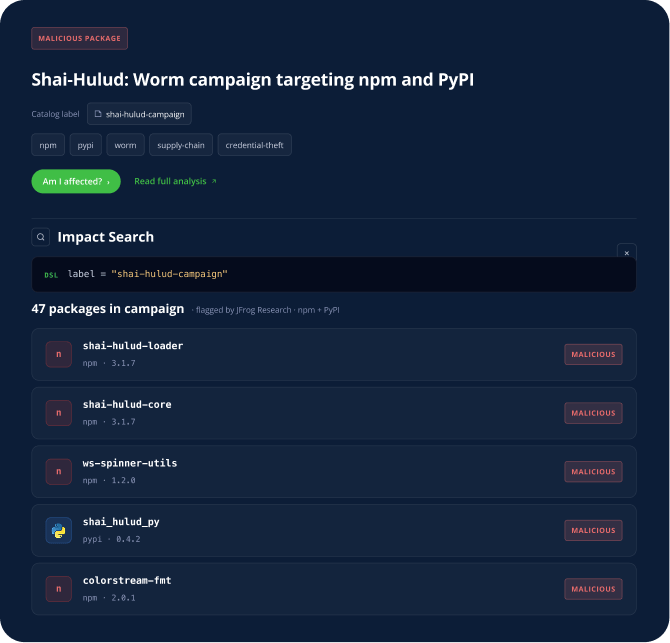
JFrog Threat Hub
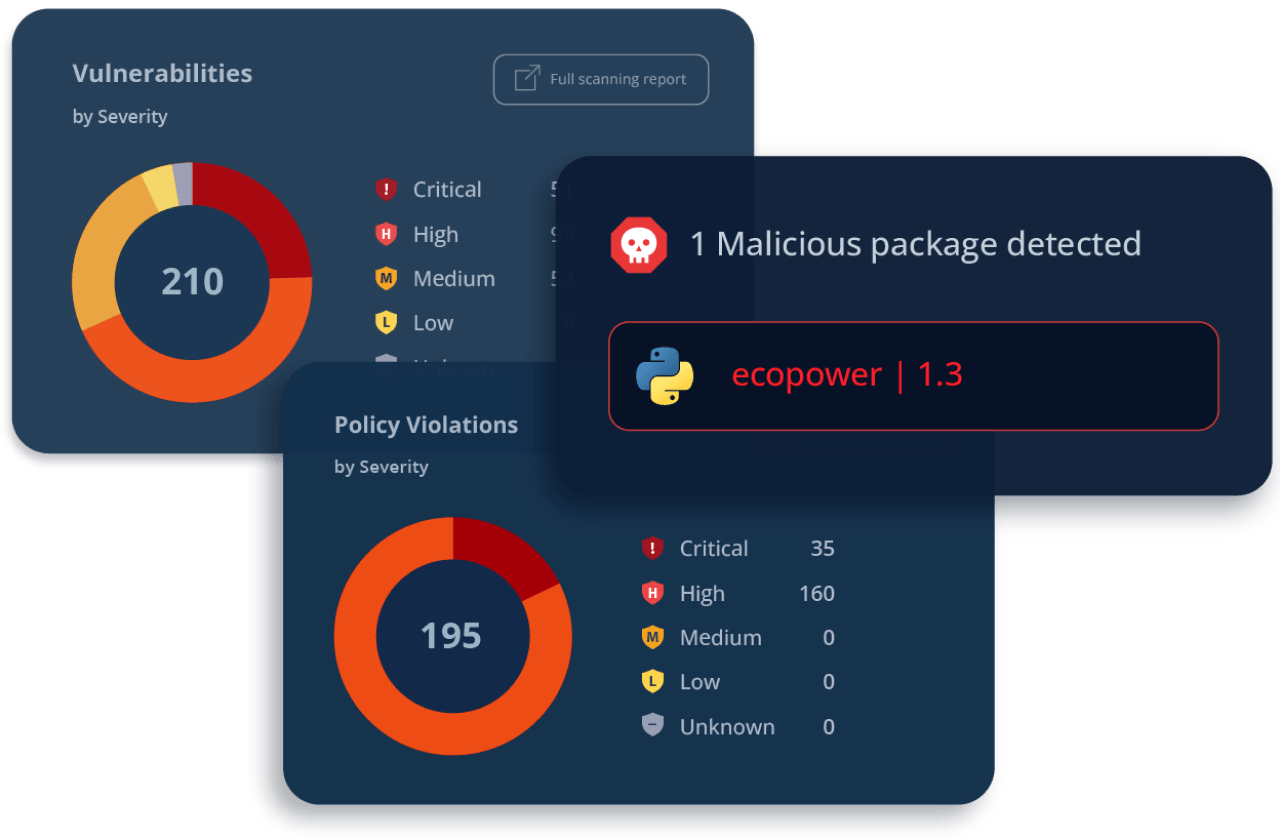
JFrog Threat Hub bietet einen umfassenden und detaillierten Überblick über Schwachstellen und deren Auswirkungen auf Software-Artefakte in Ihren Umgebungen. Reduzieren Sie Behebungszeiten, indem Sie Transparenz und Kontrolle über Ihre Gefährdungslage erlangen.