Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Services financiers
 Jeux vidéo
 Secteur public
 Automobile
 Technologie
 Soins de santé


Détectez, hiérarchisez et corrigez les risques open source tout au long de votre SDLC
Empower developers to find and fix security and compliance issues from the start
Qu'est-ce que JFrog Xray ?
JFrog Xray est un outil professionnel d’analyse de composition logicielle (SCA) qui offre aux entreprises un moyen simple d’identifier, de hiérarchiser et de corriger les vulnérabilités de sécurité et les problèmes de conformité des licences dans les logiciels open source (OSS) et les composants tiers.
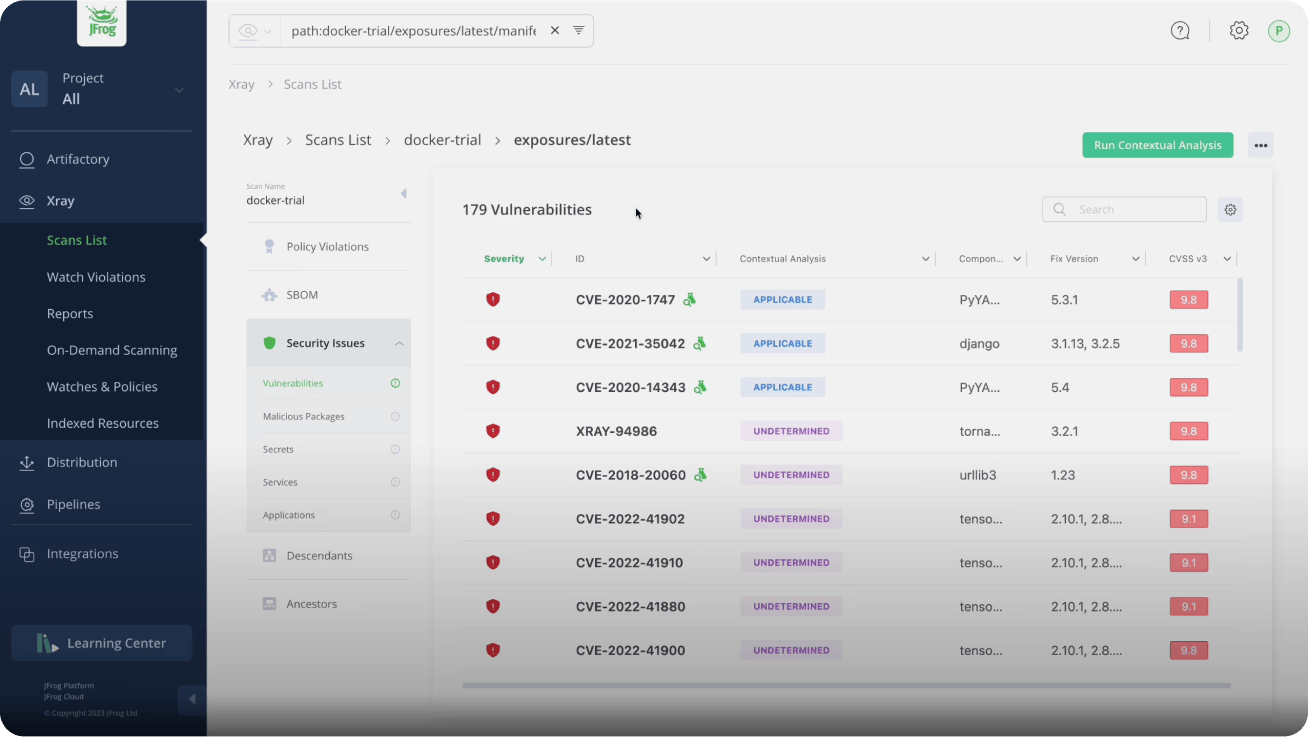

Détection précoce et correction rapide
Identifiez, hiérarchisez et corrigez facilement les vulnérabilités présentes dans vos packages et binaires open source grâce à une analyse continue des dépôts, des packages de build et des images de conteneurs tout au long du cycle de développement. Détectez les menaces de sécurité en amont pour réduire les risques, accélérer les correctifs et maîtriser les coûts
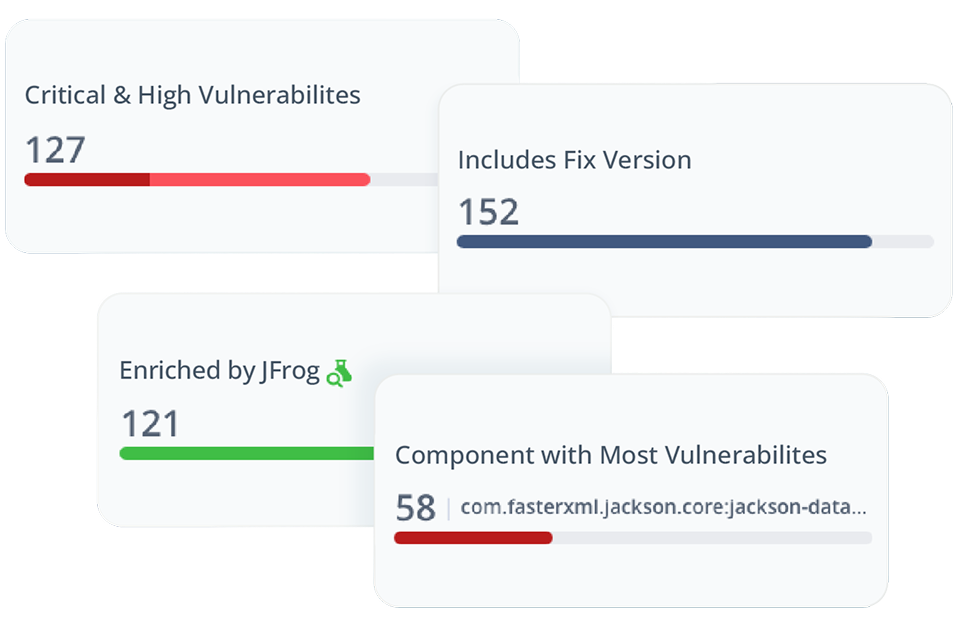
Productivité et expérience des développeurs
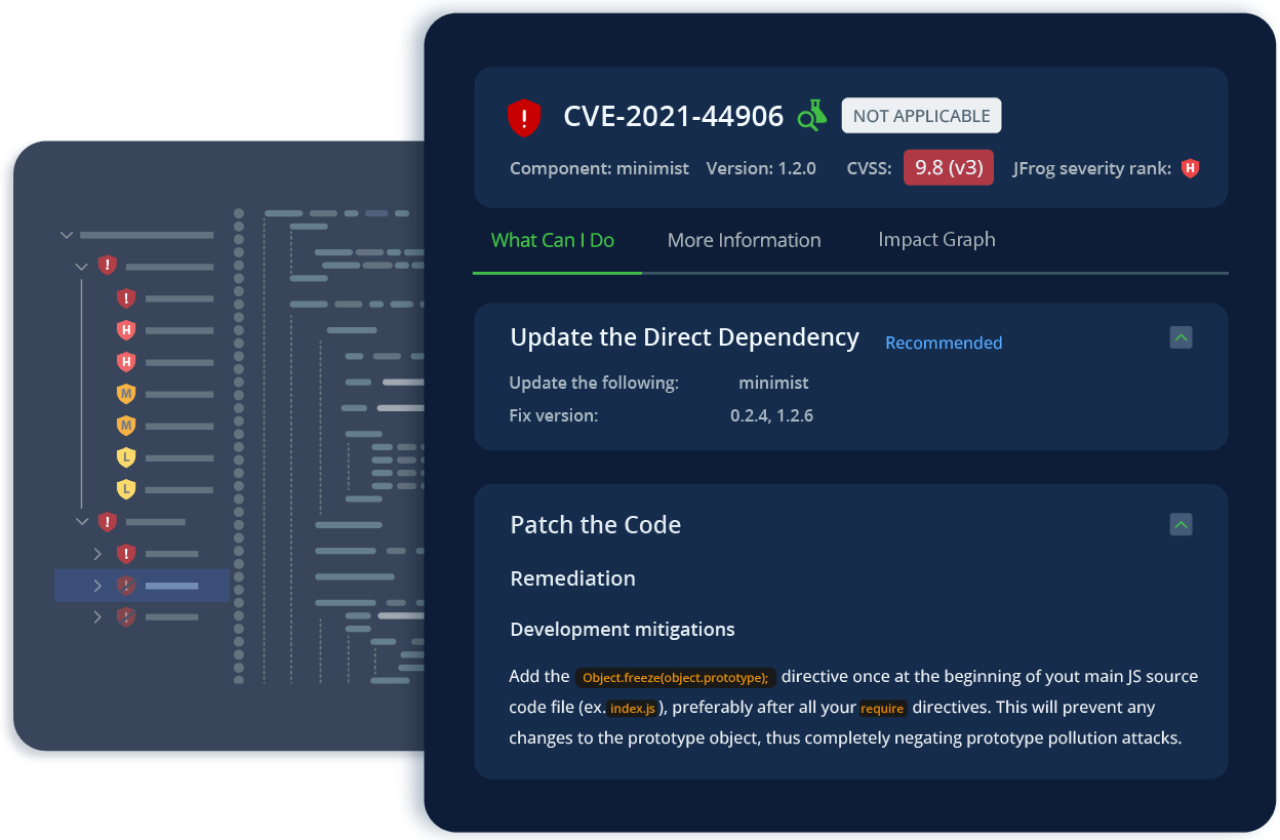
Intégrez Xray facilement à vos outils de développement afin de protéger le code de manière efficace et automatisée, avec un impact minimal sur les temps de build. Visualisez les dépendances vulnérables, les options de remédiation et le contexte associé directement dans votre IDE/CLI. Automatisez votre pipeline avec l’outil CLI de JFrog pour analyser les dépendances, les conteneurs et effectuer des scans à la demande.
Conformité des licences à grande échelle
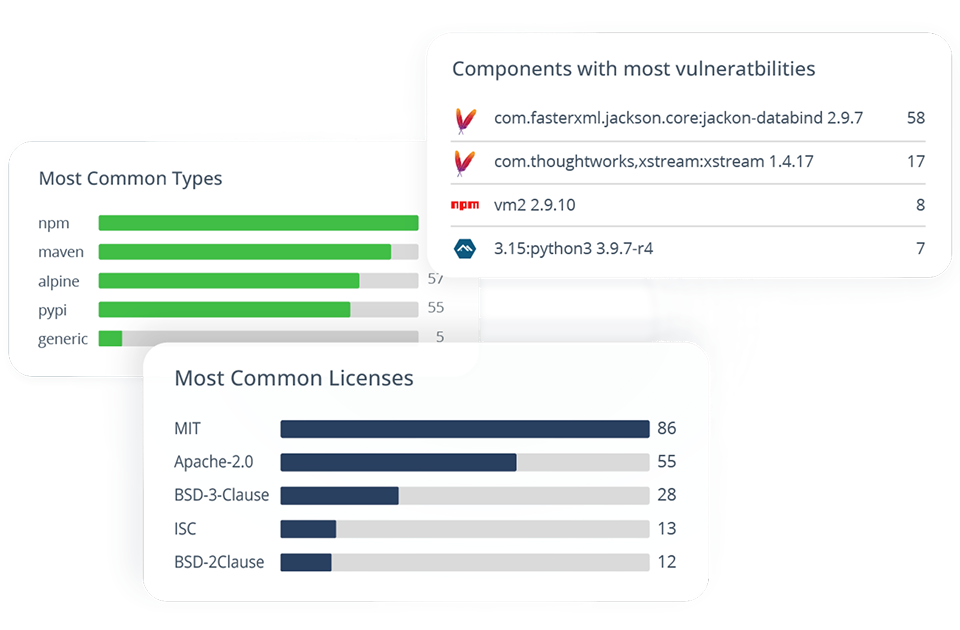
Bénéficiez d’une visibilité complète sur les dépendances directes et indirectes grâce à des nomenclatures logicielles générées automatiquement (SBOM). Détectez et résolvez les problèmes liés aux licences open source avant qu’ils n’atteignent la production, et créez facilement des politiques pour appliquer les réglementations et générer des rapports de conformité couvrant toutes vos licences OSS.
Gestion des risques opérationnels
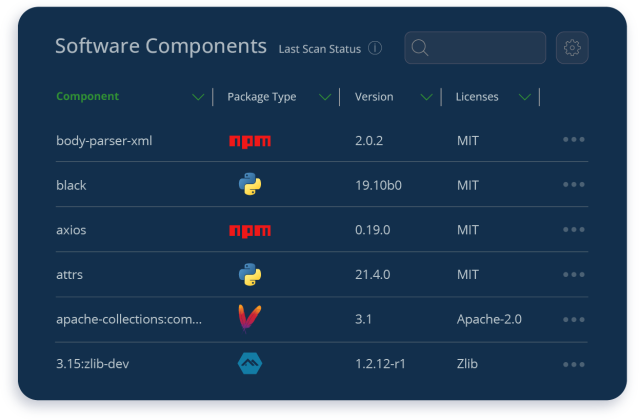
Accédez à des données supplémentaires sur les composants OSS pour évaluer les risques opérationnels. Créez des politiques personnalisées pour bloquer les packages selon des facteurs de risque tels que l’ancienneté de la version, le nombre de contributeurs, le rythme de maintenance, le nombre de commits et la fin de vie.
Recherche et enrichissement des CVE par l'équipe de recherche en sécurité JFrog
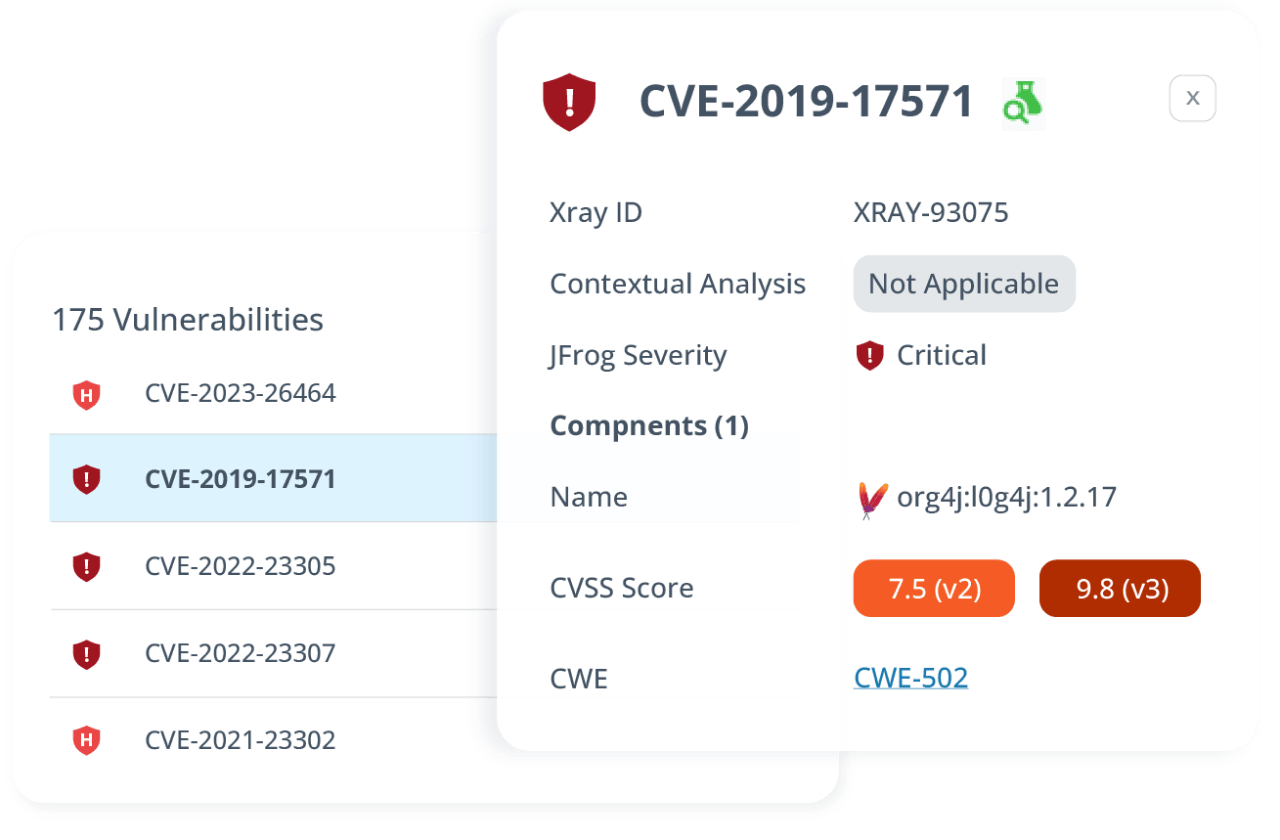
Améliorez proactivement votre posture de sécurité grâce aux analyses approfondies de CVE et aux données de vulnérabilités fournies par l’équipe dédiée de recherche en sécurité de JFrog. Mieux comprendre le risque réel, hiérarchiser les CVE les plus critiques et accélérer la remédiation grâce à une allocation efficace des ressources.
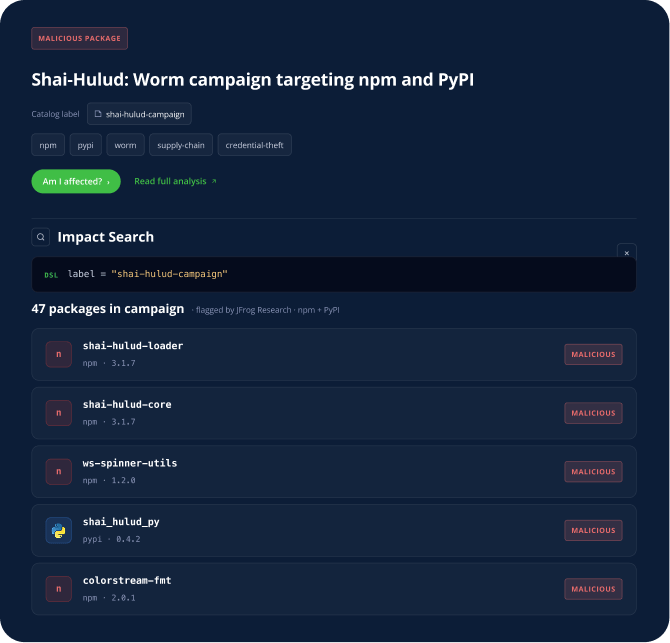
Détection des packages malveillants
Découvrez et éliminez automatiquement les packages et composants malveillants grâce à la base de données enrichie de JFrog, qui répertorie plus de 4 millions de packages OSS à partir d’informations issues d’avis publics et de l’équipe de recherche en sécurité de JFrog. Bénéficiez de mesures d’atténuation et de remédiation prêtes à l’emploi et directement exploitables pour réduire les risques.
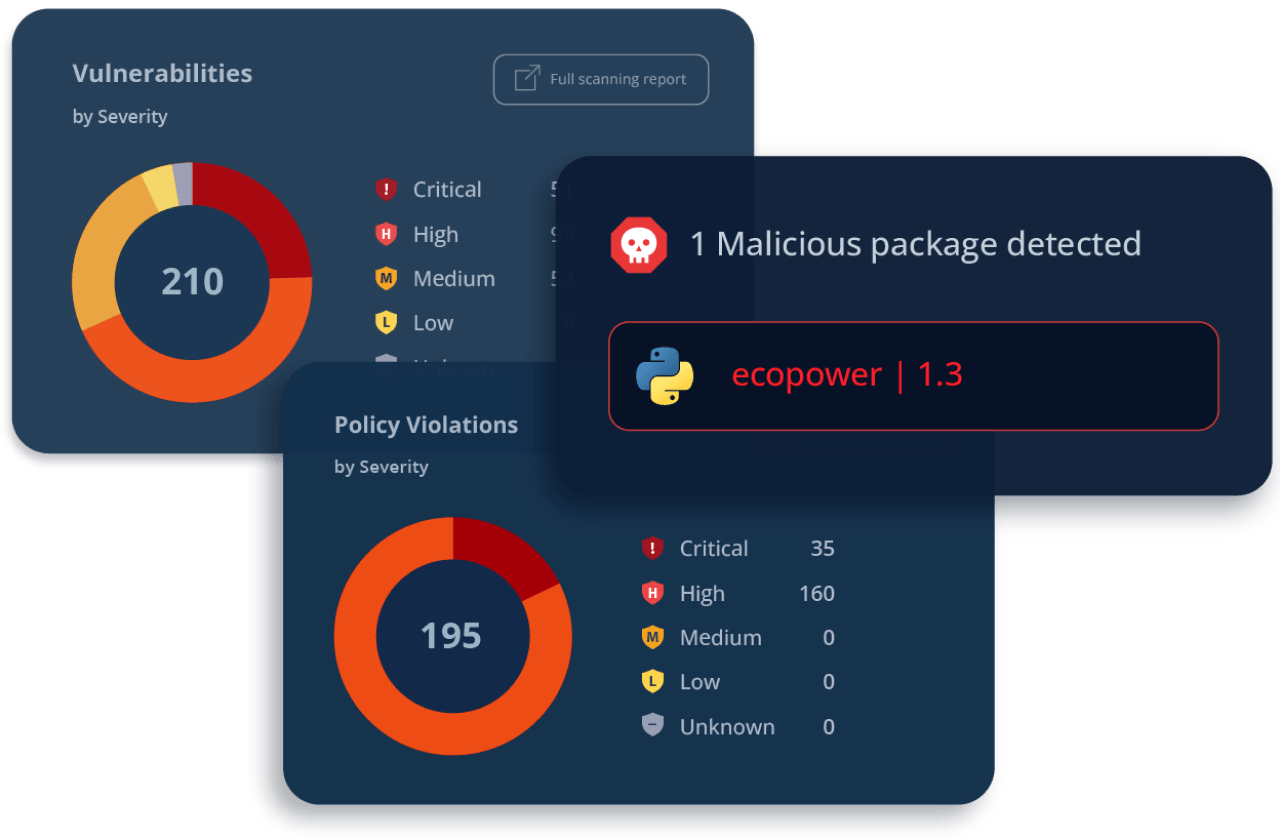
Centre de menaces JFrog
JFrog Threat Hub fournit une vue complète et détaillée des vulnérabilités et de leur impact sur les artefacts logiciels dans l’ensemble de vos environnements. Réduisez les délais de remédiation en bénéficiant d’une visibilité et d’un contrôle clairs sur votre exposition.
Pourquoi les clients font confiance à JFrog Xray
« La plupart des grandes entreprises ont plusieurs implantations et il est essentiel pour ces entreprises de gérer efficacement l’authentification et l’autorisation entre les sites. JFrog Enterprise+ nous fournira une configuration idéale, qui nous permettra de répondre à nos exigences rigoureuses dès le début. Ses fonctionnalités avancées, telles que la fédération des accès, réduiront nos frais généraux en maintenant les utilisateurs, les autorisations et les groupes synchronisés entre les sites. »
« JFrog Enterprise+ augmente la productivité des développeurs et élimine leur frustration. JFrog Distribution est essentiellement un réseau de livraison de contenu sur site qui facilite la distribution de logiciels vers des sites distants de manière fiable. En revanche, JFrog Access Federation nous permet de partager facilement les identifiants, les accès et les membres de groupes entre différents sites. »
« Au lieu d’un cycle de 15 mois, nous pouvons aujourd’hui livrer pratiquement sur demande. »
« En tant qu’ingénieur DevOps expérimenté, je sais combien il peut être difficile de suivre les innombrables types de packages hérités ou nouveaux, que les entreprises possèdent dans leur inventaire. JFrog a toujours fait un travail phénoménal pour assister nos équipes et leur permettre d’être toujours efficaces et opérationnelles. Car si JFrog ne fonctionne plus, nous pouvons tout aussi bien rentrer chez nous. Heureusement, en nous appuyant aussi sur l’infrastructure AWS, nous savons que nous pouvons travailler en toute confiance partout où notre entreprise l’exige, aujourd’hui comme demain. »
« Les capacités d’Artifactory sont ce qui nous permet de faire ce que nous pouvons faire aujourd’hui... Avec Xray, [la sécurité] est une évidence : elle est intégrée, il suffit de l’allumer. Ouah ! En ce qui me concerne, c'est amplement suffisant. »
« Lorsque nous avons rencontré ce problème avec log4j, il a été annoncé vendredi après-midi et [avec JFrog], le lundi à midi, nous avions déployé le correctif dans toutes les villes. »
« Parmi les leçons tirées de cette compromission, la plus générale est la suivante : organisez vos systèmes de sorte à ne jamais effectuer de build directement depuis Internet. Interposez toujours un outil de scanning qui valide les dépendances intégrées à vos builds. À cette fin, nous utilisons une instance de JFrog® Artifactory®, et non le service cloud, pour héberger nos dépendances, qui est la seule source valide pour tout artefact logiciel destiné au staging, à la production ou aux versions sur site. »
« Depuis son passage à Artifactory, notre équipe a pu réduire considérablement notre charge de maintenance… Nous pouvons aller de l’avant et être une organisation DevOps plus approfondie. »
« Plus de 300 000 utilisateurs dans le monde font confiance à PRTG pour superviser les parties vitales de leurs réseaux de différentes tailles. Par conséquent, nous avons l'obligation de développer et d’améliorer non seulement notre logiciel en lui-même, mais aussi les processus de sécurité et de publication qui l’entourent. JFrog nous aide à y parvenir de la manière la plus efficace. »
« Pour moi, JFrog Connect est un outil de mise à l'échelle qui me permet de déployer des intégrations IoT en périphérie beaucoup plus rapidement et de les gérer à plus grande échelle. Il y a moins d'interventions manuelles ponctuelles lors de la connexion à différents sites clients comportant différentes exigences en matière de VPN et de pare-feu. »
« Notre objectif était de trouver une solution réellement exploitable, plutôt que de gérer et cinq ou six applications différentes. Et de devoir toutes les maintenir. Nous nous demandions si une solution unique existait. C'est là qu'Artifactory est venu à la rescousse. Artifactory s'est révélé être, pour nous, un véritable guichet unique. Il nous a fourni tout ce dont nous avions besoin. »
Sécurisez votre chaîne d’approvisionnement logicielle
de bout en bout avec la plateforme JFrog
Sécurité renforcée pour l'analyse de code source et de fichiers binaires
Grâce à JFrog Advanced Security, les équipes de développement peuvent effectuer une analyse pendant qu’elles codent, tandis que les équipes de DevOps et de sécurité peuvent gérer et définir des contrôleurs d’accès de sécurité sur les fichiers binaires. Tout cela en utilisant les scanners de vulnérabilité avancés de JFrog pour hiérarchiser les opérations de sécurité et réduire les perturbations qu’elles peuvent engendrer.
Guidé par une recherche dédiée
Vous voulez voir l’impact de toutes ces recherches ? Découvrez comment JFrog Xray peut faire gagner du temps à votre équipe en réduisant les corrections manuelles et en accélérant les mises en production sécurisées.
Calculez vos gains de temps en matière de sécurité
2000
+
packages malveillants dévoilés
1700
+
scanners d'applicabilité
20
+
outils OSS mis sur le marché
140
+
vulnérabilités découvertes
Ressources supplémentaires sur la sécurité
-
Oui, Xray est un composant central de la plateforme JFrog, au même titre qu’Artifactory. Cette intégration transparente permet à Xray de fonctionner main dans la main avec Artifactory, en partageant de nombreuses métadonnées entre les deux produits. Vous obtenez ainsi une vision approfondie des problèmes de sécurité et de leur portée complète, pour une évaluation des risques et une remédiation plus efficaces.
-
Vous disposez de Xray si votre abonnement SaaS (cloud) ou auto-hébergé est Pro X, Enterprise X ou Enterprise+.
-
Xray prend en charge plus de 25 types de packages et technologies, dont Docker, Maven, PyPI, npm et NuGet. Comme Artifactory, Xray est universel et très polyvalent : vous pouvez stocker tous ces types de packages au même endroit. Surtout, il vous permet d’analyser vos builds, conteneurs et artefacts stockés, afin d’identifier les risques de sécurité et les vulnérabilités liés aux dépendances open source.
-
Oui. Xray effectue des analyses approfondies et récursives de toutes les couches d’une image et identifie chaque composant de chaque couche. Vous obtenez ainsi une liste complète des dépendances utilisées. Il détecte également les composants qui enfreignent les conditions de politique existantes, pour garantir conformité et sécurité.
-
Oui. Xray peut analyser vos images et vos artefacts construits dès leur dépôt dans Artifactory. Il capture aussi les métadonnées du processus de build (build info), qui peuvent être publiées sur la plateforme JFrog pour une analyse plus poussée. En analysant directement ces informations de build, vous voyez toutes les dépendances d’un build donné, afin d’évaluer les risques de sécurité et d’assurer la conformité.
-
L’approche shift-left de Xray s’intègre de façon transparente aux principaux IDE utilisés aujourd’hui. Des plugins sont disponibles pour VS Code, IntelliJ, Visual Studio, PyCharm et d’autres, afin de détecter tôt les vulnérabilités et les problèmes de conformité directement dans l’environnement de développement.
-
Oui. Xray prend entièrement en charge plusieurs politiques, et de nombreux clients s’en servent pour appliquer sécurité et conformité dans leurs dépôts. Les politiques peuvent couvrir plusieurs dépôts et ainsi protéger l’ensemble des actifs critiques. Définies à l’avance, elles permettent à Xray d’identifier et de signaler les problèmes dès qu’ils apparaissent.
-
Oui. Tout comme Artifactory s’intègre de façon transparente aux serveurs CI tels que GitHub, Jenkins et Azure, Xray peut être intégré à vos pipelines CI/CD. En ajoutant les analyses Xray comme étape de vos scripts, vous détectez automatiquement les vulnérabilités et les problèmes de conformité tôt dans le cycle de développement.
-
Oui, les mises à jour sont automatiques, en général une fois par jour. En cas d’incident de sécurité, nous les accélérons et les publions aussi souvent que nécessaire. À mesure que nous en apprenons davantage sur l’incident, les utilisateurs reçoivent les dernières informations de threat intelligence en temps réel afin de réagir efficacement.
-
Oui. JFrog Xray est hautement disponible, de sorte que vos analyses SCA ont toujours lieu. C’est essentiel pour maintenir vos pipelines et la sécurité de vos logiciels. Dans l’offre SaaS de JFrog, Xray est proposé avec un SLA de disponibilité de 99,99 %, parmi les meilleurs du secteur. En gestion autonome de la plateforme JFrog, Xray peut être déployé en clusters haute disponibilité.
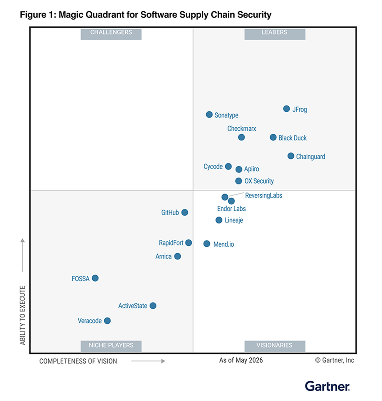
JFrog nommé Leader du Gartner® Magic Quadrant™ 2026 sécurité de la chaîne d’approvisionnement logicielle
Meilleur classement pour la capacité d’exécution. Reconnu pour sa vision et son exécution sur le marché de la sécurité de la chaîne d’approvisionnement logicielle.