Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


現在、本番環境にリリースされるコードのうち、AIが生成したコードが占める割合
GitClear


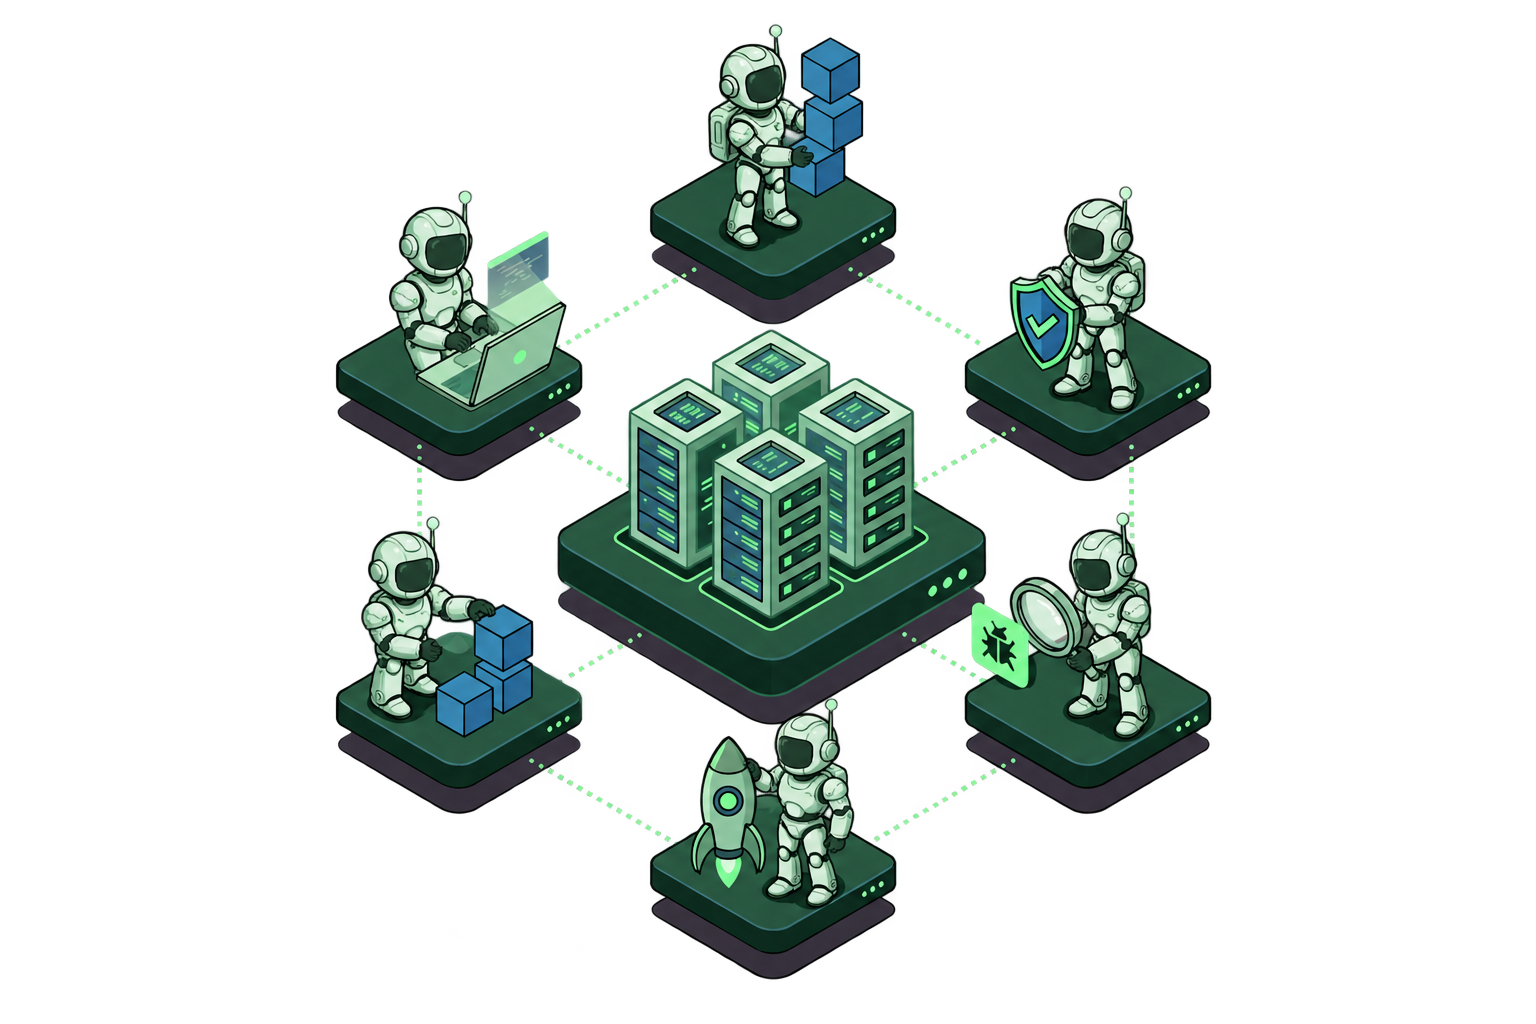
JFrogは、エージェントが利用するものを保護し、開発・デプロイの方法を制御します。AIモデル、エージェントスキル、プラグイン、MCPサーバー、パッケージ、AI生成アーティファクトまで、すべてを信頼できる唯一の情報源で一元管理します。
信頼できるAIエージェント。
それを実現するのがAgentSecOpsです。
JFrog Platformは、業界を問わず、エージェント型ソフトウェアサプライチェーンの重要な課題を解決します。
AIエージェントは、ソフトウェアを開発し、MCPに接続し、スキルを利用しながら、驚異的なスピードでリリースを進めます。JFrogは、エージェントが利用するものを保護し、開発プロセスを制御することで、AIエージェントを安心して活用できる環境を実現します。
現在、本番環境にリリースされるコードのうち、AIが生成したコードが占める割合
GitClear
過去3年間における、悪意のあるパッケージとAI資産の増加
OpenSSF & JFrog Security Research
コーディングエージェント向けのガバナンスフレームワークがない企業
Deloitte
信頼できるAIエージェントとは、エージェントが利用・生成・リリースするすべてのアーティファクトを、信頼できる唯一の情報源から一元管理できる状態です。モデル、MCPサーバー、スキル、プラグイン、パッケージ、コードはすべて同じサプライチェーンの一部であり、後から外付けで信頼性を加えることはできません。だからこそ、セキュリティはソフトウェア開発そのものに組み込む必要があります。エージェントがコードを書く前に利用するものを保護し、開発中に問題を修復し、リリースするすべてを証明できる状態にします。
信頼できないAI資産からエージェントを守ります。MCPサーバー、スキル、プラグインはすべて取得時に検証・管理され、既存のソフトウェアと同じセキュリティ制御が適用されます。
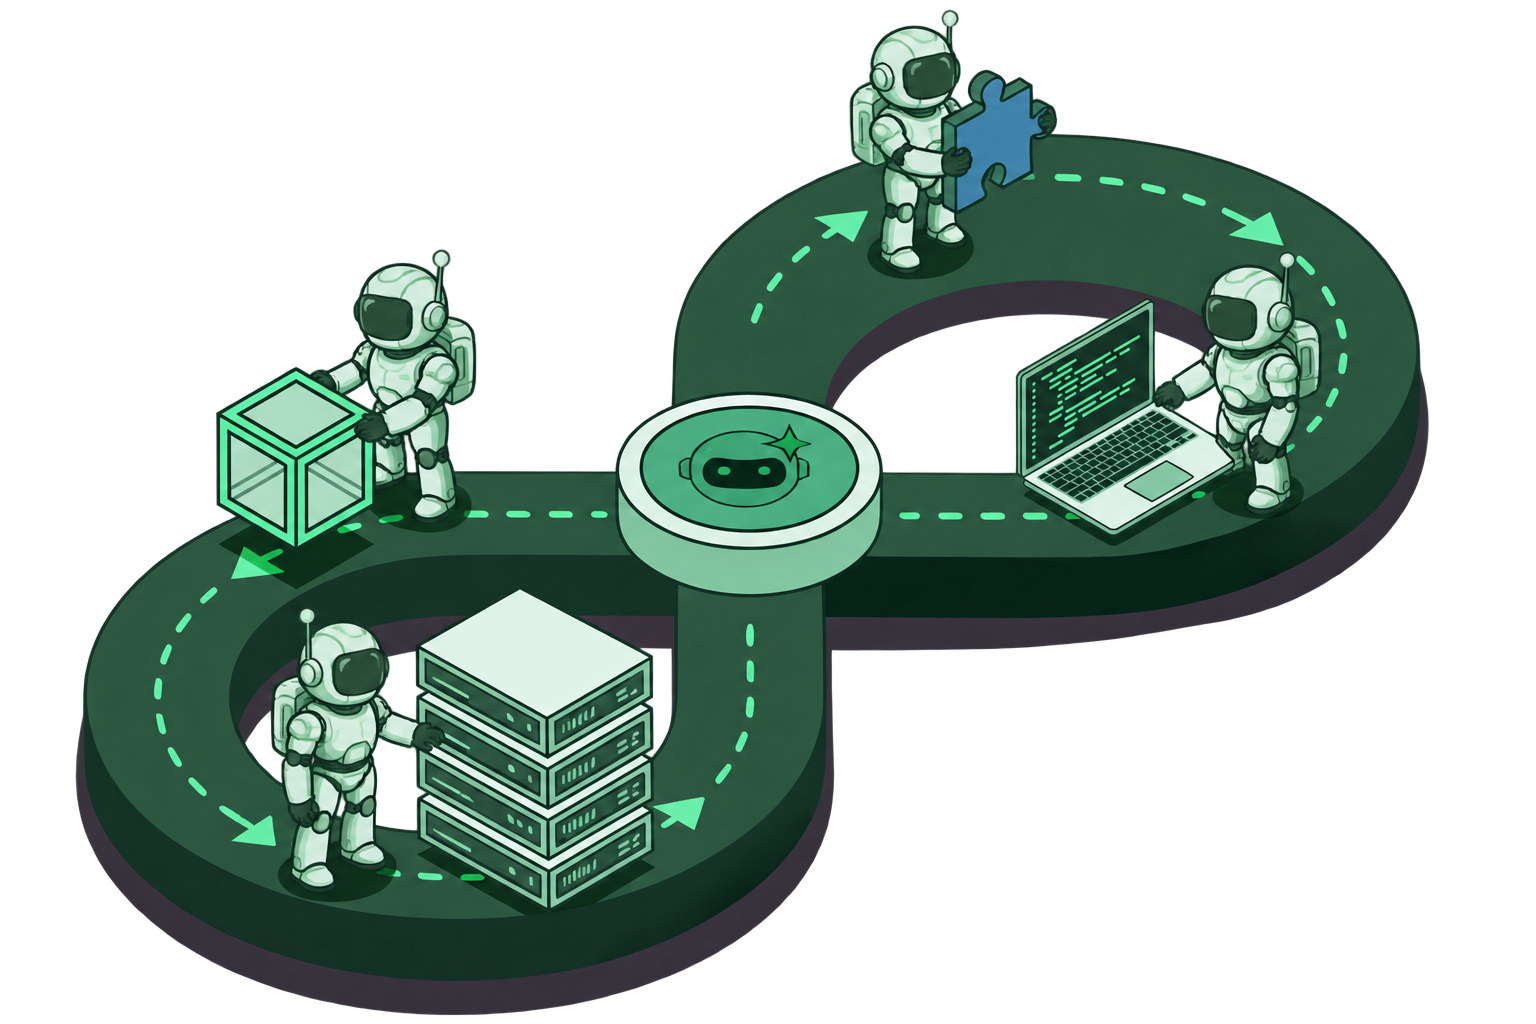
すべてのバイナリをスキャンし、実際の悪用可能性に基づいて優先順位を付け、自動で修復します。その後、人が書いたコードと同じ管理プロセスでリリースし、すべての操作の証跡を記録します。

ターミナルのノイズを有用なコンテキストに変換し、エージェントのパフォーマンスを向上させ、トークン使用量を削減します。

すべてのパッケージ、モデル、MCPサーバーを、エージェントやソフトウェアパイプラインに入る前にポリシーで検証します。

すべてのエージェントに、検証・承認済みのAI資産カタログを提供します。スピードを落とすことなく、インターネットからの危険な直接取得を防ぎます。

サプライチェーン内のすべてのバイナリ、コンテナ、AI資産を、本番環境に到達する前に詳細に脆弱性分析します。

エージェントや開発者が管理を回避しても、パッケージの取得リクエストをネットワーク層でJFrog経由に切り替えます。これにより、管理されていないものがサプライチェーンに入るのを防ぎます。

すべてのコーディングエージェントを認証済みの接続経由で利用させ、各リクエストを検証します。これにより、エージェントは承認済みのAI資産だけにアクセスできます。

バラバラな個別ツールから脱却。チームがリリースするすべてのバイナリと、エージェントが利用するすべてのAI資産を、単一のユニバーサルアーティファクトリポジトリで保存・バージョン管理・ガバナンスします。

ネイティブプラグイン、MCPサーバー、エージェントスキルを通じて、開発者がすでに使っているあらゆるコーディングエージェントにJFrogを統合できます。ベンダーロックインなし。既存の開発環境にそのままガバナンスを組み込めます。
エージェント型ソフトウェアサプライチェーンとは、AIエージェントが最小限の人手による介入でコードの作成、ビルド、テスト、デプロイを自律的に行うソフトウェアデリバリーパイプラインです。これらのエージェントは、機械の速度でパッケージをプルし、モデルにアクセスし、デプロイの判断を行います。
すべてのエージェント操作によって生成されるアーティファクトが、検証済みでポリシーに準拠し、ソースから本番環境まで追跡できるよう、ガバナンスが不可欠です。JFrogは、エージェント型サプライチェーンの両側を、信頼できる唯一の情報源で一元管理します。複数の個別ツールをつなぎ合わせることなく、抜けや妥協のないセキュリティとガバナンスを実現します。
JFrog AI Catalogは、正式な調達プロセスを経ずに導入されたものも含め、組織内のAIモデル、バイナリ、AI資産を自動で検出します。検出された資産は一覧化・タグ付けされ、ポリシー管理の対象になります。各チームは必要なツールを使い続けながら、セキュリティやコンプライアンス部門は全体を可視化し、管理できるようになります。
JFrog Platformは、EU AI Act、SOC 2、ISO 27001、NIST SSDFの要件に対応する、暗号学的な証明、来歴情報、AI BOM(部品表)を生成します。これらのコンプライアンス情報は、各バイナリやモデルに直接紐づけられ、ソースから本番環境まで監査可能な証跡を構築します。
従来のセキュリティスキャンは、ビルド後のアーティファクトに既知の脆弱性がないかを確認します。一方、「設計された信頼」では、パイプラインの各工程で完全性、来歴、ポリシー準拠を検証し、次の工程へ進む前に安全性を暗号学的に証明します。一時点のスキャンではなく、ソースから本番環境まで継続的な証跡を残せる点が大きな違いです。
JFrogは、新しいエージェント環境への移行を求めるのではなく、既存のエージェントエコシステムにそのまま接続できます。JFrog MCP Serverを使えば、MCP対応エージェントからJFrogのデータや機能に直接アクセスし、アーティファクトの状態確認、スキャンの実行、管理されたパッケージの取得などを行えます。さらに、Claude Code、Cursor、VS Codeなど、開発者がすでに使っているコーディングエージェントにネイティブプラグインで連携できるため、日々の開発環境にガバナンスを組み込めます。JFrog Skillsでは、セキュリティチェック、リリースゲート、コンプライアンスレビューなどの一般的なワークフローを再利用可能なアクションとして提供し、エージェントから直接実行できます。
Agent Immunizationは、コーディングエージェントが利用するものを多層的に制御するJFrogのアプローチです。エージェントの外側に後付けするのではなく、ソフトウェアサプライチェーンそのものに組み込みます。これは4つのレイヤーで機能します。ネットワーク層ですべてのリクエストを捕捉し、管理をすり抜ける取得を防止。取得前に、既存のCurationとスキャンで各資産を検証。エージェント内部では承認済み資産だけにアクセスを制限し、さらに各エージェントに、タスクに必要な範囲だけを許可した検証可能なIDを付与します。