


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


ポリシーを適用。あらゆるエージェント。あらゆるプル。
エージェント型ソフトウェアサプライチェーン全体でAI資産を検出および保護し、エージェントが承認済みのもののみを利用できるようにします。
JFrog AI Securityとは何ですか?
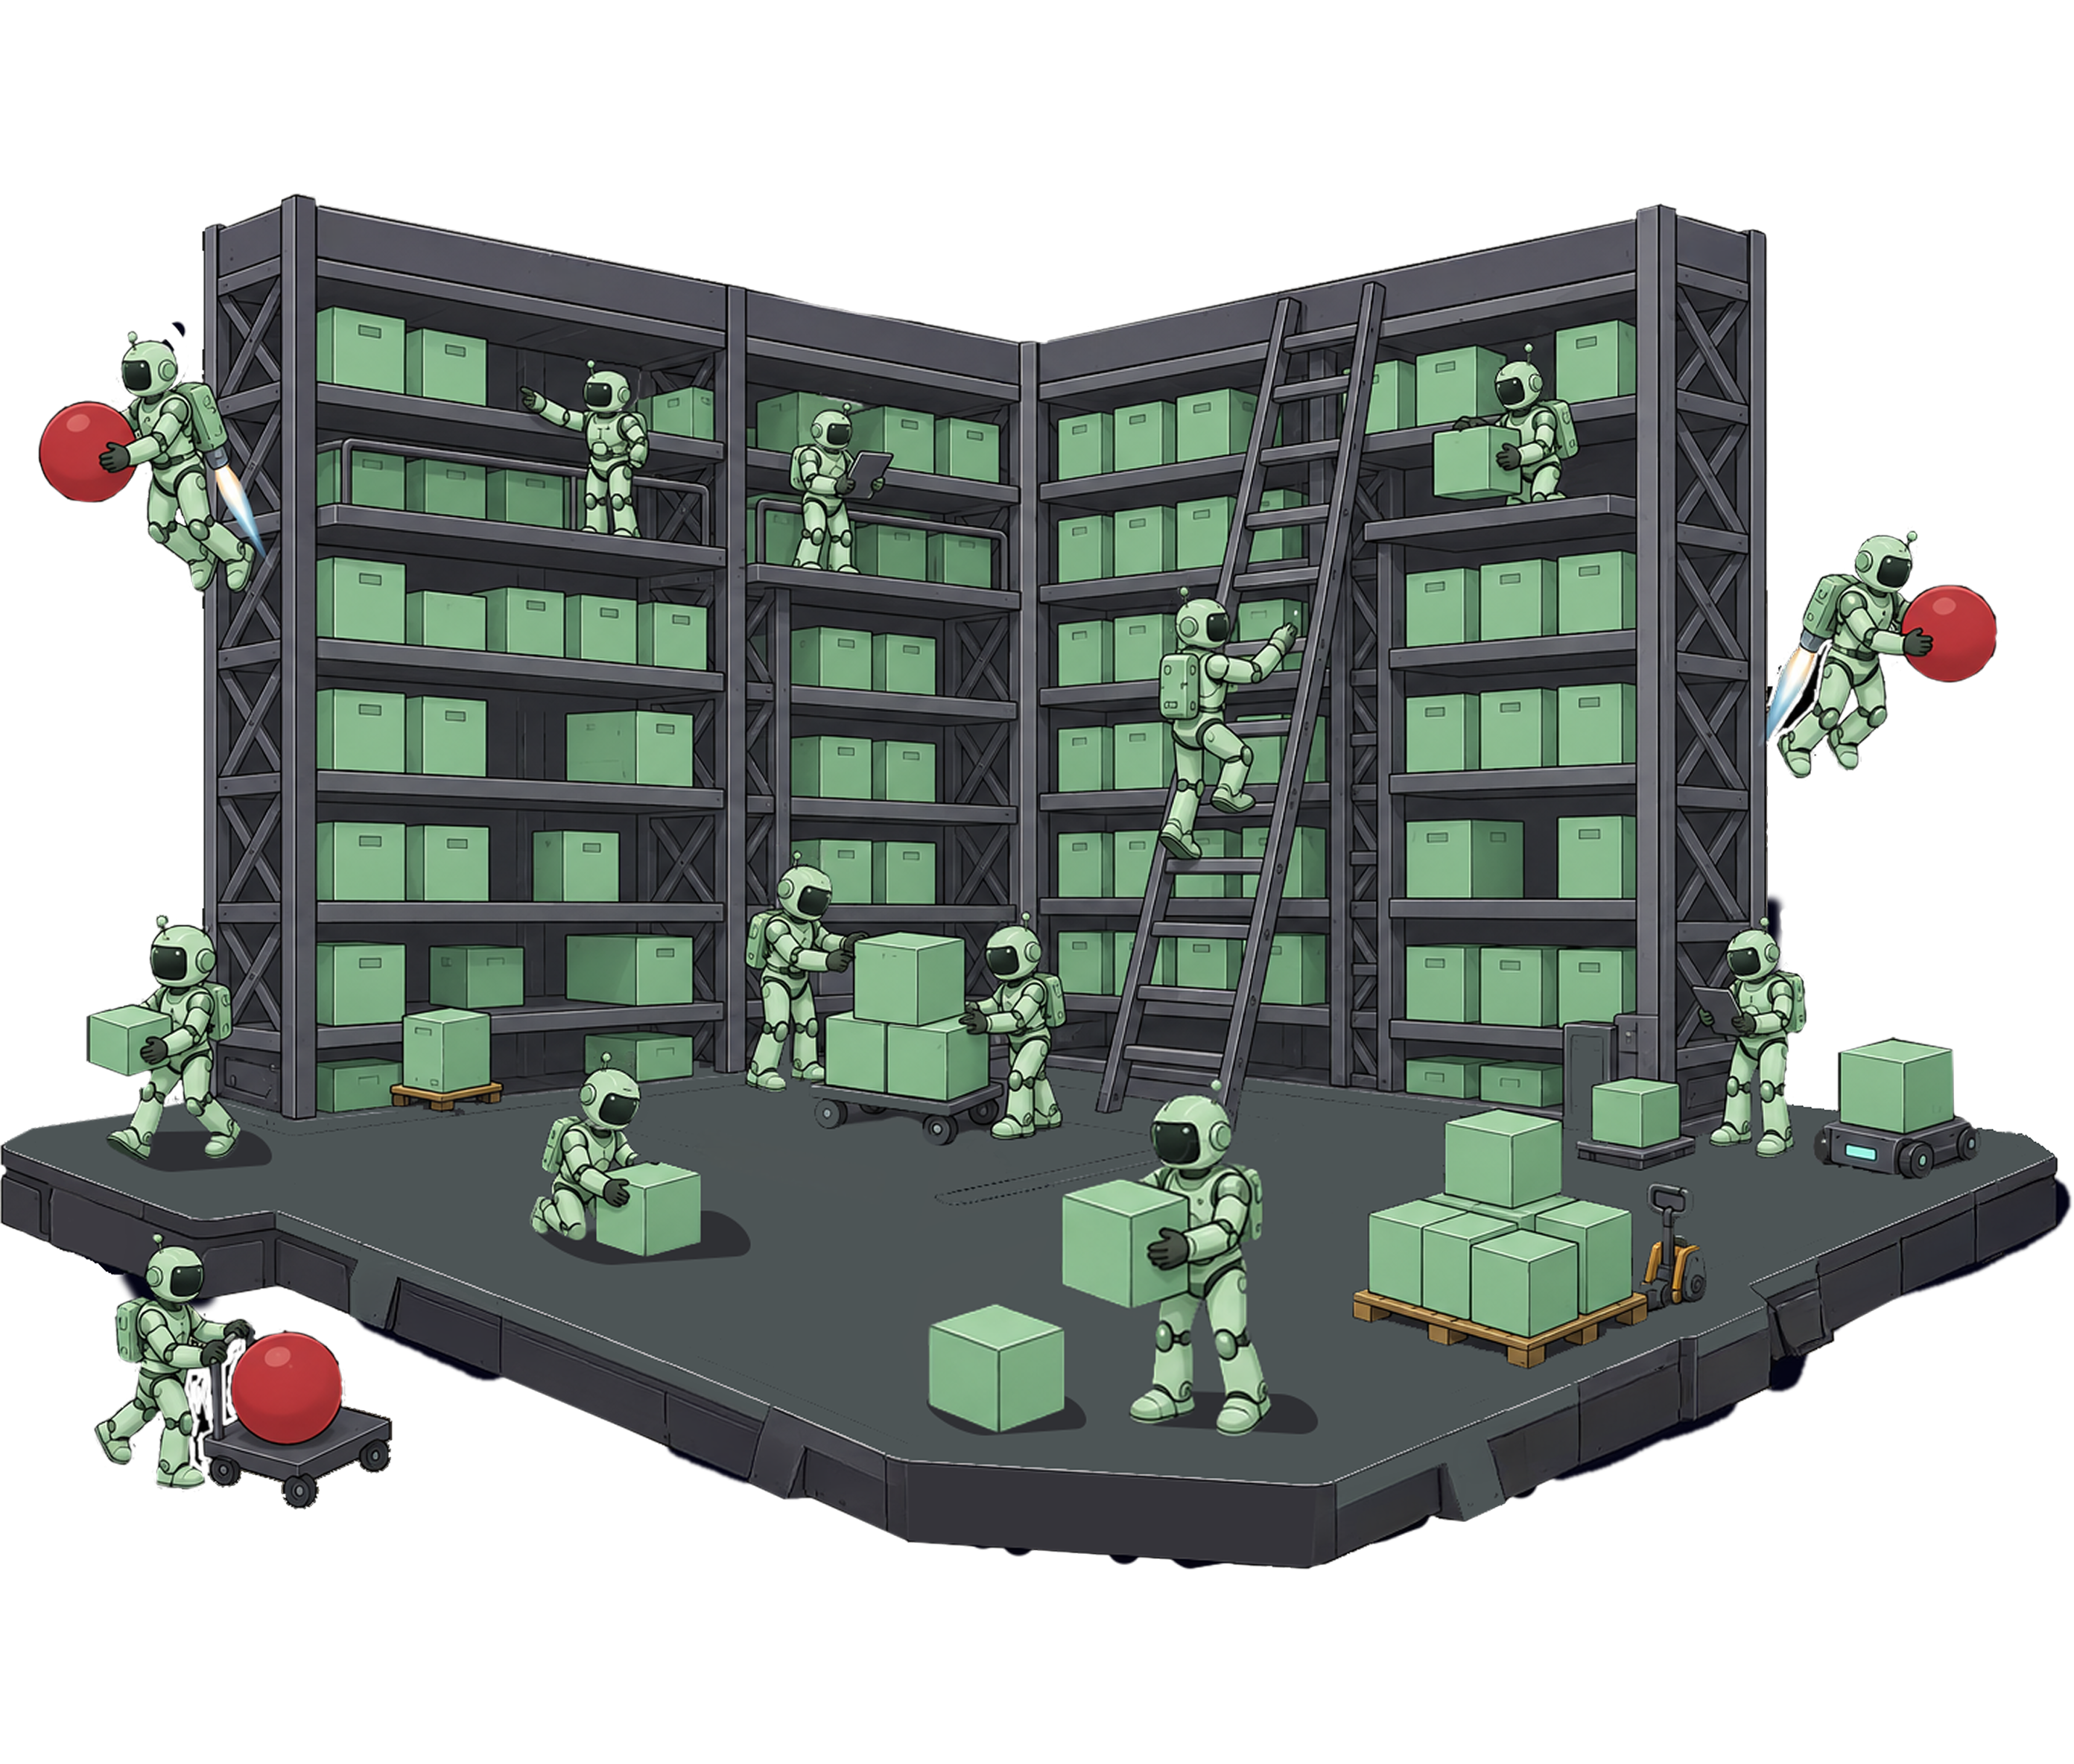
JFrog AI Securityは、コーディングエージェントと開発者によるAIアセットの利用方法を管理します。 エージェントスキル、プラグイン、MCPサーバー、モデルを検出してリスクをスキャンし、承認されていないものはすべてブロックします。
JFrog AI Securityは、JFrog AI Catalogの新しい名称です。
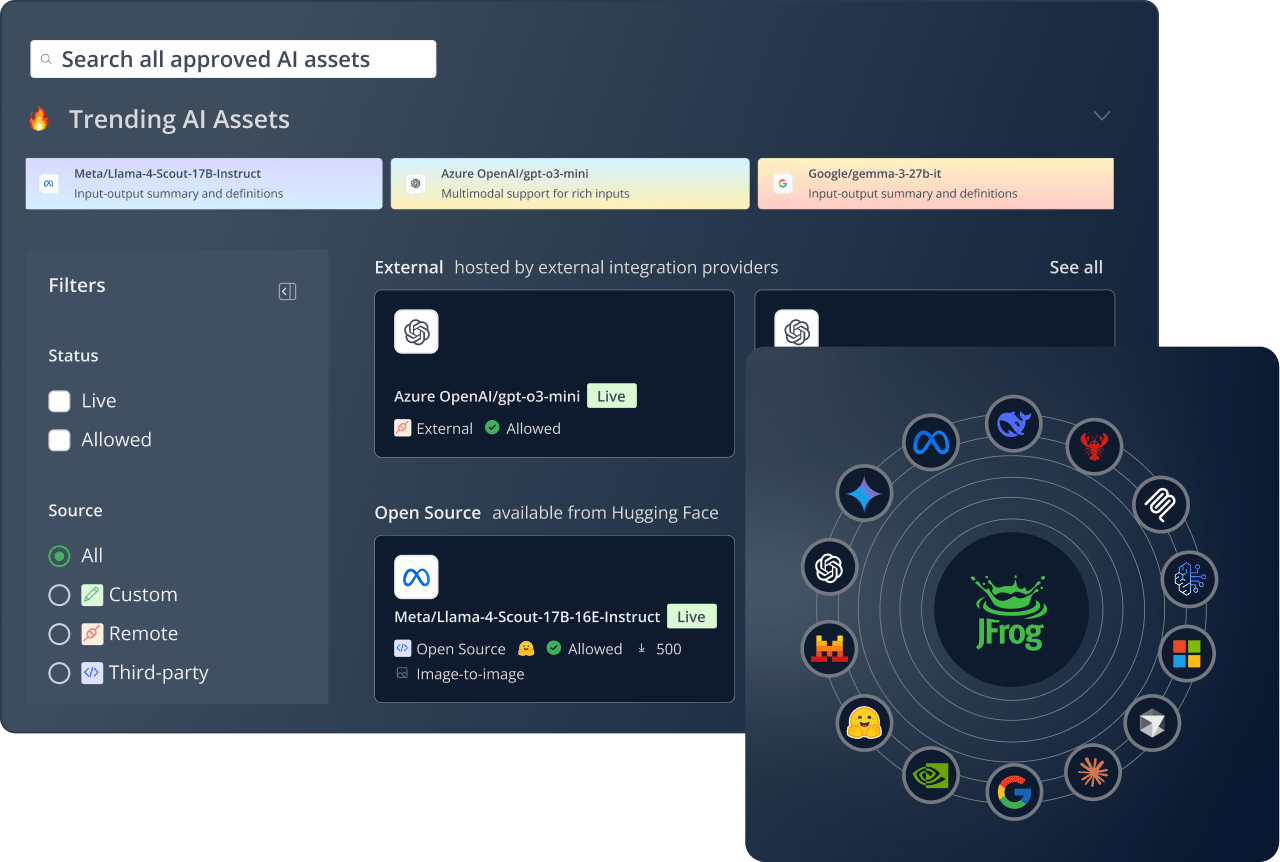
事前承認済みのAIアセットを発見
あらゆるAIアセットに対応する1つのレジストリ。他のバイナリと共にネイティブアーティファクトとしてArtifactoryに保存されます。コーディングエージェントや開発者は、信頼できる唯一の情報源から事前承認されたアセットを検索しセルフサービスで利用できます。これらは不変で、バージョン管理され、出荷されたリリースまで追跡可能です。
開発者のマシン上でシャドーAIを検出
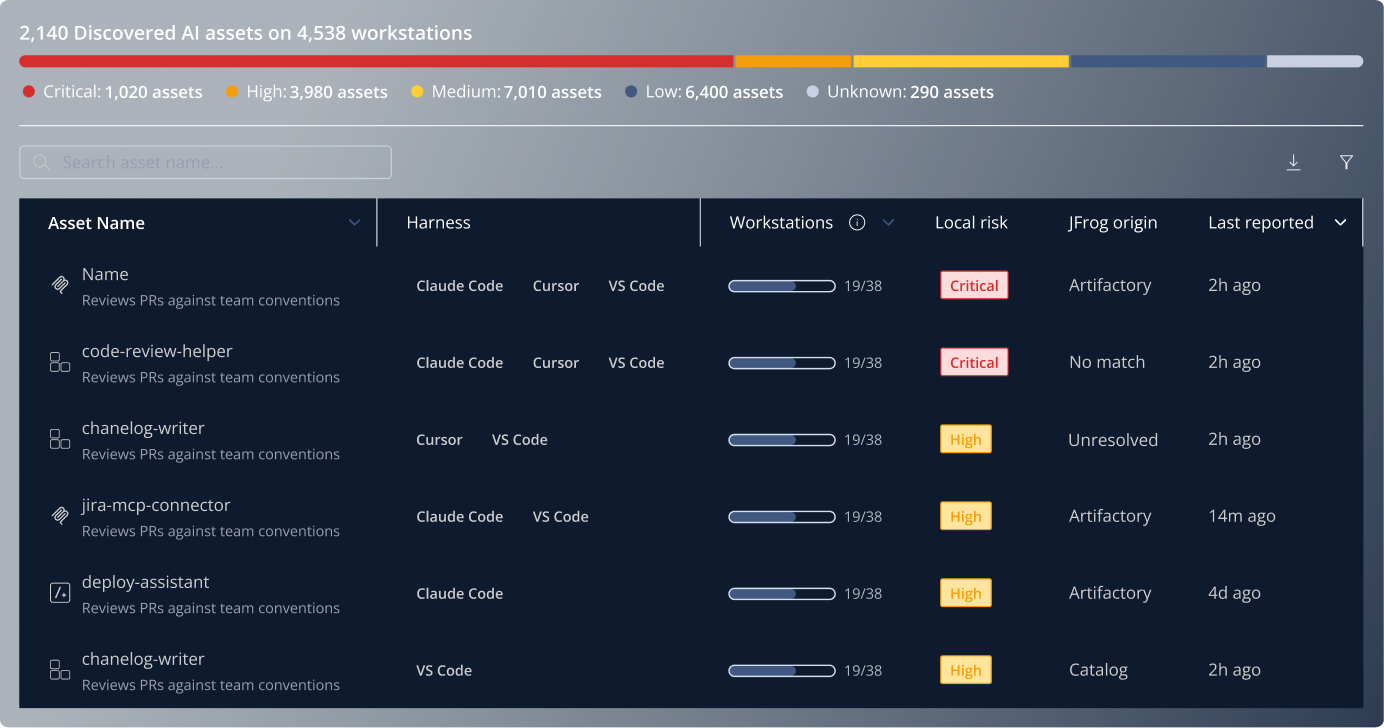
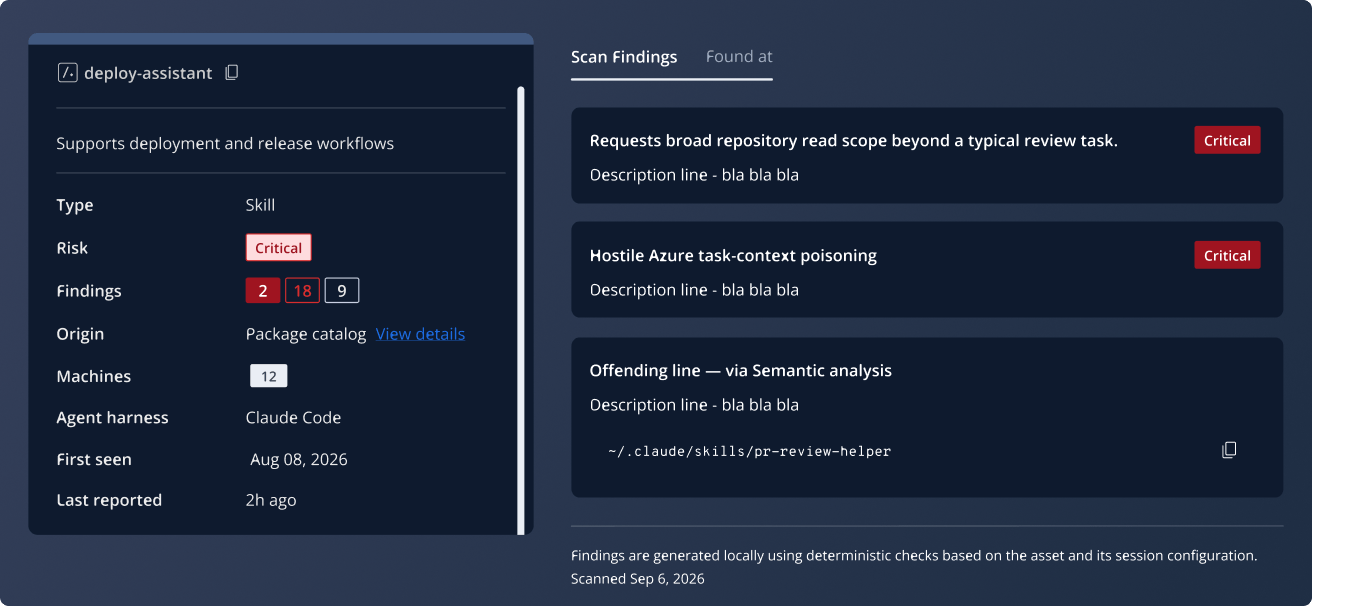
開発者のマシン上でコーディングエージェントが実際に実行しているスキル、MCPサーバー、プラグインを可視化してください。 リスクのあるものを特定し、それぞれが何台のワークステーションで実行されているかを確認して、JFrogで管理されているものとされていないものを把握してください。
ソフトウェアサプライチェーン内のシャドーAIをスキャンして検出
ソフトウェアサプライチェーンをスキャンし、承認なしに取り込まれたものを含む、使用中のモデルや外部AIサービスへの呼び出しを可視化します。 管理対象、管理対象外、悪意のあるものを一目で把握し、その場で管理またはブロックできます。
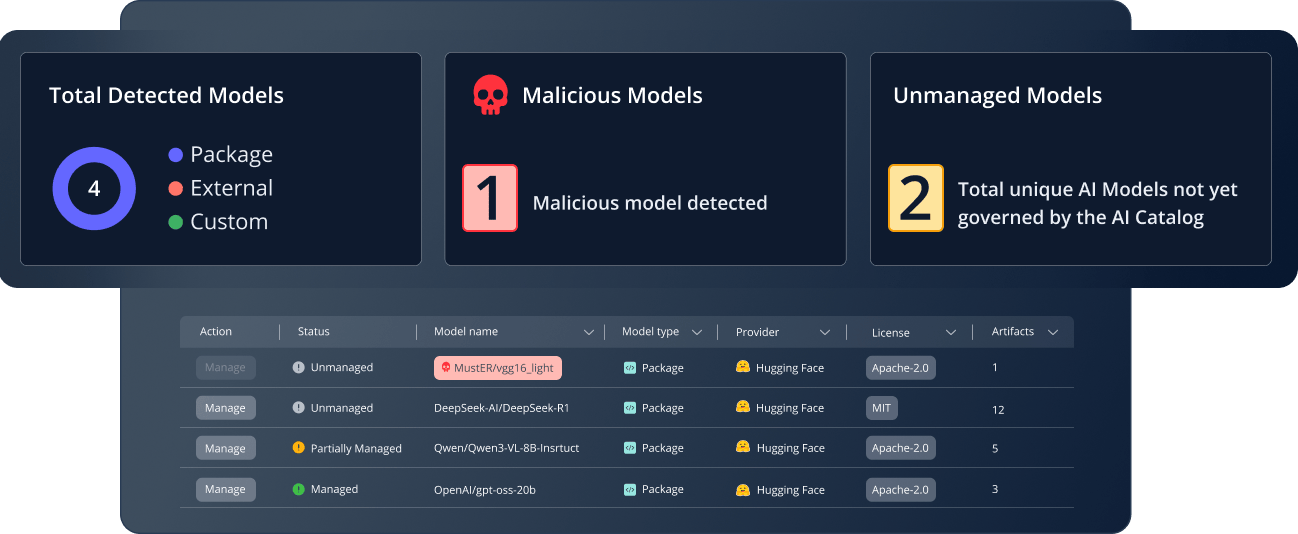
プルされる前にリスクのあるAIアセットをブロック
未審査または非準拠のAIアセットがソフトウェアサプライチェーンに到達する前に、ゲートで阻止します。同じCurationのコントロールによって、モデル、MCP、プラグイン、スキルにポリシーを適用します。
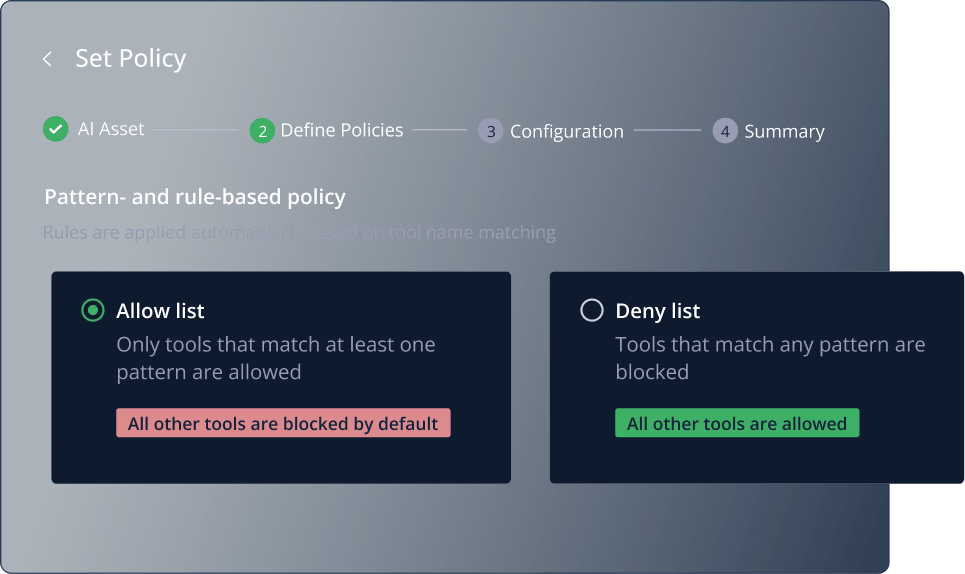
AIアセットのリスクをスキャン
各エージェントスキル、プラグイン、APMがエージェントに何を行うよう指示するかを継続的に評価します。 決定論的スキャンとセマンティックスキャンを組み合わせ、JFrogのモデルまたは独自のLLMキーを使用して、プレーンテキストに隠された疑わしい意図や悪意のある意図を検出します。
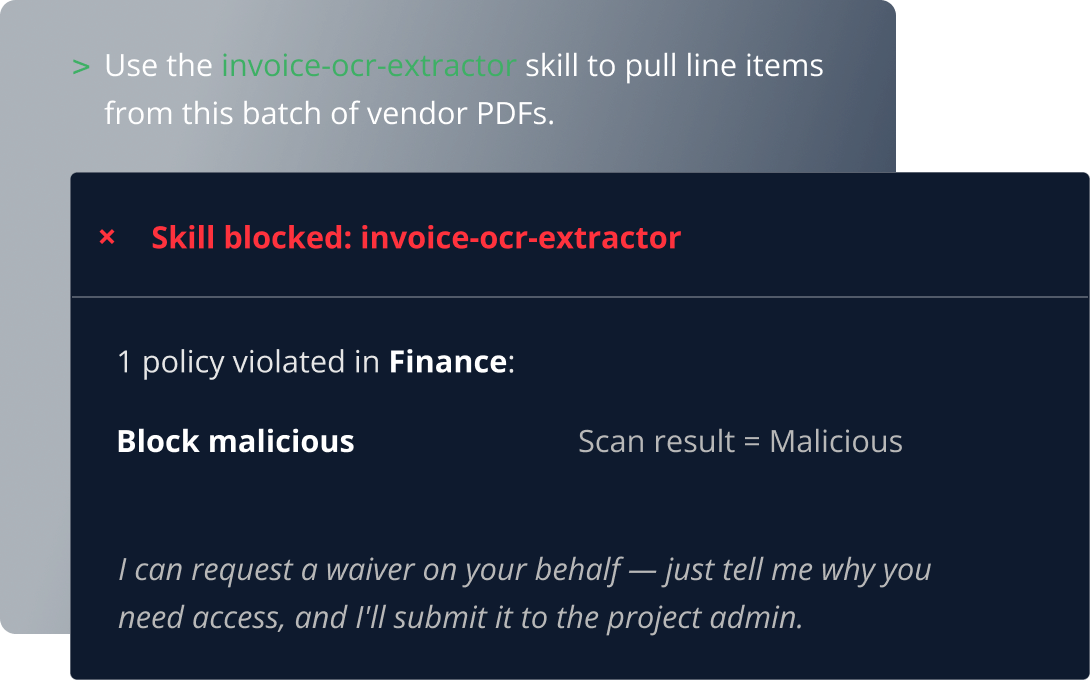
Agent Guardを使用して承認済みAIアセットを強制適用
コーディングエージェントは、承認済みの資産にのみアクセスするため、自律型開発のスピードを維持しながらポリシーに準拠できます。Agent Guardは、すべてのコーディングエージェント(Cursor、Claude Code、Codexなど)を、各リクエストをルールに照らして検証する認証済みブリッジ経由でルーティングします。
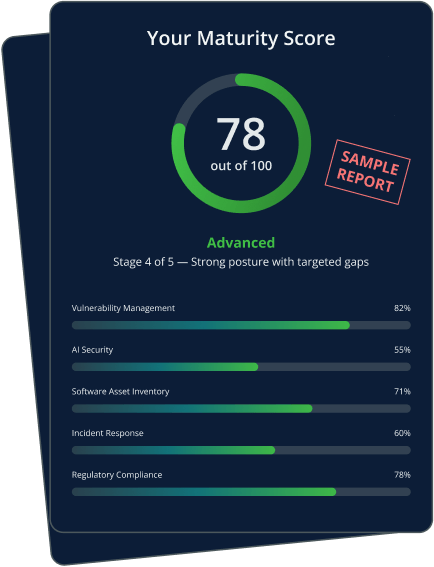
ソフトウェアサプライチェーンにおけるAIを、どの程度適切に統制できていますか?
11の領域にわたるセキュリティ成熟度を自己評価し、次のステップの提案を含むパーソナライズされたレポートを受け取ってください。
エージェントの速度向上は
コントロールの逸失とイコールではありません
コントロールの逸失とイコールではありません
JFrog AI Securityは、エージェントハーネスの段階で未承認のAIアセットをブロックするため、チームは迅速にリリースしながら制御を維持できます。
JFrog AI Securityに関する
-
ユニバーサルAIレジストリは、組織が使用するすべてのAIアセット(モデル、MCPサーバー、エージェントスキル、プラグイン、APM)に対する信頼できる唯一の情報源であり、チームはこれらすべてを1か所で発見、評価、統制できるようになります。企業がこれを必要とする理由は、開発者やコーディング担当者が承認やレビューなしにこれらのアセットを公開ソースから直接ラップトップに取り込み、ビルドに組み込むようになったからです。これにより、セキュリティチームが把握も制御もできないシャドーAIが生み出されます。AIレジストリは、AIアセットを他のソフトウェアアーティファクトと同様に扱い、バージョン管理、スキャン、アクセス制御、監査を可能にすることでこのギャップを解消し、企業のAIガバナンスを向上させます。
-
JFrog AI Securityは、2つの場所でシャドーAIを検出します。ソフトウェアサプライチェーン内のリポジトリやビルドに含まれるAIモデルと外部AIサービスへの呼び出しを、承認なしに取り込まれたものも含めて可視化します。開発者のマシンでは、コーディングエージェントが実行するスキル、MCPサーバー、プラグイン、フック、コマンド、モニターを可視化し、それぞれを実行しているワークステーションの数、各項目のローカルリスク、JFrogで管理されているかどうかも確認できます。その結果、実際に使用されているAIのベースラインが得られるため、Agent Guardを使って何を承認し、何を適用するかを判断できます。
-
JFrogは、予防的なゲートとしてJFrog Curationを使用し、リスクのあるAIアセットが環境に入る前に、リクエスト時点でブロックします。開発者またはコーディングエージェントがモデルやMCPサーバーをリクエストすると、JFrogはそれをポリシーと照合し、脆弱性がある、悪意のある、または未承認のアセットを物理的に阻止します。これは、JFrogがnpmパッケージやDockerイメージをゲートするのと同じ仕組みです。
-
JFrog AI Securityは、コーディングエージェントが行うすべてのツール呼び出しまたはスキル使用を認証し、きめ細かなロールベースのアクセス制御を適用するAgent Guardを使用します。CursorやClaude Codeなどのエージェントは、事前に審査され承認されたAI資産にのみアクセスできます。エージェントを禁止したり包括的な承認を付与したりする代わりに、各エージェントに許可する資産とアクションを正確に定義し、Agent Guardがそれを適用します。
-
JFrog AI Securityは、公式のJFrogエージェントプラグインを介して、Cursor、Claude Code、GitHub Copilot、OpenAI Codex、Kiro、IntelliJ、Devin、VS Code、OpenCodeなどの主要なAIコーディングエージェントおよびIDEと連携します。
-
JFrog AI Securityは、開発者のマシン上にあるエージェントスキル、プラグイン、MCPサーバーと、ソフトウェアサプライチェーン内のモデルおよび外部AIサービスへの呼び出しを検出します。Artifactoryに取り込まれる際に、エージェントスキルとプラグインを決定論的スキャンとセマンティックスキャンでスキャンし、開発者のマシン上で検出したアセットのローカルリスクを確認します。Agent Guardを通じてエージェントスキル、プラグイン、MCPサーバーを管理し、コーディングエージェントが承認済みのものだけを使用するようにします。



