Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


JFrogとWiz:
ランタイムと修正のセキュリティギャップを解消
JFrogとWizが連携することで、セキュリティチームは最先端のAIに対応できるようになります。
Wizは稼働中のクラウド環境におけるリスクを検出し、JFrogはリスクが混入した経緯を特定し、ソフトウェアサプライチェーン全体で迅速な修正を可能にします。AppSecとランタイムセキュリティが1つのワークフローに統合されます。

1つのビュー、2つのシグナルレイヤー
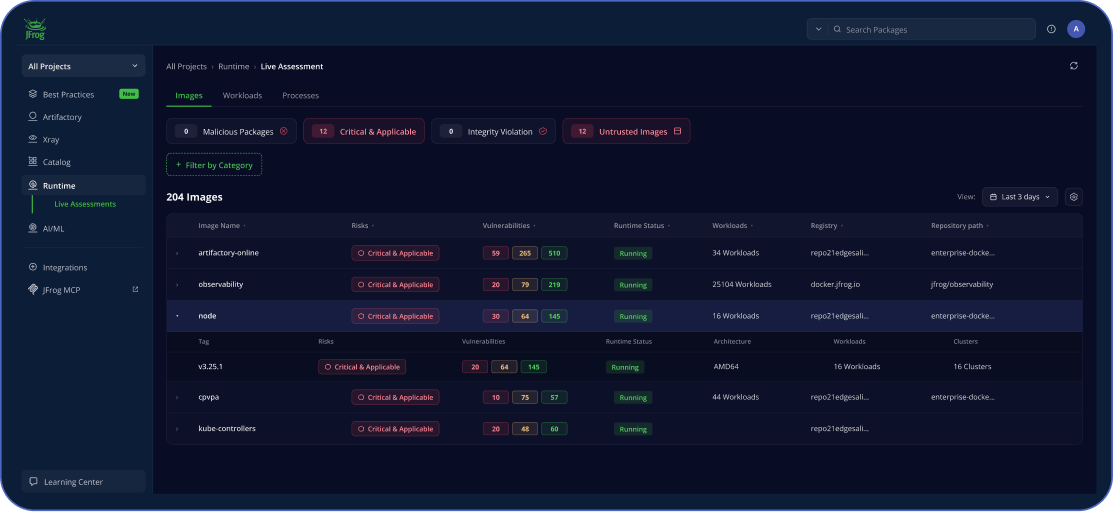
稼働中のワークロード、脆弱性、証明性、修復パスが、単一のJFrog Live Assessmentインターフェースに表示されます。
修復時間を大幅に短縮
詳細な背景情報と実践的なガイダンスを入手
何をどのように修正すべきかを正確に把握できます。 JFrogは詳細なCVEコンテキスト解析を生成し、修正がプッシュされる前に、CVEの該当性、修正バージョン、推移的依存関係チェーン、アップグレード版の安全性を確認します。
アーティファクトをオーナーに関連付ける
すべてのアーティファクトには、チーム、ビルドパイプライン、プロモートした担当者に関する情報が含まれています。 迅速な解決に向けて割り当てが自動的にルーティングされるため、誰が修正を担当しているかを追跡する必要はありません。
実行されているものが構築したものと一致することを検証
JFrogは、ガバナンス対象のすべてのアーティファクトを確認し、承認されたアーティファクトのみが本番環境で実行されるようにします。実行中のダイジェストはArtifactoryで公開されたアーティファクトと照合され、未承認のものはすべてシャドーデプロイメントとして即座に検出されます。
統合されたセキュリティビューでAppSecプログラムを強化
個別のツールをつなぎ合わせるカスタムダッシュボードや、手作業による相関分析の必要性を排除します。Wiz Security GraphとJFrog ArtifactoryおよびXrayのインテリジェンスに基づく単一のダッシュボードから、何が実行されているか、その出所、信頼できるかどうか、そして修正方法を詳細に把握できます。
今すぐはじめる
運用開始まで数分
双方向APIにより、わずか数分で統合を運用可能にします。
クラウドインフラストラクチャへの追加のデプロイや特権アクセスは不要です。
高度なセキュリティを標準搭載
この統合は、JFrog Advanced Securityの一部として提供されます。
Advanced Securityをまだご利用ではありませんか?数百社のユーザー企業に加わり、コンテキスト分析、ランタイムコンテキスト、シークレット検出などのメリットをご活用ください。
-
JFrogとWizの統合は、JFrogのソフトウェアサプライチェーンプラットフォームとWizのクラウドランタイムセキュリティプラットフォームを統合する双方向API接続です。これにより、セキュリティ、DevOps、リリースチームはコードからクラウドまでをガバナンスが行き届いた単一のビューで確認できるようになり、JFrog Artifactory、Xray、AppTrustからのアーティファクトの証明性情報と、Wizからのライブ本番環境のコンテキストが連携されます。その結果、何がビルドされ、何が稼働しており、それが信頼されているかどうかを一元的に管理する単一の記録システムが実現します。
-
この統合では、APIベースの接続を通じて双方向にデータを交換します。Wizは、コンテナイメージ、クラスターと名前空間の場所、クラウドリソースのコンテキストを含むライブランタイムデータをJFrogに送信します。JFrogでは、そのデータをArtifactoryおよびXrayと関連付けることで、本番環境で実行されているものとリスクの有無を明らかにします。JFrogは、SCAの検出結果、スキャン結果、所有者データ、AppTrustの整合性証明などのアーティファクトレベルのコンテキストをWiz Security Graphに送信します。これにより、Wizユーザーはプラットフォームを離れることなく、実際のサプライチェーン上の露出に基づいてランタイムの検出結果に優先順位を付けることができます。
-
いいえ。統合は完全にエージェントレスで、APIベースです。JFrog Runtime Controller、DaemonSet、eBPFセンサーをデプロイすることなく、すでに保有しているWizデータを使用してランタイムの可視性を即座に得ることができます。昇格したクラスター権限は不要であり、セキュリティ、DevOps、プラットフォームチーム間の調整の負担が解消されます。後々、実行中のプロセスや開かれているファイルなど、より詳細な動作の可視性を求めるお客様は、オプションのアップグレードとしてJFrogのRuntime Impactセンサーを追加できます。
-
整合性違反は、実行中のワークロードが、JFrog Platform に存在しないアーティファクト、または JFrog AppTrust による承認済みの暗号署名がないアーティファクトを実行している場合に発生します。簡単に言うと、本番環境で実行されているソフトウェアが未承認であるか、改ざんされているか、または承認済みのリリースパイプラインを迂回したシャドーデプロイメントの一部であることを意味します。これは、パッケージ内の既知の脆弱性である CVE とは異なります。整合性違反とは、実行中のソフトウェアがそもそも信頼できるかどうかに関するものです。
-
いいえ。JFrog Runtimeは設計上センサーに依存せず、サポートされているあらゆるソースからのランタイムデータに対するAPIランディングポイントとして機能します。Wizは最初で最も主要な統合ですが、お客様はUpwind、Palo Alto Networks、またはJFrog独自のネイティブセンサーからランタイムデータを取り込むこともできます。ソースにかかわらず、JFrogは同じ成果を提供します。何が稼働しているか、どこから来たのか、そして安全かどうかを関連付けて可視化します。
-
AppSec(アプリケーションセキュリティ)とCNAPP(クラウドネイティブアプリケーション保護プラットフォーム)は、ソフトウェアライフサイクルの異なるフェーズに対応しています。AppSecはコードやアーティファクトが出荷される前の保護に重点を置き、SAST、SCA、シークレット検知などのツールを使用して開発およびビルド時に脆弱性を特定します。CNAPPは、クラウド態勢管理、ワークロード保護、ランタイム脅威検出を使用して稼働中の本番環境におけるリスクを特定することで、ワークロードがデプロイされた後のセキュリティ確保に重点を置いています。これら2つの分野は、これまで個別に運用されてきました。コードが出荷されるとAppSecチームは可視性を失い、CNAPPチームは何が稼働しているかは把握できても、それがどこから来たのかまでは把握できません。JFrogとWizの統合により両者が結び付き、アーティファクトの証明性とランタイムの態勢は、ガバナンスの行き届いた同一レコードの2つのビューとなります。
-
JFrog + Wizの統合には、JFrog Platform上の3つの製品(JFrog Artifactory、JFrog Xray、Runtime Securityが有効化されたJFrog Advanced Security)が必要です。Artifactoryは信頼できるバイナリの信頼できる唯一の情報源として機能し、XrayはCVEデータとコンテキスト解析を提供して真に対応が必要な脆弱性を絞り込み、RuntimeはWizから取得した稼働中のワークロードインベントリをその両方と関連付けます。CVEのコンテキスト解析を利用できるようにするため、JFrog Advanced Securityの使用が推奨されます。Wizコネクタはエージェントレスであり、Wiz API(OAuth2クライアント認証情報)を使用するため、KubernetesクラスターにJFrog Runtime Controllerやセンサーをデプロイする必要はありません。
-
セットアップは数分で完了します。コネクタはエージェントレスなので、クラスタにインストールする必要はありません。読み取り専用権限を持つWizサービスアカウントを作成し、JFrog Platformの「管理」>「ランタイム」>「クラスター管理」でクライアントID、クライアントシークレット、Wiz API URLを入力するだけです。初期同期の所要時間は環境の規模によって異なります。50クラスター未満の小規模環境では数分、50~200クラスターの中規模環境では15~60分、200クラスター以上の大規模環境では最大数時間です。初回同期後、正常なコネクターは差分更新により約24時間周期で更新されます。
-
SCAを備えたネイティブCNAPPは、クラウドで実行中のイメージをスキャンしますが、それらのイメージがビルド、署名、承認されたバイナリの記録システムに対する可視性はありません。JFrog + Wizはそのギャップを埋めます。Artifactoryは信頼できるバイナリをすべて保持しているため、JFrog Runtimeは整合性違反を検出できます。実行中のイメージのダイジェストが元のArtifactoryのダイジェストと異なる場合、改ざんやずれの可能性を示します。これはスタンドアロンのCNAPPではできないことです。Xray Contextual Analysisは、実行中のコードで実際に悪用可能なCVEにさらに絞り込み、信頼されていないレジストリの検出機能は、Artifactoryに存在しないレジストリから取得されたイメージにフラグを立てます。その結果、単なるランタイムのスナップショットにとどまらず、ソースやビルドから稼働中のランタイムに至るエンドツーエンドのコンテキストが得られます。
-
ガバナンス対象のアーティファクトとは、コンテナイメージ、パッケージ、ライブラリ、MLモデルなど、Artifactoryに信頼できる唯一の情報源として存在し、昇格前に組織が求めるセキュリティ、ライセンス、証明性のチェックを通過したあらゆるバイナリを指します。ガバナンスとは、アーティファクトがJFrog Xrayによって脆弱性や悪意のあるパッケージについてスキャンされ、キュレーションポリシーに基づいて評価され、SBOMとビルド証拠が添付された不変の署名付きリリースバンドルにパッケージ化され、証拠に基づいたプロモーションゲートを経て開発から本番環境に移行されることを意味します。JFrog + Wizの統合では、ガバナンス対象アーティファクトがランタイムの信頼性の基盤となります。JFrog Runtimeは、クラスター内でWizが検出するすべてのワークロードをArtifactory内のガバナンス対象バイナリと比較し、ドリフト、信頼されていないレジストリからのプル、整合性違反をフラグ付けします。