


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


エージェント型の修復で脆弱性の修正を加速
セキュリティ関連の未処理案件の増加を食い止めましょう。JFrog Agentic Remediationは、コンテキストを考慮したコードの脆弱性修正をプルリクエストまたはGitHub Copilotに直接配信し、開発者によるレビューを可能にします。

エージェント型の修復とは何ですか?
JFrog Agentic Remediationは、AIを使用して開発者のワークフロー内でコードと依存関係の脆弱性を検出し、修正します。セキュリティチームとの時間のかかる手動調整が不要になります。
JFrog Agentic Remediationは、JFrog Smart Remediation Engineを基盤として、AutoPRとGitHub Copilotを使った修正という2つの機能を提供します。JFrogはアーティファクトの記録管理システムであるため、どちらの機能も、JFrogがすでに管理しているアーティファクトのコンテキストを活用します。

AutoPRを搭載したSmart Remediation
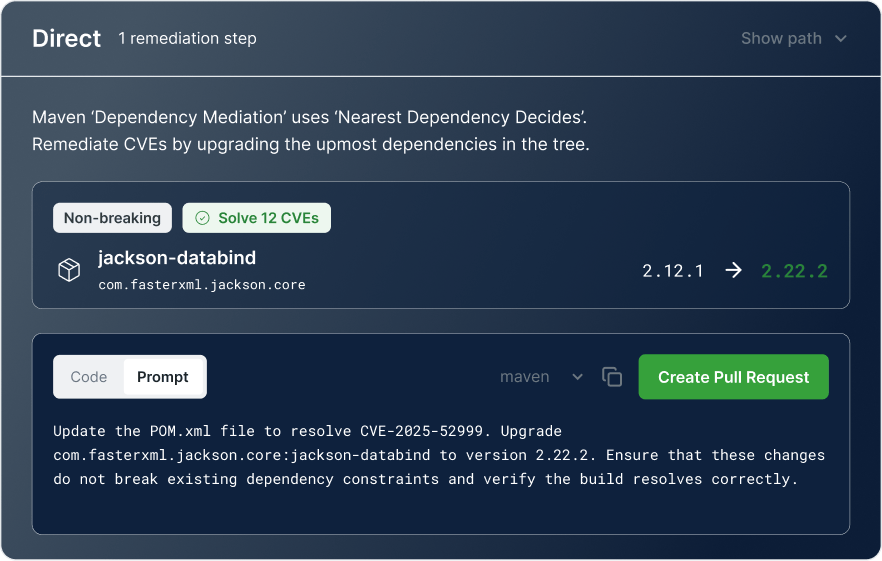
AIコーディングツールは、開発者が対処できる量を超えるコードの脆弱性を生成します。AutoPRは、コンテキストに応じた修正ガイダンスをワンクリックでプルリクエストに直接提示することで、手動トリアージの負担を軽減し、セキュリティリスクへの露出を抑えます。
リスクエクスポージャーを低減
コンテキストに応じた修正を、プルリクエストの正確な場所に自動的に配信します。
ビルドの整合性を維持
アプリケーションのコンテキストを考慮した修正推奨事項を取得し、ビルドを壊すことなく問題を解決するように設計された、クリーンなコード更新を提案します。
手動トリアージを削減
DevOpsチームとAppSecチームを、繰り返し発生する手作業や業務の中断から解放し、開発者が各修正を引き続き管理できるようにします。
GitHub Copilotを使った修正
開発者がCVEの修正に時間のかかる手作業のプロセスを強いられると、セキュリティによって生産性が低下します。
JFrogは、脆弱性の修正をIDEに直接提供するGitHub Copilot連携により、開発者が作業する環境で開発者を支援します。
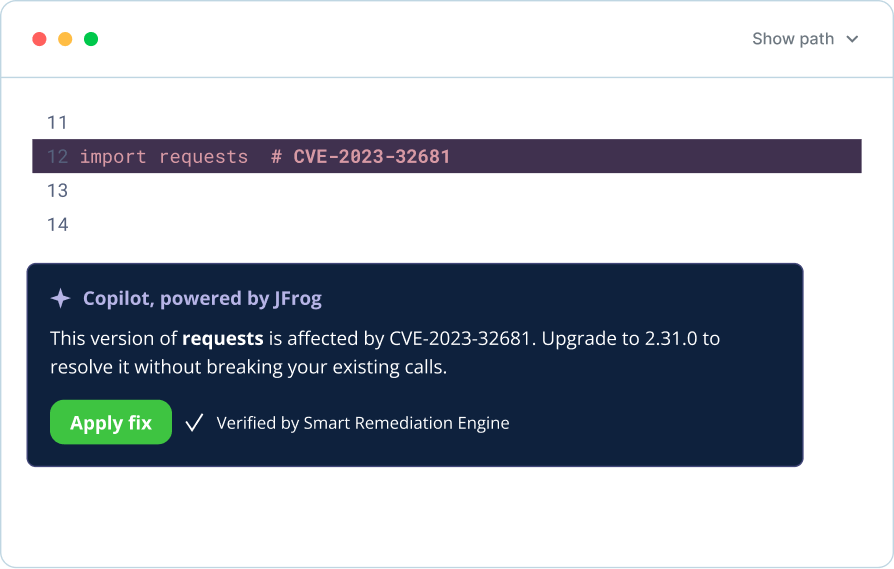
コーディングしながら修正
JFrog SAST、Catalog、Curationの検出結果がGitHub Copilot内に直接表示されるため、セキュリティ上の問題が持ち込まれた時点で解決でき、数週間後まで待つ必要はありません。
修正された内容を信頼してください
JFrogはソフトウェアの信頼できる唯一の情報源であるため、提案される各修正は実際の状況に基づいています。Smart Remediation Engineは、修正内容が開発者に届く前に確認するよう設計されており、ビルドを壊すことなく脆弱性の解消を支援します。
IDEを離れることなくセキュリティを確保
開発者はCopilotに検出結果の修正を依頼し、現在編集中のファイル内で、検証済みでコンテキストを考慮した回答を得ることができます。
エージェント型修復が自己修復型ソフトウェアサプライチェーンの重要な柱に
最先端AIのペースでコードや依存関係の修正を提供することは不可欠ですが、自己修復型ソフトウェアサプライチェーンはさらにその先を行きます。予防、検出、優先順位付けを1つのプラットフォームに統合し、継続的かつ自動的に実行します。
防止
リスクが入り込む前にブロック。デリバリーを遅らせません。
 キュレーション
 AIセキュリティ
検出
リスクのあるコンポーネントは急速に拡散します。 持ち込まれた瞬間、あらゆる場所で検出します。
 JFrog Xray
 JFrog Advanced Security
優先順位付け
固有の環境で悪用可能なものだけに焦点を
JFrog Advanced Security
修復する
リスクを自動的に修正。必要に応じて人によるレビューを追加できます。
 Zero-Touch Remediation
-
Agentic RemediationはJFrogの自己修復型ソフトウェアサプライチェーンを支える重要な柱であり、AutoPRによるスマート修復とCopilotを活用したコード修正の2つの機能を備えています。修正を際立たせているのは、その背景にあるコンテキストです。組織がJFrogを通じて構築・出荷するアーティファクトの記録システムとしてすでにJFrogが利用されているため、JFrogが提案する修正は、個々のコードベースの実情(推移的依存関係、バージョン制約、パッケージの実際の使用方法)を考慮するよう設計されています。
-
Smart Remediation Engineは、脆弱性の検出結果を分析し、推奨される修正を特定して、開発者に届く前にその修正を確認する、JFrogのインテリジェンス層です。その推奨はアーティファクトのコンテキストに基づいています:JFrogは修正対象のアーティファクトをすでに管理しているため、エンジンは変更を提案する前に互換性と下流への影響を確認するように設計されています。
-
AutoPRはJFrogの機能で、検証済みのコード修正をプルリクエストに直接自動で反映します。そのため、開発者は手動でトリアージやパッチ適用を行うのではなく、変更をレビューして承認するだけで済みます。ポリシー違反時に自動で、またはワンクリックのオンデマンドで、2通りの方法で起動できます。そのため、セキュリティチームは常時適用するポリシーとしてこれを適用できる一方、個々の開発者は、すでに確認している検出結果に対して、必要に応じて手動で実行できます。AutoPRは問題の解決に必要な最小限の変更を提案するよう設計されています。これは意図的な選択です。差分が小さいほど一般にレビューが速く、広範で推測に基づく書き換えよりもリグレッションを引き起こす可能性が低いためです。
-
Copilotを活用したコード修正により、JFrogのMCPサーバーを通じて、JFrog SAST、AIセキュリティ、キュレーションの検出結果をGitHub Copilotに直接取り込めます。MCPサーバーはModel Context Protocolを使用し、CopilotなどのAIアシスタントが、目に見えるコードから推測できる情報だけに頼るのではなく、会話の途中で外部ツールやデータソースを呼び出せるようにします。実際には、開発者はCopilotに脆弱性の修正を依頼し、コンテキストを考慮した修正案を受け取ることができます。AutoPRとは異なり、プルリクエストは関与しません。修正案はインラインで提示され、開発者が適用前に確認できます。
-
いいえ、これは制限ではなく意図された設計です。自社コードの変更は、サードパーティ製パッケージのアップグレードとは異なり、ビジネスロジックに影響を与える可能性があるため、JFrogではこのケースで開発者が必ず関与するようにしています。AutoPRとCopilotを活用したコード修正は、適用前に開発者が各修正をレビューして承認するように設計されています。人手を介さずにサードパーティ製パッケージを置き換えたいチームは、Agentic RemediationとZero-Touch Remediationを組み合わせることができます。後者はポリシーに基づいて脆弱なサードパーティ製パッケージを自動的に置き換えるように設計されています。
-
Agentic Remediationは、修正が自社のソースコードに及び、個別の判断が必要な場合に適しています。Zero-Touch Remediationは、脆弱性のあるサードパーティ製パッケージを置き換える場合に適しており、レビューサイクルを待つことのほうが大きなリスクとなる状況では、最先端のAI主導型脅威のペースに合わせて対応する必要があります。Agentic Remediationでは、開発者が関与して修正をレビューおよび承認します。一方、Zero-Touch Remediationは完全に自動で、開発者による操作は必要ありません。どちらも同じSmart Remediation Engine上で動作し、単一の統合料金プランに含まれています。それぞれを利用するために別途料金を支払う必要はありません。
-
はい、Agentic RemediationはGitHub Copilotと連携します。JFrogのMCPサーバーを通じてGitHub Copilotに接続するため、開発者はツールを切り替えることなく、JFrogが検出した脆弱性の修正をCopilotに依頼できます。Agentic Remediationのもう1つの機能であるAutoPRは、Copilotをまったく必要としません。サポート対象のSCMでプルリクエスト単位で動作するため、開発者がどのIDEやAIアシスタントを使用している場合でも、引き続き利用できます。この2つの機能のうち、多くのチームは、問題が最初に見つかった場所に応じて使い分けています。開発者がすでにエディターを使っている場合はCopilot、ポリシーエンジンが最初に検出した場合はAutoPRを使用します。
-
自己修復型のソフトウェアサプライチェーンは、継続的に稼働する単一のプラットフォーム上で、脆弱性の防止、検出、優先順位付け、修正を自動的に支援します。これにより、これら4つのステップすべてを統制し、場当たり的ではなく、監査可能でポリシーに基づいたアクションを実現します。Agentic Remediationは、そのシステム内の修正レイヤーです。JFrogがすでに検出し、優先順位を付けた検出結果を、増え続けるバックログに積み上がる別のチケットにするのではなく、開発者が対応できる修正へと変換する部分です。
-
Copilot-assisted Code Fixesは、JFrog MCPサーバーを介してJFrog SAST、AI Security、Curationの検出結果をGitHub Copilotに送信し、Smart Remediation Engineが修正を事前に検証します。 GitHub Copilot Autofixは、CodeQLアラートに基づいて修正候補を提示します。 どちらも同じIDE内に表示できますが、使用するセキュリティ検出結果や検証チェックが異なります。



