Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Services financiers
 Jeux vidéo
 Secteur public
 Automobile
 Technologie
 Soins de santé


Accélérez la correction des vulnérabilités grâce à Agentic Remediation
Mettez fin à l’accumulation du backlog de sécurité. JFrog Agentic Remediation fournit des correctifs de vulnérabilités de code adaptés au contexte, directement dans les pull requests ou GitHub Copilot, pour examen par les développeurs.

Qu’est-ce qu’Agentic Remediation ?
JFrog Agentic Remediation s’appuie sur l’IA pour détecter et corriger les vulnérabilités du code et des dépendances au sein du workflow des développeurs. Cela élimine les coordinations manuelles chronophages avec les équipes de sécurité.
JFrog Agentic Remediation comprend deux fonctionnalités : AutoPR et les corrections avec GitHub Copilot, toutes deux propulsées par le moteur JFrog Smart Remediation Engine. Comme JFrog est le système d’enregistrement de vos artefacts, les deux fonctionnalités s’appuient sur le contexte fourni par les artefacts dont JFrog assure déjà la gouvernance.

Correction intelligente avec AutoPR
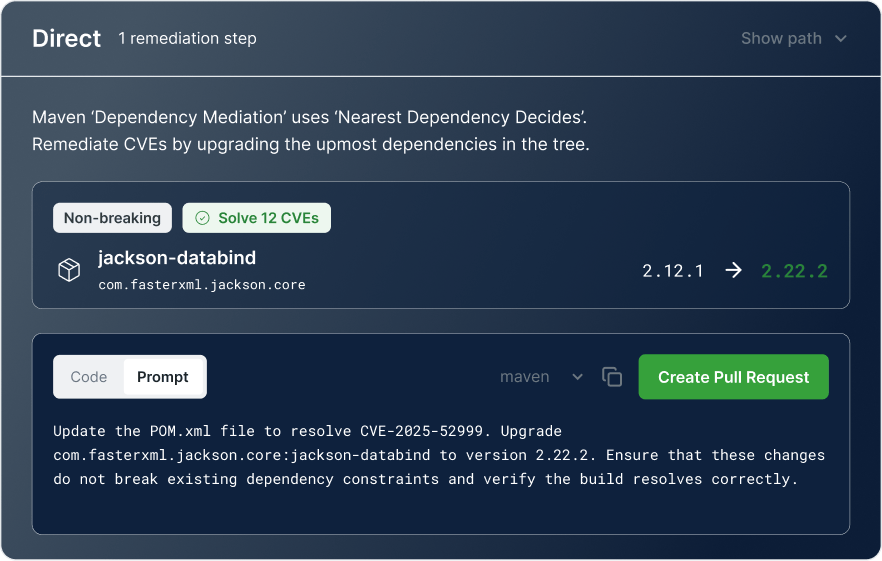
Les outils de codage par IA génèrent plus de vulnérabilités dans le code que les développeurs ne peuvent en gérer. AutoPR les aide à se libérer du tri manuel et réduit leur exposition aux risques de sécurité en fournissant, en un clic, des recommandations de correction adaptées au contexte directement dans les pull requests.
Réduire l’exposition aux risques
Ajoutez automatiquement un correctif adapté au contexte, exactement au bon endroit, directement dans le pull request.
Préservez l’intégrité des builds
Obtenez des recommandations de correctifs adaptées au contexte de votre application, proposant des mises à jour de code propres, conçues pour corriger les problèmes sans faire échouer le build.
Réduire le tri manuel
Libérez les équipes DevOps et AppSec des tâches manuelles répétitives et des interruptions, tout en laissant aux développeurs le contrôle de chaque correctif.
Correctifs avec GitHub Copilot
La sécurité freine la productivité lorsque les développeurs sont bloqués par des processus manuels et lents pour corriger les CVE.
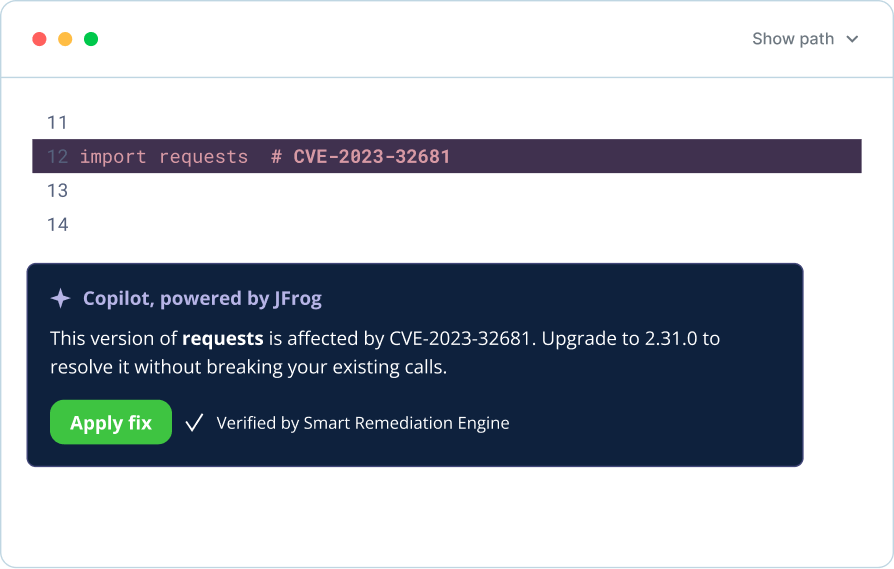
JFrog va à la rencontre des développeurs directement dans leur environnement de travail grâce à une intégration à GitHub Copilot qui fournit des correctifs de vulnérabilités directement dans leur IDE.
Corrigez au fur et à mesure que vous codez
Les résultats de JFrog SAST, Catalog et Curation apparaissent directement dans GitHub Copilot, afin que les problèmes de sécurité puissent être résolus dès leur apparition, et non des semaines plus tard.
Faites confiance aux corrections apportées
Comme JFrog est le système d’enregistrement logiciel, chaque correctif suggéré s’appuie sur un contexte réel. Smart Remediation Engine est conçu pour vérifier un correctif avant qu’il ne parvienne à un développeur, afin d’aider à résoudre la vulnérabilité sans faire échouer le build.
Sécurisez sans quitter l’IDE
Un développeur peut demander à Copilot de corriger un problème détecté et obtenir une réponse vérifiée et adaptée au contexte, directement dans le fichier qu’il est déjà en train de modifier.
Agentic Remediation est un pilier essentiel d’une chaîne d’approvisionnement logicielle auto-réparatrice
Fournir des correctifs pour le code et les dépendances au rythme de l’IA de pointe est essentiel, mais une chaîne d’approvisionnement logicielle auto-réparatrice va encore plus loin. Elle réunit la prévention, la détection et la priorisation sur une seule plateforme, où ces fonctions s’exécutent en continu et automatiquement.
Prévenir
Bloquez les risques avant qu’ils n’intègrent votre environnement. Ne ralentissez pas la livraison.
 Curation
 AI Security
Détecter
Les composants à risque se propagent rapidement. Détectez-les partout, dès leur arrivée.
 JFrog Xray
 JFrog Advanced Security
Prioriser
Concentrez-vous uniquement sur ce qui est exploitable dans votre environnement spécifique
JFrog Advanced Security
Corriger
Remédiez automatiquement aux risques. Ajoutez une vérification humaine si vous le souhaitez.
 Zero-Touch Remediation
-
Agentic Remediation est un pilier essentiel de la chaîne d’approvisionnement logicielle auto-réparatrice de JFrog, qui couvre deux fonctionnalités : Smart Remediation avec AutoPR et les correctifs de code assistés par Copilot. Ce qui distingue ses correctifs, c’est le contexte qui les sous-tend. Étant donné que JFrog est déjà le système d’enregistrement des artefacts que votre organisation crée et distribue via JFrog, les correctifs qu’il propose sont conçus pour tenir compte des spécificités de votre base de code (dépendances transitives, contraintes de version, utilisation réelle d’un package).
-
Le Smart Remediation Engine est la couche d’intelligence de JFrog qui analyse les constats de vulnérabilité, identifie un correctif recommandé et le vérifie avant qu’il ne parvienne à un développeur. Ses recommandations s’appuient sur le contexte de l’artefact: comme JFrog gouverne déjà l’artefact en cours de correction, le moteur est conçu pour vérifier la compatibilité et l’impact en aval avant de suggérer une modification.
-
AutoPR est une fonctionnalité de JFrog qui pushe automatiquement un correctif de code vérifié directement dans une pull request, afin qu’un développeur n’ait plus qu’à examiner et approuver la modification plutôt que de trier et corriger le problème manuellement. Cette fonctionnalité peut être déclenchée de deux manières : automatiquement en cas de violation d’une politique, ou à la demande en un seul clic, de sorte que les équipes de sécurité puissent l’appliquer en tant que politique permanente, tandis que les développeurs individuels peuvent toujours l’invoquer de manière ponctuelle sur un constat qu’ils sont déjà en train d’examiner. AutoPR est conçu pour proposer la plus petite modification nécessaire à la résolution du problème, ce qui est un choix délibéré : les diffs plus réduits sont généralement plus rapides à examiner et moins susceptibles d’introduire une régression qu’une réécriture globale et spéculative.
-
La fonctionnalité de correction de code assistée par Copilot intègre directement dans GitHub Copilot les constats de JFrog SAST, AI Security et Curation via les serveurs MCP de JFrog — qui utilisent le Model Context Protocol pour permettre à un assistant d’IA comme Copilot d’interroger des outils et des sources de données externes au cours d’une conversation, plutôt que de s’appuyer uniquement sur ce qu’il peut déduire du code auquel il a accès. En pratique, cela signifie qu’un développeur peut demander à Copilot de corriger une vulnérabilité et obtenir une suggestion de correction tenant compte du contexte. Contrairement à AutoPR, aucune pull request n’est impliquée : la correction est proposée directement dans le code, afin que le développeur puisse l’examiner avant de l’appliquer.
-
Non, et cela relève d’un choix délibéré de conception plutôt que d’une limitation. Les modifications apportées au code propriétaire peuvent toucher à la logique métier d’une façon bien différente d’une mise à niveau de package tiers ; JFrog maintient donc expressément un développeur dans la boucle pour ce cas de figure. AutoPR et les correctifs de code assistés par Copilot sont conçus pour qu’un développeur examine et approuve chaque correctif avant son application. Les équipes qui souhaitent remplacer des packages tiers sans intervention humaine peuvent associer Agentic Remediation à Zero-Touch Remediation, conçu précisément à cet effet : le remplacement automatique de packages tiers vulnérables, gouverné par une politique.
-
Agentic Remediation s’adresse aux cas où le correctif touche au code source développé en interne et requiert une appréciation au cas par cas. Zero-Touch Remediation est destinée au remplacement de packages tiers vulnérables et doit suivre le rythme des menaces de pointe propulsées par l’IA, pour lesquelles attendre un cycle d’examen représente le risque le plus important. Agentic Remediation permet à un développeur de rester dans la boucle afin d’examiner et d’approuver les correctifs, tandis que Zero-Touch Remediation est entièrement automatique et ne nécessite aucune action de la part d’un développeur. Ces deux fonctionnalités reposent sur le même Smart Remediation Engine et relèvent d’un plan tarifaire unique et unifié, vous ne payez pas séparément pour accéder à chacune.
-
Oui, Agentic Remediation fonctionne avec GitHub Copilot. Elle se connecte à GitHub Copilot via les serveurs MCP de JFrog afin qu’un développeur puisse demander à Copilot de corriger une vulnérabilité détectée par JFrog sans changer d’outil. AutoPR, l’autre fonctionnalité d’Agentic Remediation, ne nécessite pas du tout Copilot ; elle fonctionne au niveau de la pull request dans les SCM pris en charge, continuant ainsi d’opérer quel que soit l’EDI ou l’assistant IA préféré d’un développeur donné. Entre les deux, de nombreuses équipes finissent par utiliser celle qui correspond à l’endroit où le constat a été relevé : Copilot si le développeur se trouve déjà dans son éditeur, AutoPR si le moteur de stratégies le détecte en premier.
-
Une chaîne d’approvisionnement logicielle auto-réparatrice aide automatiquement à prévenir, détecter, hiérarchiser et corriger les vulnérabilités sur une plateforme unique fonctionnant en continu. Elle régit ces quatre étapes afin que les actions soient conçues pour être auditables et pilotées par des politiques, plutôt qu’improvisées. Agentic Remediation est une couche de correction au sein de ce système : elle prend un constat que JFrog a déjà détecté et hiérarchisé, et le transforme en correctif qu’un développeur peut mettre en œuvre, plutôt qu’en un ticket de plus qui s’ajoute à un backlog toujours plus conséquent.
-
Les correctifs de code assistés par Copilot transmettent les résultats de JFrog SAST, AI Security et Curation à GitHub Copilot via les serveurs MCP de JFrog, où le moteur Smart Remediation Engine valide d’abord le correctif. GitHub Copilot Autofix rédige des suggestions à partir des alertes CodeQL. Les deux peuvent apparaître dans le même IDE, mais ils utilisent des résultats de sécurité et des vérifications de validation différents.