Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Services financiers
 Jeux vidéo
 Secteur public
 Automobile
 Technologie
 Soins de santé


Faites respecter vos politiques. Pour chaque agent. À chaque pull.
Détectez et sécurisez les ressources d’IA dans l’ensemble de votre chaîne d’approvisionnement logicielle agentique, afin que vos agents ne consomment que celles qui sont approuvées.
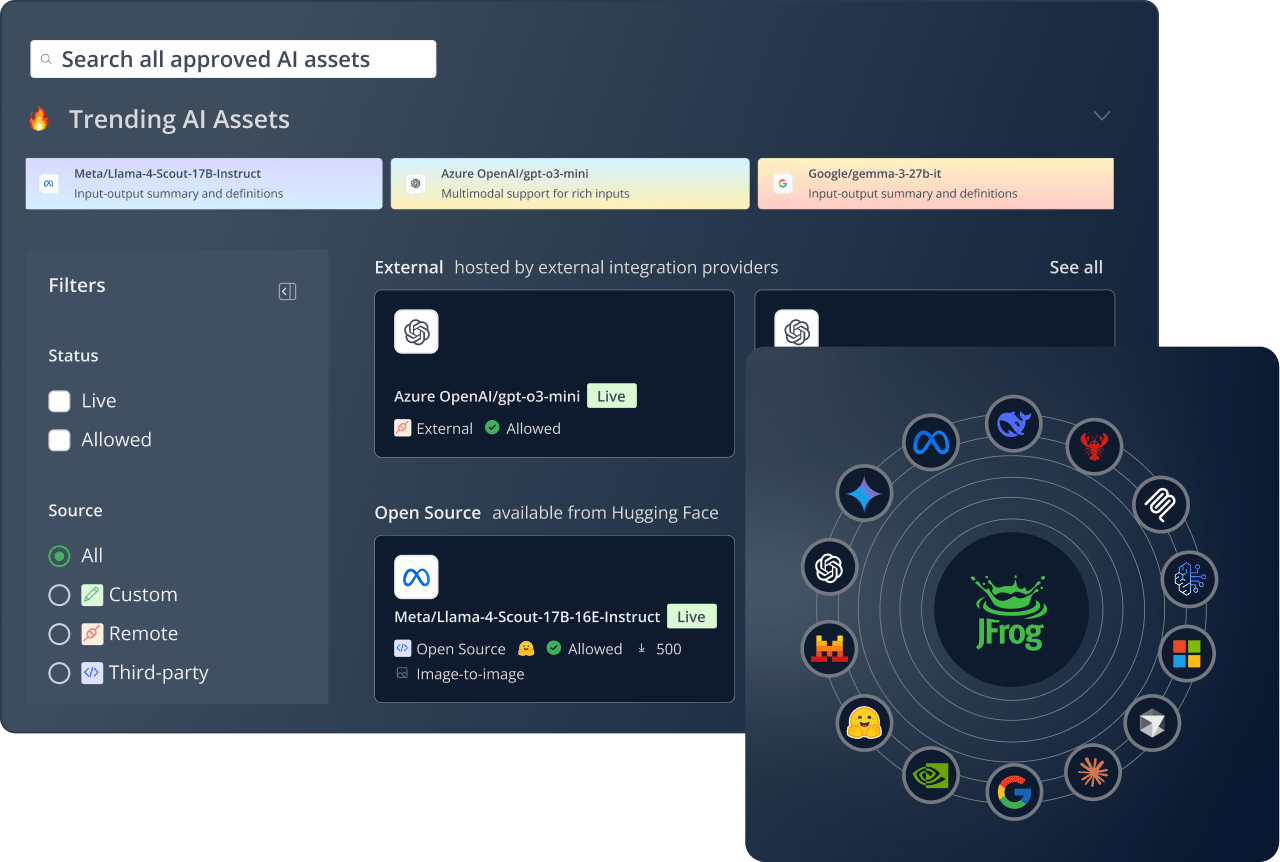
Qu’est-ce que JFrog AI Security ?
JFrog AI Security contrôle la manière dont les agents de programmation et les développeurs utilisent les ressources d’IA. Il détecte les skills des agents, les plugins, les serveurs MCP et les modèles, les analyse pour détecter les risques et bloque tout élément que vous n’avez pas approuvé.
JFrog AI Security est le nouveau nom de JFrog AI Catalog.
Découvrez les
ressources d’IA préapprouvées
Un registre unique pour l’ensemble de vos actifs d’IA, stockés sous forme d’artefacts natifs dans Artifactory avec vos autres binaires. Les agents de développement et les développeurs recherchent et récupèrent en autonomie des actifs pré-approuvés depuis une source unique de vérité : immuables, versionnés et traçables jusqu’à leur version de livraison d’origine.
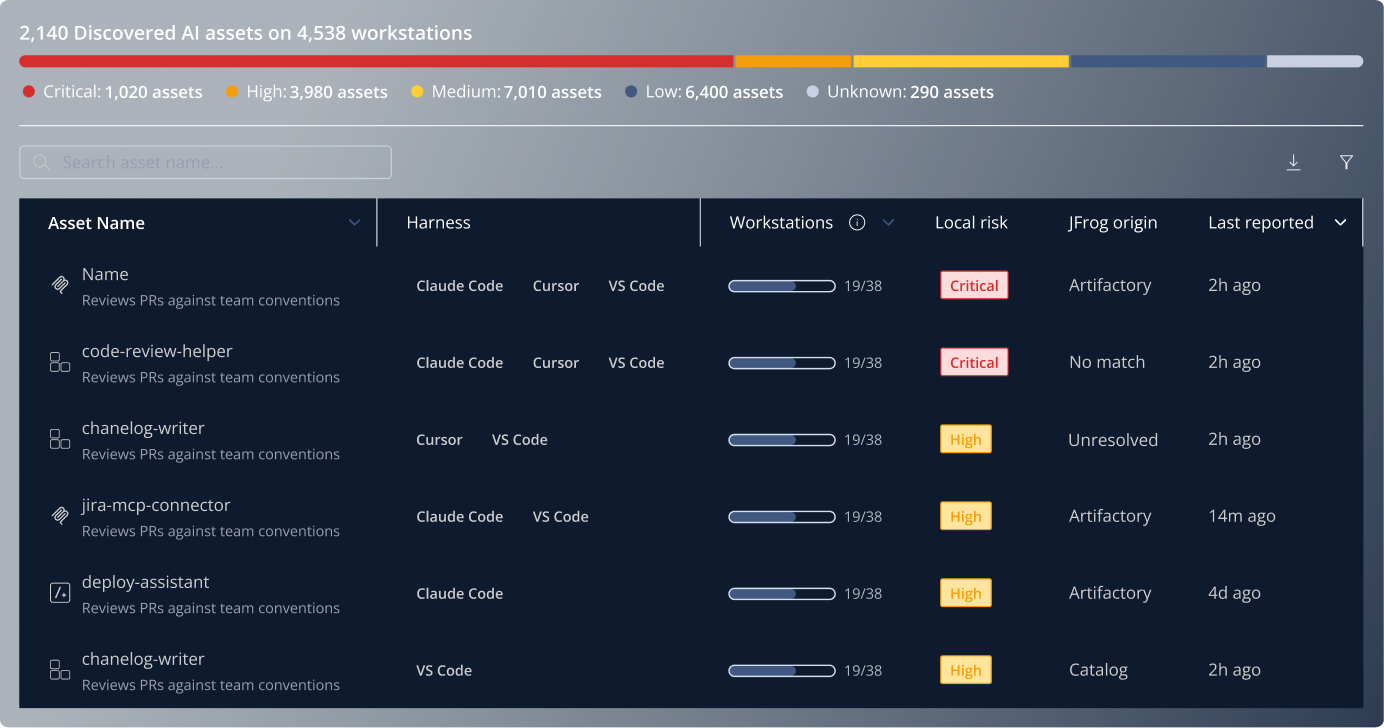
Détecter le Shadow AI sur les machines des développeurs
Mettez au jour ce que vos agents de codage exécutent réellement sur les machines des développeurs : skills, serveurs MCP, et plugins. Repérez les éléments à risque, découvrez combien de postes de travail exécutent chacun d’eux, et déterminez lesquels sont gérés dans JFrog et lesquels ne le sont pas.
Analyser et détecter le Shadow AI dans votre chaîne d’approvisionnement logicielle
Analysez votre chaîne d’approvisionnement logicielle pour identifier les modèles et les appels aux services d’IA externes utilisés, y compris ceux récupérés sans autorisation. Identifiez en un coup d’œil ce qui est géré, non géré ou malveillant, puis gouvernez-le ou bloquez-le immédiatement.
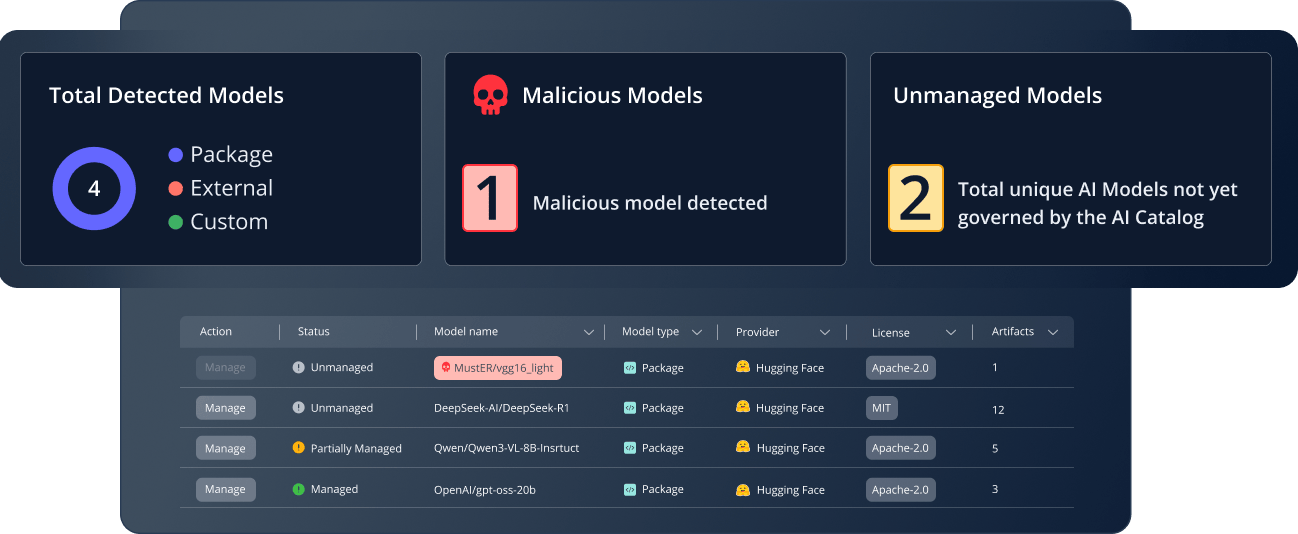
Bloquez les ressources d’IA à risque avant qu’elles ne soient téléchargées
Interceptez les actifs d’IA non vérifiés ou non conformes en amont, avant qu’ils n’entrent dans votre chaîne d’approvisionnement logicielle. Le même contrôle Curation applique vos politiques aux modèles, aux MCP, aux plug-ins et aux skills.
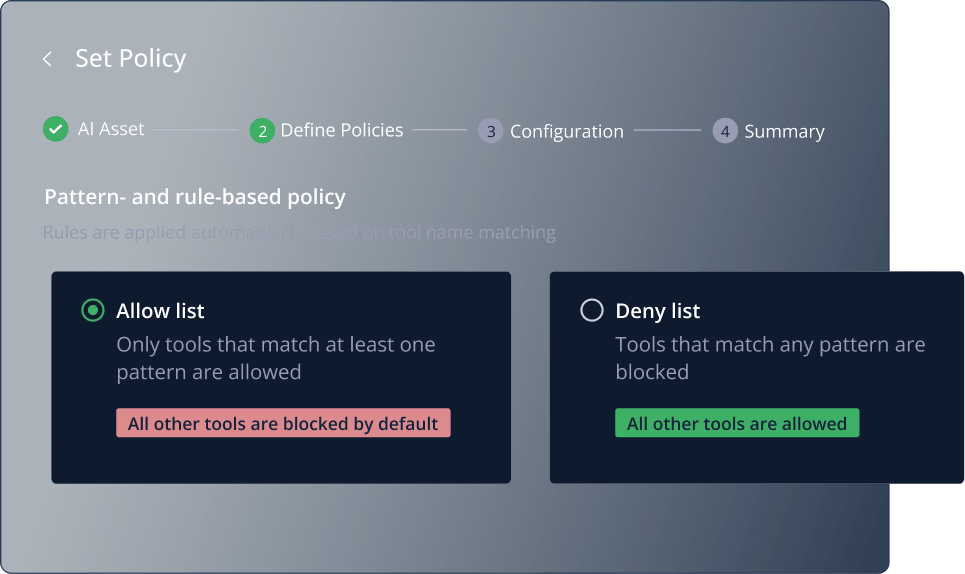
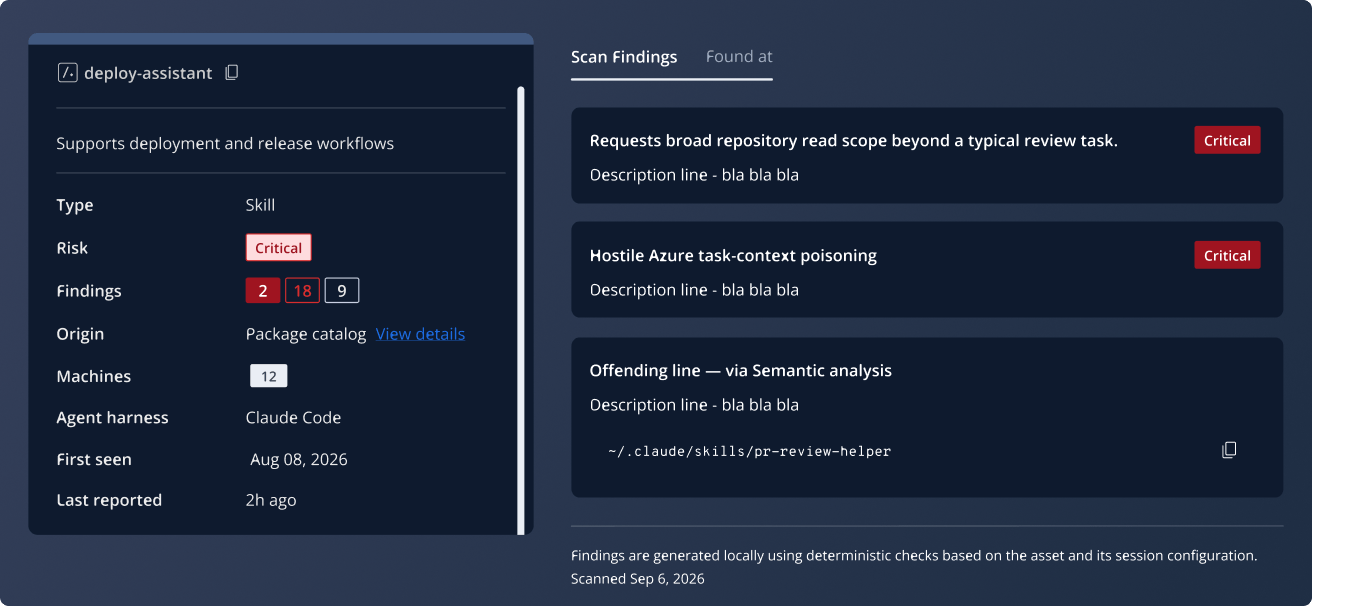
Analysez les actifs d’IA pour détecter les risques
Évaluez en continu ce que chaque skill d’agent, plug-in et APM indique à un agent de faire. Combinez l’analyse déterministe et sémantique pour détecter les intentions suspectes ou malveillantes dissimulées dans du texte brut, à l’aide du modèle de JFrog ou de votre propre clé LLM.
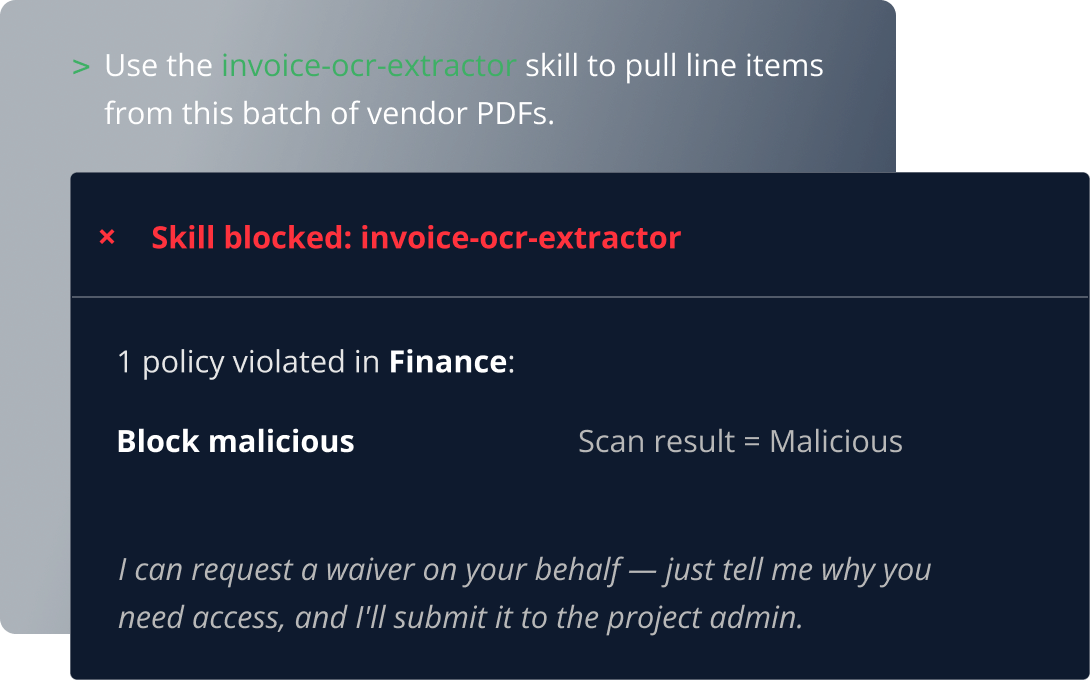
Appliquez les ressources d’IA approuvées avec Agent Guard
Vos agents de codage n’accèdent qu’aux ressources que vous avez approuvées, afin que le développement autonome reste rapide et conforme à vos politiques. Agent Guard achemine chaque agent de codage (Cursor, Claude Code, Codex, etc.) via un pont authentifié qui valide chaque requête par rapport à vos règles.
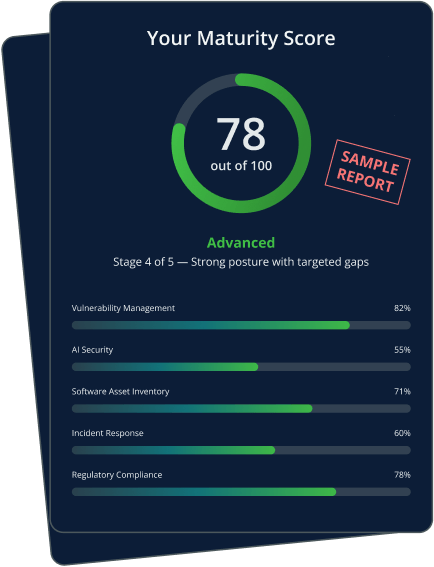
Dans quelle mesure gouvernez-vous l’IA dans votre chaîne d’approvisionnement logicielle ?
Évaluez vous-même votre maturité en matière de sécurité dans 11 domaines et recevez un rapport personnalisé avec les prochaines étapes suggérées.
La vélocité agentique
n’est pas synonyme de perte de contrôle
n’est pas synonyme de perte de contrôle
JFrog AI Security bloque les actifs d’IA non approuvés au niveau du cadre d’exécution de l’agent, afin que les équipes puissent livrer rapidement tout en gardant le contrôle.
Additional Resources
Foire aux questions
-
Un registre d’IA universel sert de source unique de vérité pour toutes les ressources d’IA exploitées par une entreprise (modèles, serveurs MCP, skills des agents, plug-ins et APM) afin que les équipes puissent les rechercher, les évaluer et les gouverner au même endroit. Les entreprises en ont besoin, car les développeurs et agents de codage extraient désormais ces ressources directement de sources publiques sur des ordinateurs portables et dans les builds, sans approbation ni examen. Cela crée une IA fantôme que les équipes de sécurité ne peuvent ni voir ni contrôler. Un registre d’IA comble cette faille en traitant les ressources d’IA comme n’importe quel autre artefact logiciel : versionné, analysé, soumis à un contrôle d’accès et auditable, ce qui améliore la gouvernance de l’IA de l’entreprise.
-
JFrog AI Security détecte l’IA fantôme à deux endroits. Dans votre chaîne d’approvisionnement logicielle, il met au jour les modèles d’IA et les appels à des services d’IA externes présents dans vos dépôts et vos builds, y compris ceux récupérés sans autorisation. Sur les machines des développeurs, il met au jour les skills, les serveurs MCP, les plug-ins, les hooks, les commandes et les moniteurs exécutés par vos agents de codage, notamment le nombre de postes de travail sur lesquels chacun est exécuté, leur niveau de risque local et leur éventuelle gestion dans JFrog. Le résultat est un état de référence de l’IA réellement utilisée, qui vous permet de décider quels éléments approuver et faire appliquer avec Agent Guard.
-
JFrog bloque les actifs d’IA risqués au moment de la demande, avant même qu’ils n’entrent dans votre environnement, en s’appuyant sur JFrog Curation comme filtre préventif. Dès qu’un développeur ou un agent de codage sollicite un modèle ou un serveur MCP, JFrog vérifie sa conformité à vos politiques et bloque tout actif vulnérable, malveillant ou non approuvé, comme il le fait pour les packages npm et les images Docker.
-
JFrog AI Security utilise Agent Guard, qui authentifie chaque appel d’outil ou utilisation de skill effectué par un agent de codage et applique un contrôle d’accès granulaire basé sur les rôles. Les agents comme Cursor et Claude Code ne peuvent accéder qu’à des ressources d’IA pré-vérifiées et approuvées. Au lieu d’interdire les agents ou d’accorder des approbations générales, vous définissez exactement les ressources et les actions autorisées pour chaque agent, et Agent Guard veille à leur application.
-
JFrog AI Security s’intègre aux principaux agents de codage IA et IDE via les plug-ins d’agent officiels de JFrog, notamment Cursor, Claude Code, GitHub Copilot, OpenAI Codex, Kiro, IntelliJ, Devin, VS Code et OpenCode.
-
JFrog AI Security détecte les skills des agents, les plug-ins et les serveurs MCP sur les machines des développeurs, ainsi que les modèles et les appels aux services d’IA externes dans votre chaîne d’approvisionnement logicielle. Il analyse les skills des agents et les plug-ins à l’aide d’analyses déterministes et sémantiques lorsqu’ils entrent dans Artifactory, et vérifie les risques locaux associés aux ressources qu’il détecte sur les machines des développeurs. Il contrôle les skills des agents, les plug-ins et les serveurs MCP via Agent Guard, afin que les agents de codage n’utilisent que les ressources que vous avez approuvées.