Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Services financiers
 Jeux vidéo
 Secteur public
 Automobile
 Technologie
 Soins de santé


Respectez les SLA de remédiation à l’ère de l’IA
La fenêtre d’exposition s’est considérablement réduite. L’IA de pointe génère de nouveaux risques à une vitesse et à une échelle sans précédent. Au moment où vous lisez ces lignes, Zero-Touch Remediation y a déjà remédié.
Qu’est-ce que Zero-Touch Remediation?
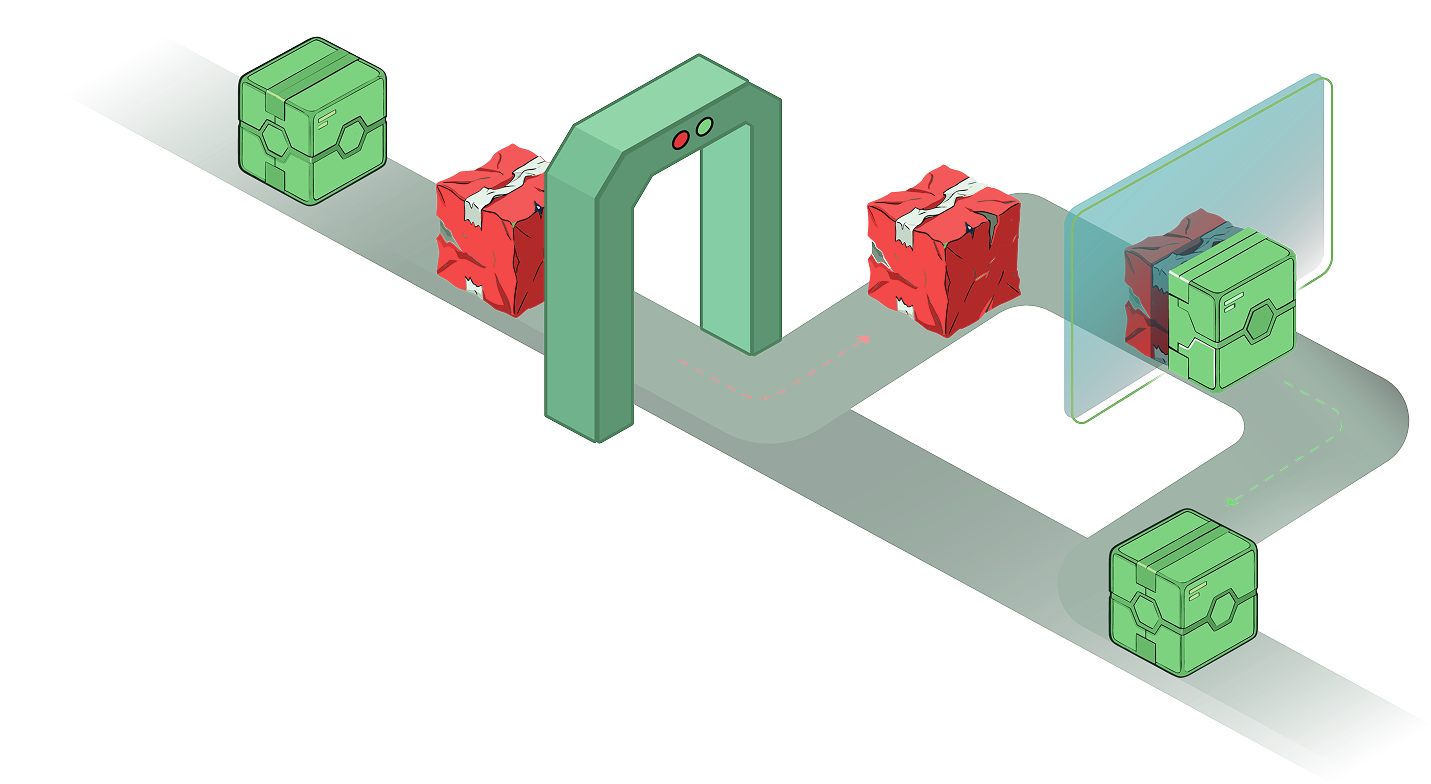
Zero-Touch Remediation remplace automatiquement les packages à risque de vos pipelines par les meilleures versions corrigées disponibles, sans interrompre le développement ni faire échouer les builds. Les correctifs proviennent d’images durcies, de packages de système d’exploitation corrigés, de bibliothèques et de versions publiées par les mainteneurs.
Des correctifs régis par vos politiques issus de toutes les sources disponibles
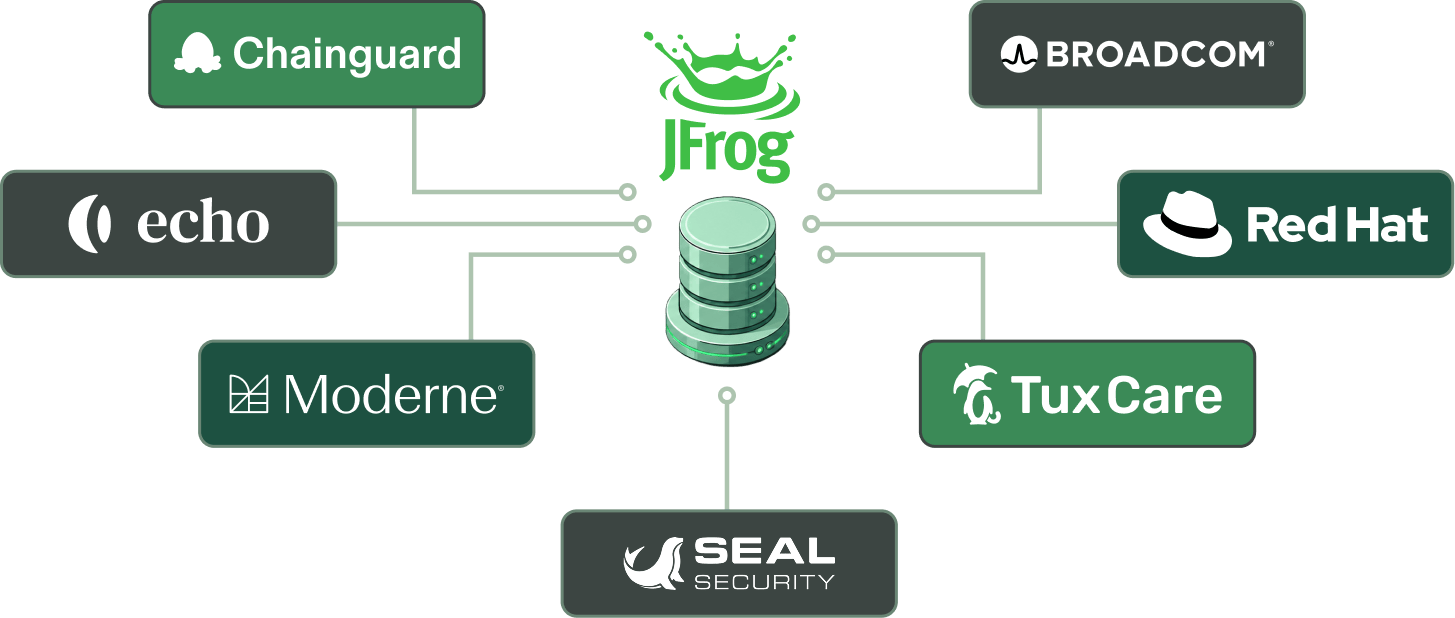
La plateforme JFrog est universelle : elle est connectée à toutes les sources de correctifs disponibles, qu’il s’agisse d’images durcies, de bibliothèques et de packages de système d’exploitation corrigés ou de versions publiées par les mainteneurs. Elle sélectionne et intègre automatiquement le correctif adapté à votre environnement, dans le respect de vos politiques.
Les développeurs poursuivent leur travail, les builds restent stables
Le package vulnérable est remplacé de manière transparente grâce à Compliant Version Replacement : le développeur demande une version à risque, mais reçoit à la place une version saine, sans aucun ralentissement.
Un élément essentiel d’une chaîne d’approvisionnement autoréparatrice
La remédiation automatisée est puissante, mais une chaîne d’approvisionnement autoréparatrice va plus loin. Elle réunit la prévention, la détection et la priorisation sur une seule plateforme, où ces fonctions s’exécutent en continu et automatiquement.
Cela est possible parce que JFrog est le système de référence
Tous les artefacts de votre organisation transitent par JFrog, des packages requis aux fichiers binaires et aux composants promus en production. JFrog ne se contente pas d’observer les artefacts : la plateforme en assure la gouvernance, et c’est cette gouvernance qui rend possible la remédiation automatisée.
Comment Zero-Touch Remediation s’intègre dans une chaîne d’approvisionnement logicielle autoréparatrice
Prévenir
Bloquez les risques avant qu’ils n’intègrent votre environnement. Ne ralentissez pas la livraison.

Détecter
Les composants à risque se propagent rapidement. Détectez-les partout, dès leur arrivée.


Prioriser
Concentrez-vous uniquement sur ce qui est exploitable dans votre environnement spécifique
Corriger
Remédiez automatiquement aux risques. Ajoutez une vérification humaine si vous le souhaitez.

-
Zero-Touch Remediation est une fonctionnalité de JFrog qui remplace automatiquement les packages vulnérables dans vos pipelines CI/CD par les meilleures versions corrigées disponibles, conformément aux politiques définies, sans interrompre le développement ni faire échouer les builds.
-
Lorsque JFrog Xray et JFrog Advanced Security détectent dans votre pipeline un package à risque dont la vulnérabilité concerne votre environnement et peut y être exploitée, Zero-Touch Remediation lui associe la meilleure version corrigée disponible, issue de sources telles que les images durcies, les packages de système d’exploitation corrigés et les versions publiées par les mainteneurs. Le remplacement est effectué automatiquement, dans le respect de vos politiques, et enregistré avec une attestation signée cryptographiquement.
-
Zero-Touch Remediation récupère les correctifs auprès de toutes les sources disponibles : images durcies, packages de système d’exploitation corrigés et versions publiées par les mainteneurs. Parce qu’elle est universelle et connectée à toutes ces sources, la plateforme JFrog peut sélectionner de manière autonome la version corrigée adaptée à votre environnement, sans nécessiter de tri manuel parmi les différents flux en amont.
-
Non. Zero-Touch Remediation utilise Compliant Version Replacement : le développeur effectue la demande d’une version à risque et reçoit à la place une version saine, de manière transparente. Les builds continuent de s’exécuter à leur vitesse habituelle, les développeurs poursuivent leur travail sans avoir à intervenir, et le remplacement reste invisible dans leur workflow.
-
Les outils d’analyse traditionnels détectent les vulnérabilités et génèrent une alerte nécessitant une intervention humaine. Zero-Touch Remediation va plus loin en remplaçant automatiquement le package vulnérable par une version corrigée, sans aucune intervention humaine. Détection, priorisation et correction : tout s’effectue sur une seule plateforme, à une vitesse fulgurante, avec une preuve cryptographique de chaque modification.
-
Compliant Version Replacement est le mécanisme utilisé par Zero-Touch Remediation pour remplacer les packages vulnérables par des versions corrigées sans interrompre le travail des développeurs. Lorsqu’un développeur effectue la demande d’une version à risque, la plateforme la remplace discrètement par une version approuvée et conforme aux politiques. Le build se poursuit normalement et aucune intervention manuelle n’est requise.
-