Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Services financiers
 Jeux vidéo
 Secteur public
 Automobile
 Technologie
 Soins de santé


JFrog et Wiz:
Combler les failles de sécurité entre le runtime et la correction
JFrog et Wiz s’intègrent pour permettre aux équipes de sécurité de suivre le rythme de l’IA de pointe.
Wiz détecte les risques dans les environnements cloud en cours d’exécution. JFrog explique comment ils sont apparus et accélère leur correction tout au long de la chaîne d’approvisionnement logicielle. La sécurité des applications et celle du runtime sont désormais réunies dans un même workflow.

Une vue, deux couches de signaux
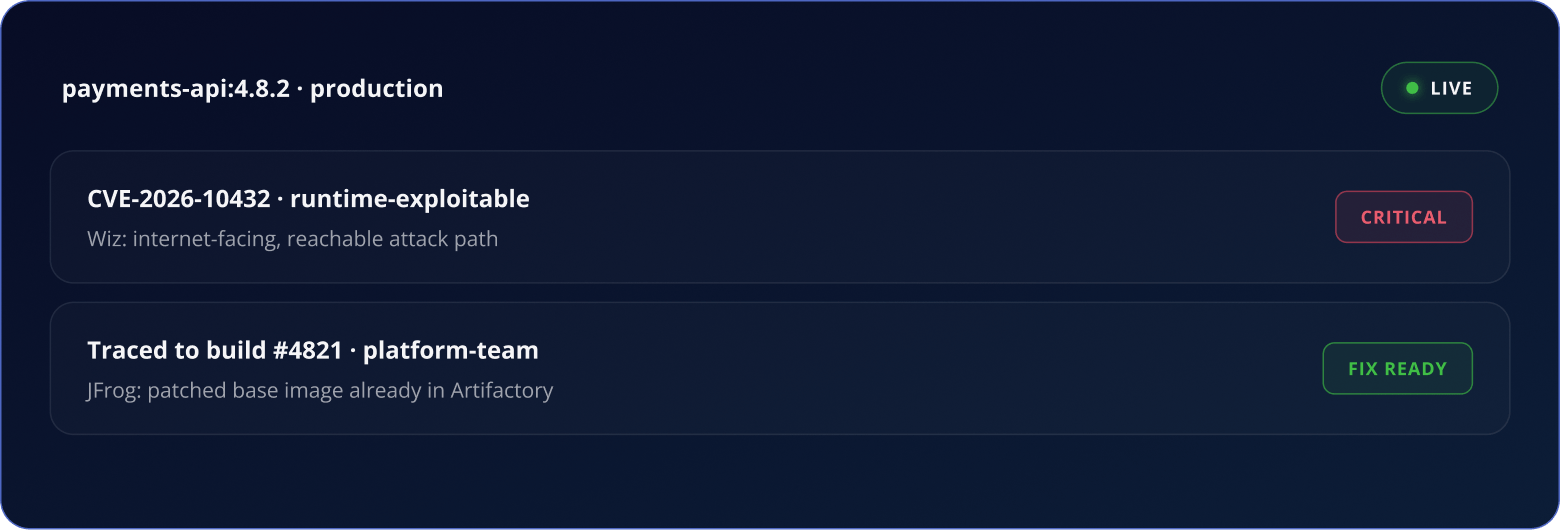
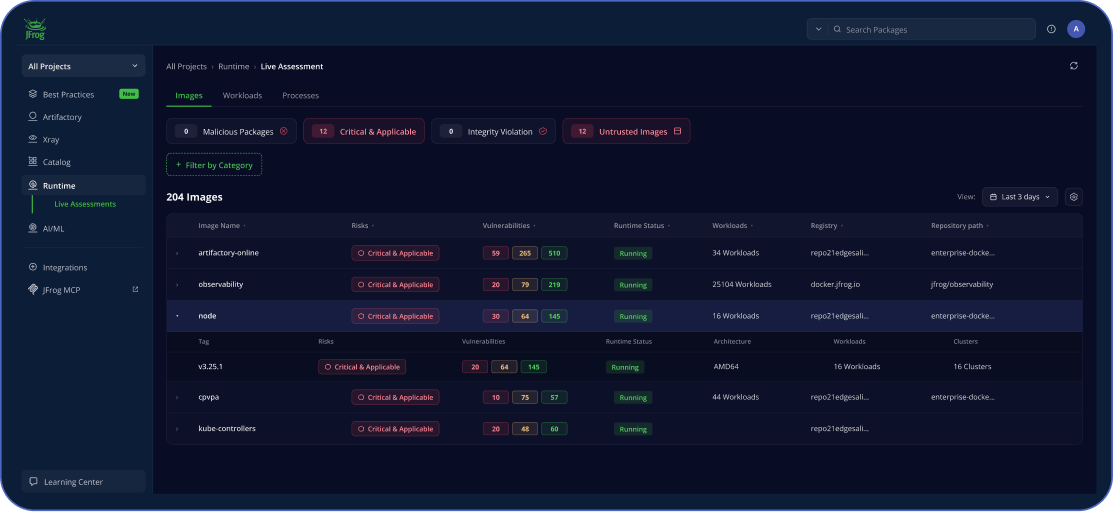
Les charges de travail en cours d’exécution, les vulnérabilités, la provenance et les procédures de remédiation sont regroupées dans une seule interface JFrog Live Assessment.
Réduisez considérablement les délais de remédiation
Obtenez un contexte détaillé et des conseils concrets
Sachez exactement ce qu’il faut corriger et comment le corriger. JFrog génère une analyse contextuelle détaillée des CVE, confirmant l’applicabilité des CVE, la version corrigée, la chaîne de dépendances transitives et la sécurité des versions mises à niveau avant qu’un correctif ne soit déployé.
Connecter les artefacts aux propriétaires
Chaque artefact contient des informations sur l’équipe, le pipeline de build et la personne qui l’a promu. Les attributions sont automatiquement acheminées pour une résolution rapide, afin que personne n’ait à rechercher qui est responsable de la correction.
Vérifiez que ce qui s’exécute correspond bien à ce que vous avez créé
JFrog confirme chaque artefact gouverné, garantissant que seuls les artefacts approuvés s’exécutent en production. Les empreintes d’exécution sont comparées aux artefacts publiés dans Artifactory, et tout élément non approuvé est instantanément signalé comme un déploiement fantôme.
Renforcez votre programme AppSec grâce à une vue unifiée de la sécurité
Éliminez les tableaux de bord personnalisés qui assemblent plusieurs outils distincts, ainsi que les rapprochements manuels. Travaillez depuis un tableau de bord unique, fondé sur Wiz Security Graph et sur les données de JFrog Artifactory et Xray, qui détaille ce qui s’exécute, sa provenance, son niveau de confiance et la manière de corriger les problèmes.
Démarrer
Minutes pour rendre opérationnel
Mettez l’intégration en service en quelques minutes grâce à une API bidirectionnelle.
Aucun déploiement supplémentaire ni accès privilégié à votre infrastructure cloud n’est nécessaire.
Livré avec une sécurité avancée
L’intégration est incluse dans JFrog Advanced Security.
Vous n’utilisez pas encore Advanced Security ? Rejoignez des centaines de clients et profitez de l’analyse contextuelle, du contexte d’exécution, de la détection des secrets et de bien d’autres fonctionnalités.
Additional Resources
-
L’intégration de JFrog et Wiz est une connexion par API bidirectionnelle qui unifie la plateforme de gestion de la chaîne d’approvisionnement logicielle de JFrog et la plateforme Wiz dédiée à la sécurité des environnements cloud en cours d’exécution. Elle offre aux équipes de sécurité, DevOps et de gestion des versions une vue unique et contrôlée, du code au cloud, en associant les informations sur la provenance des artefacts issues de JFrog Artifactory, Xray et AppTrust au contexte réel des environnements de production fourni par Wiz. Le résultat : un référentiel unique indiquant ce qui a été créé, ce qui s’exécute et si ces éléments sont dignes de confiance.
-
L’intégration échange des données dans les deux sens au moyen d’une connexion par API. Wiz transmet à JFrog des données d’exécution en temps réel, notamment les images de conteneurs, l’emplacement des clusters et des espaces de noms, ainsi que le contexte des ressources cloud. Ces données sont ensuite corrélées avec celles d’Artifactory et de Xray pour déterminer ce qui s’exécute en production et si cela présente des risques. JFrog transmet à Wiz Security Graph des informations au niveau des artefacts, telles que les résultats d’analyse SCA, les résultats des analyses de sécurité, les données de propriété et les attestations d’intégrité AppTrust. Les utilisateurs de Wiz peuvent ainsi hiérarchiser les résultats d’analyse du runtime selon l’exposition réelle de la chaîne d’approvisionnement, sans quitter leur plateforme.
-
Non. L’intégration est entièrement dépourvue d’agents et repose sur une API. Les clients bénéficient immédiatement d’une visibilité sur le runtime à partir des données Wiz dont ils disposent déjà, sans avoir à déployer JFrog Runtime Controller, des DaemonSets ou des capteurs eBPF. Aucun privilège élevé sur les clusters n’est nécessaire, ce qui élimine les contraintes de coordination entre les équipes de sécurité, DevOps et de plateforme. Les clients qui souhaitent par la suite bénéficier d’une visibilité comportementale plus approfondie, notamment savoir quels processus s’exécutent ou quels fichiers sont ouverts, peuvent ajouter le capteur Runtime Impact de JFrog en option.
-
Une violation d’intégrité se produit lorsqu’une charge de travail en cours d’exécution utilise un artefact qui n’existe pas dans la plateforme JFrog ou qui ne dispose pas d’une signature cryptographique approuvée par JFrog AppTrust. En clair, cela signifie que le logiciel exécuté en production n’est pas autorisé, a été altéré ou provient d’un déploiement parallèle ayant contourné le pipeline de publication approuvé. Cela diffère d’une CVE, qui correspond à une vulnérabilité connue dans un package. Une violation d’intégrité vise à déterminer si le logiciel en cours d’exécution est digne de confiance.
-
Non. JFrog Runtime est conçu pour fonctionner indépendamment des capteurs et sert de point d’entrée API aux données d’exécution provenant de toute source prise en charge. Wiz est la première intégration et la plus importante, mais les clients peuvent également transmettre des données d’exécution provenant d’Upwind, de Palo Alto Networks ou du capteur natif de JFrog. Quelle que soit la source, JFrog fournit le même résultat : une vue corrélée de ce qui s’exécute, de sa provenance et de son niveau de sécurité.
-
La sécurité des applications (AppSec) et les plateformes de protection des applications cloud natives (CNAPP) couvrent différentes phases du cycle de vie des logiciels. L’AppSec vise à sécuriser le code et les artefacts avant leur livraison. Elle utilise des outils tels que la SAST, la SCA et la détection des secrets pour repérer les vulnérabilités pendant le développement et la création des builds. Les CNAPP visent à sécuriser les charges de travail après leur déploiement. Elles s’appuient sur la gestion de la posture de sécurité cloud, la protection des charges de travail et la détection des menaces à l’exécution pour repérer les risques dans les environnements de production actifs. Historiquement, ces deux disciplines fonctionnaient de manière cloisonnée. Les équipes AppSec perdent toute visibilité une fois le code livré, tandis que les équipes CNAPP voient ce qui s’exécute, mais pas d’où cela provient. L’intégration de JFrog et Wiz relie les deux afin que la provenance des artefacts et la posture de sécurité du runtime deviennent deux facettes d’un même référentiel contrôlé.
-
L’intégration JFrog + Wiz nécessite trois produits de la plateforme JFrog : JFrog Artifactory, JFrog Xray et JFrog Advanced Security avec Runtime Security activé. Artifactory constitue le référentiel de référence des binaires de confiance, Xray fournit les données relatives aux CVE ainsi que l’analyse contextuelle permettant de déterminer quelles vulnérabilités sont réellement pertinentes, et Runtime compare l’inventaire des charges de travail actives importé depuis Wiz aux données de ces deux produits. JFrog Advanced Security est recommandé pour bénéficier de l’analyse contextuelle des CVE. Comme le connecteur Wiz fonctionne sans agent et utilise l’API Wiz (avec des identifiants client OAuth2), aucun JFrog Runtime Controller ni aucun capteur ne doit être déployé dans vos clusters Kubernetes.
-
La configuration ne prend que quelques minutes. Comme le connecteur fonctionne sans agent, vous n’avez rien à installer dans vos clusters. Il vous suffit de créer un compte de service Wiz doté d’autorisations en lecture seule, puis de saisir l’ID client, le secret client et l’URL de l’API Wiz dans la plateforme JFrog, sous Administration > Runtime > Gestion des clusters. La durée de la synchronisation initiale dépend de la taille de l’environnement : quelques minutes pour les petits environnements de moins de 50 clusters, 15 à 60 minutes pour les environnements moyens comptant entre 50 et 200 clusters, et jusqu’à quelques heures pour les grands environnements de plus de 200 clusters. Après la première synchronisation, les connecteurs opérationnels sont actualisés environ toutes les 24 heures au moyen de mises à jour différentielles.
-
Une CNAPP native dotée de fonctionnalités SCA analyse les images en cours d’exécution dans le cloud, mais n’offre aucune visibilité sur le référentiel des binaires dans lequel ces images ont été créées, signées et approuvées. JFrog + Wiz comble cette lacune. Comme Artifactory contient tous les binaires de confiance, JFrog Runtime peut détecter les violations d’intégrité, par exemple lorsqu’un condensat d’image en cours d’exécution diffère du condensat Artifactory d’origine, ce qui peut indiquer une altération ou une dérive. Une CNAPP autonome ne peut pas effectuer ce type de détection. L’analyse contextuelle de Xray limite encore davantage les CVE à celles qui sont réellement exploitables dans le code en cours d’exécution, tandis que la détection des registres non approuvés signale les images extraites de registres absents d’Artifactory. Vous bénéficiez ainsi d’un contexte de bout en bout, du code source et de la création du build jusqu’au runtime actif, et non d’un simple instantané du runtime.
-
Un artefact gouverné désigne tout binaire, qu’il s’agisse d’une image de conteneur, d’un package, d’une bibliothèque ou d’un modèle de machine learning, stocké dans Artifactory en tant que source unique de référence et ayant satisfait aux contrôles de sécurité, de licence et de provenance exigés par votre organisation avant sa promotion. La gouvernance garantit que l’artefact a été analysé par JFrog Xray afin de détecter les vulnérabilités et les packages malveillants, évalué selon les politiques de Curation, intégré à un Release Bundle immuable et signé accompagné d’une SBOM et de preuves de build, puis transféré du développement à la production en franchissant des jalons de promotion fondés sur des preuves. Dans l’intégration JFrog + Wiz, les artefacts gouvernés constituent la référence permettant d’établir la confiance dans le runtime. JFrog Runtime compare chaque charge de travail détectée par Wiz dans vos clusters aux binaires gouvernés stockés dans Artifactory afin de signaler les dérives, les extractions depuis des registres non approuvés et les violations d’intégrité.