Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Services financiers
 Jeux vidéo
 Secteur public
 Automobile
 Technologie
 Soins de santé


-
 Feature Update
Agent Guard
Enforce policy natively inside coding agents, so they can only consume the skills, MCP servers, and tools you've approved.


JFrog sécurise ce que consomment les agents et contrôle la façon dont ils développent et déploient chaque modèle d’IA, compétence d’agent, plugin, serveur MCP, package et artefact généré par l’IA, le tout gouverné à partir d’une source unique de vérité.
Des agents IA dignes de confiance.
C’est ça, AgentSecOps.
La plateforme JFrog, universelle et adaptable, répond aux principaux défis liés aux chaînes d’approvisionnement logicielles agentiques, quel que soit le secteur.
Accélérez la livraison logicielle tout en respectant des normes réglementaires strictes telles que HIPAA et FedRAMP
Build a continuous audit trail for CRA, DORA, NIST SSDF, and CERT-In compliance.
Grâce aux retours de la communauté, découvrez les dernières versions conçues pour relever les défis les plus complexes.Dernière mise à jour : septembre 2026
Appliquez nativement les politiques au sein de l’agent de codage afin qu’il n’utilise que les outils d’IA que vous avez approuvés. Les agents évoluent rapidement, vous restez en sécurité.
Sécurisez à la vitesse de l’IA de pointe. Prévenez, détectez, hiérarchisez et corrigez automatiquement les vulnérabilités — en continu, sans intervention humaine.
Intégrez directement la gouvernance et la conformité dans votre chaîne d’approvisionnement logicielle, et soyez prêt pour les audits, par défaut.
Feature Update Enforce policy natively inside coding agents, so they can only consume the skills, MCP servers, and tools you've approved.
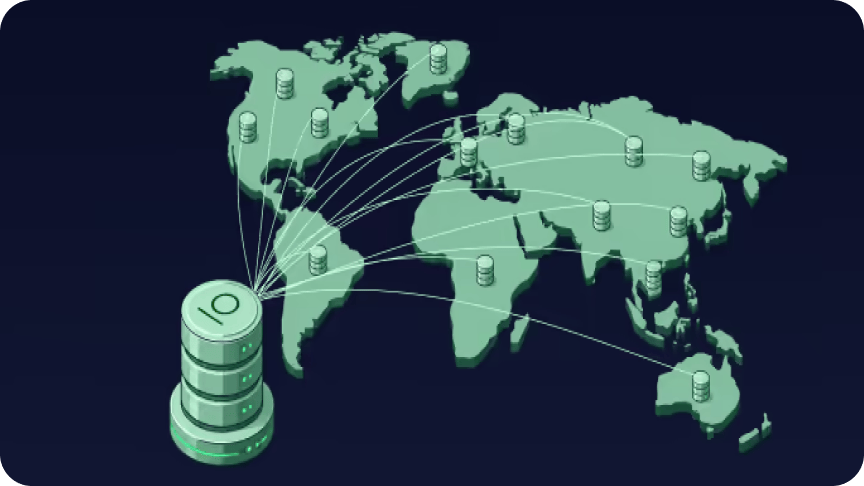
Feature Update Unify distributed JFrog sites as one federated system. Projects, access, artifacts and policies are defined once and synced to every relevant site without manual overhead.
 Feature Update
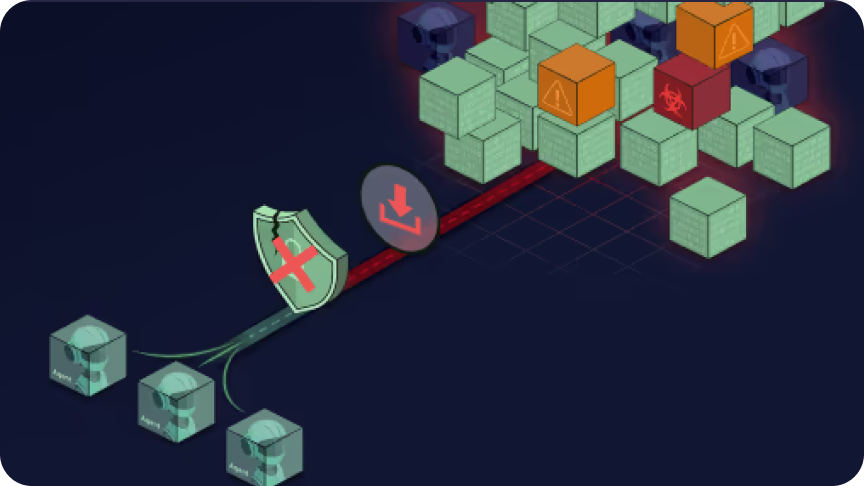
Enable native, authenticated access through JFrog so agents only pull secure, policy-compliant packages.
 Feature Update
Write new policies using plain language and AI an assistant automatically translates it into Rego-based policy-as-code. Validate your new rules against real applications before deployment.
 Feature Update
Gain a complete and detailed picture of new risks as they arise. The Threat Hub provides one place to see if malicious or vulnerable artifacts are impacting your environments.
 New Product
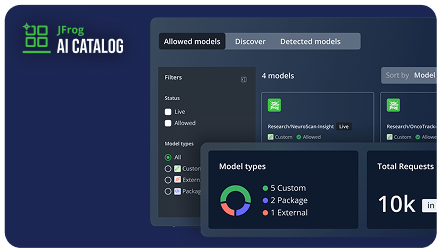
Le catalogue IA de JFrog est la source de vérité de l’écosystème IA, permettant aux équipes d’identifier et d’accéder facilement aux modèles approuvés pour leur organisation. Contrôlez et gérez l’IA ajoutée à vos applications afin d’accélérer le déploiement et la fourniture d’applications basées sur l’IA.
 New Partnership
Automatisez l’intégration avec l’application JFrog, capturez les attestations GitHub, améliorez le codage IA, étendez la visibilité sur la sécurité, et plus encore.
 Feature Update
Détectez activement les modèles d’IA et les appels d’API non gérés ou non maîtrisés pour éliminer les angles morts et appliquer la sécurité de manière proactive.
 Feature Update
Remplace automatiquement les packages à risque par des versions approuvées et conformes afin d’améliorer la productivité des développeurs.
 Feature Update
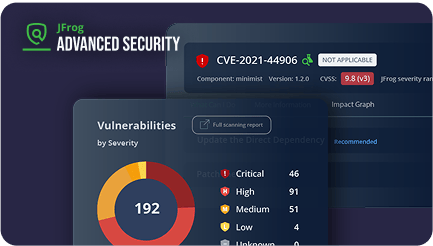
Obtenez des informations d’applicabilité ainsi qu’un chemin de correction clair pour les CVE de dépendance transitive.
 New Partnership
Votre couche de confiance pour les ressources d’IA et les agents autonomes. Un système d’enregistrement unique pour vérifier, sécuriser et gouverner les agents et les compétences afin de faire évoluer votre chaîne d’approvisionnement logicielle IA.
 New Partnership
JFrog permet aux entreprises utilisant NVIDIA NIM de bénéficier d’une couche de confiance pour les ressources d’IA.
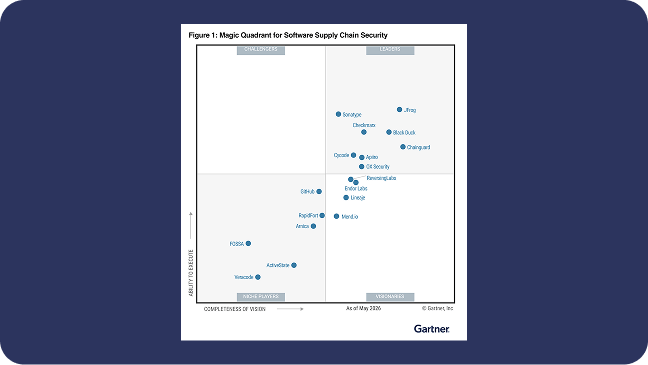
 New Report
Reconnu pour sa vision et son exécution sur le marché de la sécurité de la chaîne d’approvisionnement logicielle.
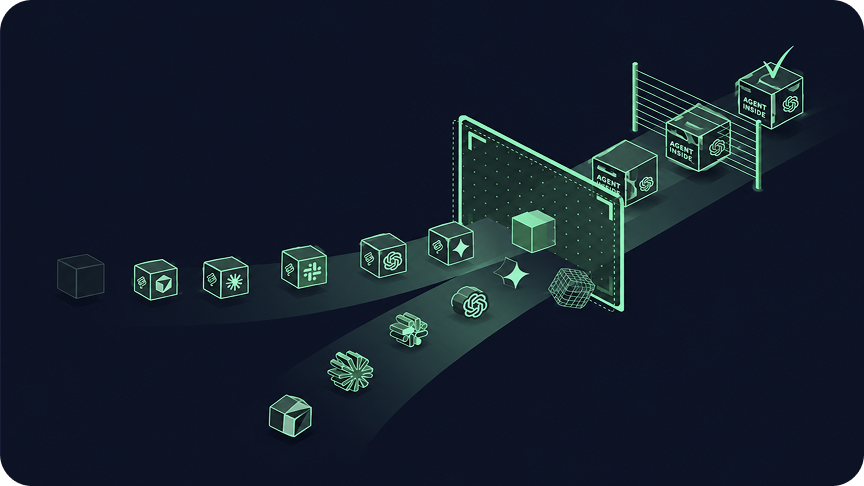
 Feature Update
Éliminez les lacunes de sécurité et de gouvernance des MCP en veillant à ce que chaque serveur MCP soit soumis aux mêmes politiques rigoureuses et automatisées que celles appliquées aux artefacts logiciels.
 Feature Update
Atteignez une disponibilité régionale de 99,99 %, vous offrant la prévisibilité de performance nécessaire à une livraison logicielle continue.
 Feature Update
Le premier gestionnaire de dépôts Nix natif de niveau entreprise. Localisez les versions et relayez les registres Nix en amont pour un contrôle complet de la chaîne d’approvisionnement.
 Feature Update
Ajoutez une nouvelle couche de sécurité du code qui détecte et encadre les extraits de code copiés-collés et générés par l’IA que les scanners traditionnels ne signalent pas.