


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


Beschleunigen Sie die Behebung von Schwachstellen mit Agentic Remediation
Schluss mit dem stetig wachsenden Security-Backlog,JFrog Agentic Remediation liefert kontextbezogene Behebungen von Code-Schwachstellen direkt in Pull Requests oder GitHub Copilot zur Überprüfung durch Entwickler.

Was ist Agentic Remediation?
JFrog Agentic Remediation nutzt KI, um Schwachstellen in Code und Abhängigkeiten im Entwickler-Workflow zu finden und zu beheben. Die zeitraubende manuelle Abstimmung mit den Security-Teams entfällt.
JFrog Agentic Remediation umfasst zwei Funktionen: AutoPR und Fehlerbehebungen mit GitHub Copilot, unterstützt durch die JFrog Smart Remediation Engine. Da JFrog das System of Record für Ihre Artefakte ist, greifen beide Funktionen auf den Kontext der Artefakte zurück, die JFrog bereits verwaltet und kontrolliert.

Smart Remediation mit AutoPR
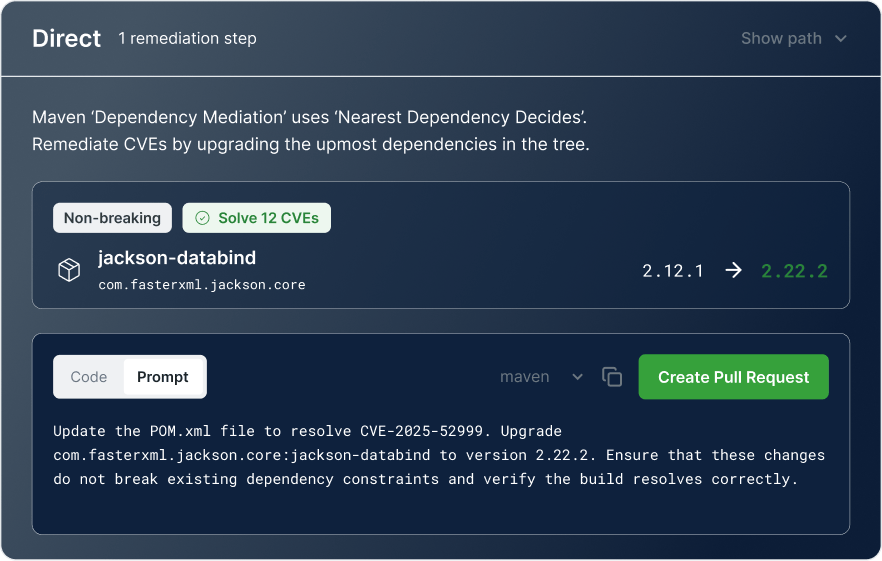
KI-Coding-Tools erzeugen mehr Code-Schwachstellen, als Entwickler bewältigen können. AutoPR erspart ihnen die manuelle Triage und verringert das Sicherheitsrisiko, indem es kontextbezogene Anleitungen zur Fehlerbehebung mit einem Klick direkt in Pull Requests bereitstellt.
Risikoexposition reduzieren
Liefern Sie automatisch eine kontextbezogene Behebung, genau an der richtigen Stelle, direkt in den Pull Request.
Build-Integrität bewahren
Erhalten Sie Empfehlungen für Korrekturen, die den Kontext Ihrer Anwendung berücksichtigen und saubere Code-Updates vorschlagen, mit denen sich Probleme beheben lassen, ohne den Build zu beeinträchtigen.
Manuelle Triage reduzieren
Befreien Sie DevOps- und AppSec-Teams von repetitiver manueller Arbeit und Unterbrechungen, während Entwickler bei jeder Fehlerbehebung die Kontrolle behalten.
Fehlerbehebungen mit GitHub Copilot
Sicherheit bremst die Produktivität, wenn Entwickler CVEs in langsamen, manuellen Prozessen beheben müssen.
JFrog holt Entwickler genau dort ab, wo sie arbeiten: Über die Integration mit GitHub Copilot landen Fixes für Schwachstellen direkt in ihrer IDE.
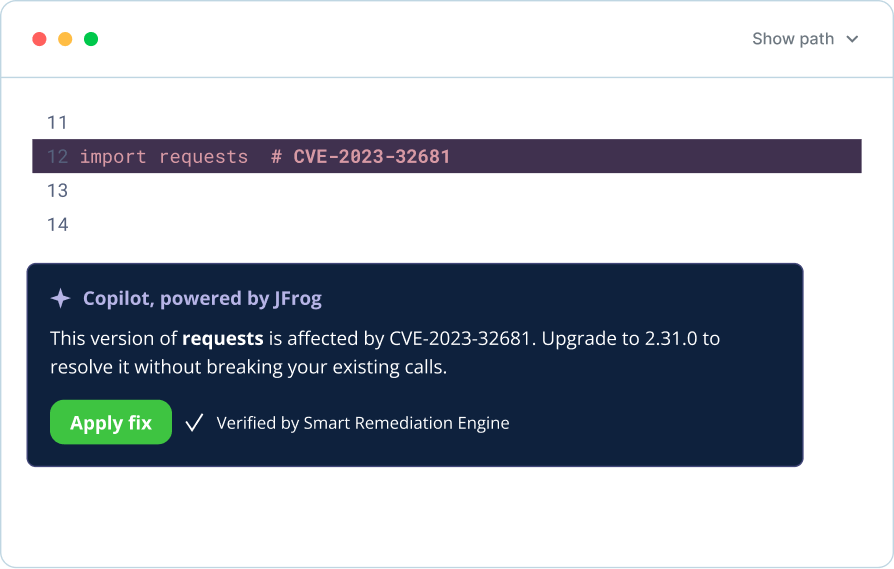
Beheben Sie Probleme, während Sie programmieren
Befunde aus JFrog SAST, Catalog und Curation werden direkt in GitHub Copilot angezeigt, sodass Sicherheitsprobleme behoben werden können, sobald sie entstehen, und nicht erst Wochen später.
Vertrauen Sie den Korrekturen
Da JFrog das Software System of Record ist, basiert jede vorgeschlagene Korrektur auf realem Kontext. Die Smart Remediation Engine wurde dafür konzipiert, eine Lösung zu überprüfen, bevor sie einen Entwickler erreicht, damit die Schwachstelle behoben werden kann, ohne den Build zu beeinträchtigen.
Sicher arbeiten, ohne die IDE zu verlassen
Entwickler können Copilot bitten, einen Befund zu beheben, und erhalten eine verifizierte, kontextbezogene Antwort – direkt in der Datei, an der sie gerade arbeiten.
Agentenbasierte Problembehebung ist eine zentrale Säule einer selbstkorrigierenden Software-Lieferkette
Korrekturen an Code und Abhängigkeiten im Tempo der fortschrittlichsten KI bereitzustellen, ist unerlässlich, aber eine selbstheilende Software-Lieferkette geht noch weiter. Sie führt Prävention, Erkennung und Priorisierung auf einer Plattform zusammen und läuft kontinuierlich und automatisch.
Verhindern
Blockieren Sie Risiken, bevor sie eindringen. Bremsen Sie die Bereitstellung nicht aus.
 Curation
 KI-Sicherheit
Erkennen
Riskante Komponenten verbreiten sich schnell. Finden Sie sie überall, sofort wenn sie eintreffen.
 JFrog Xray
 JFrog Advanced Security
Priorisieren:
Konzentrieren Sie sich nur auf das, was in Ihrer spezifischen Umgebung ausnutzbar ist
JFrog Advanced Security
Beheben
Beheben Sie Risiken automatisch. Fügen Sie bei Bedarf eine menschliche Überprüfung hinzu.
 Zero-Touch-Problembehebung
-
„Agentic Remediation ist eine zentrale Säule der Self-Healing Software Supply Chain von JFrog und umfasst zwei Funktionen: Smart Remediation mit AutoPR sowie Copilot-gestützte Code-Fixes.Was ihre Korrekturen auszeichnet, ist der Kontext, der ihnen zugrunde liegt. Da JFrog bereits das System of Record für die Artefakte ist, die Ihr Unternehmen über JFrog erstellt und ausliefert, sind die vorgeschlagenen Fixes darauf ausgelegt, die Gegebenheiten Ihrer konkreten Codebasis zu berücksichtigen – transitive Abhängigkeiten, Versionsvorgaben und die Art, wie ein Paket tatsächlich verwendet wird.
-
Die Smart Remediation Engine ist die Intelligenzschicht von JFrog, die Schwachstellenbefunde analysiert, eine empfohlene Behebung ermittelt und diese prüft, bevor sie einen Entwickler erreicht. Die Empfehlungen der Engine stützen sich auf den Artefaktkontext: Da JFrog das Artefakt, das behoben werden soll, bereits verwaltet, ist die Engine darauf ausgelegt, die Kompatibilität und die Auswirkungen auf nachgelagerte Systeme zu prüfen, bevor sie eine Änderung vorschlägt.
-
AutoPR ist eine Funktion von JFrog, die automatisch eine verifizierte Code-Korrektur direkt in einen Pull Request übertragt, sodass ein Entwickler die Änderung nur noch überprüfen und genehmigen muss, anstatt sie manuell zu sichten und zu patchen. AutoPR lässt sich auf zwei Arten auslösen: automatisch bei einem Richtlinienverstoß oder auf Abruf mit einem einzigen Klick. So können Security-Teams AutoPR als feste Richtlinie durchsetzen, während einzelne Entwickler die Funktion weiterhin spontan für einen Befund nutzen können, den sie sich ohnehin gerade ansehen.AutoPR ist darauf ausgelegt, die kleinstmögliche Änderung vorzuschlagen, die zur Behebung des Problems erforderlich ist. Dies ist eine bewusste Entscheidung: Kleinere Diffs lassen sich im Allgemeinen schneller prüfen und führen seltener zu Regressionen als eine umfassende, spekulative Überarbeitung.
-
Copilot-gestützte Codekorrekturen bringen Ergebnisse aus JFrog SAST, AI Security und Curation über die MCP-Server von JFrog direkt in GitHub Copilot ein – dabei verwenden sie das Model Context Protocol, mit dem ein KI-Assistent wie Copilot während eines Gesprächs externe Tools und Datenquellen aufrufen kann, statt sich nur darauf zu verlassen, was er aus dem für ihn sichtbaren Code ableiten kann. In der Praxis bedeutet das, dass ein Entwickler Copilot bitten kann, eine Sicherheitslücke zu beheben, und einen kontextbezogenen Korrekturvorschlag erhält. Anders als bei AutoPR ist kein Pull Request erforderlich: Die Korrektur wird direkt im Code vorgeschlagen, damit der Entwickler sie vor der Anwendung prüfen kann.
-
AutoPR und Copilot-assisted Code Fixes sind so konzipiert, dass ein Entwickler jede Behebung prüft und genehmigt, bevor sie angewendet wird. Das ist beabsichtigt und keine Einschränkung. Änderungen an First-Party-Code können die Geschäftslogik in einer Weise beeinflussen, wie es bei einem Paket-Upgrade von Drittanbietern nicht der Fall ist. Daher bindet JFrog speziell für diesen Pfad weiterhin einen Entwickler ein. Teams, die möchten, dass Pakete von Drittanbietern ohne menschliches Eingreifen ersetzt werden, können Agentic Remediation mit Zero-Touch Remediation kombinieren, das genau dafür entwickelt wurde: der automatische, richtliniengesteuerte Austausch anfälliger Pakete von Drittanbietern.
-
Agentic Remediation ist für Fälle gedacht, in denen der Fix den eigenen Quellcode betrifft und eine bewusste Abwägung erfordert.Zero-Touch Remediation ist dagegen für den Austausch anfälliger Drittanbieter-Pakete gedacht – dort, wo Sie mit dem Tempo von Bedrohungen durch modernste KI Schritt halten müssen und das Warten auf einen Review-Zyklus das größere Risiko wäre.Agentic Remediation bezieht einen Entwickler ein, der die Korrekturen prüft und genehmigt, während Zero-Touch Remediation vollständig automatisch abläuft und keine Aktion des Entwicklers erfordert. Beide laufen auf derselben Smart Remediation Engine und fallen unter ein einziges, einheitliches Preismodell – Sie zahlen also nicht separat für den Zugriff auf die jeweilige Lösung.
-
Ja, Agentic Remediation funktioniert mit GitHub Copilot. Es verbindet sich über die MCP-Server von JFrog mit GitHub Copilot, sodass ein Entwickler Copilot bitten kann, eine von JFrog erkannte Sicherheitslücke zu beheben, ohne zwischen Tools wechseln zu müssen. AutoPR, die andere Funktion von Agentic Remediation, benötigt Copilot überhaupt nicht; sie arbeitet auf Pull-Request-Ebene in unterstützten SCM-Umgebungen und funktioniert daher unabhängig davon, welche IDE oder welchen KI-Assistenten der jeweilige Entwickler bevorzugt. Viele Teams nutzen letztlich je nach Fundort des Problems die passende der beiden Funktionen: Copilot, wenn ein Entwickler den Fund bereits in seinem Editor bemerkt hat, oder AutoPR, wenn die Policy Engine ihn zuerst erkennt.
-
Eine selbstheilende Software-Lieferkette hilft automatisch dabei, Schwachstellen auf einer kontinuierlich laufenden Plattform zu verhindern, zu erkennen, zu priorisieren und zu beheben. Sie steuert alle vier Schritte, sodass Maßnahmen auditierbar und richtliniengesteuert statt ad hoc konzipiert sind. Agentic Remediation ist eine Behebungsebene innerhalb dieses Systems: der Teil, der einen von JFrog bereits erkannten und priorisierten Befund in eine Lösung umwandelt, die ein Entwickler umsetzen kann, statt in ein weiteres Ticket, das in einem wachsenden Backlog liegen bleibt.
-
Copilot-gestützte Codekorrekturen leiten JFrog-SAST-, AI-Security- und Curation-Ergebnisse über JFrog-MCP-Server an GitHub Copilot weiter, wo die Smart Remediation Engine die Korrektur zuerst validiert. GitHub Copilot Autofix erstellt Vorschläge auf Grundlage von CodeQL-Warnungen. Beide können in derselben IDE erscheinen, greifen aber auf unterschiedliche Sicherheitsbefunde und Validierungsprüfungen zurück.



