Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


-
 New Partnership
NVIDIA-Partnerschaft
JFrog unterstützt Unternehmen, die NVIDIA NIM nutzen, mit einem Trust Layer für KI-Assets.


JFrog prüft und härtet alles, was Ihre Agents nutzen, und steuert, wie sie bauen und deployen – jedes KI-Modell, jeden Agenten-Skill, jedes Plugin, jeden MCP-Server, jedes Paket und jedes KI-generierte Artefakt, verwaltet in einer Single Source of Truth.
Eine Agentic Workforce, der Sie vertrauen können.
Das ist AgentSecOps.
Die universelle und anpassungsfähige JFrog Plattform löst wesentliche branchenübergreifende Herausforderungen der agentischen Software-Lieferkette.
Beschleunigen Sie die Softwarebereitstellung unter Einhaltung strenger regulatorischer Standards wie HIPAA und FedRAMP
Build a continuous audit trail for CRA, DORA, NIST SSDF, and CERT-In compliance.
Entwickelt auf Basis von Community-Feedback – entdecken Sie die neuesten Releases, die für die anspruchsvollsten Herausforderungen entwickelt wurden.Zuletzt aktualisiert: September 2026
Setzen Sie Richtlinien nativ im Coding-Agenten durch, sodass er nur die von Ihnen freigegebenen KI-Tools nutzt. Agenten arbeiten schnell und Sie bleiben sicher.
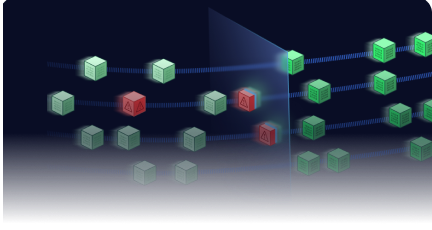
Sicherheit im Tempo moderner I.Schwachstellen automatisch verhindern, erkennen, priorisieren und beheben – kontinuierlich und ohne menschliches Eingreifen.
Integrieren Sie Governance und Compliance direkt in Ihre Software-Lieferkette und bleiben Sie standardmäßig auditbereit.
New Partnership JFrog unterstützt Unternehmen, die NVIDIA NIM nutzen, mit einem Trust Layer für KI-Assets.
 Feature Update
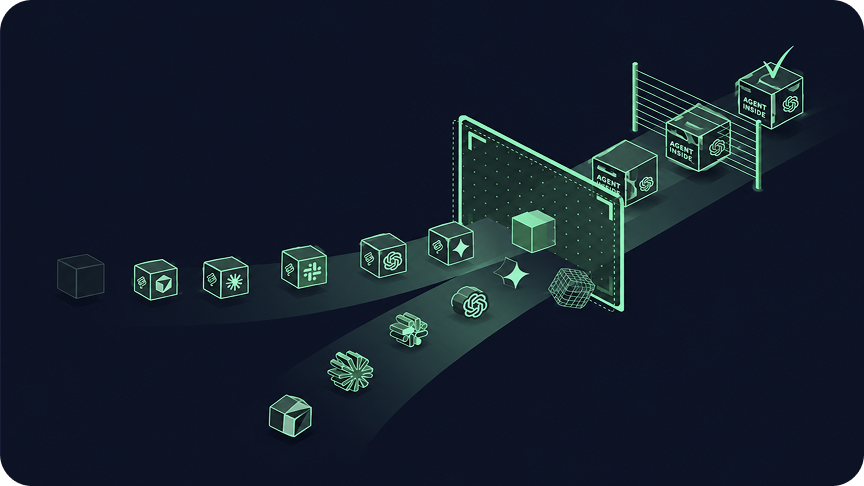
Schließen Sie Lücken bei MCP-Sicherheit und -Governance, indem Sie sicherstellen, dass jeder MCP-Server die gleichen strengen, automatisierten Richtlinien durchläuft wie Software-Artefakte.
 Feature Update
Der erste native Nix-Repository-Manager auf Enterprise-Niveau. Lokalisieren Sie Builds lokal und proxyen Sie Upstream-Nix-Registries für vollständige Kontrolle über Ihre Software-Lieferkette.
 New Report
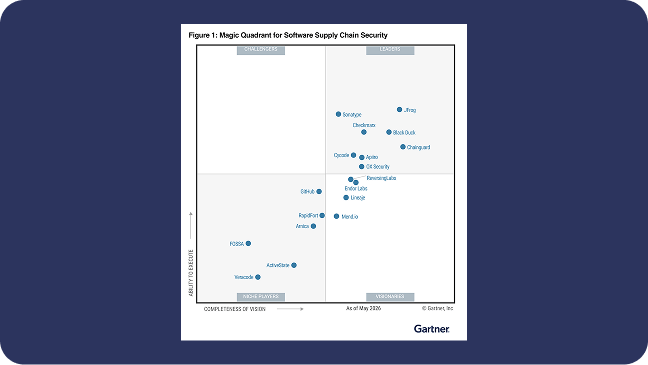
Anerkannt für Vision und Umsetzung im Markt für Sicherheit in der Software-Lieferkette.
 New Partnership
Ihr Trust Layer für KI-Assets und autonome Agenten. Ein Single System of Record zur Verifizierung, Sicherung und Steuerung Ihrer Agenten und Agent Skills, um Ihre KI-Software-Lieferkette zu skalieren.
 Feature Update
Steigern Sie Ihre regionale Uptime auf 99,99 % und erreichen Sie die erforderliche Performance-Vorhersehbarkeit für eine unterbrechungsfreie Softwarebereitstellung.
 Feature Update
Erweitern Sie Ihre Code-Sicherheit um eine zusätzliche Ebene, die kopierte und KI-generierte Code-Snippets erkennt und kontrolliert, die herkömmliche Scanner übersehen.
 Feature Update
Enforce policy natively inside coding agents, so they can only consume the skills, MCP servers, and tools you've approved.
 Feature Update
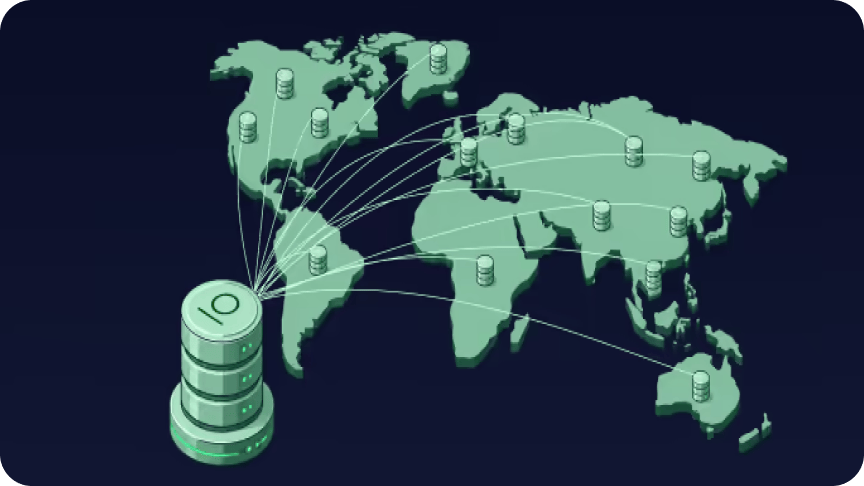
Unify distributed JFrog sites as one federated system. Projects, access, artifacts and policies are defined once and synced to every relevant site without manual overhead.
 Feature Update
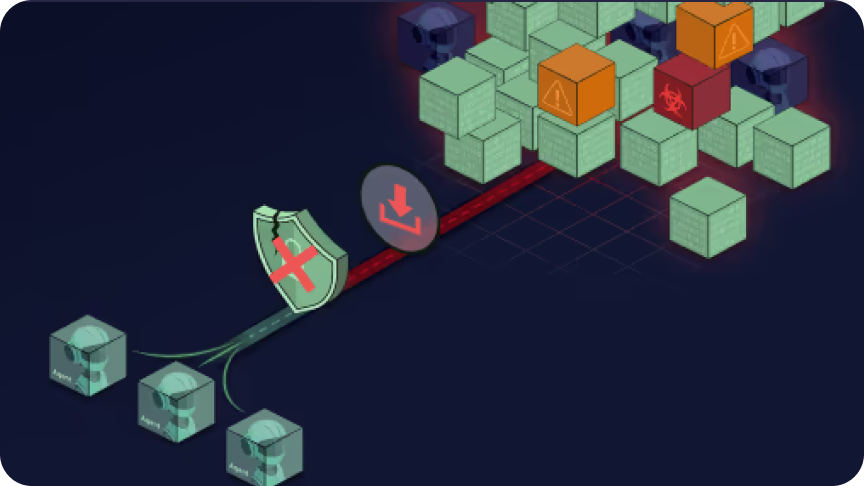
Enable native, authenticated access through JFrog so agents only pull secure, policy-compliant packages.
 Feature Update
Write new policies using plain language and AI an assistant automatically translates it into Rego-based policy-as-code. Validate your new rules against real applications before deployment.
 Feature Update
Gain a complete and detailed picture of new risks as they arise. The Threat Hub provides one place to see if malicious or vulnerable artifacts are impacting your environments.
Feature Update Finden Sie aktiv ungemanagte und unkontrollierte KI-Modelle und API-Aufrufe, um blinde Flecken zu eliminieren und Security-Maßnahmen proaktiv durchzusetzen.
 Feature Update
Ersetzt automatisch riskante Pakete durch freigegebene, regelkonforme Versionen, um die Developer Productivity zu steigern.
 Feature Update
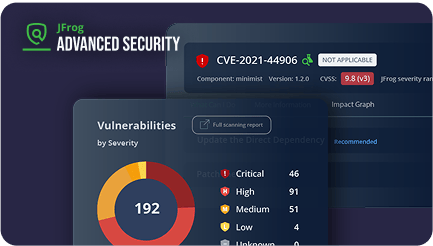
Erhalten Sie Informationen zur Anwendbarkeit zusammen mit einem klaren Lösungweg für transitive Abhängigkeits-CVEs.
 New Product
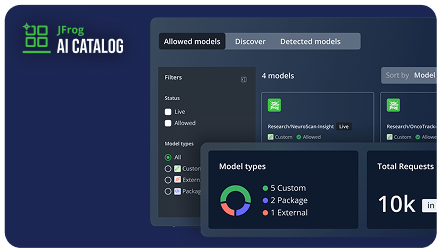
Der JFrog AI Catalog ist die Single Source of Truth für Ihr KI-Ökosystem. Er ermöglicht es Teams, die für ihr Unternehmen freigegebenen KI-Modelle einfach zu identifizieren und zu nutzen. Übernehmen Sie die Kontrolle und Governance über KI-Komponenten in Ihren Anwendungen, um das Deployment und die Bereitstellung KI-getriebener Applikationen zu beschleunigen.
 New Partnership
Automate integration with the JFrog App, capture GitHub attestations, improve Al coding, extend security visibility, and more.