


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


Jedes Release, vollständig kontrolliert.Automatisch.
Setzen Sie Richtlinien-Kontrollpunkte nativ in Ihrem gesamten SDLC durch.Blockieren Sie nicht konforme Releases auf Basis von Nachweisen zu Sicherheit, Qualität und Compliance.Vertrauen Sie Software, ob von Menschen oder von KI geschrieben.
Manuelle Governance ist KI-gesteuerter Entwicklung nicht gewachsen.
Der Governance-Engpass
KI erzeugt inzwischen zehnmal so viel Code, wie menschliche Teams manuell prüfen können, während Audits weiterhin im menschlichen Tempo ablaufen.Governance wird zum neuen Engpass.
Erkennung ohne Durchsetzung
Sicherheitstools weisen auf Risiken hin, setzen deren Behebung jedoch selten durch. Ohne in die Pipeline integriertes Policy-as-Code existiert Governance nur in Dashboards, während nicht konforme Releases in die Produktion gelangen.
Steigende Compliance-Anforderungen
Da Vorschriften wie der EU Cyber Resilience Act Geldstrafen von bis zu 2,5 % des weltweiten Jahresumsatzes vorsehen, ist der Nachweis der Compliance zu einer Aufgabe auf Vorstandsebene geworden und nicht mehr nur eine regulatorische Hürde.
Der Compliance-Aufwand ist real.
„Bei uns liefern 100 Teams jeden Monat manuell Compliance-Nachweise zwölfmal im Jahr. Das kostet mich jeden Monat mehrere Stunden meines Tages, nur um zu überprüfen, was sie einreichen.“
„Ich vertraue Entwicklern nicht, die einmal im Jahr Compliance-Fragebögen ausfüllen. Ich will Daten sehen.“
„Der Prozess sieht heute so aus, dass ich mich mit einer zehnseitigen Excel-Tabelle hinsetze und jede Compliance-Frage beantworte.“
Jedes Release enthält einen unveränderlichen Nachweis
AppTrust ist Ihre kontinuierliche Governance-Ebene. Es signiert jedes Artefakt, setzt Richtlinien-Kontrollpunkte durch, ordnet Zuständigkeiten zu und sorgt für auditfähige Rückverfolgbarkeit – ganz automatisch.
NEURückverfolgbarkeit vom Prompt bis zum Release
Alle Agenten-Prompts, Commits, Pull Requests, Freigaben, Jira-Tickets und SBOMs werden automatisch signiert und an das jeweilige Software-Artefakt gebunden.Keine Screenshots, keine Tabellen.Jeder einzelne Nachweis ist vom Prompt bis zur Produktion kryptografisch versiegelt.
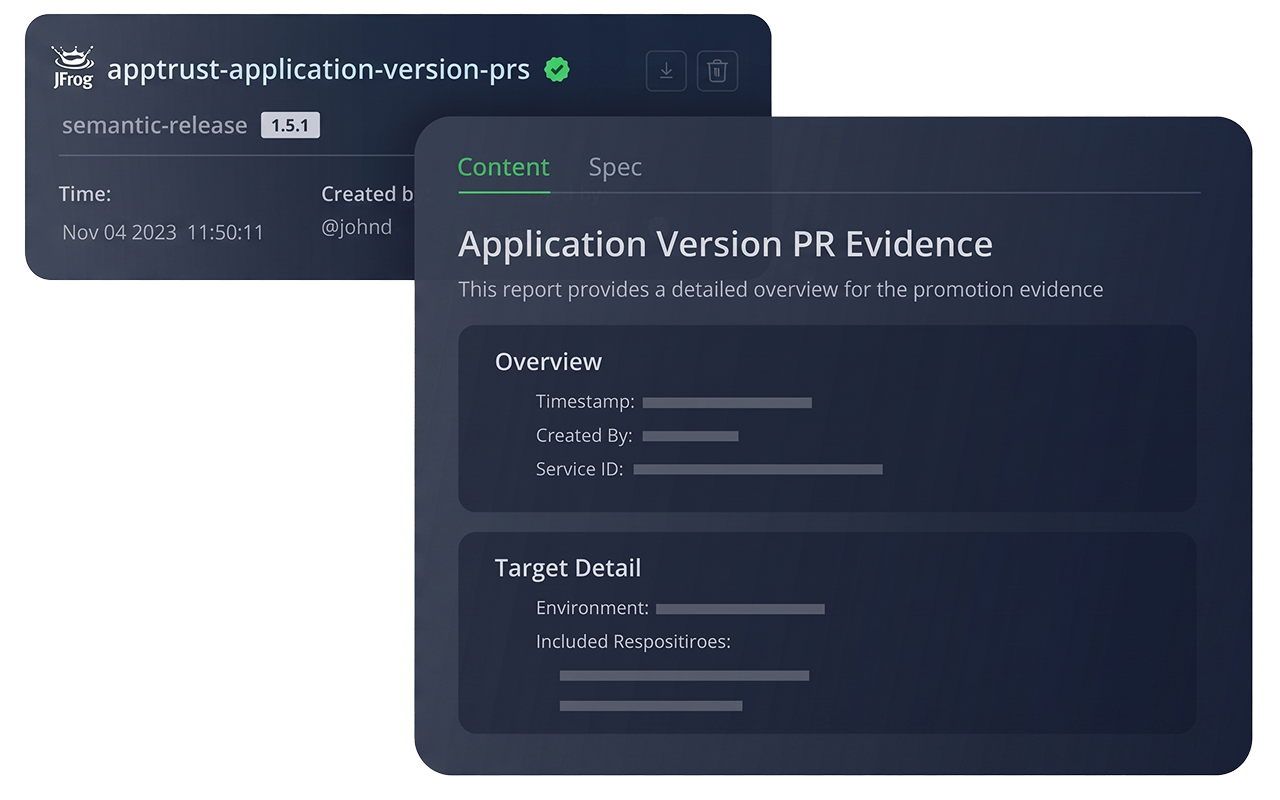
Gates, die nicht konforme Releases tatsächlich blockieren
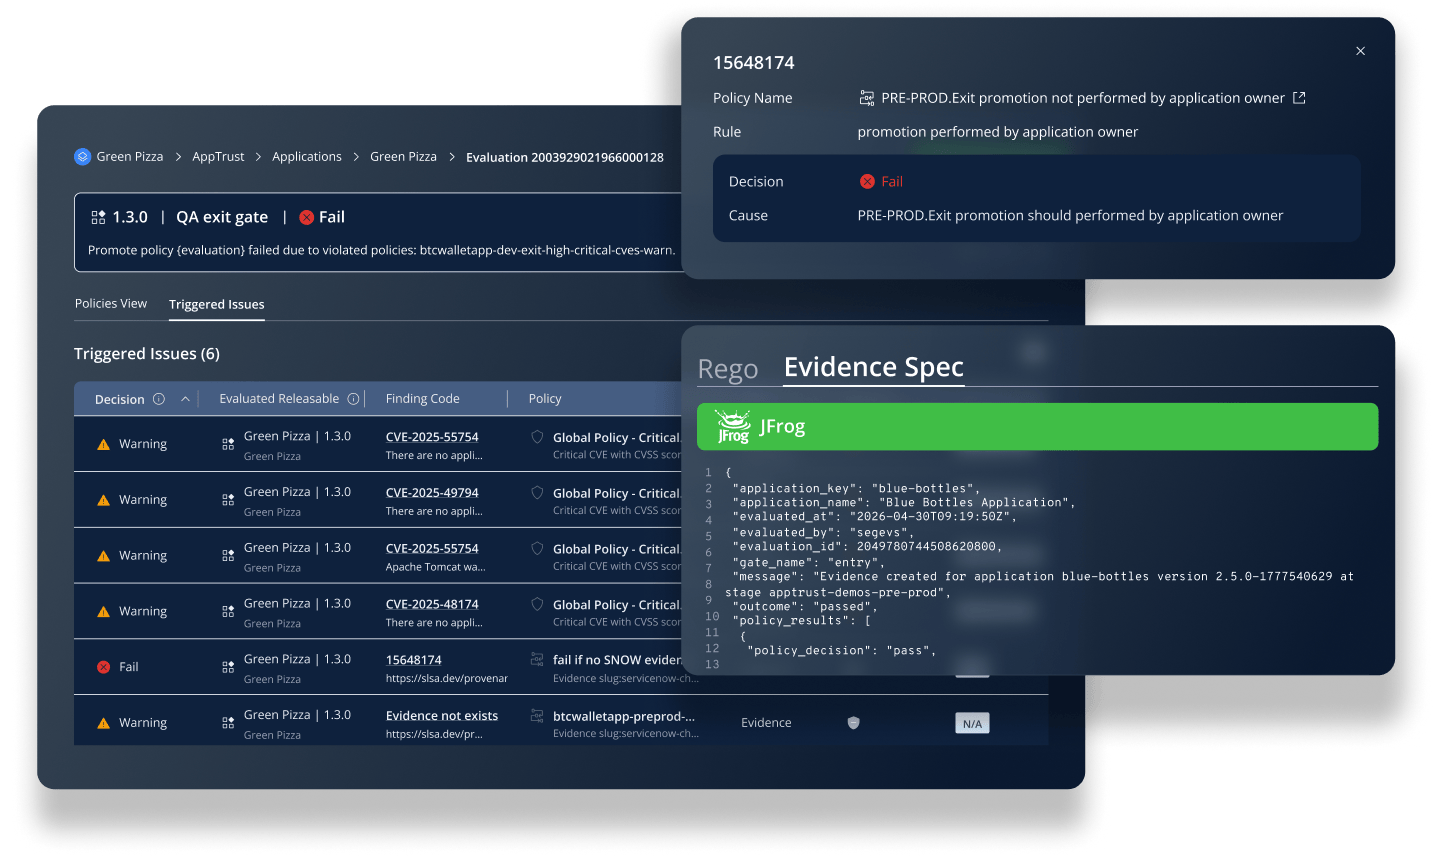
Policy-as-Code-Gates bewerten Nachweise über den gesamten Anwendungslebenszyklus oder in ausgewählten Repositorys und blockieren nicht konforme Änderungen.Bei Anwendungen werden begründete Ausnahmen als Ausnahmegenehmigungen erfasst, damit Governance die Entwicklungsgeschwindigkeit niemals bremst, und Releases, die bestehen, erhalten das Badge für vertrauenswürdige Releases.
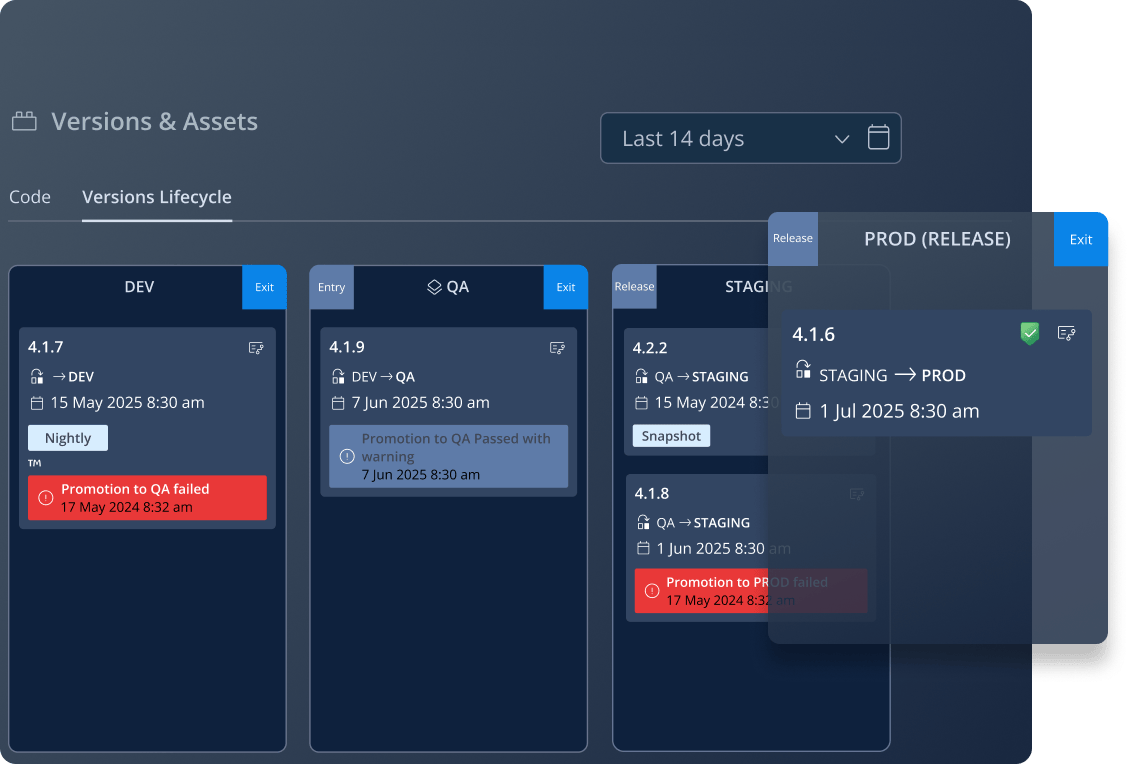
NEUKontinuierliche Governance, nicht nur zu einem bestimmten Zeitpunkt
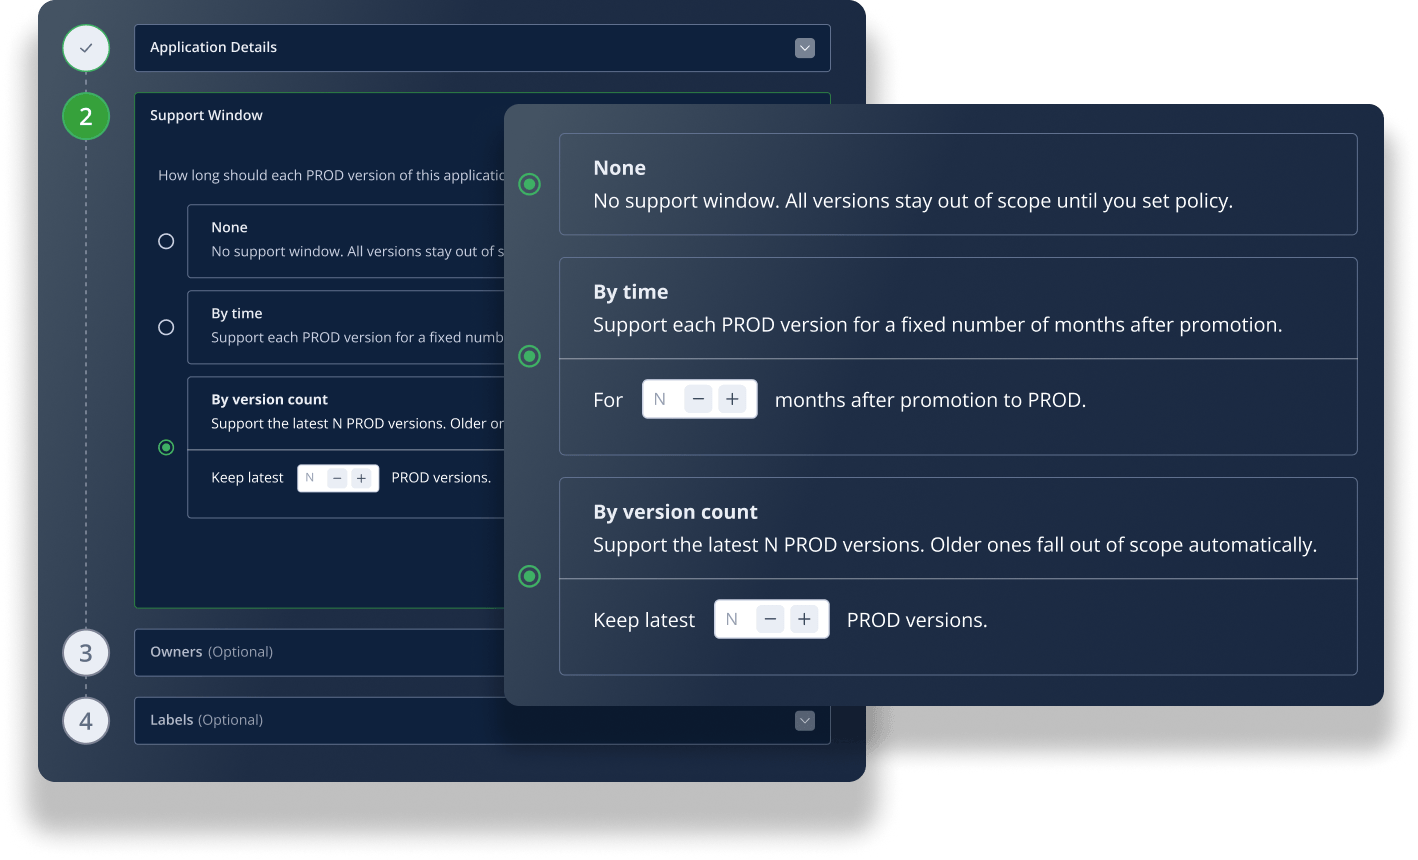
Governance endet nicht mit der Auslieferung einer Version.Jeder Anwendung sind ein Verantwortlicher und eine Kritikalitätsstufe zugeordnet, sodass Risiken immer im richtigen Kontext stehen.Jede aktive Produktionsversion wird nach dem Release kontinuierlich überwacht. Abgelaufene Versionen unterliegen keiner aktiven Governance mehr.
Standardmäßig auditbereit
Wenn Aufsichtsbehörden wissen wollen, was ausgeliefert wurde, warum es freigegeben wurde und was beanstandet und per Ausnahme zugelassen wurde, liegt jede Antwort bereits vor.
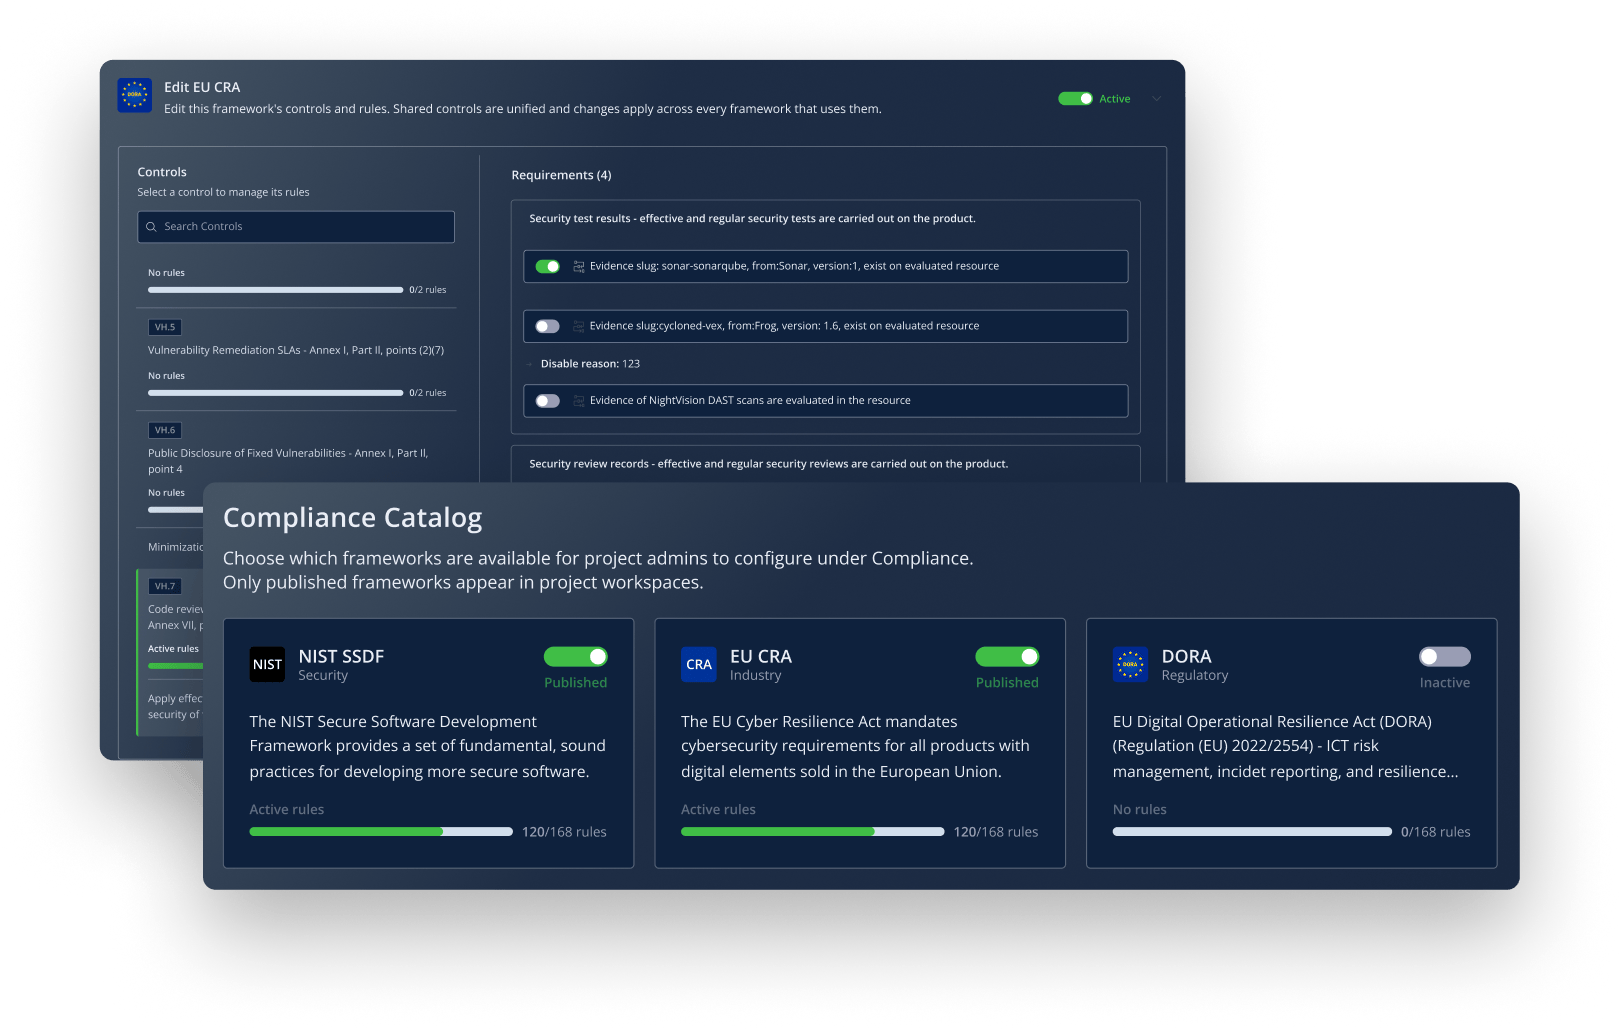
NEUCRA-, DORA- und NIST-SSDF-Compliance, direkt in Ihre Pipeline integriert
Setzen Sie vorab zugeordnete Compliance Frameworks als Policy as Code durch, ganz ohne manuelles Erstellen von Richtlinien. Jede Kontrolle wird automatisch zugeordnet und durchgesetzt. Mit einer Bewertung des Abdeckungsgrads in Echtzeit wissen Sie jederzeit genau, wo Sie stehen.
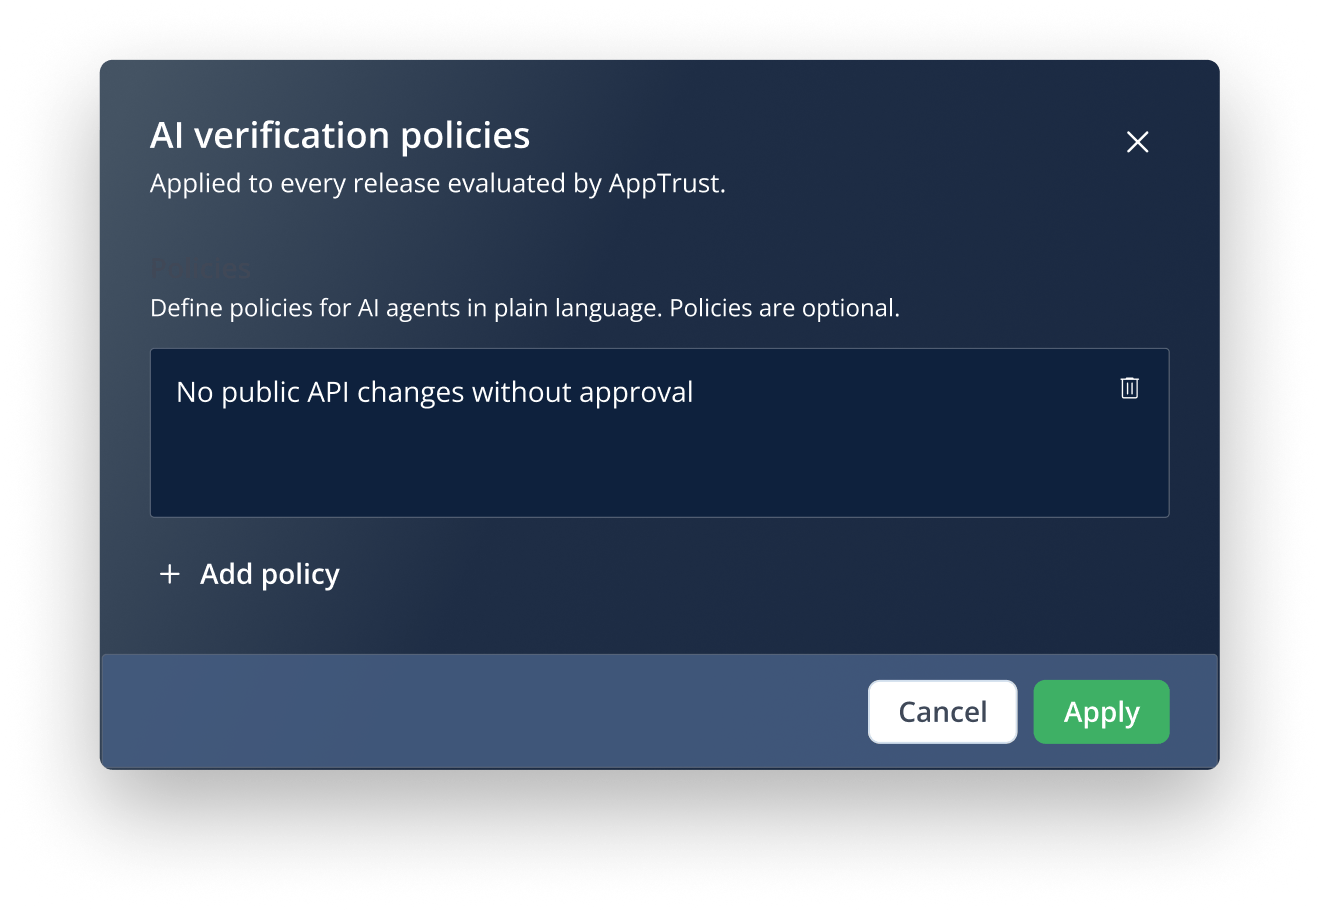
NEUSetzen Sie Release-Intentionen mit KI-Überprüfungsrichtlinien durch
Syntaxprüfungen bestätigen, dass sich der Code kompilieren lässt, erkennen jedoch keine Abweichungen von definierten Anforderungen. AppTrust bewertet Releases mithilfe von KI anhand von Richtlinien in natürlicher Sprache und erzeugt einen signierten, kryptografischen Nachweis, dass die Umsetzung der Absicht entspricht.
DevGovOps in jeder Phase
Risiken erfassen.Richtlinien kodifizieren. Bereitstellung messen.
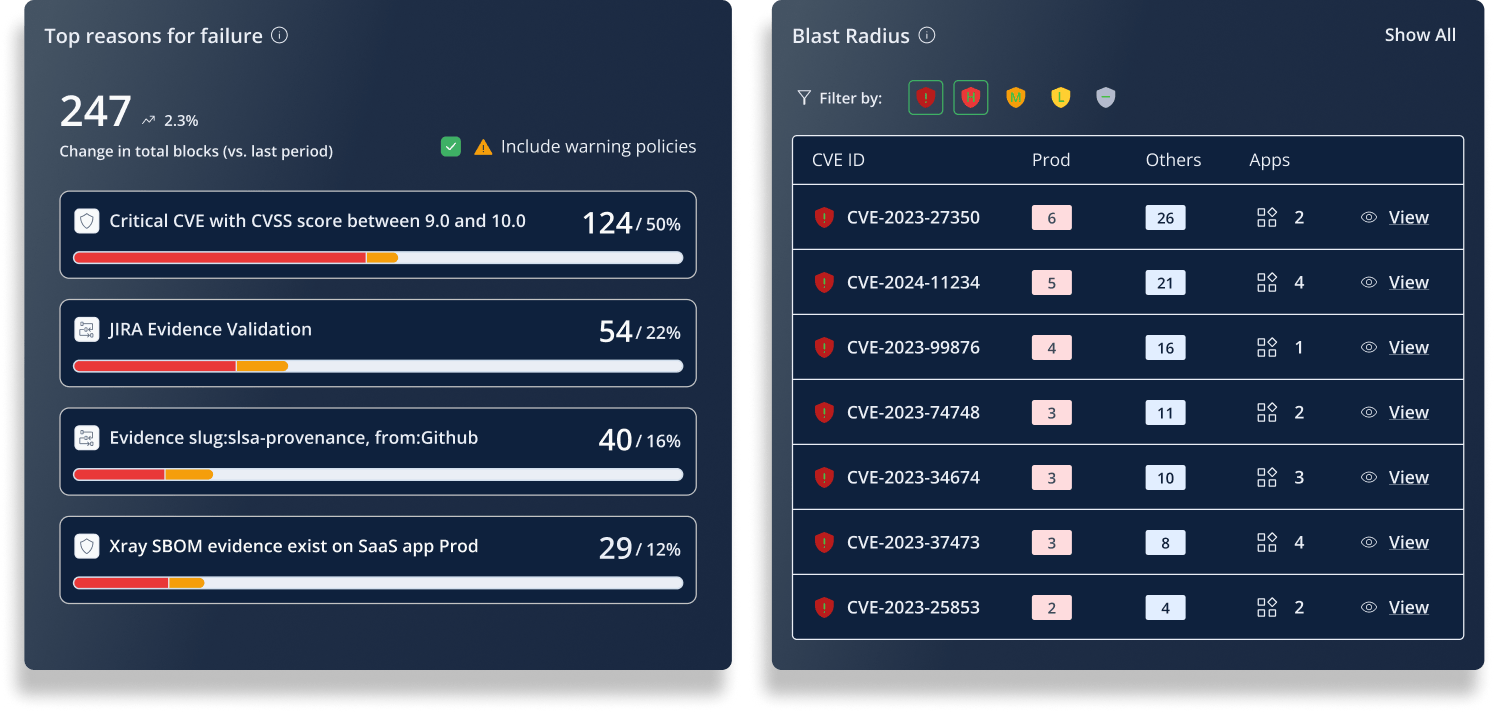
Von der CVE zum Verantwortlichen auf einem Bildschirm
Wenn nach dem Release eine CVE bekannt wird: Jedes vertrauenswürdige Release, der die betroffene Komponente enthält, wird automatisch markiert.Sofortiger Überblick über das Ausmaß der Auswirkungen: Sehen Sie für jede betroffene Anwendung den Verantwortlichen, die Kritikalitätsstufe und die Release-Phase in einer einzigen Ansicht.Triage nach Auswirkungen, nicht nach CVSS: Eine kritische CVE in einer Sandbox-App kann warten, während eine CVE mittleren Schweregrads in einem kundenorientierten Release nicht warten kann.
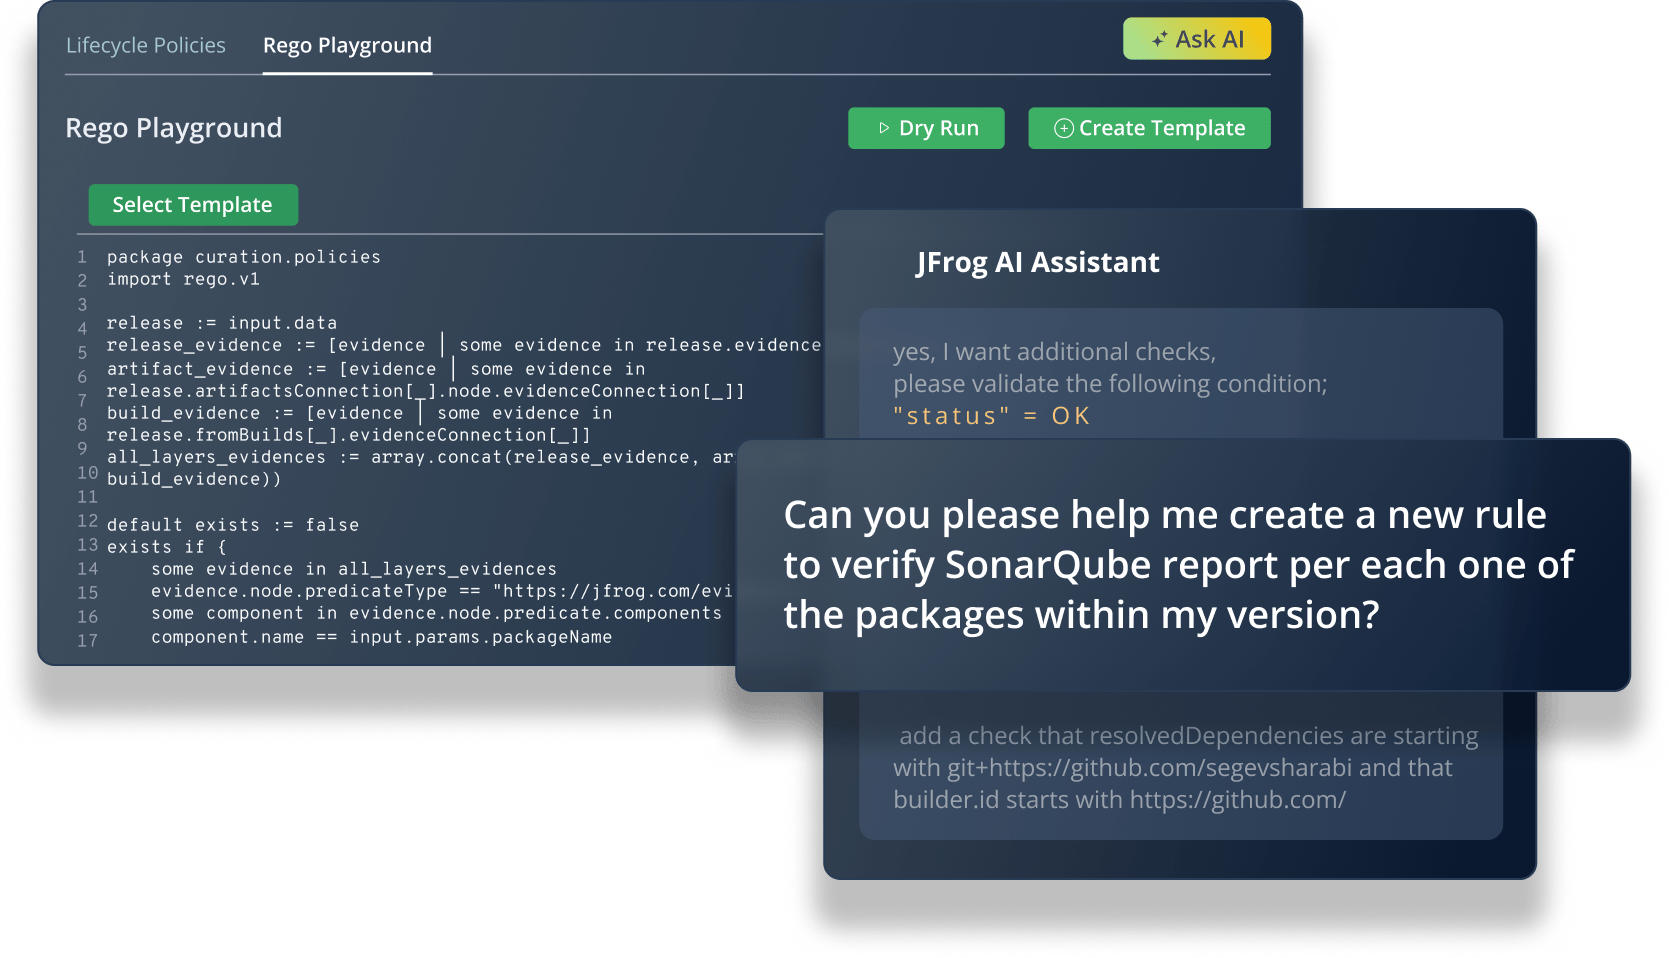
Policy-as-Code, in jeder Größenordnung
Policy-Playground: Testen Sie neue Richtlinien anhand realer Anwendungsversionen aus Ihrem System of Record, bevor sie jemals einen Build blockieren.KI-gestützte Erstellung: Beschreiben Sie, was Sie durchsetzen möchten, und unser KI-Assistent generiert in Sekundenschnelle validierten Rego-Code für Ihren Anwendungskontext.Wiederverwendbare Vorlagen: Einmal validieren, als Vorlage speichern und jedem Team in Ihrem Unternehmen ermöglichen, sie sofort zu übernehmen.
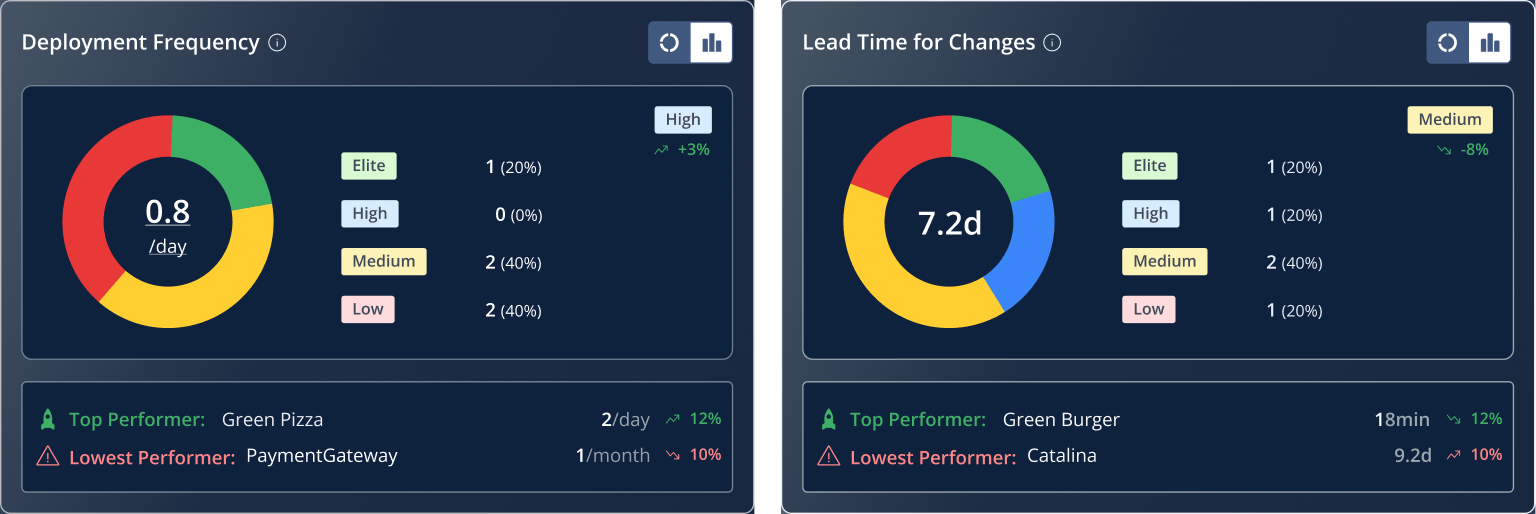
DORA-Delivery-Metriken nachverfolgen.
Bereitstellungshäufigkeit: Messen Sie, wie oft jedes Projekt bzw. jede Anwendungsversion ausgeliefert wird, aufgeschlüsselt nach Team.Transparenz der Durchlaufzeit: Sehen Sie genau, wo Releases verlangsamt werden, aufgeschlüsselt nach Promotion-Stufe.Teamleistung: Vergleichen Sie die Bereitstellungsgeschwindigkeit in Ihrem gesamten Portfolio und erkennen Sie, welche Teams schnell vorankommen und welche ausgebremst werden.
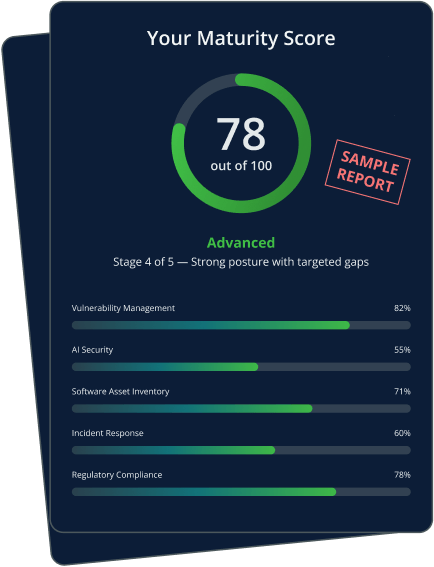
Wie gut sind Ihre Sicherheitspraktiken für die Software-Lieferkette dokumentiert?
Bewerten Sie Ihren Sicherheitsreifegrad selbst in 11 Bereichen und erhalten Sie einen personalisierten Bericht mit Empfehlungen zu den nächsten Schritten.
Signierte Nachweise in Ihrer gesamten Toolchain
AppTrust erfasst automatisch Nachweise aus den Tools für Sicherheit, Qualität, Bereitstellung und Change-Management, die Ihre Teams bereits einsetzen.
DevGovOps: DevOps und Governance vereinen
AppTrust integriert Sicherheit, Qualität und Compliance in Ihre Software-Lieferkette. Jedes Team erhält eine zentrale Übersicht darüber, was ausgeliefert wurde, was die Prüfungen bestanden hat und was auditfähig ist.

Additional Resources
-
JFrog AppTrust ist die Governance-Schicht der JFrog Platform für die Software-Lieferkette.Damit wird Compliance zu einem automatischen Ergebnis jedes Releases und nicht zu einer nachträglichen Pflichtaufgabe. Jedes Release wird automatisch mit Nachweisen belegt, durchläuft Kontrollpunkte und ist überprüfbar. So liefern Ihre Teams in hohem Tempo aus, ohne von Compliance ausgebremst zu werden.
-
Governance der Software-Lieferkette (auch bekannt als DevGovOps) ist die Disziplin, Sicherheits-, Qualitäts- und Compliance-Richtlinien kontinuierlich über den gesamten Lebenszyklus der Softwareentwicklung hinweg durchzusetzen. Dabei werden signierte Nachweise an jedes Artefakt gebunden. Sie belegen unveränderlich, was erstellt, freigegeben und veröffentlicht wurde.
Herkömmliche Governance stützte sich auf manuelle Checklisten und Selbstauskünfte, die erst im Nachhinein gesammelt wurden.Moderne Governance der Software-Lieferkette integriert die Richtliniendurchsetzung und die Erfassung von Nachweisen direkt in die Pipeline, sodass jedes Release automatisch mit Nachweisen belegt wird, Kontrollpunkte durchläuft und überprüfbar ist.Da KI das Codevolumen massiv steigert und Vorschriften wie der EU Cyber Resilience Act prüfbare Nachweise verlangen, hat sich die kontinuierliche Governance der Software-Lieferkette von einer Best Practice zu einer geschäftlichen Notwendigkeit entwickelt.
-
JFrog Artifactory ist Ihr System of Record für Software. AppTrust baut nativ darauf auf: Jedes Binary trägt seine Richtlinienentscheidungen und signierten Nachweise mit sich, während es den Anwendungslebenszyklus durchläuft oder zwischen ausgewählten Repositorys wechselt.Kein separates System. Keine manuellen Übergaben. Mehr über die JFrog Platform erfahren.
-
Nein. Die Kontrollpunkte von AppTrust prüfen signierte Nachweise automatisch direkt in Ihren bestehenden CI/CD-Pipelines, ohne manuelle Reviews, Freigabe-Warteschlangen oder Wartezeiten auf Tickets. Erfolgreiche Builds erhalten automatisch das „Trusted Release“-Gütesiegel.
-
Manche ASPM-Tools setzen zwar Richtlinien durch, ihnen fehlt jedoch der zugrunde liegende Kontext, um das zuverlässig zu tun.AppTrust läuft nativ auf JFrog Artifactory, Ihrem System of Record für Software. Alle Artefakte, Nachweise und Promotions befinden sich an einem zentralen Ort und bilden einen unveränderlichen, signierten Audit-Trail.ASPM ist nicht für Auditoren konzipiert. AppTrust schon.
-
Wer eine eigene Governance auf Basis von Open Policy Agent (OPA) aufbaut, stößt auf drei Hürden: die Pflege von Regeln im großen Maßstab, die fehlende Bindung an Binaries und die Zusammenführung von Nachweisen aus mehreren Systemen.AppTrust löst alle drei nativ und bleibt OPA-kompatibel.
-
Automatisierte, nachweisbasierte Richtlinien-Kontrollpunkte machen die manuelle Vorbereitung auf Audits überflüssig.Engineering-Teams müssen keine Nachweise mehr über Hunderte von Pipelines hinweg zusammentragen. Was früher Wochen dauerte, ist bereits verfügbar, wenn Sie es brauchen.
-
AppTrust arbeitet mit den CI/CD-Tools zusammen, die Sie bereits verwenden, darunter Jenkins, GitHub Actions, Azure DevOps und CircleCI. AppTrust setzt die Richtlinien-Kontrollpunkte bei der Promotion in JFrog Artifactory durch, sodass Sie Ihre Pipelines nicht umschreiben müssen.Alle CI/CD-Integrationen anzeigen →
-
AppTrust erfasst automatisch signierte Nachweise aus Sicherheits-, Qualitäts- und Deployment-Tools, darunter Akto, Akuity, CoGuard, Dagger, GitHub, Gradle, NightVision, ServiceNow, Sonar / SonarQube, Shipyard und Troj.ai. Alle Integrationen anzeigen →
-
Ja. AppTrust stellt vorab zugeordnete Compliance-Frameworks für CRA und NIST SSDF bereit, sodass Teams die Compliance mit einem Klick automatisieren können.
-
Ja. AppTrust steuert die Aktivitäten von KI-Agenten, indem es jede Agenteninteraktion auf IDE-Ebene über JFrog Agent Plugins für Cursor und Claude Code erfasst. Diese Interaktionen werden als signierte Nachweise gespeichert und über den gesamten Release-Lebenszyklus hinweg durch AppTrust-Richtlinien evaluiert, wodurch jedes Release eine vollständige Nachweiskette vom Prompt bis zur Produktion erhält.
-
AppTrust überwacht Releases auch nach ihrer Auslieferung, mit kontinuierlicher Governance nach dem Release.Jede bereitgestellte Version unterliegt weiterhin aktiver Governance in Bezug auf betriebliche Supportzeiträume und angesammelte Risiken.Versionen, deren Supportzeitraum abgelaufen ist, werden automatisch zurückgestuft. So lässt sich die Compliance jederzeit nachweisen und nicht nur am Release-Kontrollpunkt.



