


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


エンタープライズ規模でのMCPのガバナンスと制御
開発者やエージェントが、MCPツールレベルでのきめ細かなアクセス制御を備え、事前精査されたMCPサーバーのみを使用できるようにする一元化されたMCPレジストリ。
MCPレジストリとは何ですか?
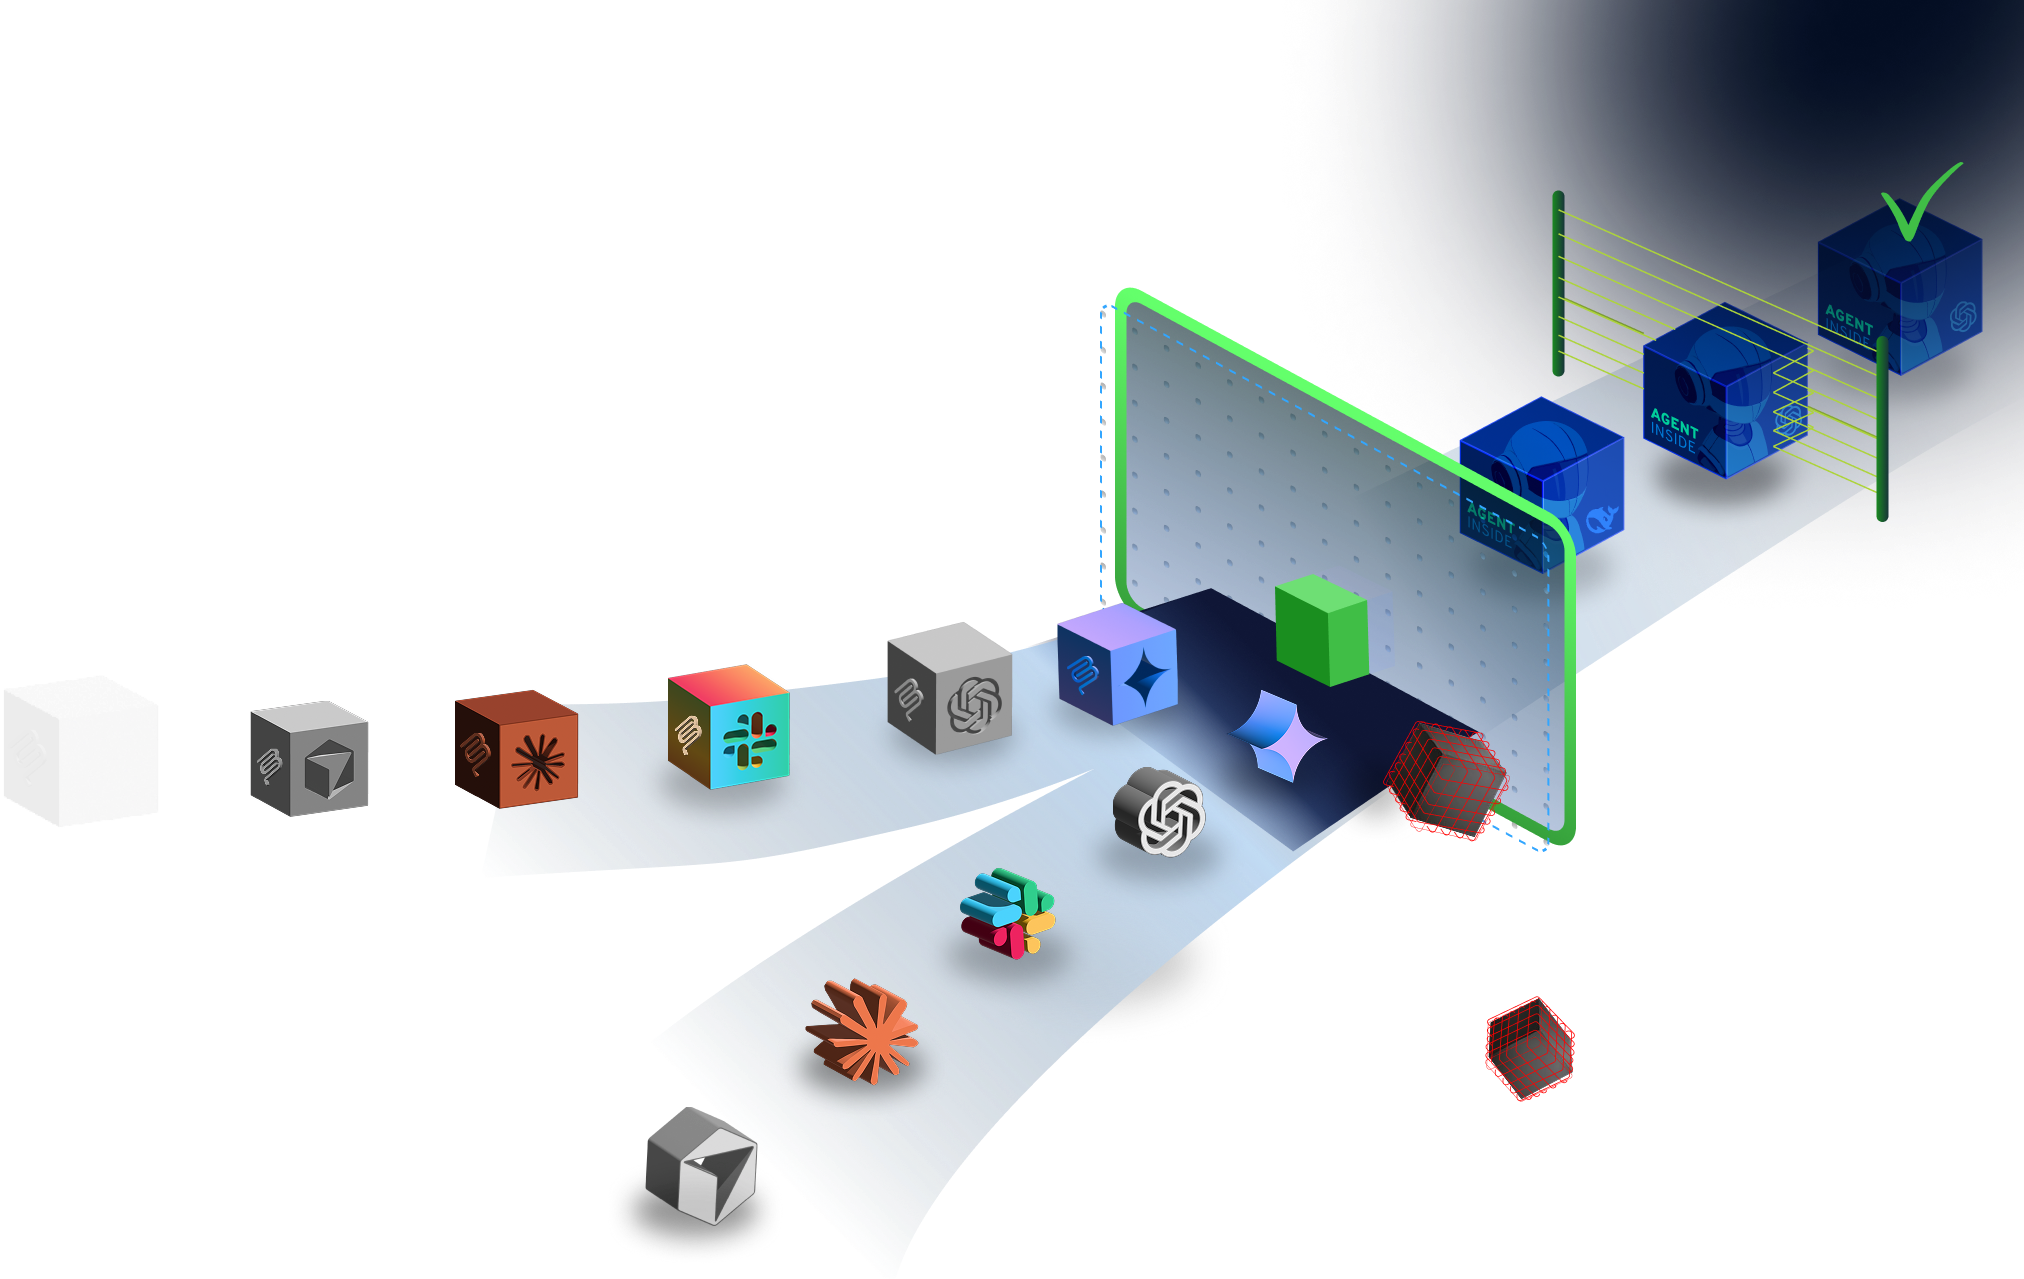
MCPレジストリは、すべてのMCPサーバーの信頼できる唯一の情報源として機能し、AIエージェントと開発者が管理され、統制された方法でMCPツールにアクセスできるようにします。 JFrog MCPレジストリは、セキュリティリスクを低減するエンタープライズグレードのコントロールプレーンであり、AIエージェントと開発者が悪意のあるMCPサーバーを使用して不正または破壊的なコマンドを実行できないようにします。
管理されていないMCPは悪用される可能性も
セキュリティ対策が施されていないMCPサーバーは、エージェントワークフローを重大なセキュリティリスクに晒します。
過剰な権限を持つAIエージェントアクセス
MCPツールの権限設定に細かな制御が欠けているため、AIエージェントが制限なく機密性の高い内部データにアクセスできてしまいます。 これにより、本番環境で取り消しのできない操作が実行される可能性があります。
未検証のMCPサーバー
開発者は、公開されているソースから検証されていないMCPサーバーを自分のマシンで直接使用しています。 これにより、企業や組織はサプライチェーン攻撃にさらされます。 ローカルホスト上で動作する侵害されたツールは、境界セキュリティを効果的に回避します。
断片化されたAI管理
単一の記録システムがなければ、手探りで行動することになります。 エンタープライズ規模で開発者全体に分散した権限やローカル構成の管理は制御が困難であり、大きなリスクを生み出すため、すべてのアクティブなMCP接続を監査することは不可能となります。
初のエンタープライズグレードMCPレジストリ
エージェント型ソフトウェアサプライチェーンを保護、管理、拡張する統合コントロールプレーン
大規模なMCPガバナンス
MCPの「無法地帯」を完全に統制されたエコシステムへと変革します。 サプライチェーン全体にわたり、きめ細かいロールベースの権限でMCPサーバーとそのツールの使用を制御します。
許可されていないサーバーをブロック
スキャンするだけでなく、ブロックします。 セキュリティポリシーに基づいて、悪意のある未検証のMCPサーバーをゲートでプロアクティブに停止し、組織に侵入する前に脅威を無力化する唯一のレジストリです。
統合AIレジストリ
AIを個別に管理するのはやめましょう。 JFrogは、すべてのAI資産向けに構築された単一のコントロールプレーンを提供し、カスタムおよびサードパーティのMCPサーバー、エージェントスキル、モデル、プラグイン、従来のソフトウェアアーティファクトを、信頼できる単一の情報源に統合します。
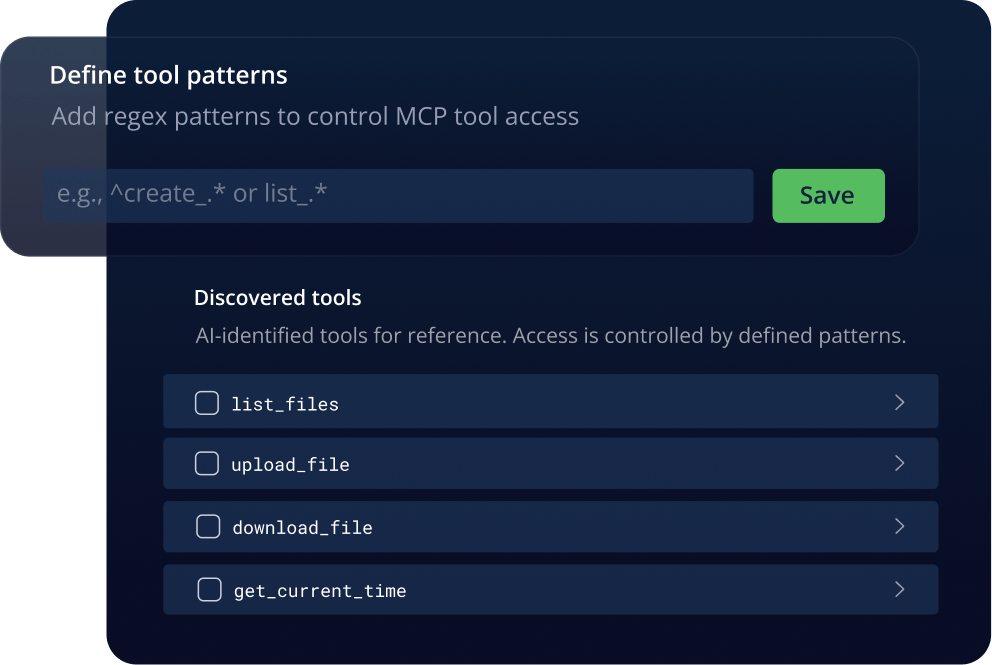
きめ細かなアクセス制御
詳細なツール権限により、MCPの使用が認可されたチームとプロジェクトに制限され、AIエージェントがその範囲を超えて機密データにアクセスしたり変更したりすることを防ぎます。
プルされる前に危険なMCPサーバーをブロック
リクエスト時点で、ライセンスの種類、脆弱性の深刻度、または運用リスクに基づいて組織のポリシーを適用し、未検証のサーバーがソフトウェアサプライチェーンに到達するのを事前にブロックします。
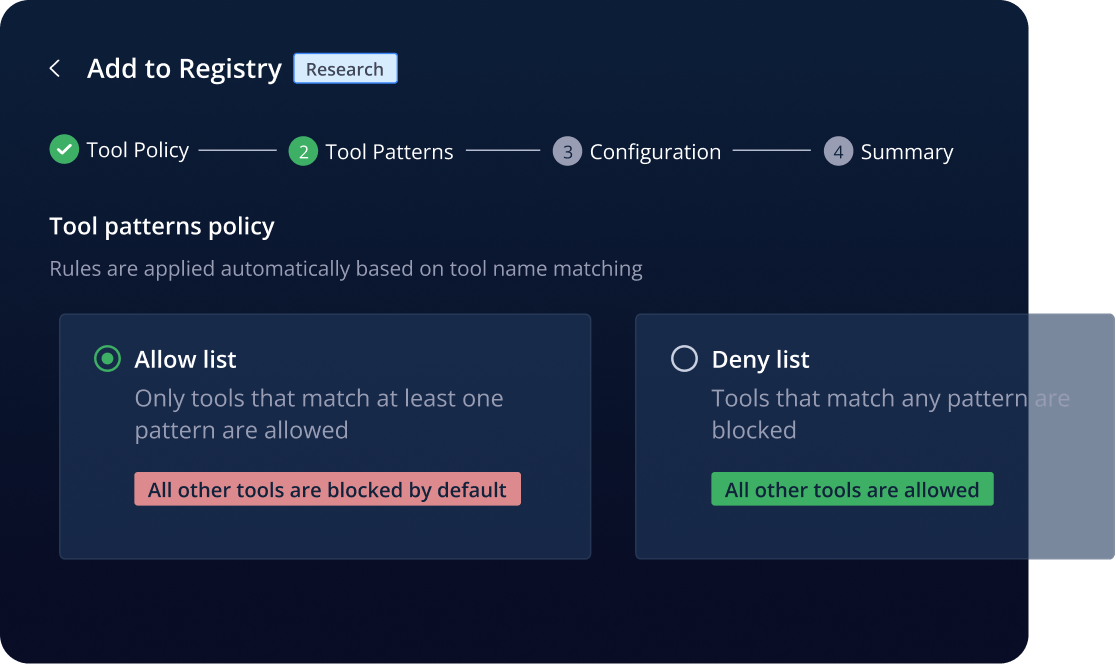
エージェントのMCP使用に関するポリシーを徹底
ローカルエージェントのMCP利用をJFrog Agent Plugin経由でルーティングし、すべてのリクエストを認証することで、エージェントが承認・検証済みのMCPサーバーおよびツールのみを利用できるようにします。
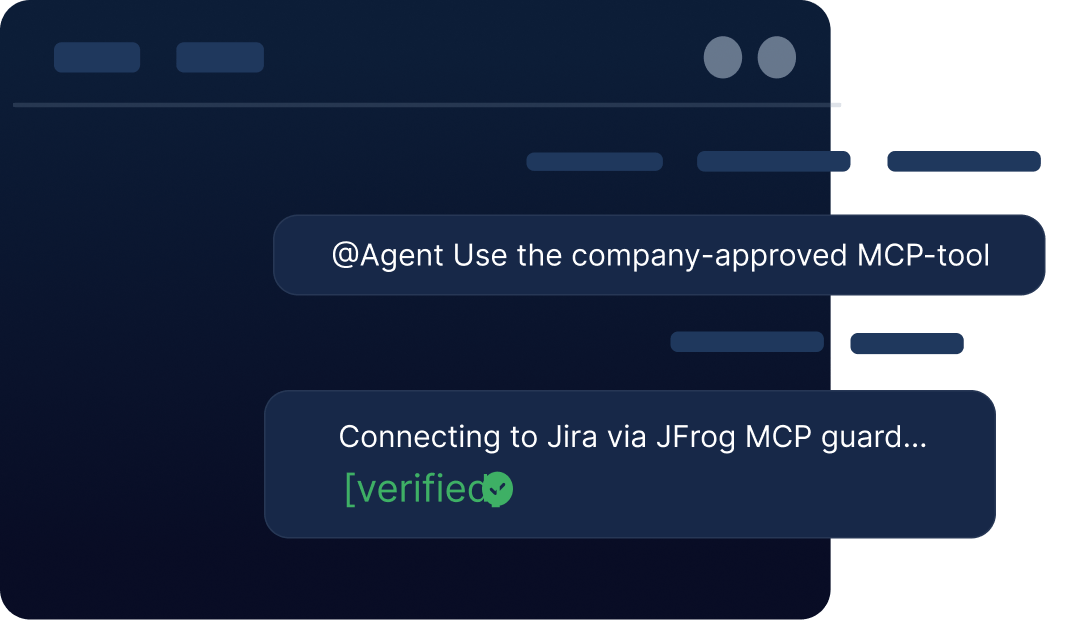
コーディングエージェントとの統合
JFrog MCPレジストリは、CursorやClaude Codeなどのコーディングエージェントと統合し、開発速度を損なうことなくセキュリティとガバナンスを適用します。
仕組み:統制されたエージェント型ソフトウェアサプライチェーン
JFrogは、MCPサーバーを標準的なソフトウェアアーティファクトとして扱う統合コントロールプレーンを提供し、エージェント型サプライチェーン全体にわたって集中管理された多層ガバナンスを適用します。
境界防御:JFrog Curationは、悪意のあるサーバーや未検証のサーバーが環境に到達する前にプロアクティブにブロックします。
ローカル制御:Agent Guardはローカルプロキシとして機能し、ツール呼び出しを認証してきめ細かなポリシーを適用することで、コーディングエージェントによる不正なMCPおよびツールの利用を防ぎます。
プラットフォームポリシー:MCPサーバーはJFrog Artifactoryに保存されるため、すべての資産に一貫したポリシーを適用しながら、AI資産(モデル、スキル、プラグイン、MCPツール)をソフトウェアバイナリとともに単一の統合プラットフォーム上で管理できます。

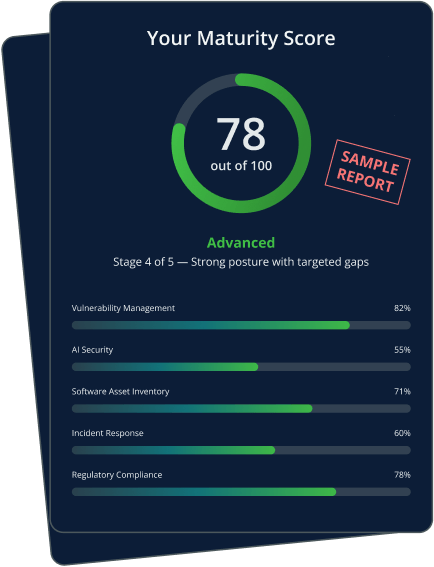
チームでは、開発者によるAIツールの利用をどのように管理していますか?
11の領域からセキュリティ成熟度を自己評価し、次に取るべきアクションをまとめた個別レポートを受け取れます。
信頼できるAI導入に関する追加リソース
-
MCPレジストリは、あらゆる種類のモデルコンテキストプロトコル(MCP)サーバーに対する唯一の真実の情報源として機能する集中型ガバナンスコントロールプレーンです。安全な「サプライチェーンファイアウォール」として機能し、開発者やAIエージェントが、未検証の公開サーバーではなく、承認済みのMCPサーバーのみにアクセスできるようにします。
-
企業は、制御されていないMCPの使用を排除し、どのAIエージェントが内部システムに接続しているか、どのような機能や権限を使用できるかを可視化するためのレジストリを必要としています。 数百もの開発環境にわたるMCP接続の設定を自動化し、リクエスト時点で未検証のサーバーをブロックすることでデータ漏洩を防ぎます。
-
このレジストリは、未検証のMCPサーバーが内部システムへの運用アクセス権を取得するのを防ぐことで脅威を無力化します。 AI(MCPサーバー)の「操作」を制御することで、エージェントが許可された範囲を超えて機密データにアクセスしたり変更したりすることを防ぎます。
-
MCPサーバーはAIモデルに自律的にコードを実行する能力を与えるため、管理されていないサーバーは不正なシステムアクセスを許可したり、機密データを漏えいさせたりする可能性があります。 レジストリがないと、開発者は悪意のある可能性のある公開リポジトリに直接接続することで、組織をサプライチェーン攻撃に晒すリスクがあります。
-
JFrogはソース側で「シフトレフト」のブロックを強制します。 キュレーションベースの自動ポリシーエンジンは、すべてのリクエストをセキュリティポリシー(CVEスコア、ライセンスの種類など)と照らし合わせて検証し、開発者のマシンに届く前に悪意のあるアーティファクトの取得を物理的にブロックします。
-
ガバナンスは、軽量プロキシのAgent Guardによって適用されます。JFrog Agent Pluginを通じて、開発者のマシン上で認証とプロジェクト単位の権限チェックを透過的に実行します。これにより、コーディングエージェントは、そのプロジェクトで明示的に許可されたMCPサーバーのみに接続できます。公開サーバーへの直接接続を防ぎ、ゼロトラストアクセスを徹底します。
-
JFrogは、単なるリンクのリストとして機能する公開レジストリとは異なり、3つの独自の差別化要因に基づいて構築されたプラットフォームです。 MCPサーバーを不変のバイナリアーティファクトとして管理し(変更を防止)、悪意のあるツールをダウンロード前にゲートでブロックし、既存のソフトウェアサプライチェーンとともにAIツールを管理する統一された記録システムを提供します。
-
Registryは、MCPに準拠したコーディングエージェントやIDEに対応しています:Cursor、Claude Code、VS Code、Codex、OpenCode、Devin、GitHub Copilot、Kiro、IntelliJ。開発者はJFrog Agent Plugin経由で接続し、通信を検証済みの社内サーバーへルーティングします。これにより、ネットワークをインターネットに公開することなく、スムーズに連携できます。
-
はい、MCPサーバーはJFrog Artifactoryを使用して、すべてのサブスクリプションレベルで保存・管理できます。 JFrog Curationでは、ArtifactoryにダウンロードされるMCPサーバーを制御でき、JFrog AI Securityは、JFrogプラットフォームで管理されるAIアセットにもセキュリティスキャンとガバナンス機能を拡張します。 JFrog Platformでは、単一の統合プラットフォーム上で、ソフトウェア依存関係とともにAIモデル、エージェントスキル、MCPツールを管理できます。



