


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


MCP auf Unternehmensebene verwalten und kontrollieren
Eine zentralisierte MCP-Registrierung, die sicherstellt, dass Entwickler und Agenten nur vorab geprüfte MCP-Server mit einer fein abgestuften Zugriffskontrolle auf MCP-Tool-Ebene verwenden.
Was ist ein-MCP Registry?
Eine MCP-Registry dient als Single Source of Truth für alle Ihre MCP-Server. KI-Agenten und Entwickler greifen darüber kontrolliert und regelkonform auf MCP-Tools zu.Die MCP-Registry von JFrog ist eine unternehmenstaugliche Kontrollebene, die Sicherheitsrisiken minimiert und sicherstellt, dass KI-Agenten und Entwickler keine unautorisierten oder destruktiven Befehle über bösartige MCP-Server ausführen können.
Unkontrollierte MCPs können ausgenutzt werden
Ungesicherte MCP-Server setzen Ihre agentischen Arbeitsabläufe kritischen Sicherheitsrisiken aus.
Überprivilegierter KI-Agentenzugriff
Das Fehlen einer detaillierten Kontrolle über die Berechtigungen der MCP-Tools ermöglicht es KI-Agenten, ohne Einschränkungen auf vertrauliche interne Daten zuzugreifen. Dies führt dazu, dass zerstörerische Vorgänge in Ihrer Produktionsumgebung ausgeführt werden.
Ungeprüfte MCP-Server
Entwickler verwenden unverifizierte MCP-Server aus öffentlichen Quellen direkt auf ihren Rechnern. Dadurch wird Ihr Unternehmen anfällig für Angriffe auf die Lieferkette. Kompromittierte Tools, die auf localhost laufen, umgehen effektiv Ihre Perimetersicherheit.
Fragmentiertes KI-Management
Ohne ein einheitliches Aufzeichnungssystem befinden Sie sich im Blindflug. Die Verwaltung verstreuter Berechtigungen und lokaler Konfigurationen bei allen Entwicklern im Unternehmen ist unüberschaubar und führt zu einem enormen Risiko, da es unmöglich ist, jede aktive MCP-Verbindung zu überprüfen.
Das MCP-Registry für Unternehmen
Die einheitliche Steuerungsebene zur Sicherung, Verwaltung und Skalierung Ihrer agentenbasierten Softwarelieferketten
MCP-Governance in großem Maßstab
Verwandeln Sie das Chaos der MCPs in ein vollständig geregeltes Ökosystem. Kontrollieren Sie MCP-Server und die Nutzung ihrer Tools mit granularen rollenbasierten Berechtigungen in der gesamten Lieferkette.
Nicht autorisierte Server blockieren
Scannen Sie nicht nur – blockieren Sie. Das einzige Registry, das bösartige und nicht verifizierte MCP-Server auf der Grundlage Ihrer Sicherheitsrichtlinien proaktiv von Anfang an und Bedrohungen neutralisiert, bevor sie in Ihr Unternehmen eindringen können.
Einheitliches KI-Register
Verwalten Sie KI nicht länger in Silos. JFrog bietet eine zentrale Steuerungsebene für alle KI-Assets, die Ihre benutzerdefinierten und Drittanbieter-MCP-Server, Agent-Skills, Modelle, Plugins und herkömmlichen Software-Artefakte in einem einzigen, vertrauenswürdigen System of Record vereint.
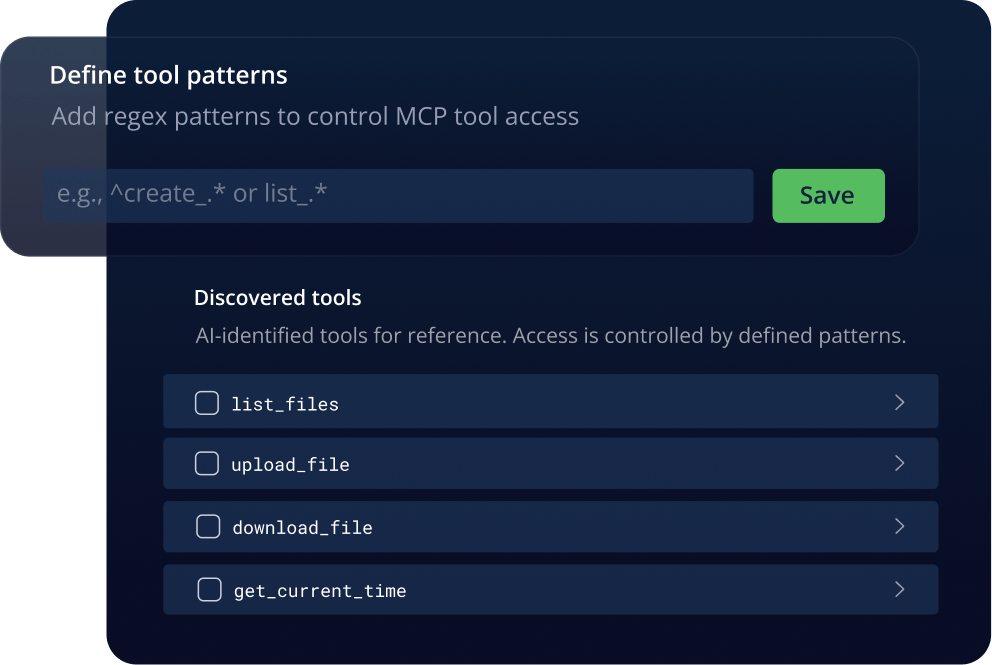
Granulare Zugriffskontrolle
Granulare Werkzeugberechtigungen beschränken die Nutzung von MCP auf autorisierte Teams und Projekte und verhindern so, dass KI-Agenten auf sensible Daten außerhalb ihres Zuständigkeitsbereichs zugreifen oder diese verändern.
Riskante MCP-Server blockieren, bevor sie heruntergeladen werden
Setzen Sie Unternehmensrichtlinien auf Basis von Lizenztyp, Schweregrad der Schwachstelle oder betrieblichem Risiko direkt bei der Anfrage durch und blockieren Sie proaktiv nicht verifizierte Server, bevor sie überhaupt in Ihre Software-Lieferkette gelangen.
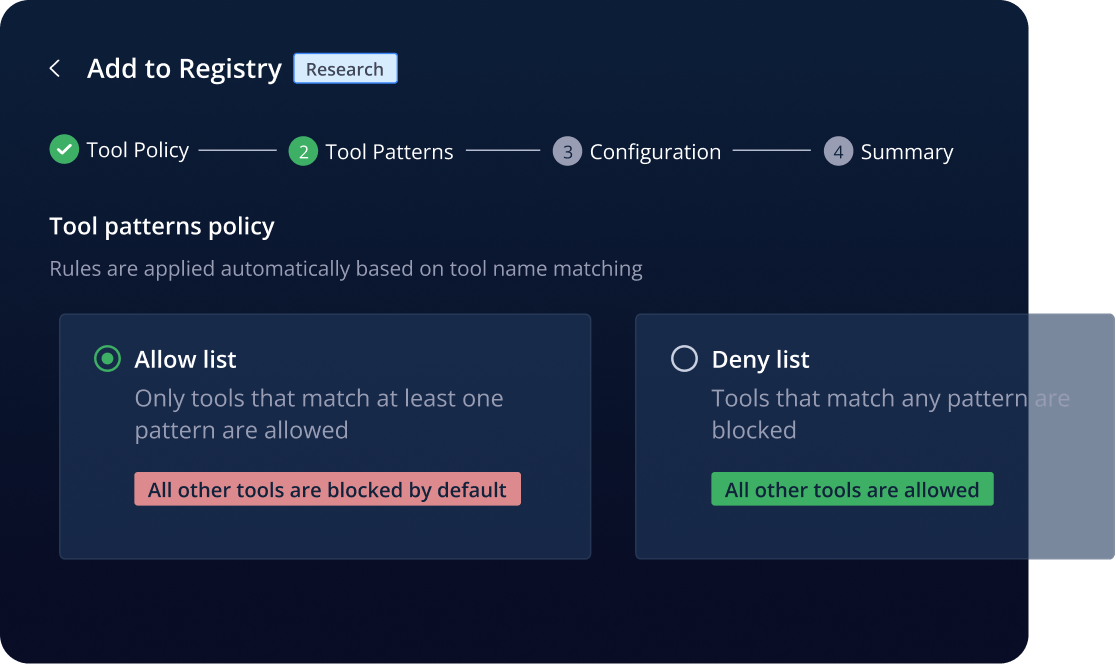
Setzen Sie Ihre Richtlinien für die MCP-Nutzung Ihrer Agenten durch
Leiten Sie die MCP-Nutzung lokaler Agenten über das JFrog Agent Plugin: Jede Anfrage wird authentifiziert, sodass Agenten ausschließlich freigegebene und verifizierte MCP-Server und Tools nutzen.
Integriert in Coding Agents
Die JFrog-MCP-Registry lässt sich in Coding-Agenten wie Cursor und Claude Code integrieren, um Sicherheit und Governance durchzusetzen, ohne die Entwicklergeschwindigkeit zu beeinträchtigen.
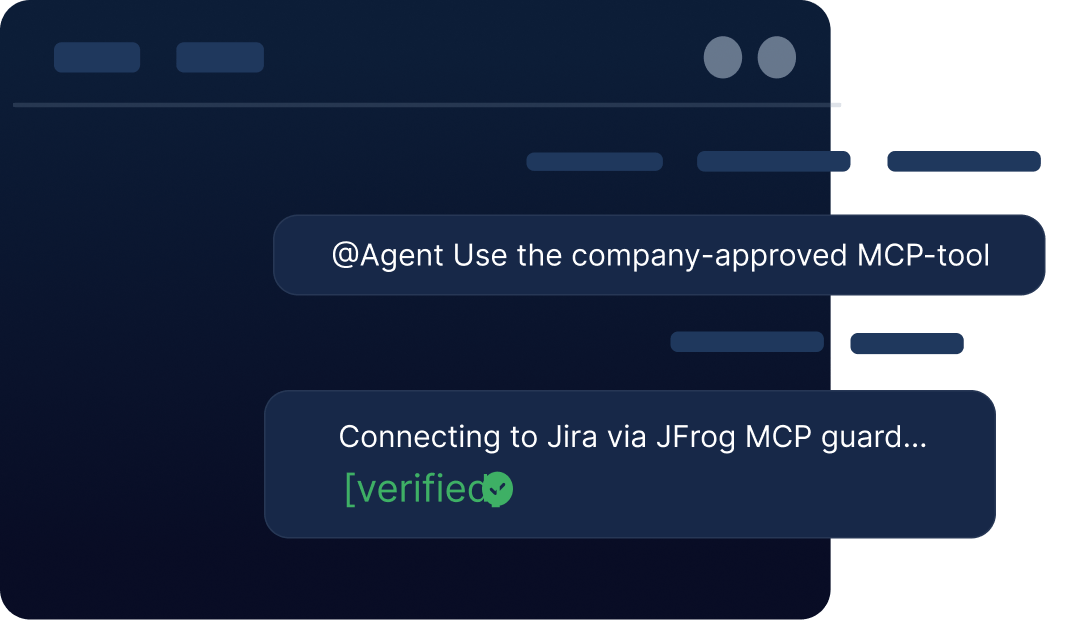
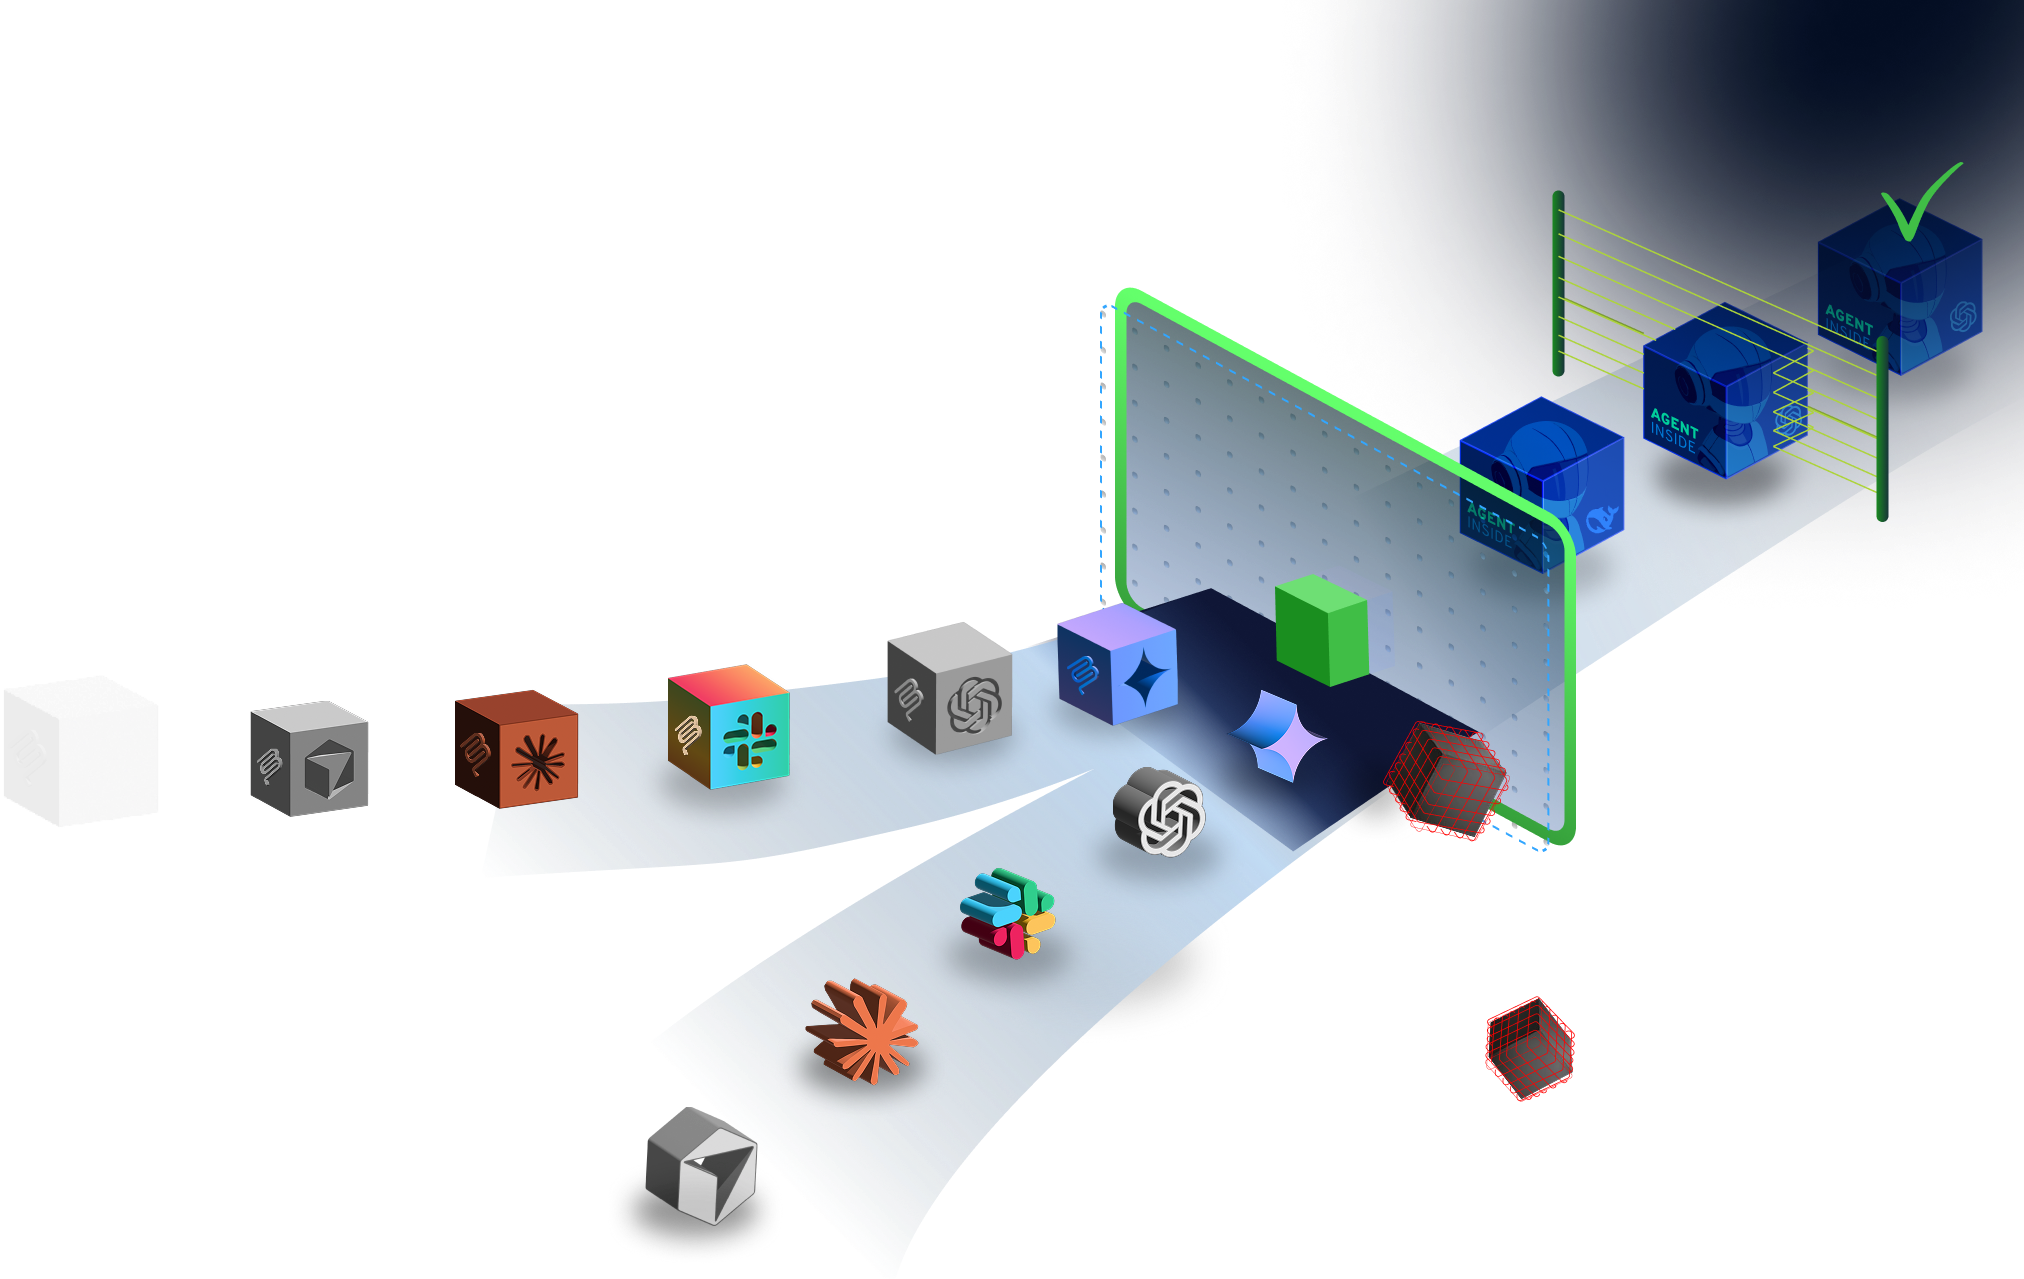
So funktioniert es: Die gesteuerte agentenbasierte Software-Lieferkette
JFrog bietet eine einheitliche Steuerungsebene, die MCP-Server wie gewöhnliche Software-Artefakte behandelt – mit zentraler, mehrstufiger Governance über die gesamte agentische Lieferkette hinweg.
Schutz am Perimeter: JFrog Curation blockiert schädliche oder nicht verifizierte Server proaktiv, bevor sie Ihre Umgebung erreichen.
Lokale Kontrolle: Agent Guard dient als lokaler Proxy, um Tool-Aufrufe zu authentifizieren und granulare Richtlinien durchzusetzen. So wird verhindert, dass Coding-Agenten nicht autorisierte MCP-Server und Tools nutzen.
Plattformweite Richtlinien: MCP-Server sind in JFrog Artifactory gespeichert. Damit lassen sich KI-Assets wie Modelle, Skills, Plugins und MCP-Tools gemeinsam mit Ihren Software-Binaries auf einer einheitlichen Plattform verwalten – mit konsistenten Richtlinien für alle Assets.

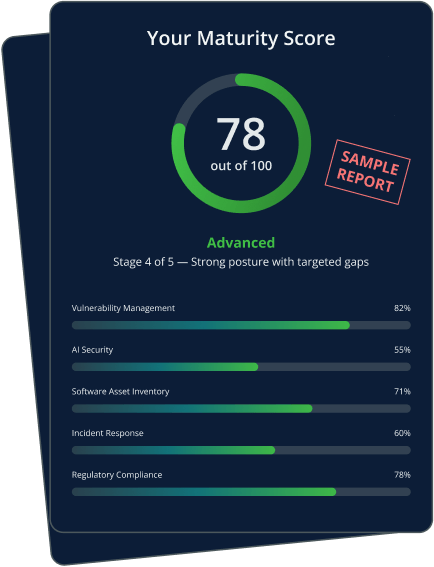
Wie regelt Ihr Team den Einsatz von KI-Tools durch Entwickler?
Bewerten Sie Ihren Sicherheitsreifegrad selbst in 11 Bereichen und erhalten Sie einen personalisierten Bericht mit Empfehlungen zu den nächsten Schritten.
Zusätzliche Ressourcen zur vertrauenswürdigen KI-Einführung
-
Ein MCP-Register ist eine zentrale Governance-Kontrollebene, die als Single Source of Truth für alle Arten von Model-Context-Protocol-(MCP-)Servern dient.Sie fungiert als sichere „Lieferketten-Firewall“ und stellt sicher, dass Entwickler und KI-Agenten ausschließlich auf freigegebene und verifizierte MCP-Server zugreifen und nicht auf ungeprüfte öffentliche Server.
-
Unternehmen benötigen ein Registry, um unkontrollierte MCP-Nutzung zu unterbinden und Transparenz darüber zu gewinnen, welche KI-Agenten sich mit internen Systemen verbinden und welche Fähigkeiten und Berechtigungen sie nutzen dürfen. Es automatisiert die Konfiguration von MCP-Verbindungen über Hunderte von Entwicklerumgebungen hinweg und verhindert die Datenexfiltration, indem es nicht verifizierte Server am Punkt der Anfrage blockiert.
-
Die Registrierung neutralisiert Bedrohungen, indem sie verhindert, dass nicht überprüfte MCP-Server operativen Zugriff auf interne Systeme erhalten. Durch die Steuerung der „Hände“ der KI (des MCP-Servers) wird verhindert, dass Agenten auf vertrauliche Daten zugreifen oder diese über ihren autorisierten Umfang hinaus modifizieren.
-
Da MCP-Server den KI-Modellen die Möglichkeit geben, Code autonom auszuführen, können nicht verwaltete Server unbefugten Systemzugriff gewähren oder vertrauliche Daten preisgeben. Ohne Registry setzen Entwickler das Unternehmen Angriffen auf die Lieferkette aus, indem sie sich direkt mit öffentlichen, potenziell bösartigen Repositorys verbinden.
-
JFrog setzt die „Shift-Left“-Blockierung an der Quelle durch. Die auf Curation basierende automatische Richtlinien-Engine prüft jede Anfrage anhand von Sicherheitsrichtlinien (z. B. CVE-Scores, Lizenztypen) und blockiert physisch den Erwerb bösartiger Artefakte, bevor sie den Rechner der Entwickler erreichen.
-
Die Governance wird durch Agent Guard durchgesetzt, einen schlanken Proxy, der über das JFrog Agent Plugin Authentifizierung und projektbasierte Berechtigungsprüfungen transparent direkt auf dem Rechner des Entwicklers übernimmt.So verbinden sich Coding-Agenten ausschließlich mit freigegebenen MCP-Servern, die ausdrücklich für das jeweilige Projekt des Benutzers autorisiert sind. Direkte Verbindungen zu öffentlichen Servern werden verhindert und ein Zero-Trust-Zugriff wird durchgesetzt.
-
Im Gegensatz zu öffentlichen Registrys, die lediglich als einfache Linklisten dienen, ist JFrog eine Plattform, die auf drei einzigartigen Alleinstellungsmerkmalen basiert. Wir verwalten MCP-Server als unveränderliche binäre Artefakte (um Änderungen zu verhindern), blockieren bösartige Tools bereits am Zugang vor dem Download und stellen ein einheitliches System of Record bereit, das Ihre KI-Tools zusammen mit Ihrer bestehenden Softwarelieferkette verwaltet.
-
Die Registry ist kompatibel mit MCP-konformen Coding-Agenten und IDEs: Cursor, Claude Code, VS Code, Codex, OpenCode, Devin, GitHub CoPilot, Kiro und IntelliJ. Entwickler verbinden sich über das JFrog-Agent-Plugin, das den Datenverkehr an geprüfte interne Server weiterleitet und so eine nahtlose Integration gewährleistet, ohne das Netzwerk dem öffentlichen Internet auszusetzen.
-
Ja, MCP-Server lassen sich in allen Abonnementstufen mit JFrog Artifactory speichern und verwalten.Mit JFrog Curation steuern Sie, welche MCP-Server in Artifactory heruntergeladen werden, und JFrog AI Security erweitert die Funktionen für Security-Scanning und Governance auf KI-Assets, die Sie mit der JFrog Platform verwalten.Die JFrog Platform ermöglicht es Ihnen, KI-Modelle, Agent Skills und MCP-Tools gemeinsam mit Ihren Software-Abhängigkeiten auf einer einheitlichen Plattform zu verwalten.



