Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


Definition
DevSecOpsとは、統合およびデリバリーのパイプライン全体に自動化されたセキュリティテストを組み込む組織的な変革です。これらのチェックをプロセスの早い段階に移すことで、チームは脆弱性管理を後回しにするのではなく、基盤となる要件として捉えます。この戦略により、発見されていない欠陥のリスクを最小限に抑え、コンプライアンス違反による財務的影響を軽減できます。成熟したフレームワークは、ポリシーの適用を自動化することで、迅速なリリースサイクルを維持します。
最終更新:2026年6月
DevSecOpsの概要
YouTube 動画プレーヤーDevSecOpsフローチャートと対応するJFrogソリューション
DevSecOpsでは、脆弱性をスキャンし、ソフトウェア開発ライフサイクル(SDLC)のさまざまな段階で複数の形式のセキュリティテストを追加することで、セキュリティテストの実施方法と実施場所が強化されました。新機能が開発され、バグが修正されるたびにこのプロセスが繰り返され、安全なソフトウェア開発ライフサイクル(SSDLC)のビジョンが形作られます。
ベストプラクティスでは、SDLCの不可欠な要素としてセキュリティが組み込まれるようにする必要があります。このプロセスは、新機能が開発され、バグが修正されるたびに繰り返されます。もう1つ重要な点は、開発者がオープンソースパッケージに依存するようになり、現在ではほぼすべての プロジェクトで使用されていることです。
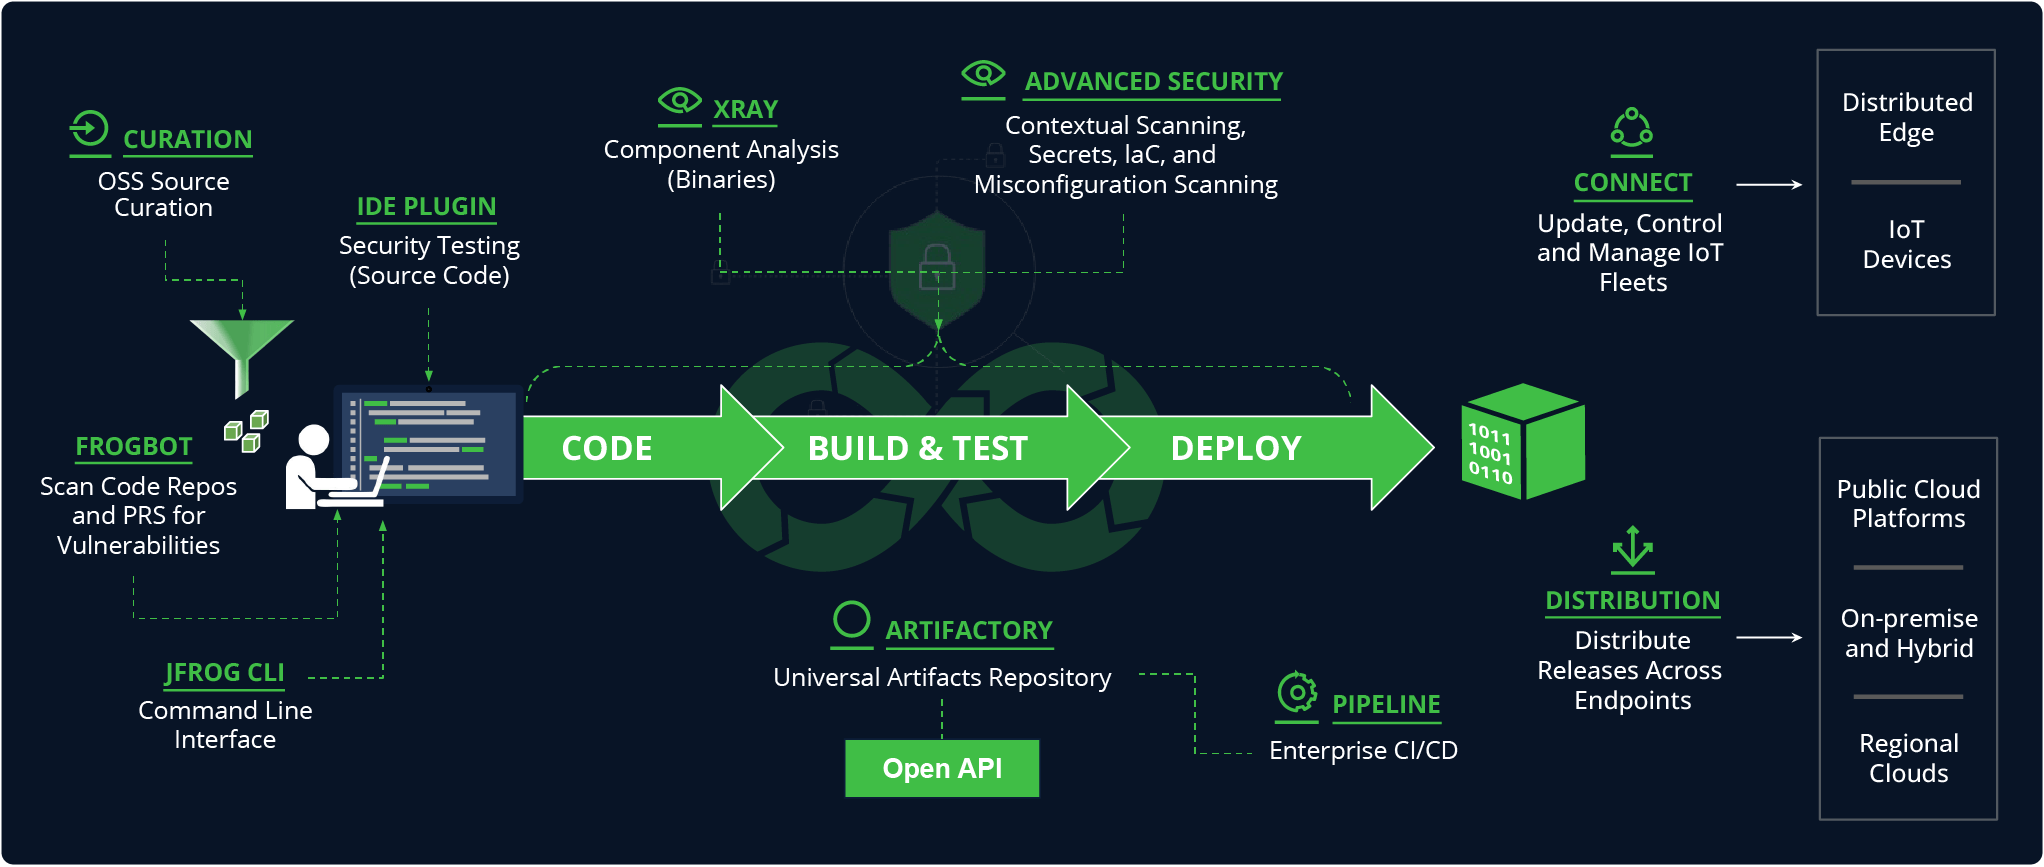
SDLCの流れと各段階におけるJFrogソリューション(画像をクリックすると拡大表示されます)
DevSecOpsの起源
DevSecOpsの必要性は、DevOpsプラクティスの適用によってソフトウェアの開発、更新、デプロイの速度とペースが向上したことから生じました。リリースの頻度が高まるにつれて、脆弱性が混入するペースも増加しました。開発速度の向上に加えて、オープンソースパッケージを利用したコンポーネントベース開発の傾向も業界で普及しました。これにより開発スピードは加速したものの、まったく新しい一連のセキュリティ課題や潜在的な脅威も生じることになりました。
要するに、DevSecOpsは独自の専門分野へと進化し、現在ではSDLCのあらゆる段階にセキュリティを統合する役割を担っています。しかし、それだけにとどまりません。安全で信頼性の高いソフトウェアアプリケーションの提供を確実にするために、新たなインフラ、最新テクノロジー、進化する脅威、そして改善されたベストプラクティスに適応し続けています。
DevSecOps導入の重要性とメリットとは?
現在のアプリケーションの大半は、オープンソースパッケージを使用しています。組織内で次のような複雑な問題が生じる可能性があります。
- セキュリティ脆弱性
- ライセンスコンプライアンスの問題
開発者からのレポートや手作業のプロセスに頼るだけでは、全体像の一部しか把握できません。そのため、セキュリティとコンプライアンスはDevSecOpsプロセスに不可欠な要素です。
一般的な組織における開発者、DevOps担当者、セキュリティスペシャリストの人数を簡潔かつ具体的に示す比率として、200:5:1が用いられています。つまり、セキュリティ脆弱性スキャンツールによって特定されたセキュリティ上の問題は、非常に小規模で、特定の脆弱性がセキュリティ全体に及ぼす影響を十分に理解するための技術的専門知識が不足している可能性のあるDevSecOpsチームがレビューする必要があります。この課題には、開発チームと運用チームにシフトレフトし、セキュリティとコンプライアンスの問題に対する責任を共有してもらうとともに、SDLCプロセスのできるだけ早い段階でセキュリティを導入することで対処できます。
開発プロセスのできるだけ早い段階でセキュリティの問題を実装・特定し、セキュリティとコンプライアンスの手順を自動化することで、セキュリティ体制を大幅に強化できます。さらに重要なのは、DevSecOpsにおける「Sec」を重視しない組織は、リリースが近づくにつれてセキュリティやコンプライアンスの問題が明らかになり、修復コストが高くなる可能性があることです。
DevSecOpsの原則とは?
組織にDevSecOpsを導入して実装するには、文化的および運用上の変化が必要です。それには、セキュリティトレーニング、ツール、およびリソースが含まれます。ここでは、組織文化を変えるときに役立つ概念をいくつか紹介します。
セキュリティチャンピオン
これらのチームメンバーは、セキュリティの側面全般に対して責任を持ち、それらをDevOpsパイプラインに確実に実装して、チームの他のメンバーに公開します。たとえば、開発チームのセキュリティチャンピオンは、チームでの以下の実装と使用をリードします。
- 静的アプリケーションセキュリティテスト(SAST)。ソースコードのセキュリティ上の欠陥を発見します。
- ソフトウェア構成分析(SCA)。オープンソースの依存関係を可視化します。
QAチームのセキュリティチャンピオンは、次の機能を実装します。
- 自動化されたQAサイクルの一部としての動的アプリケーションセキュリティテスト(DAST)。
プロセスの不可欠な部分としてのセキュリティ
DevSecOpsのプラクティスでは、ソフトウェアが本番環境にリリースされる直前ではなく、SLDCの一部としてセキュリティを組み込む必要があります。つまり、開発者は、セキュリティスキャンをビルドプロセスおよびIDE環境に統合して、脆弱な依存関係を特定します。
簡単にアクセスできるデータ
開発者の数は200:1の割合でセキュリティの専門家の数を上回っています。専用のIDEプラグインを使用すると、開発者が既に使用しているツールにセキュリティデータを直接取り込むことができ、簡単に採用できます。開発者がコードを記述する際にセキュリティの問題を回避する方法に関するベストプラクティスを導入してください。
自動化されたガバナンス
コードレビューなどの手動チェックに加えて、セキュリティチェックポイントをDevOpsパイプラインの各フェーズに配置して、ソフトウェアが次のフェーズに進むことができるかどうかを判断できます。管理システムは、自動的に会社のポリシーを適用し、介入なしにそれに応じてアクションを実行することができます。
- セキュリティ違反またはコンプライアンス違反の通知(メール、Slack、インスタントメッセージ、Jiraなど)
- ダウンロードのブロック
- 脆弱なコンポーネントに依存する、またはライセンスポリシーに準拠していないビルドの失敗
- 脆弱性のあるリリースバンドルのデプロイ防止
DevSecOpsの主要な概念とは?
DevSecOpsにおけるコミュニケーションと開発手法に関して、強調しておくべき重要な概念がいくつかあります。
コラボレーションとコミュニケーション
開発のあらゆる段階でセキュリティを実装するための主要な要素の一つは、開発、運用、セキュリティの各チーム間のコラボレーションを可能にするコミュニケーションです。
部門横断型チーム
安全なソフトウェアアプリケーションを開発するには、部門横断型チームが必要です。たとえば、開発チームは中核製品を開発し、運用チームは関連するすべてのアーティファクトがリポジトリに保存されるようにし、セキュリティチームは潜在的な脅威や脆弱性を確認します。優先事項の相違によって多くの課題が生じる一方で、部門横断型チームはコラボレーションを促進し、ソフトウェア開発を加速させ、リスクを最小限に抑えることを目的としています
責任共有
ソフトウェアセキュリティにおいて、開発、運用、セキュリティなど、ソフトウェアサプライチェーンに関わるすべての人が責任を分担することが重要です。各チームが安全なソフトウェアの開発における自らの役割に責任を持つことで、全体として、より堅牢でレジリエントなセキュリティ体制、潜在的な脆弱性の迅速な特定、そしてセキュリティインシデント全体の削減につながるはずです。
コミュニケーションチャネル
DevSecOpsにおけるコミュニケーションは、複数のチーム間およびチームメンバー間のコラボレーション、情報共有、連携強化を促進します。一般的なコミュニケーションチャネルには、チームミーティング、オンラインチャット、コラボレーションツール、バグ追跡システム、ナレッジ共有プラットフォーム、ビデオ会議、メールなどがあります。これらのチャネルを効果的に活用することで、DevSecOpsチームはコラボレーションを強化し、情報共有を効率化するとともに、SDLCのあらゆる側面にセキュリティ上の考慮事項が組み込まれるようにできます。
DevSecOpsにおける文化の役割
DevSecOpsの文化においては、各チームメンバーが共同開発するアプリケーションのセキュリティに対して責任を負います。したがって、企業にDevSecOpsを導入して実装するには、企業文化の変革とプロセスの見直しが必要です。
DevOps文化
DevSecOpsはDevOpsを基盤としているため、そのアプローチも自然にDevOps文化の基本原則を取り入れていますが、組織文化の中核的な価値としてセキュリティを加えています。
セキュリティ文化
セキュリティ文化とは、組織の価値観の不可欠な一部としてセキュリティを優先する一連の原則とプラクティスです。これは組織全体に適用されますが、DevSecOpsというより限定された範囲では、開発チームと運用チームがソフトウェアサプライチェーンのセキュリティのあらゆる側面で足並みをそろえることを確実にします。
セキュリティ意識
セキュリティマインドセットは、プロアクティブな対応、潜在的な脆弱性の特定、DevSecOpsチームとの連携、最新の脅威の把握など、ソフトウェア開発プロセス全体を通じてセキュリティを優先します。
セキュリティ意識
セキュリティ意識は、組織の中核から始まります。開発チームと運用チームは、セキュリティのベストプラクティスと、サプライチェーンのセキュリティを確保するために必要なことについて教育を受け、認識を共有する必要があります。セキュリティ意識を適切に浸透させるには、ソフトウェア開発と日常的な運用のあらゆる側面に行き渡る、セキュリティを重視する文化を育む必要があります。
継続的な学習
組織におけるセキュリティの導入を成功させるには、チームに情報を提供し、改善を促すことを目的とした継続的な学習の要素を取り入れる必要があります。さらに、チームがセキュリティ上の懸念事項や最新情報を共有できるフィードバックループを確立することが重要です。
組織はどのようにDevSecOpsを実装すべきでしょうか?
概念、方法論、文化とは対照的に、実装では、セキュリティが開発プロセスにどのように組み込まれ、DevSecOpsチームによって実際にどのように活用されているかに焦点を当てます。
セキュリティ運用の現状評価
DevOpsとセキュリティの手順を改善するうえで、最も重要な初期段階の一つはベースラインを確立することです。そのベースラインは、ビルド速度、リリース頻度、セキュリティインシデントの件数、その他の関連指標など、パフォーマンスの改善を測定するために使用されます。
セキュリティ脆弱性の評価
新たな攻撃ベクトルを分析し、脅威を監視し、悪意のあるパッケージをスキャンし、潜在的な脆弱性を追跡するには、セキュリティ研究者の専門チームを活用する必要があります。その評価は、改善のベースラインを確立しながら、現在のプロセスの弱点を理解するのに役立ちます。
DevOps成熟度評価
必須ではありませんが、組織でDevSecOpsを導入する際には、DevOps成熟度評価を実施することが重要となる場合があります。リスクや課題を特定して目標を設定し、ロードマップを策定するための現状業務の把握に役立つほか、リソース配分を円滑化し、継続的な改善を推進して、関係者間の連携を図るのにも役立ちます。
DevOpsパイプラインにセキュリティを組み込み
従来のDevOpsの考え方にセキュリティを統合するのと同様に、DevSecOpsパイプラインでは、従来のDevOpsのCI/CDパイプライン全体にセキュリティを組み込みます。DevSecOpsパイプラインにセキュリティを組み込むことで、開発プロセスのあらゆる段階でセキュリティが考慮されるようになります。
セキュアコーディングのプラクティス
コーディング段階で開発者が使用するCI/CDサーバー、ソースコード管理システム、その他のツールに強固なアクセス制御が確実に適用されていることが重要です。これらの予防措置が講じられない場合、たとえばSolarWinds攻撃で起きたように、攻撃者が開発環境を侵害し、アプリケーションに悪意のあるコードを挿入するおそれがあります。
コードとしてのインフラストラクチャ(IaC)
コードとしてのインフラストラクチャをデプロイする際は、クラウドへのデプロイを安全かつセキュアに保つため、構成が安全であることを確認してIaCファイルを保護する必要があります。IaCセキュリティスキャナーは、IaCのセキュリティに関する懸念に対する包括的でプロアクティブなソリューションを提供できる重要なツールです。
コードとしてのコンプライアンス
すべてのアプリケーションで利用可能なソフトウェア部品表(SBOM)を参照することで、規制および行政のコンプライアンスを自動化します。また、NIS2、DORA、EUサイバーレジリエンス法(2026年9月の報告期限)、NIST SSDFなど、ますます厳しくなるコンプライアンス要件に最小限の労力で対応するために、ソフトウェアサプライチェーン全体で細分化されたポリシーを定義し、ガバナンスを自動化することも推奨されます。
DevSecOpsのツールとテクノロジー
SDLCにおけるさまざまな側面に対処するため、セキュリティやコンプライアンスのツールには、バリエーションがあります。これには、静的コード分析テスト(SAST)、ソフトウェア構成分析(SCA)、コードの脆弱性をテストするためのさまざまなアプローチ(DASTとIAST)が含まれます。さらに、本番環境でバイナリを監視し、コード自体または開発環境の脆弱性を悪用する攻撃から保護することを目的としたツールもあります。理想的には、完全なSDLCセキュリティを実現するため、チームはこれらすべての領域をカバーするツールの導入を目指すべきです。
セキュリティテスト
セキュリティテストは、潜在的な攻撃を防止することを目的として、ソフトウェアアプリケーションにおける脆弱性、脅威、リスクを明らかにします。アプリケーション自体やその実行環境への悪意のあるコードの注入につながる可能性のある弱点を特定することで、これを実現します。
静的アプリケーションセキュリティテスト(SAST)
静的アプリケーションセキュリティテスト(SAST)ツールを使用すると、独自の開発コードの脆弱性を特定できます。開発者は、開発プロセスの自動化された部分としてSASTツールを認識し、使用するべきです。これは、DevOpsサイクルの早い段階で潜在的な脆弱性を検出し、修復するのに役立ちます。
動的アプリケーションセキュリティテスト(DAST)および対話型アプリケーションセキュリティテスト(IAST)
動的および対話型アプリケーションセキュリティテスト(DASTおよびIAST)ツールは、実行中のアプリケーションの公開インターフェイスをテストし、脆弱性や欠陥を探します。DASTはアプリケーションをブラックボックスと見なしますが、IASTは動的アプリケーションセキュリティテスト(DAST)と静的分析セキュリティテスト(SAST)の手法を組み合わせたインストルメンテーションを使用して、アプリケーションセキュリティテストの精度を向上させます。
コンテナランタイムセキュリティテスト
コンテナランタイムセキュリティツールは、実行環境でコンテナを監視します。このようなツールは、さまざまなレベルでのファイアウォール機能、行動分析やランタイム環境に関連する同様の変数に基づく異常の特定など、さまざまな機能を提供します。
DevSecOpsの今後のトレンドとイノベーション
セキュリティ分野では、新たな脅威、脆弱性、攻撃ベクトルの出現により、絶えず変化が生じています。組織は、今後のトレンドやブレークスルーに関する最新情報を把握し、DevSecOpsの手法を積極的に適応させることで、変化するセキュリティ上の懸念を効果的に管理できます。
クラウドネイティブ環境におけるDevSecOps
DevSecOpsには、次のようなクラウド技術によってもたらされる特有の機会や課題に対処するための、クラウドネイティブ環境での開発が含まれます。
- サーバーレス環境
- IaCセキュリティ
- コンテナ のセキュリティ
- クラウドセキュリティ態勢管理(CSPM)
- DevSecOpsクラウド自動化のためのツール
- クラウドネイティブセキュリティ
- シフトレフトセキュリティ
クラウドネイティブリソースの保護に重点を置いたこれらのトレンドは、クラウドネイティブアプリとインフラストラクチャのセキュリティとコンプライアンスを確保するため、SDLC全体を通じてクラウド上でDevSecOpsの手法が継続的に進化していることを示しています。
セキュリティにおけるAIと機械学習
AI/ML技術は、自動化されたセキュリティテスト、脅威インテリジェンス、異常検知、および分析において、DevSecOpsチームを大きく支援する可能性を秘めています。しかし、AIが実験的なツールからエンジニアリングの中核を担う存在へと移行するにつれ、チームは新たな脅威ベクトルに対処するため、従来の脅威だけでなく幅広く目を向ける必要があります。現在のポリシー適用では、AIサプライチェーンのリスクを軽減するための先を見越した取り組み、悪意のあるペイロードに対する厳格なモデルセキュリティの確保、自律的な開発者ワークフローにおけるAIエージェントの厳格なガバナンスの確立が求められています。これらのレイヤーを統合することで、チーム全体の認識を高めながら、包括的なコンプライアンスを確保できます。
AIは、こうした新たな攻撃対象領域に対する防御を拡大するうえで不可欠ですが、人間の専門知識や意思決定能力を超えることはできません。この段階では、AIはDevSecOpsの効率を大幅に向上させるプラットフォームネイティブなツールとして捉えるべきです。AI生成アセットのノイズを選別し、チームメンバーが実際の悪用可能性、主要なタスク、長期的なセキュリティ目標に集中できる時間を確保します。
JFrogソフトウェアのサプライチェーンプラットフォーム
JFrog Platformは、DevOps、DevSecOps、そしてMLOps向けのユニバーサルなソフトウェアサプライチェーンソリューションです。100以上の連携機能により、ツールのエコシステム全体を取り込み、自動化、統合、拡張性、安全性を備えたソフトウェアサプライチェーン管理を提供します。プラットフォームの実際の動作をご覧になりたい場合は、ご都合のよいときにデモを予約するか、無料トライアルを開始してください。
よくあるご質問
1. DevSecOpsとは何ですか?また、ソフトウェア開発ライフサイクル(SDLC)をどのように変えるのでしょうか?
DevSecOpsとは、ソフトウェア開発ライフサイクルのあらゆる段階に継続的なセキュリティテストを統合することです。DevSecOpsモデルでは、開発、セキュリティ、運用の各チームが、安全なソフトウェアを作成する共同責任を担います。これにより、リリース直前に確認する後付けの要素だったセキュリティが、セキュアなソフトウェア開発ライフサイクル(SSDLC)を実現する中核的かつ継続的な取り組みへと変わります。
2. 自動化されたガバナンスは、セキュリティポリシーの適用にどのように役立ちますか?
自動化されたガバナンスは、DevOpsパイプライン全体に自動チェックポイントを設定し、人間の手動介入を必要とせずにコードを評価します。ビルドが会社のポリシーに違反する場合や脆弱なコンポーネントに依存する場合、ガバナンスシステムは通知を自動的に送信したり、安全でないコンポーネントのダウンロードをブロックしたり、ビルドを失敗させたり、侵害されたリリースバンドルのデプロイを防いだりできます。
3. DevSecOpsの導入を検討している組織にとって、最初のステップは何ですか?
導入プロセスは、明確な基準を設定するために、セキュリティ運用の現状とDevOpsの成熟度を評価することから始まります。この基準は、今後のビルド速度とリリース頻度の向上、およびセキュリティインシデントの削減を測定するために使用されます。そこから、組織は、自動スキャナーでコードとしてのインフラストラクチャ(IaC)ファイルを保護したり、開発環境の侵害を防ぐためにCI/CDサーバーで厳格なアクセス制御を徹底したりするなどの取り組みを通じて、実際のパイプラインにセキュリティを組み込みます。
4. DevSecOpsを導入する際、組織はどのような初期評価を実施すべきですか?
DevSecOpsの取り組みを成功に導くには、組織は2つの主要な評価を用いて運用上のベースラインを確立する必要があります。
-
セキュリティ脆弱性評価:専門家によるセキュリティ調査を活用し、新たな攻撃手法を分析し、脅威を監視し、悪意のあるパッケージをスキャンして、現在の脆弱性を把握します。
-
DevOps成熟度評価:既存のパイプラインワークフローを見直し、リソース配分を円滑にするとともに、運用リスクを特定し、パフォーマンス目標を設定して、より明確な実装ロードマップを策定します。