Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Financial Services
 Gaming
 Public Sector
 Automotive
 Technology
 Healthcare


Definition
Die Cybersecurity Maturity Model Certification (CMMC) ist ein verpflichtendes Framework des US-Verteidigungsministeriums (Department of Defense, DoD), das sensible, nicht als Verschlusssache eingestufte Daten in der gesamten sogenannten Defense Industrial Base schützen soll. Statt uneinheitlicher Selbstauskünfte gelten künftig überprüfbare, mehrstufige Standards. So stellt das Framework sicher, dass alle Auftragnehmer und Subunternehmer über eine widerstandsfähige Sicherheitslage verfügen. Compliance ist damit zur zentralen Voraussetzung geworden, um sich um neue Aufträge im Bereich der US-Bundesverteidigung zu bewerben und diese zu gewinnen.
Überblick
CMMC (Cybersecurity Maturity Model Certification) ist ein Framework des U.S. Department of Defense (DoD), das den Schutz sensibler Landesinformationen innerhalb der Defense Industrial Base (DIB) überprüfbar machen soll. Es etabliert ein mehrstufiges Zertifizierungsprogramm, in dem Auftragnehmer nachweisen müssen, dass sie Federal Contract Information (FCI) und Controlled Unclassified Information (CUI) nach einem verifizierbaren Standard schützen. Das aktuelle CMMC-2.0-Framework ist im November 2025 über die 48 CFR Final Rule verbindlich geworden. Damit ist es eine verpflichtende Voraussetzung, um bei neuen DoD-Ausschreibungen weiterhin teilnahmeberechtigt zu bleiben.
Der Hintergrund zu CMMC
CMMC stellt einen Wandel von der Selbstauskunft hin zu einem überprüfbaren Framework für Application Security dar. Es wurde entwickelt, um Sicherheitslücken in der gesamten Lieferkette zu schließen, und verlangt von Auftragnehmern, beim Umgang mit sensiblen Daten eine unabhängig geprüfte Baseline zu erfüllen. Es umfasst 14 Bereiche, die 110 Praktiken aus NIST 800-171 abbilden und gemäß 48 CFR ist die Einhaltung dieser Vorgaben nun eine zwingende Voraussetzung für alle neuen Verträge des Verteidigungsministeriums.
Das Framework steuert die Compliance über ein abgestuftes System, dessen Anforderungen sich nach der Sensibilität der Daten richten:
- Level 1 (Foundational): Erfordert jährliche Selbstbewertungen für Auftragnehmer, die mit Federal Contract Information (FCI) arbeiten.
- Level 2 (Advanced): Das Hauptziel für die meisten Auftragnehmer, die mit Controlled Unclassified Information (CUI) arbeiten. Erfordert alle drei Jahre ein Assessment durch Dritte.
- Level 3 (Expert): Ist Hochprioritäts-Programmen vorbehalten und beinhaltet eine direkte Aufsicht durch das DoD sowie zusätzliche Kontrollen nach NIST SP 800-172.
Gilt CMMC für Software-Build-Tools oder nur für die IT-Infrastruktur?
Die CMMC-Compliance beschränkt sich nicht auf klassische IT-Infrastruktur. Jede CI/CD-Pipeline, jedes Artifact Repository und jeder Build Node, der Software für CUI-Umgebungen verarbeitet, fällt direkt unter die CMMC-Konformitätsanforderungen.
Wie funktioniert CMMC?
Das CMMC-Framework verlangt von Organisationen, bestimmte Cybersecurity-Praktiken umzusetzen und diese Umsetzung anschließend entweder durch jährliche Selbstauskunft oder durch ein formales CMMC-Assessment durch Dritte zu verifizieren. Der Prozess soll die Defense Supply Chain von innen heraus absichern: von der Identifizierung einer Software-Schwachstelle bis hin zur physischen Sicherheit und Überwachung der Einrichtung. Auftragnehmer, die eine CMMC-Level-2-Zertifizierung anstreben, müssen 110 Sicherheitspraktiken in den 14 verpflichtenden Bereichen implementieren und dokumentieren.
Am Anfang steht der Aufbau eines href=“https://jfrog.com/de/learn/devsecops/ssdlc-secure-software-development-lifecycle/“>sicheren SDLC, bei dem alle Entwicklungs-Tools, Build-Umgebungen und CI/CD-Pipelines als Teil des Compliance-Bereichs betrachtet werden. Organisationen müssen alle Komponenten regelmäßig auf Schwachstellen scannen und ein striktes Konfigurationsmanagement betreiben, um den Einsatz nicht autorisierter oder bösartiger Software zu verhindern. Sobald diese Verfahren etabliert und in der Praxis umgesetzt sind, bewertet eine zertifizierte unabhängige Prüfstelle (C3PAO) die gesammelten Nachweise. Sie bestätigt damit, dass die Sicherheitskontrollen ausreichend ausgereift sind und konsequent angewendet werden.
Ein zentraler Baustein ist das Zusammenspiel von CMMC und NIST 800-171: NIST definiert das „Was“ (die 110 erforderlichen technischen Kontrollen), CMMC liefert das „Wie“ und etabliert den strengen Zertifizierungsprozess, der belegt, dass diese Kontrollen tatsächlich aktiv sind. Diese strukturelle Änderung stellt sicher, dass Auftragnehmer nicht nur auf dem Papier einen Sicherheitsplan haben, sondern ihre Sicherheitslage aktiv aufrechterhalten, und das unabhängig überprüfbar.
Welche Vorteile bietet CMMC?
Die CMMC-Compliance bietet messbaren geschäftlichen Nutzen, der weit über die Berechtigung für Bundesaufträge hinausgeht. Zu den wichtigsten Vorteilen zählen:
- Standardisierte Security-Baseline: Orientiert sich am Secure Software Development Framework (SSDF), um das Risiko von Datenschutzverletzungen und Diebstahl geistigen Eigentums zu senken. So werden sowohl proprietäre Daten als auch nationale Sicherheitsinformationen geschützt.
- Wettbewerbsvorteil: Zeigt dem Verteidigungsministerium (DoD) und den Hauptauftragnehmern der Verteidigungsindustrie ein hohes Maß an Sicherheitsreife.
- Vereinfachte Regulatorik: Vereinfacht die Compliance, indem Nachweise auch für andere High-Assurance-Frameworks wie PCI DSS und SOC 2 genutzt werden können.
- Transparenz in der Lieferkette: Nutzt aussagekräftige SBOMs und verifizierbare Software Provenance, um eine transparentere, widerstandsfähigere und leichter auditierbare Lieferkette aufzubauen.
Was sind Best Practices für CMMC?
Eine erfolgreiche CMMC-Checkliste beginnt damit, die Grenzen der Umgebung für kontrollierte, nicht klassifizierte Informationen klar zu definieren und den Umfang der Bewertung so weit wie möglich einzugrenzen. Organisationen sollten Systeme, die CUI verarbeiten, gezielt isolieren, um die Zahl der Assets zu minimieren, für die die 110 NIST-800-171-Praktiken gelten. Diese strategische Reduktion des Umfangs senkt Kosten und Komplexität der Zertifizierung erheblich, da strenge Standards nicht auf unkritische Business-Infrastruktur angewendet werden müssen. Eine effektive Segmentierung stellt sicher, dass Sicherheitsressourcen dort gebündelt werden, wo sie am dringendsten benötigt werden, und sorgt so für eine besser zu verteidigende und besser zu verwaltende Compliance-Situation.
Auch eine kontinuierliche Sichtbarkeit über alle Software-Assets hinweg ist für dauerhafte Compliance unerlässlich, denn Momentaufnahmen reichen für die Dynamik moderner Softwareentwicklung nicht aus. Organisationen sollten ihr Schwachstellen-Scanning automatisieren und das SLSA Framework einsetzen, um die Build Integrity über die gesamte Pipeline hinweg sicherzustellen. Eine Software Bill of Materials (SBOM) liefert Assessoren das präzise Inventar auf Komponentenebene, das sie benötigen, um die Kontrollen für Configuration Management und Systemintegrität effektiv zu bewerten. Diese Transparenz ist entscheidend, um nachzuweisen, dass keine nicht autorisierten oder bösartigen Open-Source-Pakete in die Umgebung gelangt sind.
Organisationen müssen ihre Dokumentation formalisieren, indem sie ihren System Security Plan (SSP) aktualisieren und für offene Remediation-Aufgaben einen klaren Fahrplan und Meilensteine (POA&M) festlegen. Die Einhaltung des SSDF kann zusätzlich helfen, diese sicheren Prozesse in den täglichen Workflows der Entwickler zu verankern. Zudem wird dringend empfohlen, frühzeitig eine zertifizierte unabhängige Bewertungsstelle (C3PAO) einzubinden: Die begrenzte Zahl akkreditierter Assessoren für nahezu 80.000 Organisationen hat zu langen Wartelisten geführt, die die CMMC-Zertifizierung verzögern können.
Um Verzögerungen bei C3PAO-Audits zu vermeiden und Assessor-Rückstaus zu umgehen, sollten Organisationen die Erstellung von SBOMs und die Software Composition Analysis automatisieren. Das verkürzt die Vorbereitungszeit für das Assessment drastisch und vereinfacht die Nachweissammlung. So sind proaktive Organisationen in der Lage, Assessment-Fristen einzuhalten und sich künftige Aufträge des Verteidigungsministeriums zu sichern.
Was sind die Herausforderungen bei CMMC?
Die größte Herausforderung für Auftragnehmer des Verteidigungsministeriums ist derzeit der abrupte Wechsel von einem Selbstauskunftsmodell zu einem verpflichtenden, von Dritten verifizierten Framework. Die Umsetzung und Dokumentation aller 110 Praktiken aus NIST 800-171 erfordert dauerhafte, erhebliche Investitionen in technische Infrastruktur und Sicherheitspersonal. Viele Organisationen stellen fest, dass ihre bestehende Software-Lieferkette ein zentraler Schwachpunkt ist: Open-Source-Abhängigkeiten und Drittanbieter-Bibliotheken können Schwachstellen einschleusen, die sich ohne fortgeschrittene Automatisierung kaum nachverfolgen und beheben lassen.
Eine weitere Hürde ist das erhebliche Risiko im Zusammenhang mit der „Wartelistenverwaltung“, das durch die geringe Anzahl der derzeit akkreditierten C3PAOs verursacht wird. Wer seine Vorbereitung erst kurz vor einem Zuschlag beginnt, kann möglicherweise keinen Assessment-Termin mehr bekommen, bevor laufende Verträge auslaufen oder neue Ausschreibungen veröffentlicht werden. Hinzu kommt: Mit dem Stichtag der 48-CFR-Durchsetzung gibt es eine feste Compliance-Frist. Jede noch nicht zertifizierte Organisation riskiert den sofortigen Ausschluss vom Defense-Markt.
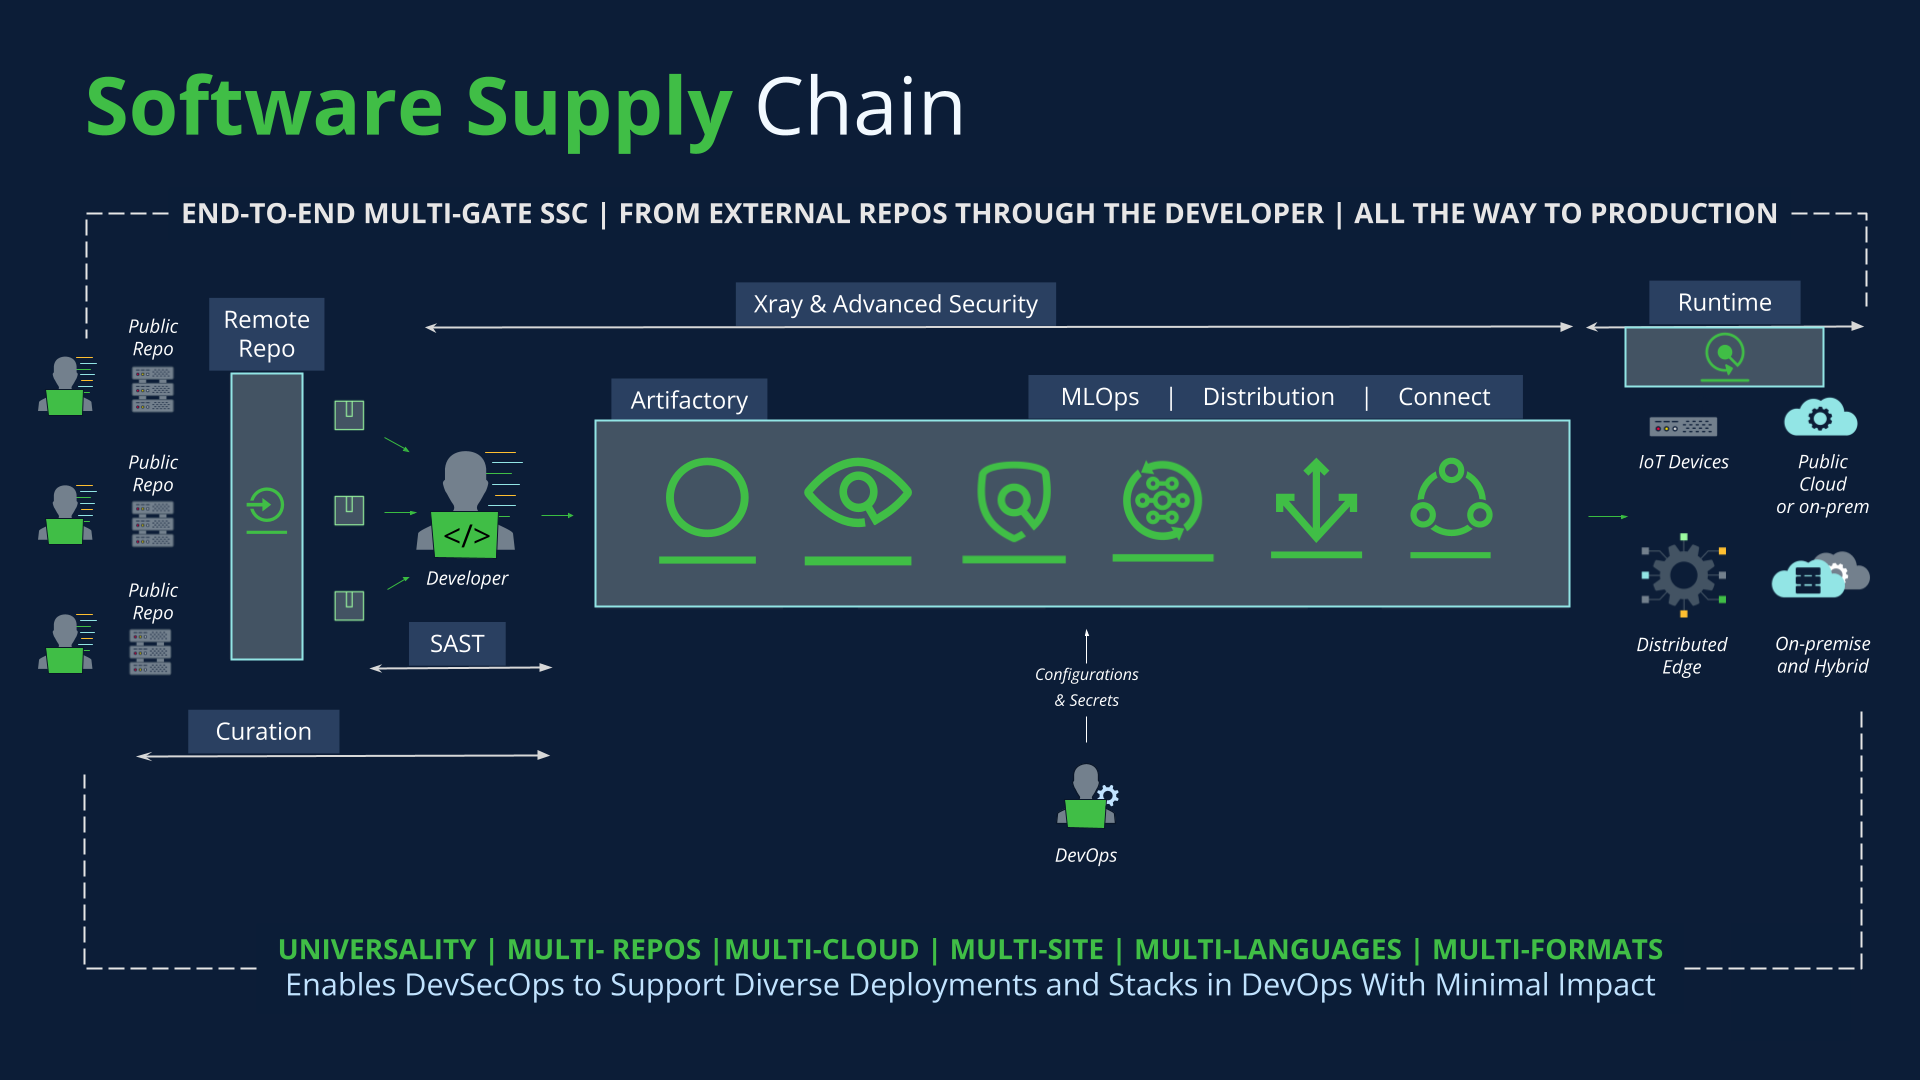
Visuelle Darstellung, wie JFrog einen sicheren Software Development Lifecycle ermöglicht.
CMMC mit der JFrog Plattform unterstützen
Die hohen Anforderungen von CMMC-Domains wie System and Information Integrity (SI) und Configuration Management (CM) erfordern eine dedizierte Plattformebene, die speziell für die Software-Lieferkette entwickelt wurde. Die JFrog Plattform bietet die Governance- und Security-Tools, um Artifacts zu managen und CUI-Umgebungen von innen heraus zu schützen.
- JFrog Artifactory liefert den unveränderlichen Audit Trail für Repositories, der zur Erfüllung der CMMC-Anforderungen der Domain AU (Audit & Accountability) unerlässlich ist.
- JFrog Security Essentials (Xray) scannt Open-Source-Komponenten, Container Images und binäre Artifacts kontinuierlich auf Schwachstellen. Damit unterstützt es direkt die Anforderung, Software-Schwachstellen zu identifizieren und zu managen.
- JFrog Curation blockiert nicht konforme Open-Source-Pakete automatisch bereits bei der Aufnahme und belegt so ein proaktives Risikomanagement.
- JFrog Advanced Security erzeugt detaillierte SBOMs in den Standardformaten SPDX und CycloneDX und etabliert die für Audits durch Dritte erforderliche Software Provenance. So ist die lückenlose Nachvollziehbarkeit vom ersten Build bis zum Deployment gewährleistet.