Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Financial Services
 Gaming
 Public Sector
 Automotive
 Technology
 Healthcare


Définition
La certification CMMC (Cybersecurity Maturity Model Certification) est un cadre obligatoire du département de la Défense américain, conçu pour protéger les données sensibles non classifiées dans toute la base industrielle de défense. En remplaçant l’auto-attestation, inégale d’un acteur à l’autre, par des normes vérifiables et graduées, elle garantit que tous les sous-traitants et prestataires maintiennent une posture de sécurité solide. La conformité est désormais un prérequis incontournable pour répondre aux appels d’offres et décrocher de nouveaux contrats fédéraux de défense.
Aperçu
La CMMC (Cybersecurity Maturity Model Certification) est un cadre du département de la Défense américain (DoD) destiné à vérifier la protection des informations fédérales sensibles au sein de la base industrielle de défense (DIB). Elle instaure un programme de certification par niveaux qui impose aux sous-traitants de démontrer, selon une norme vérifiable, qu’ils protègent les informations contractuelles fédérales (FCI) et les informations non classifiées contrôlées (CUI). Le cadre actuel, CMMC 2.0, est entré en vigueur en novembre 2025 via la règle définitive 48 CFR, ce qui en fait une exigence obligatoire pour rester éligible aux nouveaux appels d’offres du DoD.
Comprendre la CMMC
Pour bien saisir ce qu’est la CMMC, les organisations doivent y voir un basculement de l’auto-déclaration vers un cadre vérifiable dédié à la sécurité des applications. Pensé pour combler les failles de sécurité tout au long de la chaîne d’approvisionnement, ce cadre impose aux sous-traitants d’atteindre un socle évalué de façon indépendante dès qu’ils manipulent des données sensibles. Il s’articule autour de 14 domaines correspondant aux 110 pratiques de la norme NIST 800-171 ; avec l’entrée en application du 48 CFR, la conformité est désormais un prérequis obligatoire pour tout nouveau contrat du DoD.
Le cadre gère la conformité au moyen d’un système à plusieurs niveaux, où les exigences s’ajustent à la sensibilité des données :
- Niveau 1 (Fondamental) : impose des auto-évaluations annuelles aux sous-traitants qui manipulent des informations contractuelles fédérales (FCI).
- Niveau 2 (Avancé) : le niveau visé par la plupart des sous-traitants manipulant des informations non classifiées contrôlées (CUI) ; il requiert une évaluation par un tiers tous les trois ans.
- Niveau 3 (Expert) : réservé aux programmes hautement prioritaires, il implique une supervision directe du DoD ainsi que des contrôles supplémentaires issus de la norme NIST SP 800-172.
La CMMC concerne-t-elle les outils de build logiciels ou seulement l’infrastructure informatique ?
La conformité CMMC ne se limite pas à l’infrastructure informatique traditionnelle. Tout pipeline CI/CD, dépôt d’artefacts ou node de build qui traite des logiciels destinés à des environnements CUI entre directement dans le périmètre de conformité CMMC.
Comment fonctionne la CMMC ?
Le cadre CMMC fonctionne en imposant aux organisations de mettre en œuvre des pratiques de cybersécurité précises, puis d’en vérifier l’application par une auto-attestation annuelle ou une évaluation CMMC formelle réalisée par un tiers. Le processus vise à renforcer la chaîne d’approvisionnement de la défense de l’intérieur, depuis l’identification d’une vulnérabilité logicielle jusqu’à la sécurité physique et au monitoring des installations. Les sous-traitants qui visent la certification CMMC de niveau 2 doivent mettre en œuvre et documenter 110 pratiques de sécurité réparties sur les 14 domaines obligatoires.
Tout commence par la mise en place d’un SDLC sécurisé dans lequel l’ensemble des outils de développement, des environnements de build et des pipelines CI/CD est considéré comme faisant partie du périmètre de conformité. Les organisations doivent procéder à des analyses de vulnérabilités régulières de tous les composants et maintenir une gestion stricte des configurations, afin d’empêcher l’utilisation de logiciels non autorisés ou malveillants. Une fois ces pratiques établies et opérationnelles, un organisme d’évaluation tiers certifié (C3PAO) examine les preuves recueillies pour confirmer que les contrôles de sécurité sont suffisamment matures et appliqués de manière cohérente.
Un élément déterminant du fonctionnement de ce cadre réside dans la relation particulière entre la CMMC et la norme NIST 800-171. Là où la norme NIST définit le « quoi » (les 110 contrôles techniques requis), la CMMC apporte le « comment » en instaurant le processus de certification rigoureux qui vérifie que ces contrôles sont bien actifs. Ce changement structurel garantit que les sous-traitants de la défense ne se contentent pas d’un plan de sécurité sur le papier : ils maintiennent activement une posture de sécurité opérationnelle, vérifiable de façon indépendante.
Quels sont les avantages de la CMMC ?
Obtenir la conformité CMMC apporte une valeur métier mesurable, qui va bien au-delà de la seule éligibilité aux contrats fédéraux. Les principaux avantages sont les suivants :
- Un socle de sécurité normalisé : aligné sur le cadre SSDF (Secure Software Development Framework), il réduit le risque de fuites de données et de vol de propriété intellectuelle, protégeant à la fois les données propriétaires et les informations relevant de la sécurité nationale.
- Un avantage concurrentiel : il atteste d’un haut niveau de maturité en matière de sécurité auprès du DoD et des maîtres d’œuvre de la base industrielle de défense.
- Une conformité simplifiée : elle fluidifie la mise en conformité en apportant des preuves réutilisables pour d’autres référentiels exigeant, comme PCI DSS et SOC 2.
- La transparence de la chaîne d’approvisionnement : elle s’appuie sur des SBOM précis et une provenance logicielle vérifiable pour bâtir une chaîne d’approvisionnement plus transparente, plus résiliente et plus facile à auditer.
Quelles sont les bonnes pratiques en matière de CMMC ?
Une checklist CMMC efficace commence par définir clairement le périmètre de l’environnement des informations non classifiées contrôlées, puis par en réduire l’étendue de l’évaluation autant que possible. Les organisations ont tout intérêt à isoler les systèmes qui manipulent des CUI afin de réduire au minimum le nombre d’actifs soumis aux 110 pratiques de la norme NIST 800-171. Cette réduction stratégique du périmètre fait baisser sensiblement le coût et la complexité globale de la certification, puisqu’elle évite d’appliquer des normes fédérales rigoureuses à une infrastructure métier non essentielle. Une segmentation efficace permet de concentrer les ressources de sécurité là où elles comptent le plus, pour une posture de conformité plus facile à défendre et à gérer.
Maintenir une visibilité continue sur l’ensemble des actifs logiciels est tout aussi essentiel pour une conformité durable : de simples instantanés ponctuels ne suffisent pas face au caractère dynamique du développement moderne. Les organisations devraient automatiser leurs analyses de vulnérabilités et adopter le framework SLSA pour garantir l’intégrité des builds tout au long du pipeline. Recourir à une nomenclature logicielle (SBOM) fournit aux évaluateurs l’inventaire précis, composant par composant, nécessaire pour évaluer efficacement la gestion des configurations et les contrôles d’intégrité du système. Ce niveau de transparence est déterminant pour prouver qu’aucun package open source non autorisé ou malveillant n’a pénétré dans l’environnement.
Les organisations doivent formaliser leur documentation en mettant à jour leur plan de sécurité du système (SSP) et en établissant un plan d’action et de jalons (POA&M) clair pour toutes les tâches de remédiation en attente. Adopter le SSDF aide en outre à inscrire ces processus sécurisés dans les workflows quotidiens des développeurs. Par ailleurs, il est vivement conseillé de prendre contact tôt avec un organisme d’évaluation tiers certifié (C3PAO) : le nombre restreint d’évaluateurs accrédités pour près de 80 000 organisations a engendré d’importantes listes d’attente, susceptibles de retarder la certification CMMC.
Pour éviter les retards d’audit des C3PAO et composer avec l’engorgement des évaluateurs, les organisations devraient automatiser la création de SBOM et l’analyse de composition logicielle. De quoi réduire radicalement le temps de préparation à l’évaluation et fluidifier la collecte de preuves : les organisations proactives se donnent ainsi les moyens de tenir les délais d’évaluation et de décrocher leurs futurs contrats de défense.
Quels sont les défis de la CMMC ?
Le principal défi, pour les sous-traitants de la défense, tient aujourd’hui au passage brutal d’un modèle d’auto-attestation à un cadre obligatoire, vérifié par un tiers. Mettre en œuvre et documenter l’ensemble des 110 pratiques de la norme NIST 800-171 exige un investissement important et continu, tant dans l’infrastructure technique que dans les équipes de sécurité. Beaucoup d’organisations constatent que leur chaîne d’approvisionnement logicielle constitue un maillon faible : dépendances open source et bibliothèques tierces peuvent introduire une vulnérabilité logicielle difficile à tracer et à corriger sans automatisation avancée.
Autre obstacle : le risque non négligeable de « gestion des listes d’attente » lié au faible nombre de C3PAO actuellement accrédités. Les organisations qui repoussent leur préparation jusqu’à ce qu’un contrat soit sur le point d’être attribué risquent de ne pas pouvoir programmer d’évaluation avant l’expiration de leurs contrats en cours ou la publication de nouveaux appels d’offres. De plus, la date d’entrée en application du 48 CFR fixe une échéance ferme : toute organisation non encore certifiée s’expose à être immédiatement écartée du marché de la défense.
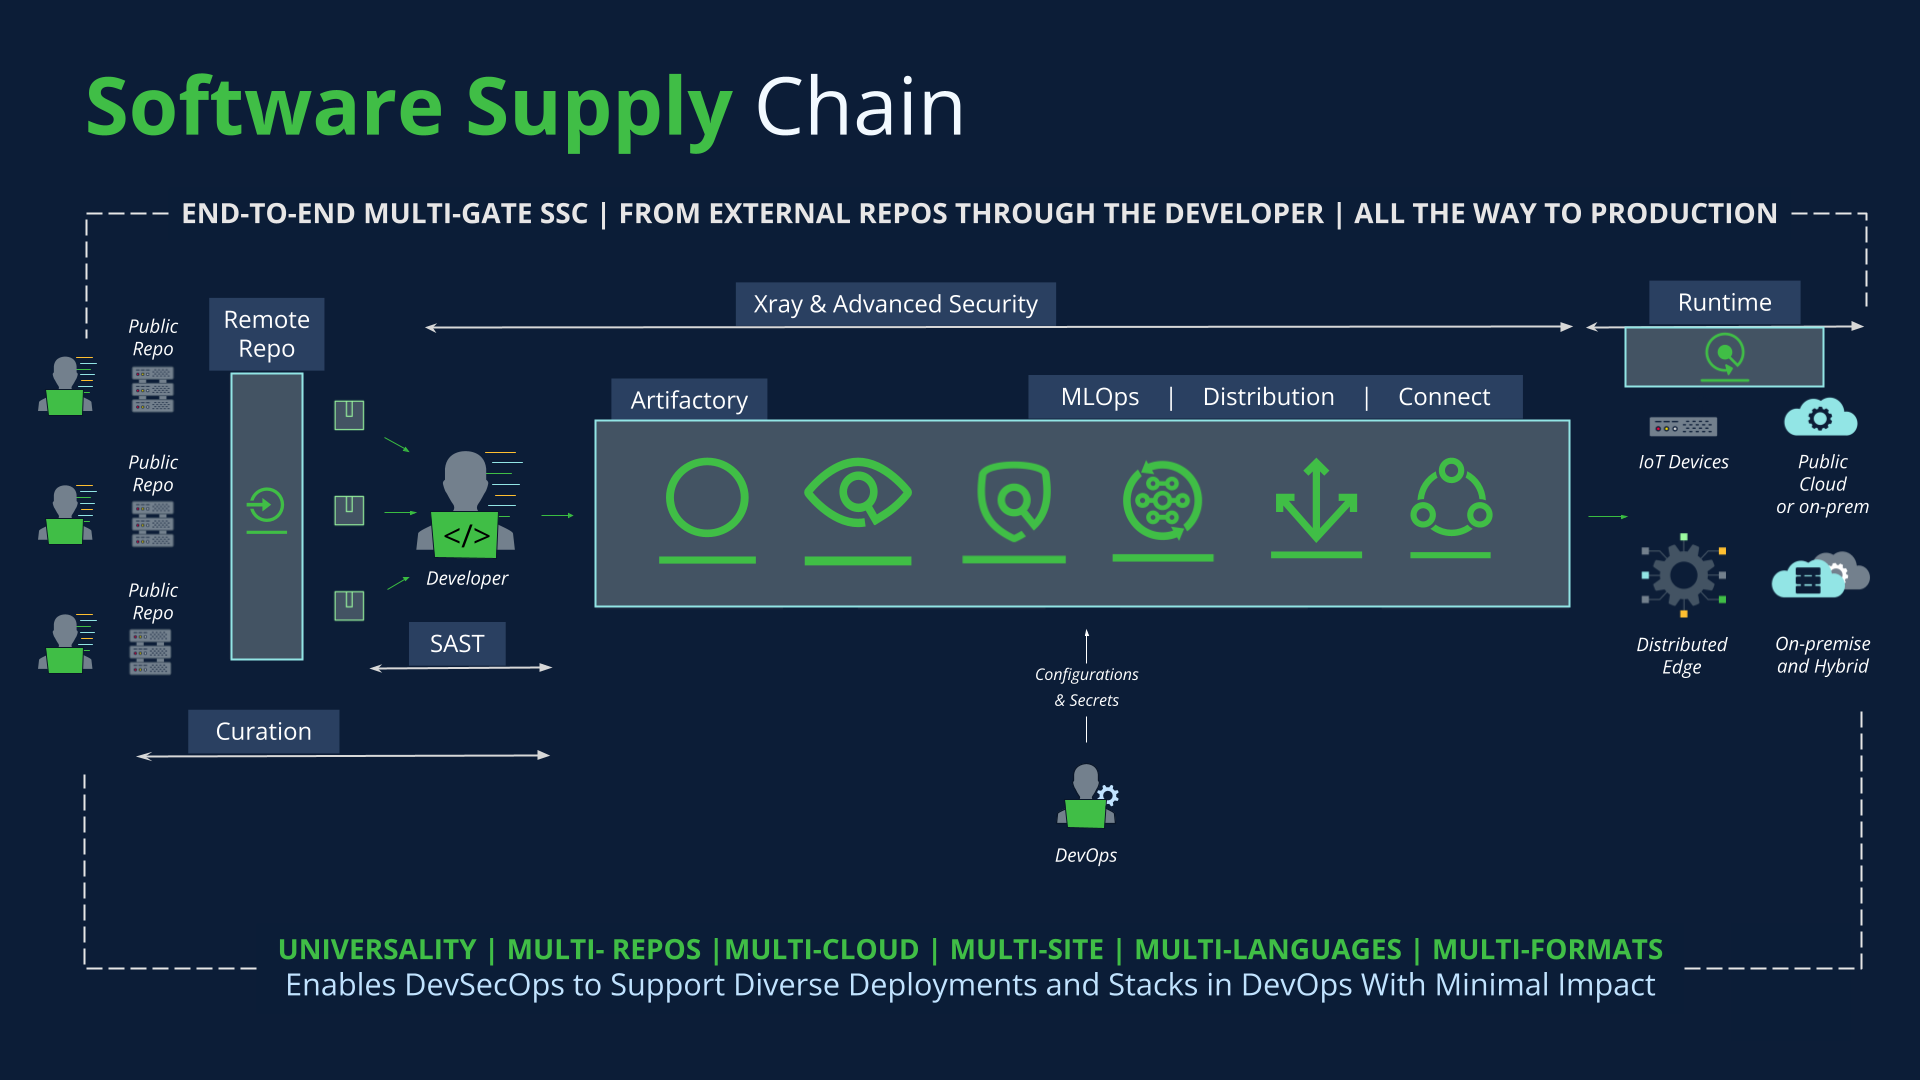
Schéma illustrant comment JFrog contribue à sécuriser le cycle de vie de développement logiciel.
Accompagner la CMMC avec la plateforme JFrog
Répondre aux exigences rigoureuses de domaines CMMC, comme l’intégrité des systèmes et de l’information (SI) ou la gestion des configurations (CM) suppose une couche de plateforme dédiée, pensée pour la chaîne d’approvisionnement logicielle. La plateforme JFrog fournit les outils de gouvernance et de sécurité nécessaires pour gérer les artefacts et protéger les environnements CUI de l’intérieur.
- JFrog Artifactory offre la piste d’audit immuable du dépôt, indispensable pour satisfaire aux exigences du domaine AU de la CMMC (audit et responsabilité).
- JFrog Security Essentials (Xray) réalise des analyses de vulnérabilités en continu sur les composants open source, les images de conteneurs et les artefacts binaires, répondant directement à l’exigence d’identifier et de gérer les failles logicielles.
- JFrog Curation bloque automatiquement les packages open source non conformes dès leur entrée, preuve d’une gestion proactive des risques.
- JFrog Advanced Security génère des SBOM détaillés aux formats standard SPDX et CycloneDX tout en établissant la provenance logicielle exigée lors des audits tiers, garantissant une traçabilité totale, du build initial au déploiement.