Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Financial Services
 Gaming
 Public Sector
 Automotive
 Technology
 Healthcare


Définition
La norme de sécurité de l’industrie des cartes de paiement (PCI DSS) est un cadre technique et opérationnel mondial conçu pour sécuriser les transactions par carte de crédit. Ce mandat s’applique à toute organisation qui stocke, traite ou transmet des données des titulaires de carte afin de protéger les écosystèmes financiers contre des violations catastrophiques. En mettant en œuvre une segmentation stricte du réseau et des pratiques sécurisées de cycle de vie du développement logiciel, les entreprises éliminent systématiquement les vulnérabilités de sécurité dans l’ensemble de leurs environnements de transactions numériques. La conformité contractuelle permet d'éviter de graves impacts opérationnels, notamment des pénalités mensuelles coûteuses et la perte potentielle des privilèges de traitement de l'entreprise.
Qu’est-ce que PCI DSS ?
Établie par le Conseil des normes de sécurité PCI (PCI SSC), la norme PCI DSS (Payment Card Industry Data Security Standard) est une norme de sécurité mondiale conçue pour protéger les systèmes de données des titulaires de cartes et prévenir la fraude aux paiements. Il s’applique à toute organisation qui stocke, traite ou transmet des informations sur les cartes de paiement. En imposant des exigences techniques et opérationnelles strictes, la norme garantit une chaîne d’approvisionnement logicielle sécurisée pour les transactions financières. La conformité est une obligation contractuelle imposée par les réseaux de cartes. Le non-respect entraîne des amendes de 5 000 $ à 100 000 $ par mois et la perte potentielle des privilèges de traitement.
Comprendre la norme PCI DSS
Pour comprendre la norme PCI DSS, il faut la considérer comme un socle de référence pour la sécurité des applications plutôt que comme un texte juridique. Il s’applique à toutes les entités impliquées dans le traitement des paiements, y compris les marchands, les processeurs et les prestataires de services tiers. La norme se concentre sur la sécurisation de l’environnement où résident les données de cartes, souvent appelé environnement de données des titulaires de carte. Bien que l’on parle souvent de devenir certifié PCI DSS, la norme est techniquement un cadre plutôt qu’une certification gouvernementale officielle. La validation est réalisée au moyen d’un questionnaire d’auto-évaluation (SAQ) ou d’un rapport de conformité (ROC) approfondi réalisé par un évaluateur de sécurité qualifié (QSA).
Avec la publication de la norme PCI DSS 4.0, qui est devenue la norme obligatoire en mars 2024, les organisations bénéficient désormais d’approches de la sécurité plus flexibles et axées sur les risques. Les obligations de conformité sont divisées en quatre niveaux en fonction du volume annuel de transactions :
- Niveau 1 : les organisations traitent plus de 6 millions de transactions par an et doivent se soumettre à un audit PCI DSS interne et recevoir un ROC (rapport de conformité) officiel.
- Niveau 2 : les organisations effectuant de 1 à 6 millions de transactions nécessitent un SAQ (questionnaire d’auto-évaluation) annuel et des analyses réseau trimestrielles.
- Niveau 3 : commerçants e-commerce traitant 20 000 à 1 million de transactions.
- Niveau 4 : les petits commerçants effectuant moins de 20 000 transactions suivent des parcours de validation plus simples via des SAQ annuels et des analyses trimestrielles.
Le passage de la version 3.2.1 à la version 4.0 reflète le paysage de la cybersécurité en constante évolution. La version 4.0 promeut la sécurité continue et offre aux organisations deux parcours de validation distincts : l’approche définie, traditionnelle et prescriptive, et l’approche personnalisée, plus flexible. L’approche personnalisée permet aux organisations de mettre en œuvre des contrôles de sécurité innovants qui répondent à l’objectif des exigences, même s’ils ne correspondent pas aux modèles de sécurité hérités, ce qui est essentiel pour les organisations utilisant des architectures cloud native ou des pipelines de déploiement automatisés.
Quelles sont les 12 exigences spécifiques de la norme PCI DSS ?
Le cadre PCI DSS s’articule autour de 12 exigences spécifiques organisées en six objectifs logiques. Ces objectifs logiques garantissent que la sécurité est intégrée à l’ensemble de l’infrastructure, de la couche réseau au cycle de vie du développement logiciel sécurisé (SDLC), permettant ainsi d’atténuer les vulnérabilités logicielles.
Objectif 1 : Concevoir et maintenir un réseau et des systèmes sécurisés
- Exigence 1 : mettre en œuvre des contrôles de sécurité réseau pour protéger l’environnement.
- Exigence 2 : maintenir des configurations de système sécurisées plutôt que de se fier aux paramètres par défaut.
Objectif 2 : Protéger les données des titulaires de carte
- Exigence 3 : sécuriser les données de compte stockées pour empêcher tout accès non autorisé.
- Exigence 4 : chiffrer les données lorsqu’elles sont transmises sur des réseaux publics.
Objectif 3 : Maintenir un programme de gestion des vulnérabilités
- Exigence 5 : protéger les systèmes contre les logiciels malveillants à l’aide de logiciels antivirus mis à jour.
- Exigence 6 (critique pour les développeurs) : développer et maintenir des systèmes et des logiciels sécurisés. Accent sur la mise en œuvre d’un SDLC sécurisé et la réalisation régulière d’analyses de la composition logicielle (SCA) afin d’identifier les risques dans les bibliothèques tierces et d’atténuer les vulnérabilités logicielles.
Objectif 4 : Mettre en œuvre des contrôles d’accès stricts
- Exigence 7 : restreindre strictement l’accès aux systèmes selon le principe du « besoin d’en connaître » professionnel.
- Exigence 8 : identifier les utilisateurs en toute sécurité en imposant l’authentification multifacteur (MFA) obligatoire, une exigence clé de la norme PCI DSS 4.0.
- Exigence 9 : restreindre l’accès physique aux systèmes contenant des données de titulaires de carte.
Objectif 5 : Surveiller et tester régulièrement les réseaux
- Exigence 10 : journaliser et surveiller tous les accès aux composants du système et aux données.
- Exigence 11 : tester régulièrement les systèmes de sécurité, ce qui inclut la réalisation de tests de pénétration formels PCI DSS.
Objectif 6 : Maintenir une politique de sécurité de l’information
- Exigence 12 : mettre en œuvre une politique formelle qui régit l’ensemble du programme de sécurité de l’information dans toute l’entreprise.
Quelles sont les nuances techniques de l’exigence 6 ?
L’exigence 6 est particulièrement vitale pour les équipes techniques, car elle régit le développement et la maintenance de systèmes et d’applications sécurisés. Dans la version 4.0, cette exigence a été renforcée afin de s’assurer que tous les logiciels sont protégés contre les 10 principales vulnérabilités web de l’OWASP. Cela nécessite que la sécurité soit intégrée à chaque étape du cycle de vie de la livraison logicielle, y compris la vérification des dépendances open source et le durcissement des environnements de build CI/CD. Les organisations doivent établir un processus de classement des risques pour les vulnérabilités, en veillant à ce que les failles critiques soient corrigées avant que le code n’atteigne l’environnement de données des titulaires de cartes.
Cette exigence oblige essentiellement les développeurs à traiter leur chaîne d’approvisionnement logicielle avec la même rigueur que leur propre code source. Cela implique d’analyser chaque fichier binaire, image de conteneur et bibliothèque tierce pour détecter toute vulnérabilité logicielle. En intégrant la sécurité plus tôt, les équipes peuvent identifier les problèmes lors de la phase de build plutôt que de les découvrir lors d’un audit PCI DSS en production. Cette approche proactive satisfait les auditeurs et réduit la dette technique associée aux correctifs d’urgence dans les environnements de production sensibles.
Quels sont les avantages de la norme PCI DSS ?
Obtenir la conformité PCI DSS offre des avantages significatifs qui vont au-delà du simple fait d’éviter les pénalités contractuelles. Les contrôles PCI DSS recoupent ceux de SOC 2, d’ISO 27001 et du SSDF, l’obtenir permet donc de réduire également les efforts nécessaires pour ces audits. Les contrôles figurant dans PCI DSS recoupent largement d’autres cadres tels que SOC 2, ISO 27001 et le SSDF (cadre de développement de logiciels sécurisés), ce qui facilite la gestion de la multi-conformité.
Au-delà de la sécurité technique, cela instaure également une confiance à long terme avec les consommateurs, les banques acquéreuses et les partenaires de l’écosystème de paiement. Cela démontre la maturité en matière de sécurité auprès des acheteurs en entreprise et des équipes chargées des achats lors du processus de sélection des fournisseurs. Le fait de tenir à jour une nomenclature logicielle (SBOM) détaillée et des données sur la provenance logicielle dans le cadre d’un programme de conformité garantit que les organisations sont toujours prêtes pour un audit PCI DSS. Cette posture proactive aide les organisations à éviter des amendes mensuelles qui varient généralement de 5 000 $ à 100 000 $.
La norme encourage également l’adoption des technologies de sécurité actuelles. Par exemple, le passage à la MFA obligatoire et la mise à jour des anciennes règles de pare-feu vers des « contrôles de sécurité réseau » reflètent une approche de la sécurité sans périmètre. En se conformant à ces normes, les organisations renforcent naturellement leur infrastructure contre une plus grande variété de cybermenaces, en utilisant efficacement PCI DSS comme catalyseur pour l’amélioration de la sécurité à l’échelle de l’organisation.
Bonnes pratiques
Une liste de contrôle PCI DSS efficace repose sur la surveillance continue et la réduction du périmètre plutôt que sur une préparation annuelle. L’une des stratégies les plus efficaces consiste à utiliser la segmentation du réseau pour isoler l’environnement de données des titulaires de cartes, ce qui réduit le nombre de systèmes devant répondre aux exigences strictes de la norme PCI DSS. Les organisations devraient également automatiser l’analyse de la composition logicielle pour détecter chaque vulnérabilité logicielle dans les dépendances open source, car les examens manuels ne peuvent pas suivre le rythme des cadences de publication.
Maintenir un SBOM précis fournit la visibilité nécessaire pour suivre chaque composant des applications de paiement, facilitant ainsi une réponse plus rapide aux incidents. Le respect du cadre SLSA permet de garantir l’intégrité des artefacts de build et fournit la provenance logicielle requise pour les environnements à haut niveau d’assurance. Les équipes doivent également prioriser la conformité des licences pour les logiciels tiers et appliquer rigoureusement le principe du moindre privilège afin de restreindre l’accès aux données. L’application continue de correctifs est essentielle, car l’exigence 6 lie la conformité à une gestion active des correctifs.
Les équipes de sécurité devraient traiter cela comme un processus opérationnel continu. Cela inclut la réalisation d’analyses trimestrielles Approved Scanning Vendor (ASV) et la conduite de tests d’intrusion annuels comme des exigences minimales, et non des plafonds. L’intégration de ces contrôles de sécurité directement dans le pipeline CI/CD garantit que toute déviation par rapport à la ligne de référence est détectée immédiatement, évitant ainsi la « dérive de conformité » qui conduit souvent à des échecs d’audit et à des violations de données.
Défis
La conformité est difficile à maintenir lorsque les logiciels changent quotidiennement et que de nouvelles menaces guettent à tout moment. Un défi majeur concerne les dépendances transitives, où une vulnérabilité cachée au cœur d’une bibliothèque open source peut mettre tout l’environnement en danger. De nombreuses organisations manquent de visibilité pour voir à plusieurs niveaux de profondeur dans leur chaîne d’approvisionnement logicielle, ce qui les expose à des risques dont elles n’ont même pas conscience.
Les transitions entre les versions, telles que le passage de la version v3.2.1 à la norme PCI DSS 4.0, nécessitent également des mises à jour importantes des méthodes d’authentification et de la documentation d’analyse des risques. De plus, s’appuyer sur des feuilles de calcul manuelles pour l’inventaire des actifs ou la gestion des correctifs est sujet aux erreurs et entraîne souvent des échecs d’audit. Dans les environnements modernes, l’échelle des conteneurs et des microservices rend le suivi manuel presque impossible, ce qui nécessite une gouvernance automatisée tout au long du cycle de vie des artefacts.
Prise en charge de PCI DSS avec la plateforme JFrog
Satisfaire aux exigences rigoureuses des exigences 6 et 11 de la norme PCI DSS nécessite des outils spécialisés pour la chaîne d’approvisionnement logicielle. La plateforme JFrog fournit la gouvernance nécessaire pour gérer et sécuriser les artefacts avant même qu’ils n’atteignent l’environnement de données des titulaires de cartes. En gouvernant chaque artefact qui traverse le pipeline de développement, les organisations peuvent réduire le risque de conformité en amont.
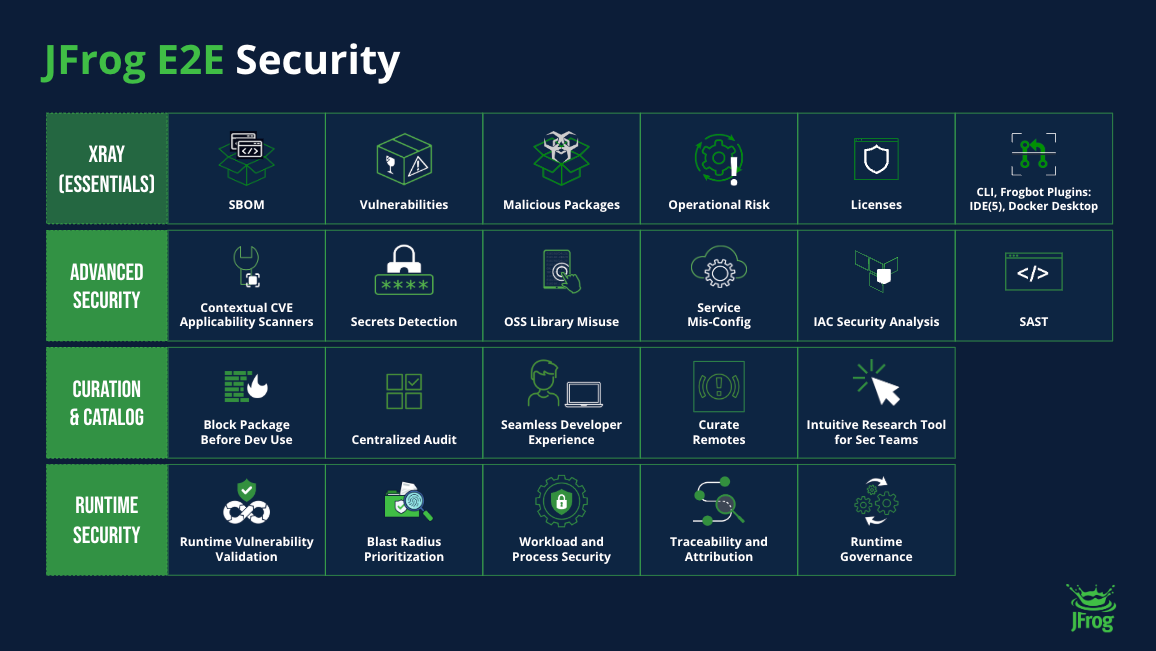
JFrog Xray offre une analyse continue des vulnérabilités pour tous les artefacts binaires et images de conteneurs, identifiant chaque vulnérabilité logicielle dès le début du cycle de vie. Cette analyse en continu répond directement à l’exigence 6 en identifiant les composants vulnérables avant qu’ils ne puissent atteindre l’environnement de données des titulaires de cartes. Pour prendre en charge un SDLC sécurisé, JFrog Curation bloque automatiquement l’entrée des packages open source non conformes ou risqués dans le pipeline. En appliquant des politiques d’approbation des packages dès l’ingestion, Curation répond à l’exigence 6 visant à protéger les systèmes contre les composants risqués ou malveillants avant qu’ils n’entrent dans le pipeline de développement.
De plus, la plateforme aide les organisations à maintenir leur conformité grâce à la génération de SBOM aux formats SPDX et CycloneDX, ainsi qu’à l’application automatisée des politiques, offrant ainsi la transparence requise pour les audits de sécurité des applications. En centralisant la gestion des artefacts dans JFrog Artifactory, les équipes créent un registre infalsifiable de tous les composants logiciels, ce qui constitue une preuve essentielle pour la documentation ROC et AOC. Cette piste d’audit immuable répond directement aux exigences 10 et 11 en fournissant les journaux d’accès vérifiables et les enregistrements d’intégrité des artefacts que les auditeurs exigent pour confirmer que des contrôles de surveillance et de test continus sont en place.
Démarrez un essai gratuit ou planifiez une démo pour découvrir comment JFrog prend en charge votre workflow de conformité PCI DSS.