Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


MCP auf Unternehmensebene verwalten und kontrollieren
Eine zentralisierte MCP-Registrierung, die sicherstellt, dass Entwickler und Agenten nur vorab geprüfte MCP-Server mit einer fein abgestuften Zugriffskontrolle auf MCP-Tool-Ebene verwenden.
What is an MCP Registry?
An MCP Registry serves as the single source of truth for all your MCP servers, enabling AI Agents and developers to access MCP tools in a managed and governed way. JFrog’s MCP Registry is an enterprise-grade control plane that reduces security risk and ensures AI agents and developers cannot execute unauthorized or destructive commands using malicious MCP servers.
Unkontrollierte MCPs können ausgenutzt werden
Ungesicherte MCP-Server setzen Ihre agentischen Arbeitsabläufe kritischen Sicherheitsrisiken aus.
Überprivilegierter KI-Agentenzugriff
Das Fehlen einer detaillierten Kontrolle über die Berechtigungen der MCP-Tools ermöglicht es KI-Agenten, ohne Einschränkungen auf vertrauliche interne Daten zuzugreifen. Dies führt dazu, dass zerstörerische Vorgänge in Ihrer Produktionsumgebung ausgeführt werden.
Ungeprüfte MCP-Server
Entwickler verwenden unverifizierte MCP-Server aus öffentlichen Quellen direkt auf ihren Rechnern. Dadurch wird Ihr Unternehmen anfällig für Angriffe auf die Lieferkette. Kompromittierte Tools, die auf localhost laufen, umgehen effektiv Ihre Perimetersicherheit.
Fragmentiertes KI-Management
Ohne ein einheitliches Aufzeichnungssystem befinden Sie sich im Blindflug. Die Verwaltung verstreuter Berechtigungen und lokaler Konfigurationen bei allen Entwicklern im Unternehmen ist unüberschaubar und führt zu einem enormen Risiko, da es unmöglich ist, jede aktive MCP-Verbindung zu überprüfen.
Das MCP-Registry für Unternehmen
Die einheitliche Steuerungsebene zur Sicherung, Verwaltung und Skalierung Ihrer agentenbasierten Softwarelieferketten
MCP-Governance in großem Maßstab
Verwandeln Sie das Chaos der MCPs in ein vollständig geregeltes Ökosystem. Kontrollieren Sie MCP-Server und die Nutzung ihrer Tools mit granularen rollenbasierten Berechtigungen in der gesamten Lieferkette.
Nicht autorisierte Server blockieren
Scannen Sie nicht nur – blockieren Sie. Das einzige Registry, das bösartige und nicht verifizierte MCP-Server auf der Grundlage Ihrer Sicherheitsrichtlinien proaktiv von Anfang an und Bedrohungen neutralisiert, bevor sie in Ihr Unternehmen eindringen können.
Einheitliches KI-Register
Stop managing AI in silos. JFrog delivers a single control plane built for all AI assets, unifying your custom and third-party MCP servers, agent skills, models, plugins, and traditional software artifacts into a single, trusted system of record.
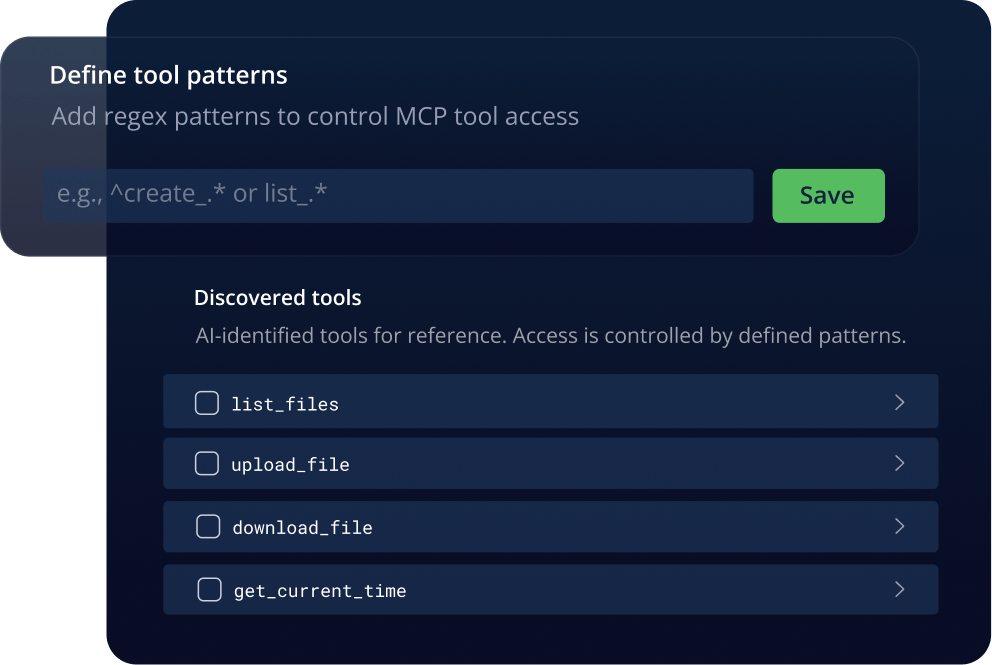
Granulare Zugriffskontrolle
Granulare Werkzeugberechtigungen beschränken die Nutzung von MCP auf autorisierte Teams und Projekte und verhindern so, dass KI-Agenten auf sensible Daten außerhalb ihres Zuständigkeitsbereichs zugreifen oder diese verändern.
Riskante MCP-Server blockieren, bevor sie heruntergeladen werden
Enforce organizational policies based on license type, vulnerability severity, or operational risk at the point of request, proactively blocking unverified servers from ever reaching your software supply chain.
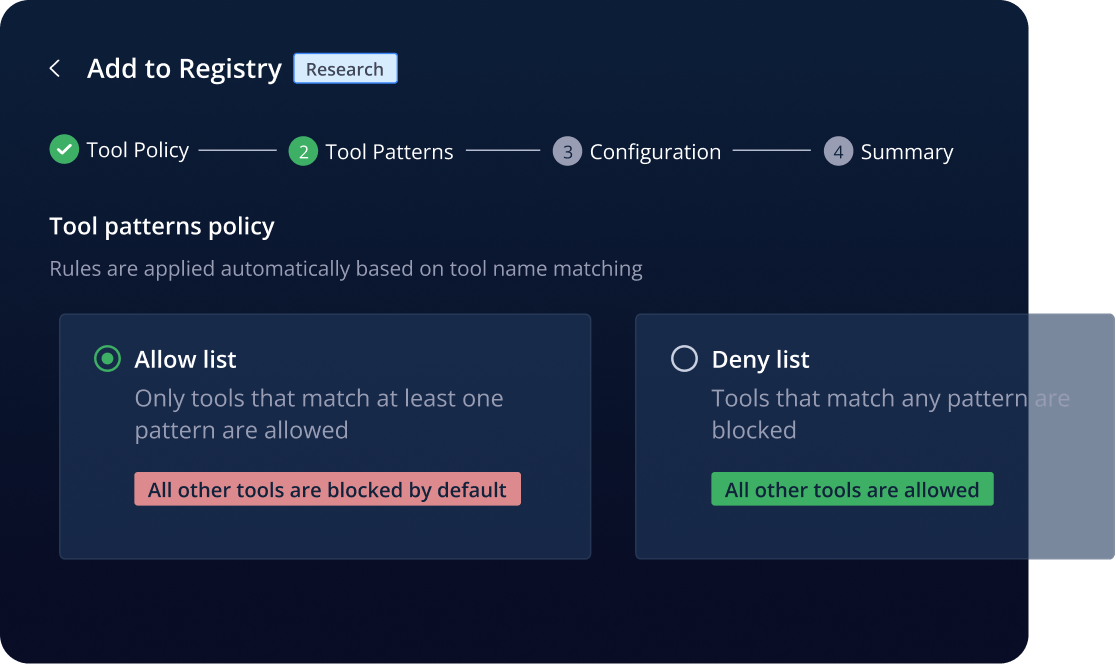
Setzen Sie Ihre Richtlinien für die MCP-Nutzung Ihrer Agenten durch
MCP-Nutzung lokaler Agenten über das JFrog-Agent-Plugin leiten und jede Anfrage authentifizieren, damit Agenten ausschließlich freigegebene und verifizierte MCP-Server und Tools verwenden.
Integriert in Coding Agents
Die JFrog-MCP-Registry lässt sich in Coding-Agenten wie Cursor und Claude Code integrieren, um Sicherheit und Governance durchzusetzen, ohne die Entwicklergeschwindigkeit zu beeinträchtigen.
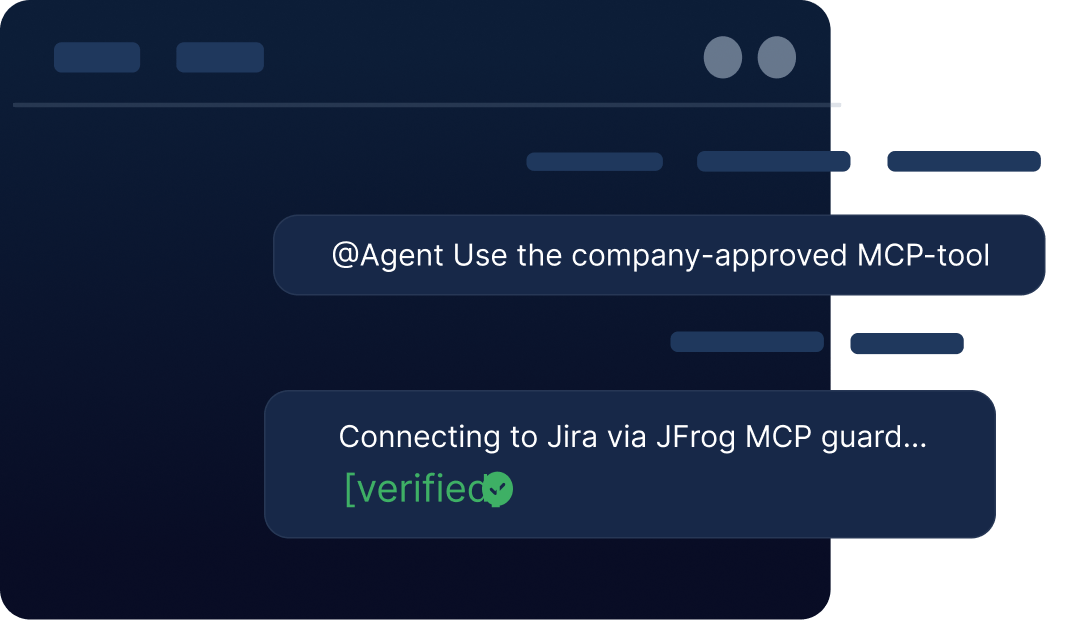
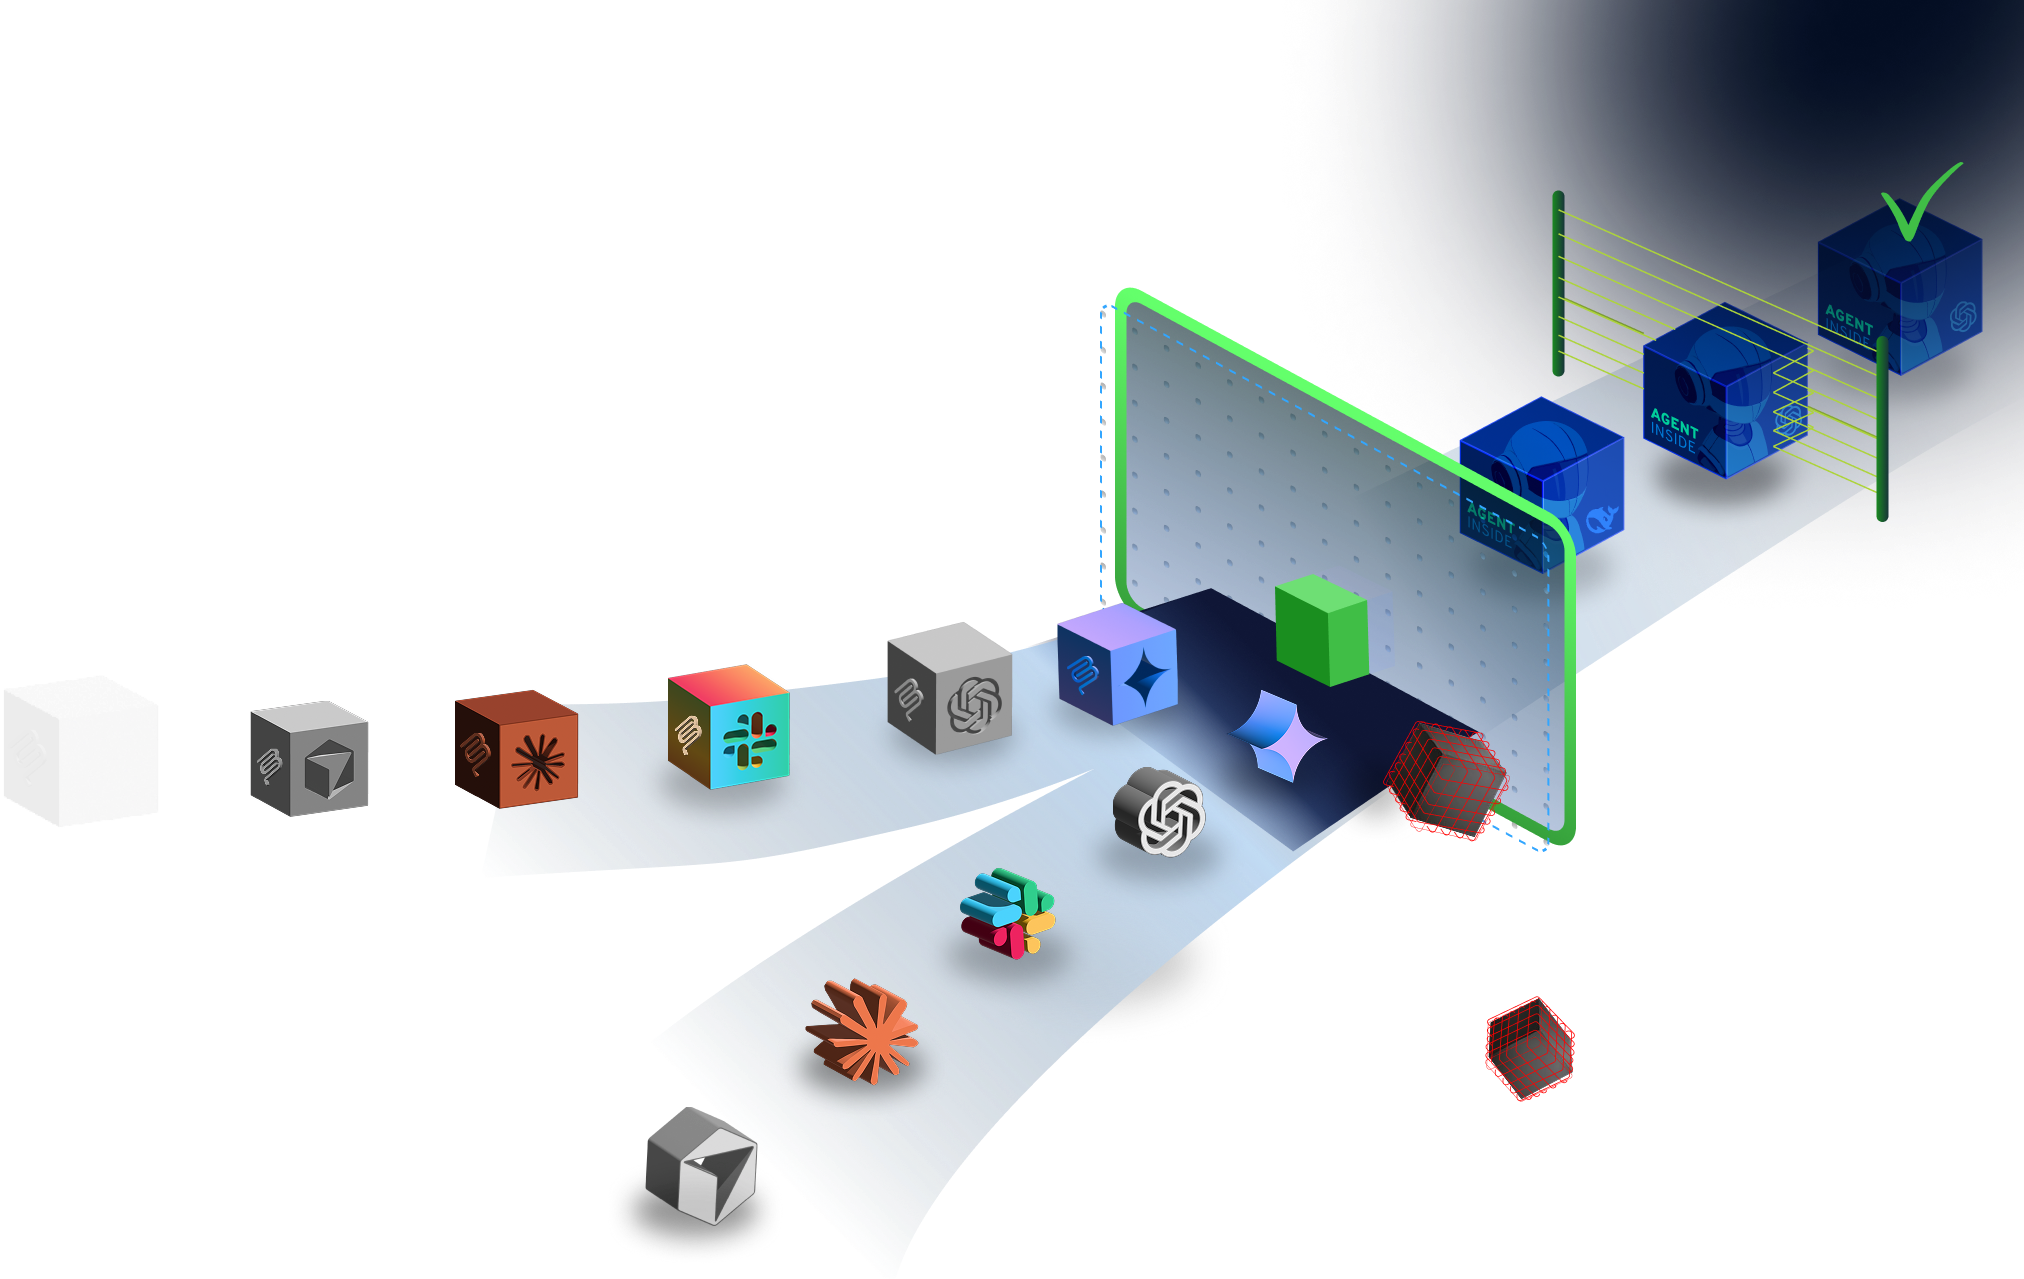
So funktioniert es: Die gesteuerte agentenbasierte Software-Lieferkette
JFrog provides a unified control plane that treats MCP servers as standard software artifacts, applying centralized, multi-layered governance across the entire agentic supply chain.
- Perimeter Defense: JFrog Curation proactively blocks malicious or unverified servers before they reach your environment.
- Local Control: Agent Guard serves as a local proxy to authenticate tool calls and enforce granular policies, preventing unauthorized MCP and tool consumption by coding agents.
- Platform Policy: MCP servers live in JFrog Artifactory, allowing you to manage AI assets (models, skills, plugins, and MCP tools) alongside your software binaries on a single, unified platform with consistent policies applied across all assets.

How does your team govern developers' use of AI tools?
Self-assess your security maturity across 11 domains and get a personalized report with suggested next steps.
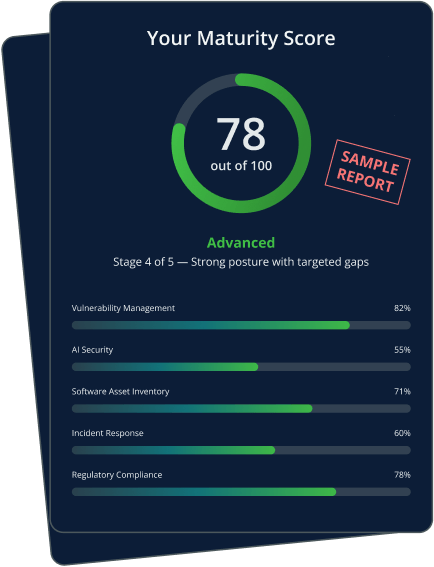
Zusätzliche Ressourcen zur vertrauenswürdigen KI-Einführung
-
Ein MCP-Register ist eine zentrale Governance-Kontrollebene, die als Single Source of Truth für alle Arten von Model-Context-Protocol-(MCP-)Servern dient.Sie fungiert als sichere „Lieferketten-Firewall“ und stellt sicher, dass Entwickler und KI-Agenten ausschließlich auf freigegebene und verifizierte MCP-Server zugreifen und nicht auf ungeprüfte öffentliche Server.
-
Unternehmen benötigen ein Registry, um unkontrollierte MCP-Nutzung zu unterbinden und Transparenz darüber zu gewinnen, welche KI-Agenten sich mit internen Systemen verbinden und welche Fähigkeiten und Berechtigungen sie nutzen dürfen. Es automatisiert die Konfiguration von MCP-Verbindungen über Hunderte von Entwicklerumgebungen hinweg und verhindert die Datenexfiltration, indem es nicht verifizierte Server am Punkt der Anfrage blockiert.
-
Die Registrierung neutralisiert Bedrohungen, indem sie verhindert, dass nicht überprüfte MCP-Server operativen Zugriff auf interne Systeme erhalten. Durch die Steuerung der „Hände“ der KI (des MCP-Servers) wird verhindert, dass Agenten auf vertrauliche Daten zugreifen oder diese über ihren autorisierten Umfang hinaus modifizieren.
-
Da MCP-Server den KI-Modellen die Möglichkeit geben, Code autonom auszuführen, können nicht verwaltete Server unbefugten Systemzugriff gewähren oder vertrauliche Daten preisgeben. Ohne Registry setzen Entwickler das Unternehmen Angriffen auf die Lieferkette aus, indem sie sich direkt mit öffentlichen, potenziell bösartigen Repositorys verbinden.
-
JFrog setzt die „Shift-Left“-Blockierung an der Quelle durch. Die auf Curation basierende automatische Richtlinien-Engine prüft jede Anfrage anhand von Sicherheitsrichtlinien (z. B. CVE-Scores, Lizenztypen) und blockiert physisch den Erwerb bösartiger Artefakte, bevor sie den Rechner der Entwickler erreichen.
-
Die Governance wird durch Agent Guard durchgesetzt, einen schlanken Proxy, der über das JFrog Agent Plugin Authentifizierung und projektbasierte Berechtigungsprüfungen transparent direkt auf dem Rechner des Entwicklers übernimmt.So verbinden sich Coding-Agenten ausschließlich mit freigegebenen MCP-Servern, die ausdrücklich für das jeweilige Projekt des Benutzers autorisiert sind. Direkte Verbindungen zu öffentlichen Servern werden verhindert und ein Zero-Trust-Zugriff wird durchgesetzt.
-
Im Gegensatz zu öffentlichen Registrys, die lediglich als einfache Linklisten dienen, ist JFrog eine Plattform, die auf drei einzigartigen Alleinstellungsmerkmalen basiert. Wir verwalten MCP-Server als unveränderliche binäre Artefakte (um Änderungen zu verhindern), blockieren bösartige Tools bereits am Zugang vor dem Download und stellen ein einheitliches System of Record bereit, das Ihre KI-Tools zusammen mit Ihrer bestehenden Softwarelieferkette verwaltet.
-
Die Registry ist kompatibel mit MCP-konformen Coding-Agenten und IDEs: Cursor, Claude Code, VS Code, Codex, OpenCode, Devin, GitHub CoPilot, Kiro und IntelliJ. Entwickler verbinden sich über das JFrog-Agent-Plugin, das den Datenverkehr an geprüfte interne Server weiterleitet und so eine nahtlose Integration gewährleistet, ohne das Netzwerk dem öffentlichen Internet auszusetzen.
-
Yes, MCP servers can be stored at managed at all subscription levels with JFrog Artifactory. JFrog Curation allows you to control what MCP servers are downloaded into Artifactory and JFrog AI Security extends the security scanning and governence capabilities to AI assets managed with the JFrog platform. The JFrog Platform allows you to manage AI models, agent skills, and MCP tools alongside your software dependencies on a single, unified platform.