Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Financial Services
 Gaming
 Public Sector
 Automotive
 Technology
 Healthcare


Definition
AI Trust, Risk, and Security Management (AI TRiSM) ist ein Governance-Framework, mit dem Sie KI-Systeme über ihren gesamten operativen Lebenszyklus hinweg bewerten, absichern und überwachen können. Es kombiniert Risikobewertungen, Datenschutzkontrollen und Runtime-Guardrails, um KI-spezifische Probleme wie Halluzinationen, algorithmische Verzerrungen (Bias) und Prompt-Injection-Angriffe in den Griff zu bekommen. Unternehmen minimieren Sicherheitslücken durch durchgängige Nachvollziehbarkeit und kontinuierliche Compliance in den Development-Pipelines und bleiben gleichzeitig regulatorisch konform und vertrauenswürdig für ihre Stakeholder.
Überblick über AI TRiSM
AI TRiSM (AI Trust, Risk, and Security Management) ist ein von Gartner entwickeltes Framework für KI-Governance, -Security und Risikobewertung. Es fasst die Kontrollen, mit denen KI abgesichert und gesteuert wird, in einem einheitlichen Modell zusammen.
In DevSecOps spielt AI TRiSM eine zentrale Rolle, insbesondere bei klassischen Machine-Learning-(ML-)Modellen, GenAI/LLMs und Agentic Systems. Auch über den gesamten Lebenszyklus eines Agenten hinweg ist TRiSM relevant: von den Daten über die Entwicklung und das Deployment bis hin zu Runtime, Betrieb und Außerbetriebnahme.
Trust, Risk und Security bei KI
- Trust: Ein KI-Modell gilt als vertrauenswürdig, wenn seine Ergebnisse zuverlässig, robust, erklärbar und fair sind.
- Risk: Governance, Accountability, Validierung und Monitoring helfen, Bedrohungen wie Data Leakage, algorithmische Verzerrungen (Bias) und Modell-Halluzinationen zu verhindern.
- Security: Datenschutz, Zugriffskontrolle und Widerstandsfähigkeit gegen Adversarial Attacks sind entscheidend, um unbefugte Zugriffe und Angriffe wie Data Poisoning zu verhindern.
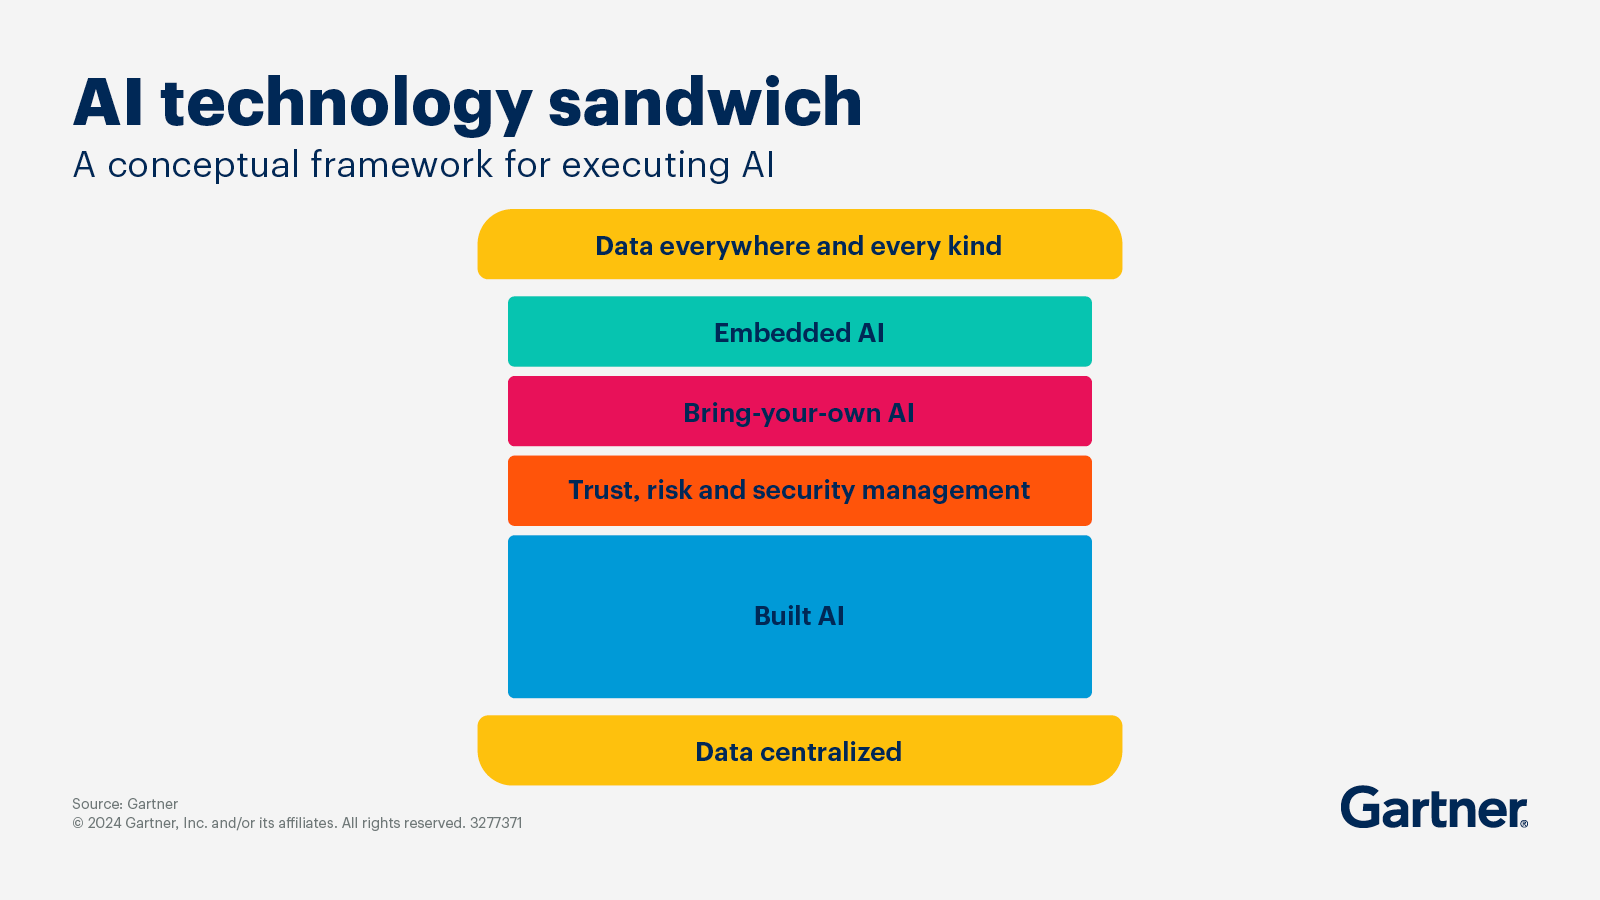
Diagramm eines AI Technology Sandwich, von Gartner
Warum das Management von KI-Frameworks wichtig ist
Ein effektives Management von KI-Frameworks bringt zahlreiche Vorteile. Mit Leitlinien skalieren Sie schneller von der Pilotphase in die Produktion und sparen so Zeit und Geld. Zudem sind Sie dank integrierter Evidence-Erfassung jederzeit auf Audits vorbereitet und müssen nicht erst überstürzt Nachweise zusammensuchen. Darüber hinaus sorgen kontinuierliche Kontrollen für höhere Zuverlässigkeit und weniger Vorfälle, damit Sie bei der Integration von KI in die Softwareentwicklung seltener auf Probleme stoßen.
Warum ist AI TRiSM wichtig?
Von der Eindämmung der Shadow-AI-Nutzung bis zur Einhaltung regulatorischer Vorgaben: Es gibt unzählige Gründe, warum das AI-TRiSM-Framework für Ihr Unternehmen wichtig ist.
Auswirkungen von KI-Risiken auf Unternehmen und Gesellschaft
KI-Risiken können Unternehmen und Gesellschaft auf vielfältige Weise treffen, zum Beispiel:
- Geschäftsrisiken: Schäden für Kunden, Diskreditierung von Marke und Reputation, Ausfälle, Betrug, Fehlentscheidungen, Kostenexplosionen
- Gesellschaftliche Risiken: Diskriminierung, Falschinformationen, Datenschutzverletzungen, Sicherheitsrisiken
Hinzu kommt, dass Fehlerbilder wie Halluzinationen und emergentes Verhalten KI-spezifisch sind – das macht AI-TRiSM-Tools noch wichtiger.
Regulatorische Compliance und ethische Aspekte
Da KI eine vergleichsweise junge Technologie ist, entwickeln sich die rechtlichen Anforderungen in globalen und regionalen Märkten rasant weiter, etwa die Meldepflichten des EU Cyber Resilience Act 2026 sowie verschiedene Rahmenwerke auf US-Bundes- und Bundesstaatsebene. AI TRiSM erleichtert es, diese wachsenden Vorgaben einzuhalten, sei es bei Risikoklassifizierung, Dokumentation, Transparenz, Accountability oder Sicherheit. Die Orientierung an internen ethischen Prinzipien wie Fairness, Datenschutz und menschlicher Aufsicht ist entscheidend, um das gesellschaftliche Vertrauen in KI zu erhalten. Messbare Kontrollen und archivierte Nachweise sind zentral, um die gebotene Sorgfalt (Due Diligence) zu belegen.
Welche Rolle spielt AI TRiSM beim Aufbau von Vertrauen bei Nutzern?
Angesichts möglicher Halluzinationen und Falschinformationen ist es eine Herausforderung, das Vertrauen der Nutzer in KI zu stärken. AI TRiSM unterstützt Sie dabei, indem es das Verhalten der KI berechenbarer und nachvollziehbarer macht und ihre Ergebnisse dadurch vertrauenswürdiger. Zudem stärkt der Nachweis von Schutzmaßnahmen wie Monitoring, Eskalation und Incident Response das Vertrauen. „Überraschende“ Ausfälle wiederum untergraben das Kundenvertrauen; durch effektives Trust-, Risk- und Security-Management bei KI lassen sie sich reduzieren.
Was sind die Prinzipien und Praktiken von AI TRiSM?
Ein Blick auf die Prinzipien und Praktiken von AI TRiSM hilft, seine Funktionsweise besser zu verstehen und zu erkennen, wie es sich in die Software-Lieferkette einfügt.
Zentrale Prinzipien für Trust, Risk und Security
Einige zentrale Prinzipien machen AI TRiSM wirksam:
- KI-Systeme sind „Secure by Design“ und „Governed by Default“.
- Verhältnismäßige Kontrollen bedeuten: Für Anwendungsfälle mit größerer Tragweite gelten strengere Anforderungen.
- Alles ist nachvollziehbar: von Datenquellen und Training bis zu Outputs und Entscheidungen.
- Kontinuierliche Absicherung erfolgt durch laufende Evaluierung, Monitoring und Verbesserung.
Was sind Best Practices für die Implementierung von AI TRiSM?
Wer bei der Implementierung von AI TRiSM einfache Best Practices befolgt, kann das Framework leichter effektiv nutzen:
- Governance etablieren: Ownership, Policies, Approval Gates und Exception Handling
- Dokumentation standardisieren: Asset Cards (Modelle, Datasets, Prompts, Agents, MCP-Server), Data Sheets, Einträge im Risikoregister
- Evaluation Pipelines aufbauen: Kontinuierliche Qualitäts-, Robustheits-, Fairness- und Security-Tests über alle KI-Assets hinweg
- Runtime-Guardrails implementieren: Monitoring, Alerting, Rate Limiting, Content-Kontrollen
- Incident Response operationalisieren: Klare Vorgaben für den Umgang mit Data Leakage, Halluzinationsspitzen und anderen schädlichen Outputs
- Am SDLC ausrichten: Checks für alle KI-Assets in CI/CD-Pipelines und Change-Management-Workflows integrieren
Welche Technologien unterstützen AI TRiSM?
Mit den richtigen unterstützenden Technologien und AI-TRiSM-Tools lässt sich die Implementierung von AI TRiSM deutlich vereinfachen. Von Artefakt-Management bis zur MCP Registry: Eine breite Palette an Technologien spielt im AI-TRiSM-Framework eine Rolle.
Technologische Tools und Frameworks für KI-Governance
Versionierung von KI-Modellen und Datasets ist ein zentraler Baustein, um KI-Governance und Nachvollziehbarkeit sicherzustellen. Auch AI Data Lineage und Provenance Tracking helfen dabei, den gesamten Lebenszyklus von Daten und Modellen zu dokumentieren und zu verfolgen. Policy-Workflows wie Approvals, Attestations, Risk Scoring und Audit Reporting unterstützen den Nachweis der Compliance von KI-Daten, -Modellen und -Agents. Test Suites, Benchmarking Harnesses und Red-Teaming-Frameworks sind wichtige Bestandteile der Evaluierung, damit Agenten Aktionen zuverlässig ausführen. Mit Logs und Traces verfolgen Sie das Verhalten von Agenten, den Ablauf von Ausführungen und die Gesamtperformance des Systems anhand zentraler Metriken.
Rolle von Automatisierung und Machine Learning in AI TRiSM
Automatisierung und Machine Learning spielen in AI TRiSM ebenfalls eine wesentliche Rolle, und zwar in Form von:
- Automatisierten Evaluation Pipelines (vor dem Release und kontinuierlich)
- Automatisierter Policy Enforcement (Policy-as-Code-Konzepte, angewendet auf KI)
- Automatisierter Erkennung von schädlichen Inhalten, PII und Prompt-Injection-Mustern (GenAI)
Integration von AI TRiSM in die bestehende IT-Infrastruktur
Einer der größten Vorteile des AI-TRiSM-Frameworks ist die Integrierbarkeit in Ihre bestehende IT-Infrastruktur. AI TRiSM lässt sich in CI/CD einbinden – für Gated Releases und reproduzierbare Deployments. So sind Modellqualität, Security und Compliance sichergestellt, bevor es in der CI/CD-Pipeline zur nächsten Stufe weitergeht.
Identity and Access Management (IAM) und Security Information and Event Management (SIEM) sind für die Security-Ausrichtung unverzichtbar. Data-Loss-Prevention-(DLP-)Software schützt sensible Informationen, während Secrets-Management-Tools API Keys und Passwörter sicher speichern.
Welche Features sind für AI-TRiSM-Lösungen unverzichtbar?
Eine einfache SBOM kann zwar die Sicherheit von KI-Modellen und anderer Software verbessern – doch AI-TRiSM-Tools sollten wichtige Features mitbringen, die für noch robustere Security und Governance sorgen.
Essenzielle Funktionen von AI-TRiSM-Tools:
- Governance-Workflows: Approvals, Ownership, Risikoklassifizierung und Exception Handling
- Evidence-Generierung: Audit Logs, Lineage, Dokumentationsartefakte, Evaluationsberichte
- Evaluation und Validierung: Konfigurierbare Test Suites für Trust, Safety, Fairness und Robustheit
- Monitoring und Response: Drift, Performance, Safety-Signale, Alerting, Rollback-Support
- Security-Kontrollen: Zugriff, Secrets, Verschlüsselung, Redaction, Missbrauchsprävention
Bedeutung von Skalierbarkeit und Anpassungsfähigkeit bei AI-TRiSM-Technologien
Auch wenn Sie mit einem einzigen Modell starten, ist Skalierbarkeit dennoch wichtig, damit Ihre AI-TRiSM-Lösung mitwachsen kann, wenn Sie irgendwann Dutzende oder Hunderte Modelle und Umgebungen betreiben.
AI-TRiSM-Tools sollten außerdem häufige Iterationen unterstützen, etwa Prompt-Änderungen, Modellwechsel und Dataset-Updates. Ändern sich Vorschriften oder interne Richtlinien, müssen sich TRiSM-Technologien ohne Rework anpassen lassen. Multi-Cloud- oder Hybrid-Readiness ist für Modelle, die auf unterschiedlichen Plattformen deployt werden, unerlässlich – noch wichtiger ist jedoch eine konsistente Governance über alle Deployments hinweg.
Die Zukunft von AI TRiSM
Da KI weiter wächst und sich das AI-TRiSM-Framework mit ihr weiterentwickelt, dürfte die Zukunft von AI TRiSM zahlreiche Veränderungen mit sich bringen.
Neue Trends bei Trust, Risk und Security in der KI
KI-Agenten bringen zwar dynamische Ausführungspfade mit sich, doch bei Governance geht es nicht darum, emergente Verhaltenszustände in Echtzeit nachzuverfolgen. Echte Security erfordert vielmehr, die konkreten zugrunde liegenden Assets, die die Ausführung von Agenten steuern, zu versionieren, zu scannen und zu kontrollieren – darunter alle KI-Assets (MCP-Server-Packages, Skills, Plugins), Prompt-Definitionen und Tool-Konfigurationen –, und zwar bevor sie überhaupt in die Produktion gelangen.
- Deklarative Konfiguration statt Runtime-Zustand: Statt zu versuchen, den unvorhersehbaren Arbeitsspeicher zur Laufzeit zu steuern, konzentriert sich Agent-Governance darauf, die versionierten Konfigurationen, System-Prompts und Tool-Manifeste abzusichern, die festlegen, wie sich ein Agent verhalten darf.
- Agenten-TRiSM-Assets standardisieren: Um komplexe Agenten-Workflows zu managen, müssen die konkreten Bausteine des Trust, Risk, and Security Management (TRiSM) abgesichert werden – Modellversionen, Prompt-Templates und Tool-Integrationen werden als verifizierbare, nachvollziehbare Software-Artefakte geprüft.
- Berechtigungen vor der Ausführung und Tool Gating: Granulare Zugriffskontrollen und Supply-Chain-Berechtigungen für die MCP-Server, APIs und Aktionen, die ein Agent aufrufen darf, werden bereits vor dem Deployment implementiert.
- Runtime-Guardrails als Assets absichern: Schutzsysteme wie Prompt-Injection-Filter und Halluzinations-Guardrails werden als versionierte, getestete Komponenten in der Build-Pipeline deployt.
- Automatisierte Compliance-Nachweise: Unveränderliche Build-Logs, Artifact-Signaturen und Konfigurations-Provenance werden über die gesamte Software-Lieferkette hinweg erfasst, damit die Bereitschaft für Audits automatisch gewährleistet ist.
AI TRiSM mit JFrog
Eine detaillierte SBOM und ein Software-Artifact-Repository können in puncto Sicherheit und Provenance nur begrenzt leisten. Da KI für immer mehr Unternehmen zu einem zentralen Geschäftsfeld wird, entwickelt sich AI TRiSM zu einem Schlüsselelement, um Security, Compliance und das Vertrauen der Nutzer zu wahren.
JFrog vereinfacht alles – von der Software-Lieferkette bis zur KI-Security. Mit dem JFrog AI Catalog dokumentieren Sie Ihre KI-Lieferkette lückenlos, erkennen und beseitigen Shadow-AI-Nutzung und kontrollieren jeden KI-Workload.