Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Financial Services
 Gaming
 Public Sector
 Automotive
 Technology
 Healthcare


Définition
L’AI Trust, Risk, and Security Management (AI TRiSM) est un cadre de gouvernance conçu pour évaluer, sécuriser et superviser les systèmes d’intelligence artificielle tout au long de leur cycle de vie opérationnel. Il combine évaluations des risques, contrôles de protection des données et garde-fous à l’exécution pour parer à des modes de défaillance propres à l’IA : hallucinations, biais algorithmiques et attaques par injection de prompt. En imposant la traçabilité et une conformité continue sur l’ensemble des pipelines de développement, les organisations réduisent au minimum les vulnérabilités de sécurité tout en préservant leur alignement réglementaire et la confiance des parties prenantes.
Panorama de l’AI TRiSM
L’AI TRiSM (AI Trust, Risk, and Security Management) est un cadre créé par Gartner qui assure la gouvernance, la sécurité et l’évaluation des risques de l’IA. L’AI TRiSM réunit au sein d’un même modèle l’ensemble des contrôles servant à sécuriser et à gouverner l’IA.
L’AI TRiSM joue un rôle clé dans le DevSecOps, en particulier avec les modèles de machine learning (ML) traditionnels, la GenAI et les LLM, ainsi que les systèmes agentiques. Le TRiSM intervient aussi tout au long du cycle de vie d’un agent : des données au développement, du déploiement à l’exécution, puis de l’exploitation à la mise hors service.
Confiance, risque et sécurité dans l’IA
- Confiance : un modèle d’IA est jugé digne de confiance selon la fiabilité, la robustesse, l’explicabilité et l’équité de ses résultats.
- Risque : la gouvernance, la responsabilité, la validation et le monitoring aident à prévenir des menaces comme les fuites de données, les biais algorithmiques et les hallucinations des modèles.
- Sécurité : la protection des données, le contrôle des accès et la résilience face aux attaques adverses sont essentiels pour prévenir les accès non autorisés et les attaques, notamment l’empoisonnement de données.
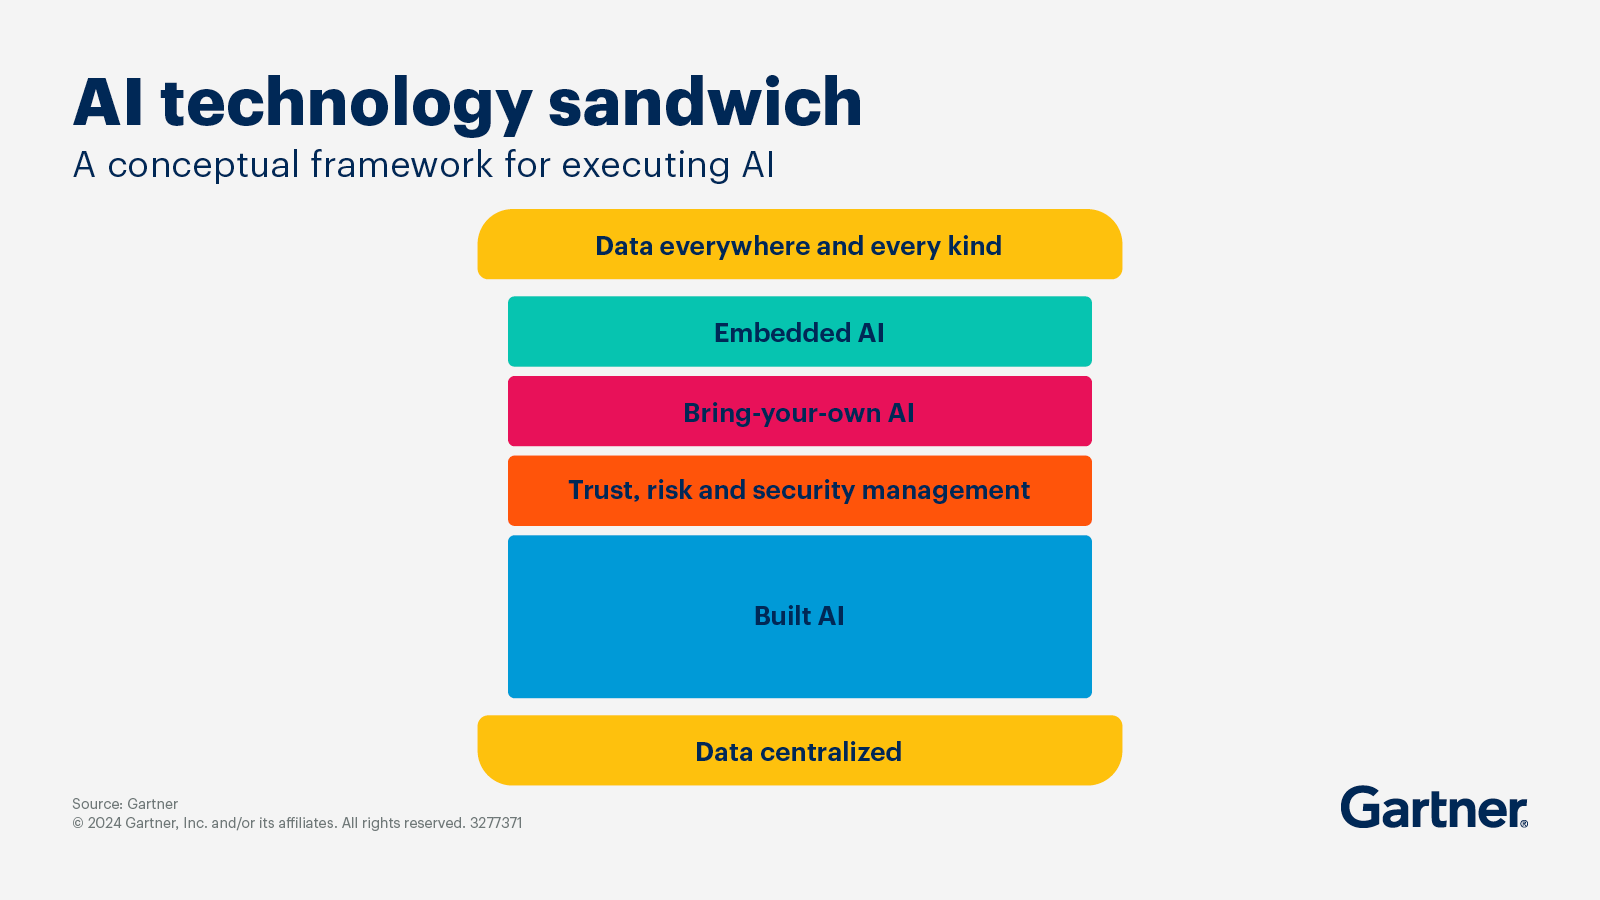
Schéma du « sandwich technologique » de l’IA, par Gartner
L’importance de gérer les cadres d’IA
Bien gérer les cadres d’IA offre de nombreux avantages. La mise en place de garde-fous accélère le passage du pilote à la production, ce qui vous fait gagner du temps et de l’argent. Gérer les cadres d’IA vous aide aussi à rester prêt pour les audits, la capture des preuves étant intégrée d’emblée : plus besoin de courir après les éléments au dernier moment. De plus, des contrôles continus améliorent la fiabilité et réduisent le taux d’incidents : vous risquez moins de rencontrer des problèmes en intégrant l’IA à votre développement logiciel.
Pourquoi l’AI TRiSM est-il important ?
De la réduction du shadow AI à la conformité réglementaire, les raisons ne manquent pas pour lesquelles le cadre AI TRiSM compte pour votre organisation.
L’impact des risques liés à l’IA sur les entreprises et la société
Les risques liés à l’IA peuvent toucher les entreprises et la société de bien des manières, notamment :
- Risques pour l’entreprise : préjudice client, atteinte à la marque et à la réputation, temps d’arrêt, fraude, décisions erronées, dérapages de coûts
- Risques pour la société : discrimination, désinformation, atteintes à la vie privée, impacts sur la sécurité
Si l’on ajoute à ces risques le fait que certains modes de défaillance, comme les hallucinations et les comportements émergents, sont propres à l’IA, les outils AI TRiSM n’en deviennent que plus indispensables.
Conformité réglementaire et considérations éthiques
Parce que l’IA est relativement récente, les attentes juridiques évoluent rapidement sur les marchés mondiaux et régionaux — à l’image des obligations de signalement de l’EU Cyber Resilience Act en 2026, ou encore de divers cadres fédéraux et étatiques aux États-Unis. L’AI TRiSM facilite la conformité à ces réglementations toujours plus nombreuses, qu’elles portent sur la hiérarchisation des risques, la documentation, la transparence, la responsabilité ou la sûreté. S’aligner sur des principes éthiques internes tels que l’équité, la confidentialité et la supervision humaine est également essentiel pour préserver la confiance de la société envers l’IA. Des contrôles mesurables et des preuves conservées jouent un rôle clé pour démontrer votre diligence raisonnable.
Quel est le rôle de l’AI TRiSM dans l’instauration de la confiance des consommateurs ?
Compte tenu du risque d’hallucinations et de désinformation propre à l’IA, gagner la confiance des consommateurs peut relever du défi. L’AI TRiSM vous aide à instaurer cette confiance en rendant le comportement de l’IA plus prévisible et plus explicable, ce qui rend à son tour ses résultats plus dignes de confiance. Mettre en avant des garde-fous comme le monitoring, l’escalade et la réponse aux incidents contribue aussi à renforcer cette confiance. Les défaillances « surprises » peuvent elles aussi éroder la confiance des clients ; une gestion efficace de la confiance, du risque et de la sécurité de l’IA permet d’en réduire le nombre.
Quels sont les principes et les pratiques de l’AI TRiSM ?
Examiner les principes et les pratiques de l’AI TRiSM vous aide à mieux comprendre son fonctionnement et sa place aux côtés de la chaîne d’approvisionnement logicielle.
Les grands principes de confiance, de risque et de sécurité
Quelques principes clés font tout le succès de l’AI TRiSM :
- Les systèmes d’IA sont « sécurisés dès la conception » et « gouvernés par défaut ».
- Des contrôles proportionnés imposent des exigences plus strictes aux cas d’usage à fort impact.
- Tout est traçable, des sources de données et de l’entraînement jusqu’aux résultats et aux décisions.
- Une assurance continue est apportée par l’évaluation, le monitoring et l’amélioration permanents.
Quelles sont les bonnes pratiques pour mettre en œuvre l’AI TRiSM ?
Suivre quelques bonnes pratiques simples lors de la mise en œuvre de l’AI TRiSM facilite l’exploitation efficace du cadre :
- Instaurez une gouvernance : responsabilités, politiques, points de validation et gestion des exceptions
- Normalisez la documentation : fiches d’actifs (modèles, jeux de données, prompts, agents, serveurs MCP), fiches techniques, entrées du registre des risques
- Construisez des pipelines d’évaluation : tests continus de qualité, de robustesse, d’équité et de sécurité sur l’ensemble des actifs d’IA
- Déployez des garde-fous à l’exécution : monitoring, alertes, limitation de débit, contrôles de contenu
- Rendez opérationnelle la réponse aux incidents : des playbooks pour réagir aux fuites, aux pics d’hallucinations et aux autres résultats nuisibles
- Alignez-vous sur le SDLC : intégrez des contrôles portant sur tous les actifs d’IA dans vos pipelines CI/CD et vos workflows de gestion des changements
Quelles technologies soutiennent l’AI TRiSM ?
S’appuyer sur les bonnes technologies et les bons outils AI TRiSM peut simplifier la mise en œuvre du cadre. De la gestion des artefacts au registre MCP, un large éventail de technologies participe au cadre AI TRiSM.
Outils technologiques et cadres pour la gouvernance de l’IA
Le versionnage des modèles et des jeux de données d’IA est déterminant pour assurer la gouvernance et la traçabilité de l’IA. Le suivi de la traçabilité et de la provenance des données d’IA aide aussi à documenter et à suivre tout le cycle de vie des données et des modèles. Des workflows de politique — validations, attestations, notation des risques, reporting d’audit — permettent de vérifier la conformité des données, des modèles et des agents d’IA. Les suites de tests, les bancs d’essai et les cadres d’exercices de type Red Team sont des maillons importants de l’évaluation, afin de garantir que les agents exécutent leurs actions de façon fiable. Les journaux et les traces permettent de suivre le comportement des agents, les flux d’exécution et les performances globales du système à l’aide de métriques clés.
Le rôle de l’automatisation et du machine learning dans l’AI TRiSM
L’automatisation et le machine learning jouent eux aussi un rôle essentiel dans l’AI TRiSM, sous la forme :
- de pipelines d’évaluation automatisés (avant publication et en continu)
- d’une application automatisée des politiques (les principes du policy-as-code appliqués à l’IA)
- d’une détection automatisée des contenus nuisibles, des données personnelles (PII) et des schémas d’injection de prompt (GenAI)
L’intégration de l’AI TRiSM à votre infrastructure informatique existante
L’un des plus grands atouts du cadre AI TRiSM est sa capacité à s’intégrer à votre infrastructure informatique existante. L’AI TRiSM s’intègre à la CI/CD pour des livraisons soumises à validation et des déploiements reproductibles, en garantissant la qualité, la sécurité et la conformité du modèle avant de passer à l’étape suivante du pipeline CI/CD.
Les logiciels de gestion des identités et des accès (IAM) et de gestion des informations et des événements de sécurité (SIEM) sont essentiels pour l’alignement en matière de sécurité. Les logiciels de prévention des pertes de données (DLP) contribuent à protéger les informations sensibles, tandis que les outils de gestion des secrets stockent en toute sécurité les clés d’API et les mots de passe.
Quelles fonctionnalités sont incontournables pour une solution AI TRiSM ?
Si un simple SBOM peut déjà renforcer la sécurité des modèles d’IA et des autres logiciels, certaines fonctionnalités clés des outils AI TRiSM offrent une sécurité et une gouvernance bien plus robustes.
Les fonctionnalités essentielles des outils AI TRiSM :
- Workflows de gouvernance : validations, responsabilités, hiérarchisation des risques et gestion des exceptions
- Génération de preuves : journaux d’audit, traçabilité, artefacts de documentation, rapports d’évaluation
- Évaluation et validation : suites de tests configurables couvrant confiance, sûreté, équité et robustesse
- Monitoring et réponse : dérive, performances, signaux de sûreté, alertes, prise en charge du rollback
- Contrôles de sécurité : accès, secrets, chiffrement, caviardage, prévention des abus
L’importance de l’évolutivité et de l’adaptabilité des technologies AI TRiSM
Vous démarrez peut-être avec un seul modèle, mais l’évolutivité compte : elle permet à votre solution AI TRiSM de grandir si vous finissez par gérer des dizaines, voire des centaines de modèles et d’environnements.
Les outils AI TRiSM doivent aussi accompagner des itérations fréquentes : changements de prompts, remplacements de modèles et mises à jour de jeux de données. Quand les réglementations changent ou que les politiques internes évoluent, les technologies TRiSM doivent s’adapter sans tout refaire. La compatibilité multicloud ou hybride est essentielle pour des modèles déployés sur différentes plateformes ; plus important encore : une gouvernance cohérente d’un déploiement à l’autre.
L’avenir de l’AI TRiSM
À mesure que l’IA se développe et que le cadre AI TRiSM évolue avec elle, l’avenir de l’AI TRiSM connaîtra sans doute de nombreux changements.
Tendances émergentes en matière de confiance, de risque et de sécurité de l’IA
Si les agents d’IA introduisent des chemins d’exécution dynamiques, la gouvernance ne consiste pas à suivre en vol des états comportementaux émergents. La vraie sécurité consiste plutôt à versionner, analyser et contrôler les actifs concrets qui pilotent l’exécution des agents — l’ensemble des actifs d’IA (packages de serveurs MCP, skills, plugins), les définitions de prompts et les configurations d’outils — avant même qu’ils n’atteignent la production.
- La configuration déclarative plutôt que l’état d’exécution : au lieu de chercher à gouverner une mémoire imprévisible en cours d’exécution, la gouvernance des agents se concentre sur la sécurisation des configurations versionnées, des prompts système et des manifestes d’outils qui définissent le comportement autorisé d’un agent.
- Normaliser les actifs TRiSM des agents : gérer des workflows d’agents complexes suppose de sécuriser les briques concrètes de la gestion de la confiance, du risque et de la sécurité (TRiSM) et d’auditer les versions de modèles, les modèles de prompts et les intégrations d’outils comme des artefacts logiciels vérifiables et traçables.
- Permissions préalables à l’exécution et contrôle des outils : mettre en place des contrôles d’accès granulaires et des autorisations de chaîne d’approvisionnement sur les serveurs MCP, les API et les capacités d’action qu’un agent est autorisé à appeler, et ce avant le déploiement.
- Sécuriser les garde-fous d’exécution comme des actifs : s’assurer que les systèmes de sûreté, tels que les filtres anti-injection de prompt et les garde-fous contre les hallucinations, sont déployés comme des composants versionnés et testés au sein du pipeline de build.
- Preuves de conformité automatisées : capturer des journaux de build immuables, des signatures d’artefacts et la provenance des configurations sur toute la chaîne d’approvisionnement logicielle, pour rester prêt pour un audit en permanence.
L’AI TRiSM avec JFrog
Un SBOM détaillé et un dépôt d’artefacts logiciels ne peuvent pas tout, en matière de sécurité comme de provenance. À mesure que l’IA prend une place croissante dans tant d’organisations, l’AI TRiSM devient un pilier du maintien de la sécurité, de la conformité et de la confiance des consommateurs.
JFrog simplifie tout, de la chaîne d’approvisionnement logicielle à la sécurité de l’IA. Le JFrog AI Catalog vous permet de garder facilement la trace de votre chaîne d’approvisionnement en IA, de détecter et d’éliminer le shadow AI, et de gouverner chaque charge de travail d’IA.
Rendez-vous sur notre site web pour en savoir plus sur le JFrog AI Catalog, ou réservez une démo pour voir les outils AI TRiSM de JFrog en action.