


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


Setzen Sie Ihre Richtlinien durch. Bei jedem Agenten. Bei jedem Pull.
Erkennen und sichern Sie KI-Assets entlang Ihrer agentischen Software-Lieferkette, damit Ihre Agenten nur die freigegebenen nutzen.
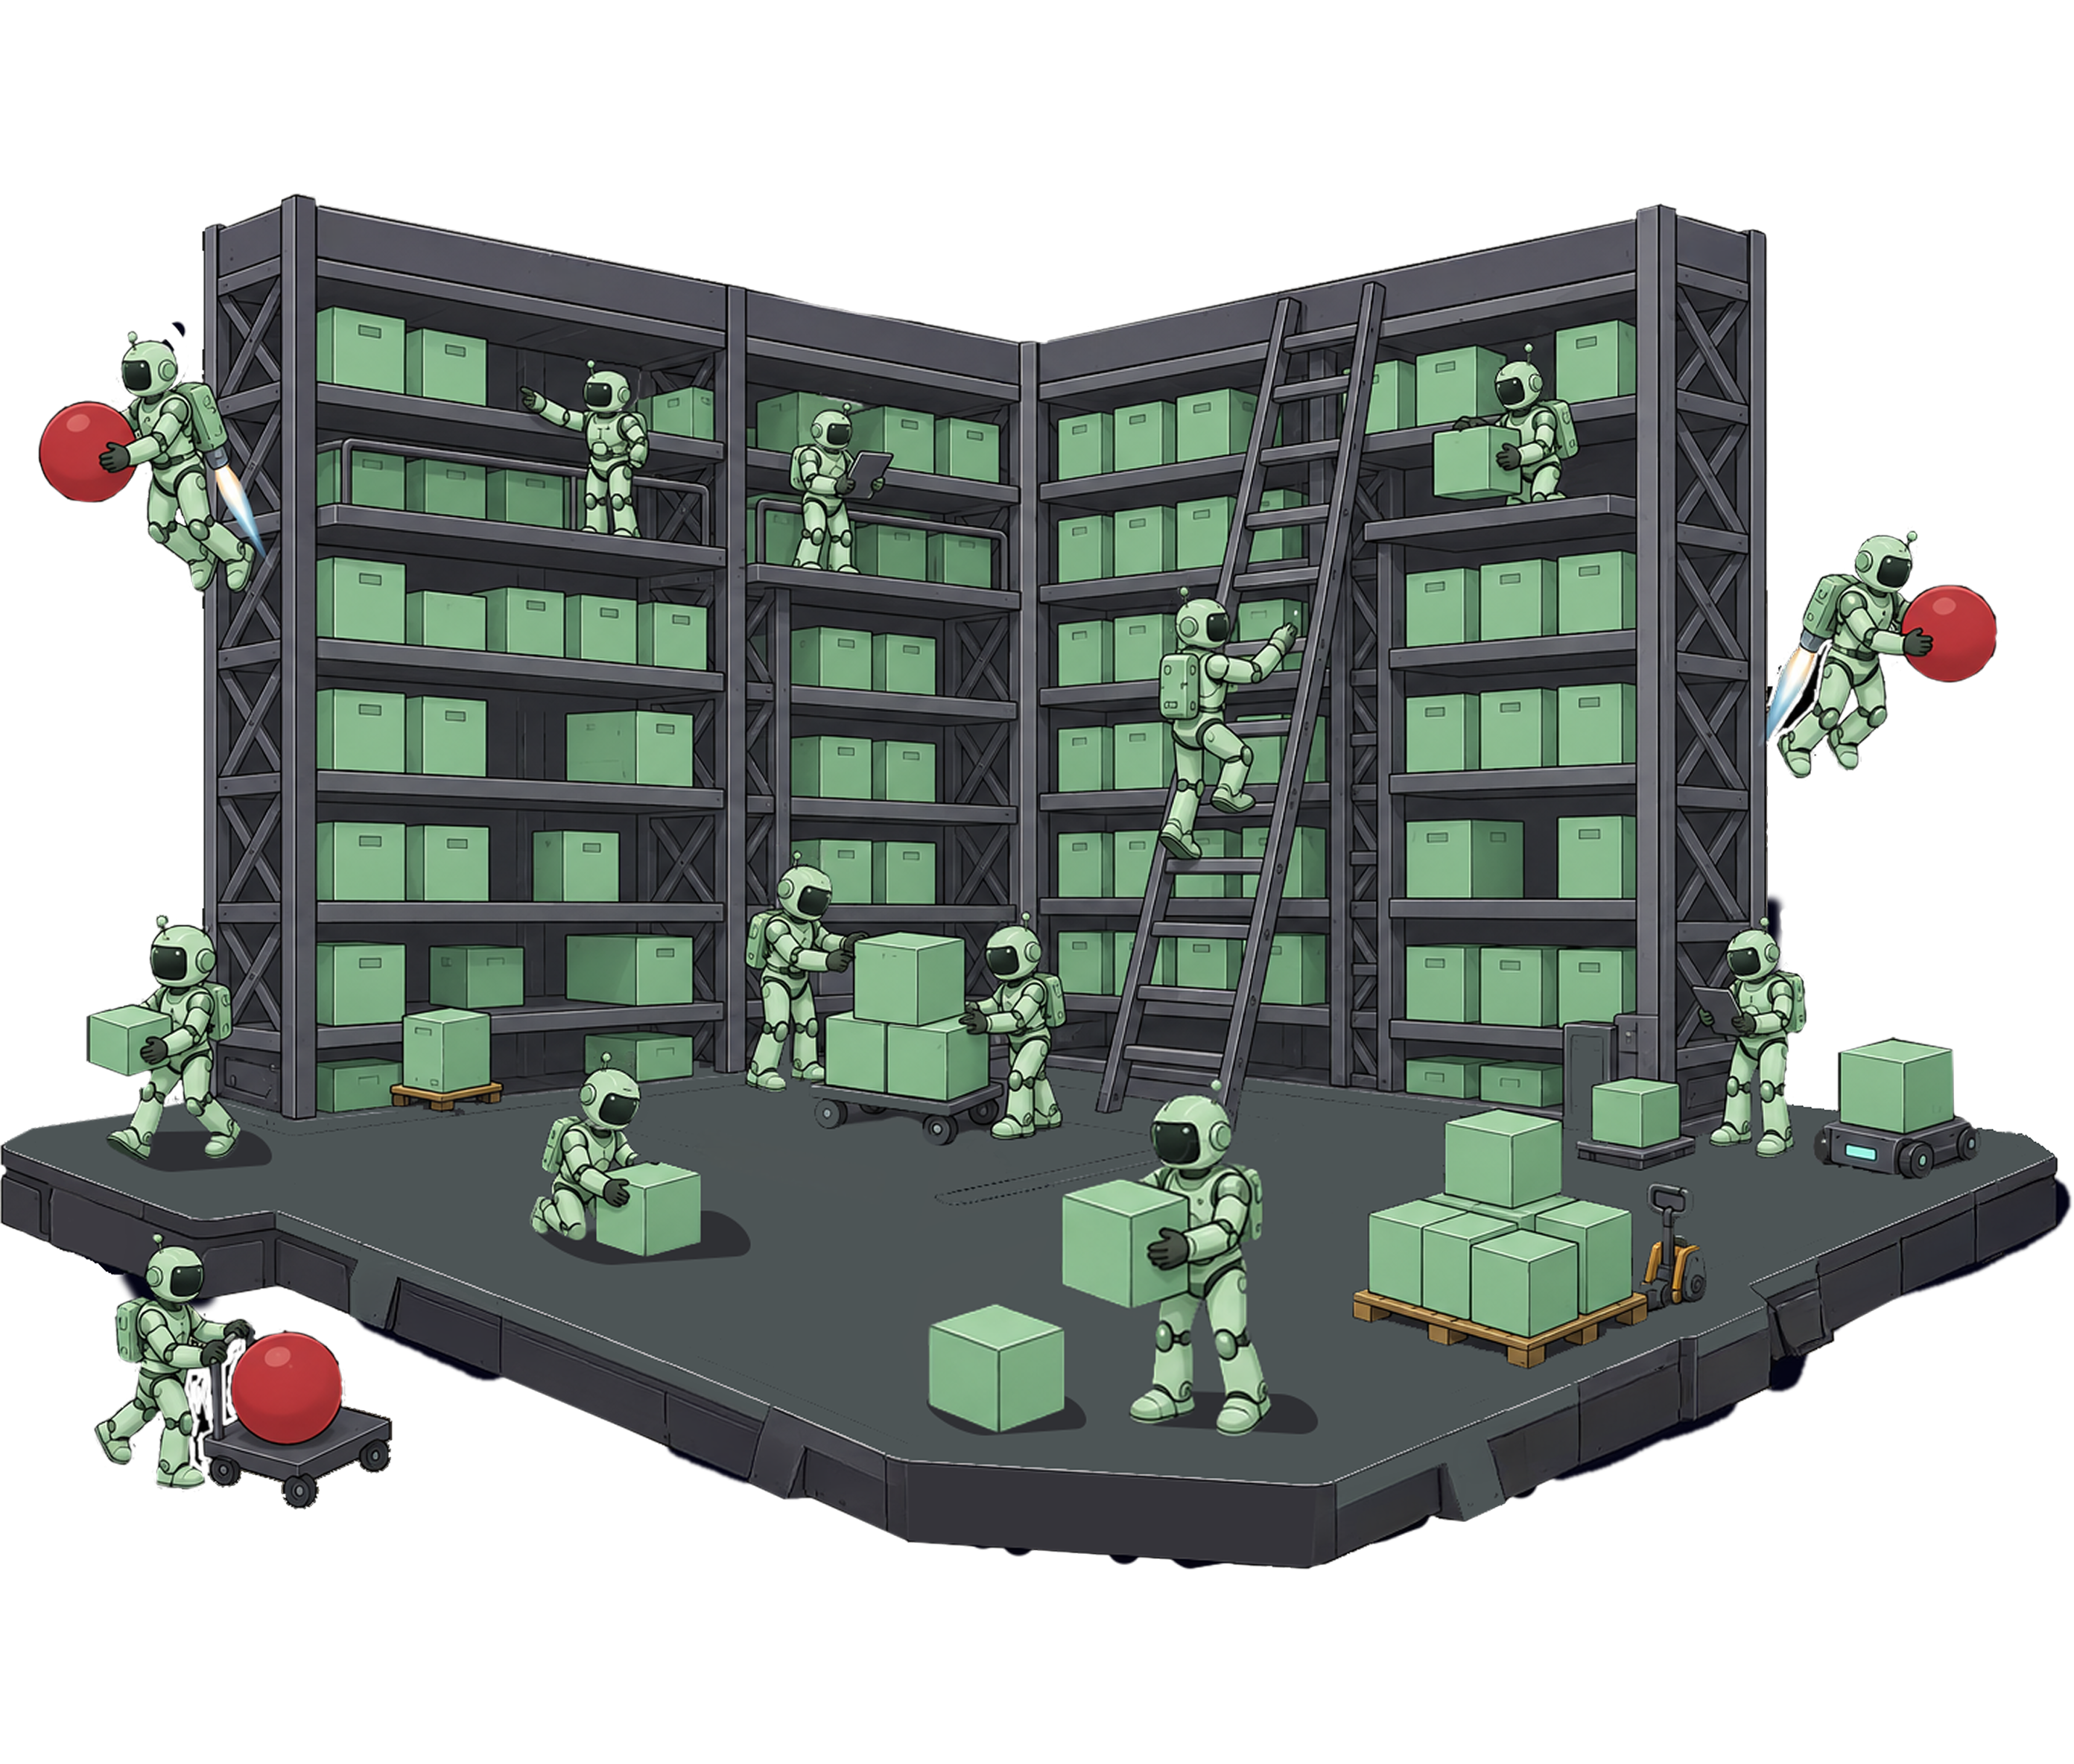
Was ist JFrog AI Security?
JFrog AI Security steuert, wie Coding-Agenten und Entwickler KI-Assets nutzen. Es erkennt Agenten-Skills, Plugins, MCP-Server und Modelle, scannt sie auf Risiken und blockiert alles, was Sie nicht genehmigt haben.
JFrog AI Security ist der neue Name für JFrog AI Catalog.
Entdecken
Sie vorab freigegebene KI-Assets
Eine Registry für jedes KI-Asset, gespeichert als native Artefakte in Artifactory neben Ihren anderen Binärdateien. Coding-Agenten und Entwickler finden und beziehen vorab freigegebene Assets per Self-Service aus einer Single Source of Truth: unveränderlich, versioniert und rückverfolgbar bis zu dem Release, in dem sie ausgeliefert wurden.
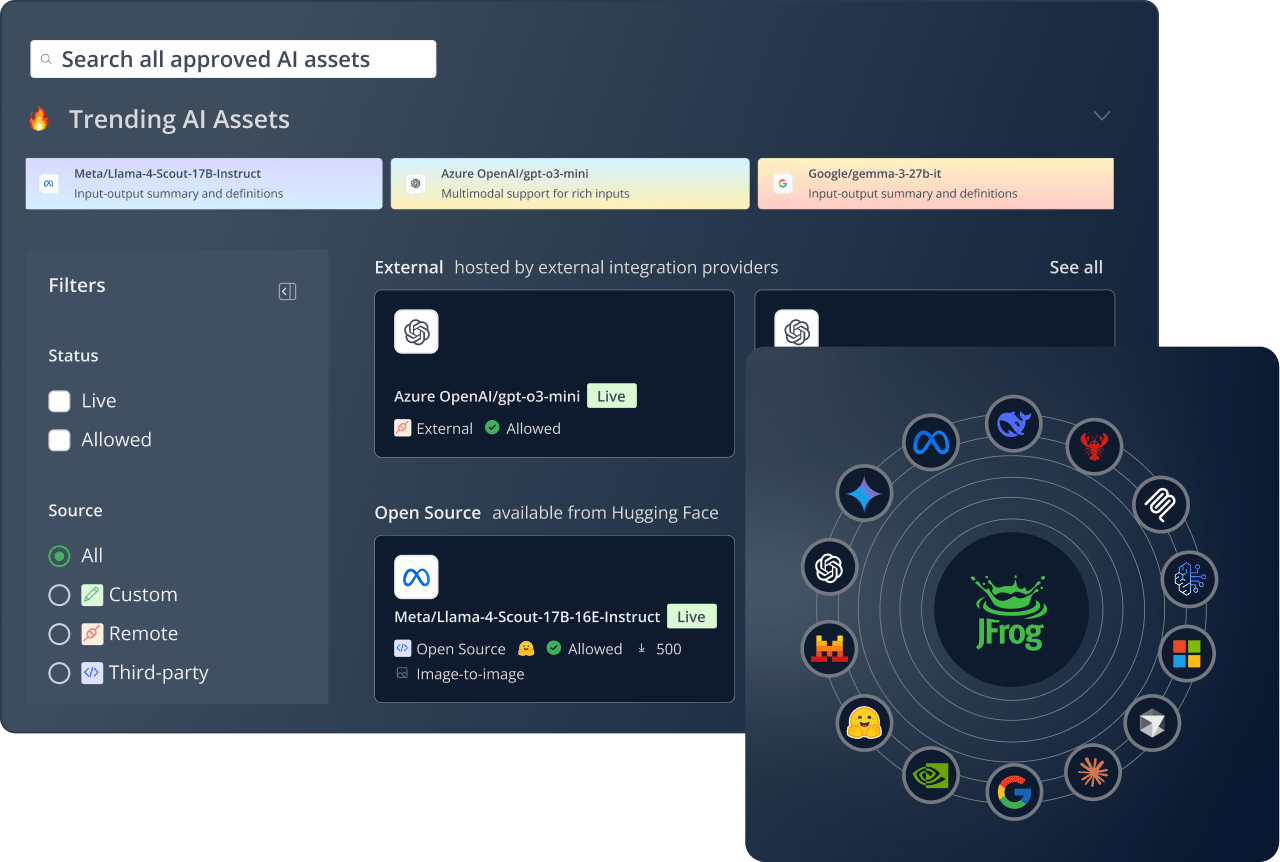
Shadow AI auf Entwicklerrechnern erkennen
Legen Sie offen, was Ihre Coding-Agenten tatsächlich auf Entwicklerrechnern ausführen: Skills, MCP-Server und Plugins. Erkennen Sie riskante Komponenten, sehen Sie, auf wie vielen Workstations sie jeweils ausgeführt werden, und stellen Sie fest, welche in JFrog verwaltet werden und welche nicht.
Scannen und erkennen Sie Shadow AI in Ihrer Software-Lieferkette
Scannen Sie Ihre Software-Lieferkette, um die verwendeten Modelle und Aufrufe externer KI-Dienste aufzudecken, einschließlich derjenigen, die ohne Genehmigung abgerufen wurden. Erkennen Sie auf einen Blick, was verwaltet, nicht verwaltet oder bösartig ist, und kontrollieren oder blockieren Sie es sofort.
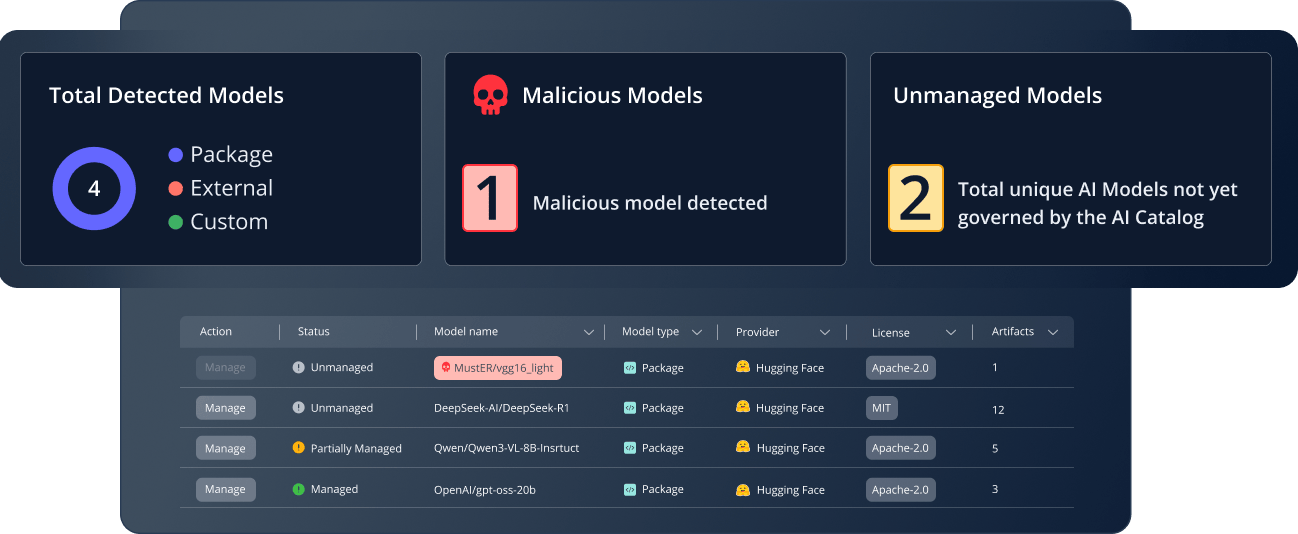
Riskante KI-Assets blockieren, bevor sie heruntergeladen werden
Stoppen Sie ungeprüfte oder nicht-konforme KI-Assets am Gate, bevor sie überhaupt Ihre Software-Lieferkette erreichen. Dieselbe Kurationskontrolle setzt Ihre Richtlinien für Modelle, MCPs, Plugins und Skills durch.
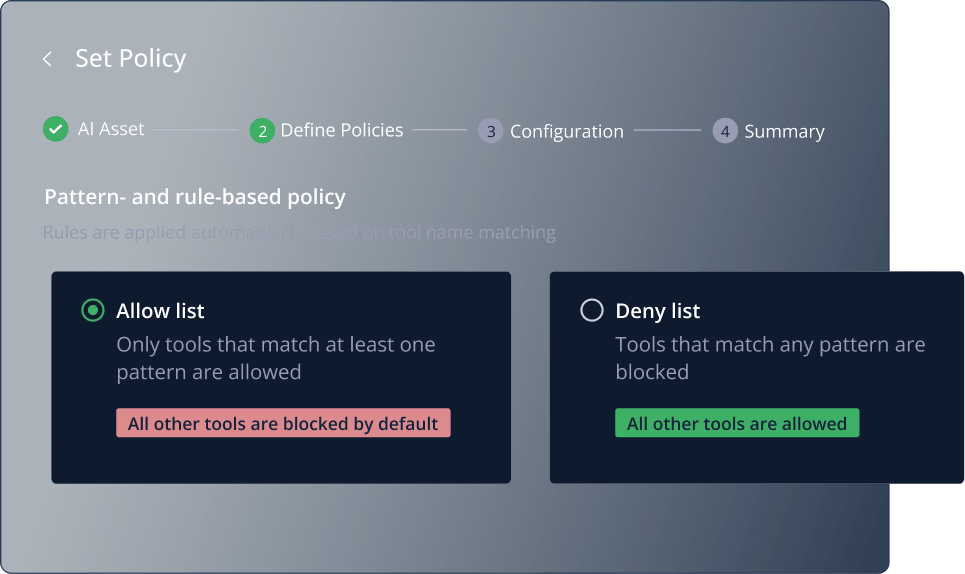
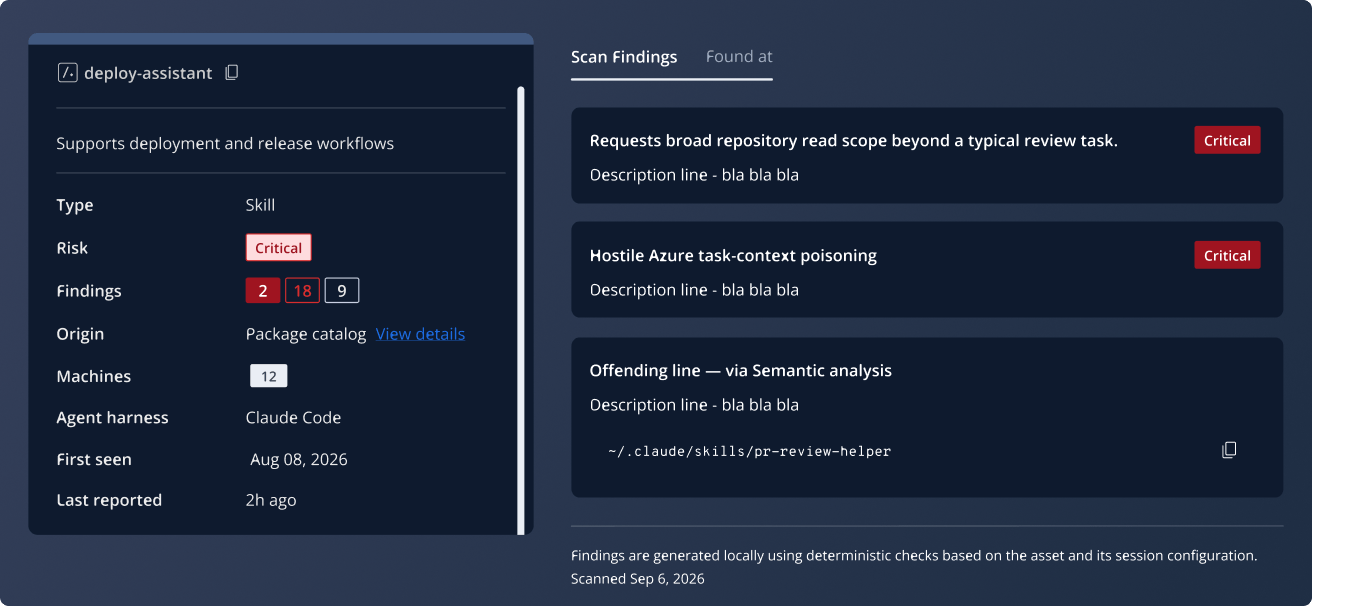
Scannen Sie KI-Assets auf Risiken
„Prüfen Sie fortlaufend, welche Anweisungen jeder Agent Skill, jedes Plugin und jedes APM einem Agenten gibt.Kombinieren Sie deterministisches und semantisches Scanning, um verdächtige oder bösartige Absichten aufzuspüren, die sich in scheinbar harmlosem Text verbergen – mit dem Modell von JFrog oder Ihrem eigenen LLM-Key.“
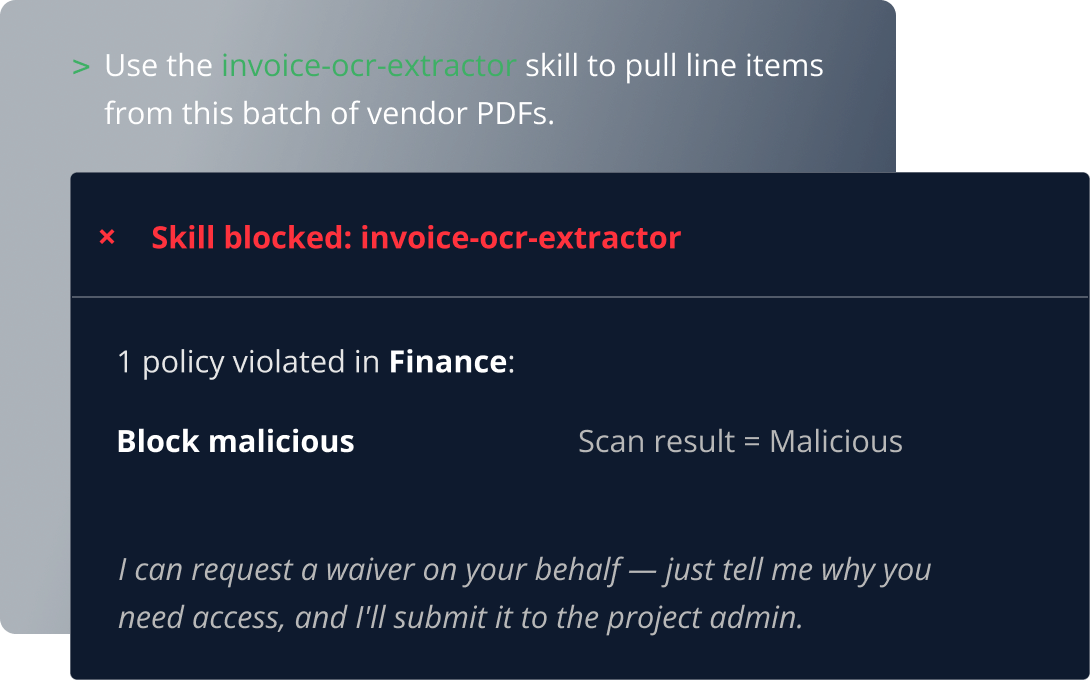
Freigegebene KI-Assets mit Agent Guard durchsetzen
Ihre Coding-Agenten greifen nur auf Assets zu, die Sie freigegeben haben – so bleibt autonome Entwicklung schnell und richtlinienkonform.Agent Guard leitet jeden Coding-Agenten (Cursor, Claude Code, Codex usw.) über eine authentifizierte Verbindung, die jede Anfrage anhand Ihrer Regeln prüft.
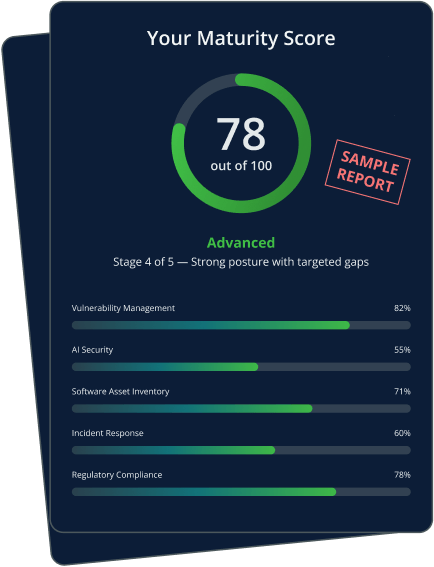
„Wie gut haben Sie die KI in Ihrer Software-Lieferkette im Griff?
Bewerten Sie Ihren Sicherheitsreifegrad selbst in 11 Bereichen und erhalten Sie einen personalisierten Bericht mit konkreten Empfehlungen für die nächsten Schritte.
Agentische Geschwindigkeit
bedeutet nicht, die Kontrolle zu verlieren
bedeutet nicht, die Kontrolle zu verlieren
JFrog AI Security blockiert nicht freigegebene KI-Assets direkt in der Ausführungsumgebung der Agenten – so können Teams schnell ausliefern und behalten trotzdem die Kontrolle.
Additional Resources
Häufig gestellte Fragen
-
Eine universelle KI-Registry ist eine Single Source of Truth für alle KI-Assets, die ein Unternehmen nutzt (Modelle, MCP-Server, Agent Skills, Plugins und APM), damit Teams sie alle an einem Ort finden, bewerten und verwalten können. Unternehmen benötigen eine solche Registry, weil Entwickler und Coding-Agenten diese Assets inzwischen direkt aus öffentlichen Quellen auf Laptops und in Builds ziehen – ohne Freigabe oder Überprüfung. Dadurch entsteht Shadow AI, die Sicherheitsteams weder sehen noch kontrollieren können. Eine KI-Registry schließt diese Lücke, indem sie KI-Assets wie jedes andere Software-Artefakt behandelt: versioniert, gescannt, zugriffskontrolliert und überprüfbar, und verbessert so die KI-Governance in Unternehmen.
-
JFrog AI Security erkennt Shadow AI an zwei Stellen. In Ihrer Software-Lieferkette deckt es die KI-Modelle und Aufrufe externer KI-Dienste in Ihren Repositories und Builds auf, einschließlich derjenigen, die ohne Freigabe abgerufen wurden. Auf den Rechnern Ihrer Entwickler zeigt sie die Skills, MCP-Server, Plugins, Hooks, Befehle und Monitore, die Ihre Coding-Agenten ausführen. Dazu gehört, auf wie vielen Rechnern sie jeweils laufen, welches lokale Risiko von ihnen ausgeht und ob sie in JFrog verwaltet werden.Das Ergebnis ist eine verlässliche Übersicht darüber, welche KI tatsächlich im Einsatz ist. Auf dieser Grundlage entscheiden Sie, was Sie freigeben und mit Agent Guard durchsetzen.
-
JFrog blockiert riskante KI-Assets bereits beim Abruf, noch bevor sie überhaupt in Ihre Umgebung gelangen – mit JFrog Curation als vorgelagertem Gate.ordert ein Entwickler oder Coding-Agent ein Modell oder einen MCP-Server an, prüft JFrog die Anfrage anhand Ihrer Richtlinien und stoppt jedes Asset, das anfällig, bösartig oder nicht freigegeben ist. Das funktioniert genauso wie bei npm-Paketen und Docker-Images.
-
JFrog KI-Sicherheit verwendet Agent Guard, das jeden Tool-Aufruf oder jede Skill-Nutzung eines Coding-Agenten authentifiziert und eine granulare, rollenbasierte Zugriffskontrolle durchsetzt. Agenten wie Cursor und Claude Code können nur auf vorab geprüfte, freigegebene KI-Assets zugreifen. Anstatt Agenten zu sperren oder pauschale Freigaben zu erteilen, definieren Sie genau, welche Assets und Aktionen jedem Agenten erlaubt sind, und Agent Guard setzt dies durch.
-
JFrog AI Security lässt sich über die offiziellen JFrog-Agent-Plugins mit führenden KI-Coding-Agenten und IDEs integrieren, darunter Cursor, Claude Code, GitHub Copilot, OpenAI Codex, Kiro, IntelliJ, Devin, VS Code und OpenCode.
-
JFrog AI Security erkennt Agent Skills, Plugins und MCP-Server auf den Rechnern Ihrer Entwickler sowie KI-Modelle und Aufrufe externer KI-Dienste in Ihrer Software-Lieferkette.Agent Skills und Plugins werden bereits beim Eingang in Artifactory deterministisch und semantisch gescannt. Assets, die auf Entwicklerrechnern gefunden werden, prüft die Lösung zusätzlich auf ihr lokales Risiko.Über Agent Guard kontrolliert JFrog AI Security Agent Skills, Plugins und MCP-Server – damit Coding-Agenten nur das verwenden, was Sie freigegeben haben.



