Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 金融サービス
 ゲーム・エンタメ
 公共部門
 自動車
 テクノロジー
 ヘルスケア


OSSセキュリティ対策とは?「統制 vs 開発速度」を克服する自動化と判断基準の実践アプローチ

By
2 min read
現代のソフトウェア開発において、OSS(オープンソースソフトウェア)の利用は不可欠です。しかし、悪意あるコードの混入や脆弱性を抱えたソフトウェアの取り込みは、企業に重大な被害を及ぼす可能性があります。実際、JFrogの『Software Supply Chain Security State of the Union 2026』では、悪意あるnpmパッケージが前年比451%急増し、新たに検出された悪意パッケージは177Kに達したと報告されています。
一般的なOSSセキュリティ対策として、「最新版の維持」「部品表(SBOM)の作成」「脆弱性情報の追跡」「スキャンの自動化」などが挙げられます。しかし、これらの対策項目を導入しているにもかかわらず、「開発者によって判断がばらつく」「承認待ちで開発が何週間も止まる」といった悩みを抱える企業は後を絶ちません。
対策がうまく機能しない原因は、「チェック項目の不足」ではなく、「誰が・いつ・何を根拠に判断するか」という設計の欠如にあります。
本記事では、OSSセキュリティ対策が破綻する構造的理由と、具体的な利用ポリシーの書き方、そして手戻りを防ぐための「判断を前段に置くアプローチ(レフトオブレフト)」について分かりやすく解説します。
OSSセキュリティ対策がうまく機能しない理由
OSSのセキュリティ対策とは、外部から取り込むソフトウェア部品によって生じるリスクを、組織として許容できる範囲に収めるための取り組みです。
一般に推奨される対策には、次のようなものがあります。
- 利用しているOSSの全容を把握する
- パッケージを常に最新版に維持する
- 脆弱性情報を継続的にモニタリングする
- 取得元を公式サイトや信頼できるレジストリに限る
- セキュリティスキャンを自動化する
これらはいずれも正しい項目です。しかし、「誰が・いつ・何を根拠に判断するのか」が明確に定義されていないため、判断が現場の開発者個々に委ねられ、基準がばらつくかプロセスが停止してしまうのです。これはDevOpsフロー全体における「責任」と「フィードバック」原則の設計不足とも深く関係しています。
対策が止まる「2つの分かれ道」
OSS対策が機能しなくなる背景には、正反対に見える2つの症状が存在します。
| 症状 | 現場で観測されること | 根本原因 |
|---|---|---|
| 統制が効いていない | 何が入ってきたかを後から把握できず、対策の実施状況も確認・測定できない。 | 判断基準が決まっておらず、ルールを強制する技術的手段がない。 |
| 統制が効きすぎている | 承認待ちで開発スピードが大幅に低下し、結果として現場で抜け道が生まれる。 | 判断基準が明文化されていないため、すべての申請が「手作業の個別審査」になる。 |
前者は、ルールが文書として存在するだけで、開発者が個人の端末から直接インターネット上のパッケージを取得できる状態が残っていることで起こります。後者は、安全のために承認を必須にしたものの基準が曖昧なため、個別審査の渋滞を引き起こして発生します。
どちらも原因は同じで、「判断基準の明文化」と「判断を適用する場所」が決まっていないことにあります。
実態:「統制」と「開発速度」が両方とも失われている
「セキュリティ統制を強めれば開発速度が落ち、速度を優先すれば統制が失われる」というトレードオフの議論がよく行われます。しかし実態はトレードオフにすらなっておらず、「統制も効いておらず、開発速度も失われている」という二重の敗北に陥っている組織が多数派です。
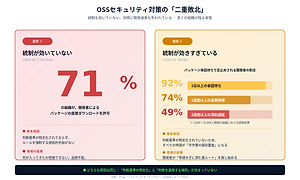
71%の組織が直接ダウンロードを許可している(統制の欠如)
JFrogの『ソフトウェア サプライ チェーンの現状レポート2025』によれば、71%の組織が開発者に対し、パブリックレジストリやインターネットから直接パッケージをダウンロードすることを許可しています。これはベストプラクティスに反する状態です。
開発者1人の端末を経由して組織全体がサイバー攻撃にさらされるリスクがある上、何が社内に導入されたかを追跡する手段も失われます。「公式ソースからのみ取得する」というルールがあっても、確認する仕組みがなければ守られているかどうかも測定できません。
参照元:JFrog『ソフトウェア サプライ チェーンの現状レポート2025』
統制を効かせた組織では承認待ちが「数週間」に(速度の喪失)
一方で、手作業による承認フローを厳格化した組織では、開発速度の低下が深刻です。
同レポートによると、従業員数5,000〜10,000人規模の組織において、新しいパッケージの承認を待つ時間として92%が1日以上、74%が1週間以上、49%が2週間以上待たされていると回答しました。
承認に2週間もかかるとなれば、開発者は「申請せずに済む裏ルート(個人アカウントや手動コピー)」を探し始めます。つまり、「待ち時間が長すぎる統制」は、結果として「統制の抜け道」を生み出す原因になるのです。
参照元:JFrog『ソフトウェア サプライ チェーンの現状レポート2025』
実践:OSS利用ポリシーに何を書くべきか
対策として「ポリシーを策定する」ことは重要ですが、内容が抽象的(例:「信頼できるOSSを使うこと」など)では結局個別審査に戻ってしまいます。
ポリシーは以下の2つの要素に分解し、「機械(プログラム)で客観的に判定できる形」で明文化する必要があります。
- そのOSSを採用してよいかを判定する具体的基準
- 判定結果に応じた3つの扱い(許可・拒否・例外)
① 採用時に確認すべき5つの判定項目
OpenSSF(Open Source Security Foundation)の評価ガイドラインを参考にすると、機械的に判定可能な具体的な項目として落とし込むことができます。
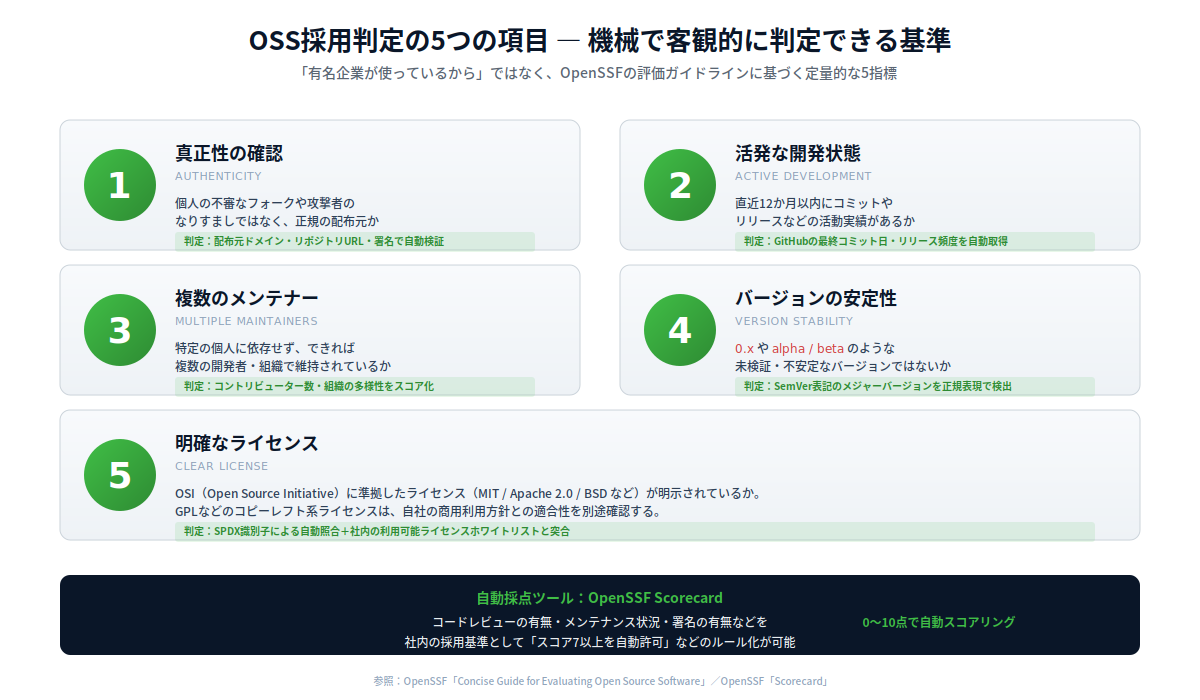
- 真正性の確認:個人の不審なフォークや攻撃者のなりすましではなく、正規の配布元から提供されているか。
- 活発な開発状態:直近12か月以内にコミットやリリースなどの活動実績があるか。
- 複数のメンテナー:特定の個人に依存せず、できれば異なる組織に所属する複数の開発者によって維持されているか。
- バージョンの安定性:
0.xやalpha、betaのような未検証・不安定なバージョンではないか。 - 明確なライセンス:OSI(Open Source Initiative)に準拠したライセンスが明示されているか。
「有名企業が使っているから」「流行しているから」といった定性的な理由は根拠になりません。なお、OpenSSFが提供する自動化ツール「Scorecard」などを活用すれば、コードレビューの有無やメンテナンス状況を0〜10点で自動採点・判定することが可能です。
参照元:OpenSSF「Concise Guide for Evaluating Open Source Software」/OpenSSF「Scorecard」
② 判定結果の扱い(許可・拒否・例外)をセットで決める
判定結果に対するアクションは、以下の3つに整理して運用をルール化します。
| 扱い | 対象 | 具体的な処理 |
|---|---|---|
| 許可 | 基準を満たすもの | 申請・承認なしで自動取得を許可する |
| 拒否 | 基準違反のもの | 取得時点でブロックし、代替案を提示する |
| 例外 | 業務上必要な違反ケース | 「承認権限・有効期限・記録」を定めて通す |
- 許可:基準を満たすものは事前の申請や個別承認を不要とし、自動的にダウンロードできる状態にします。ここを自動で通過させることが開発速度を維持する鍵です。
- 拒否:基準を満たさないものは取得の瞬間に遮断します。その際、単に止めるだけでなく「準拠している代替バージョンやパッケージ」を併せて提示します。
- 例外:「基準を満たさないが業務上どうしても必要」というケースは必ず発生します。誰がどのような権限で承認し、有効期限をいつまでとし、どこに記録を残すのかという「例外プロセス」をあらかじめ設計しておきます。
例外の経路が用意されていないポリシーは、確実に現場で無視され形骸化します。
判断の場所を「後段(ビルド時)」から「前段(取得時)」へ
JFrogの同レポートによると、調達制限を導入している企業のうち72%が「自動化プロセスを導入している」と回答しています。しかし、自動化していても「どの段階で判断が走っているか」によって効果は劇的に変わります。
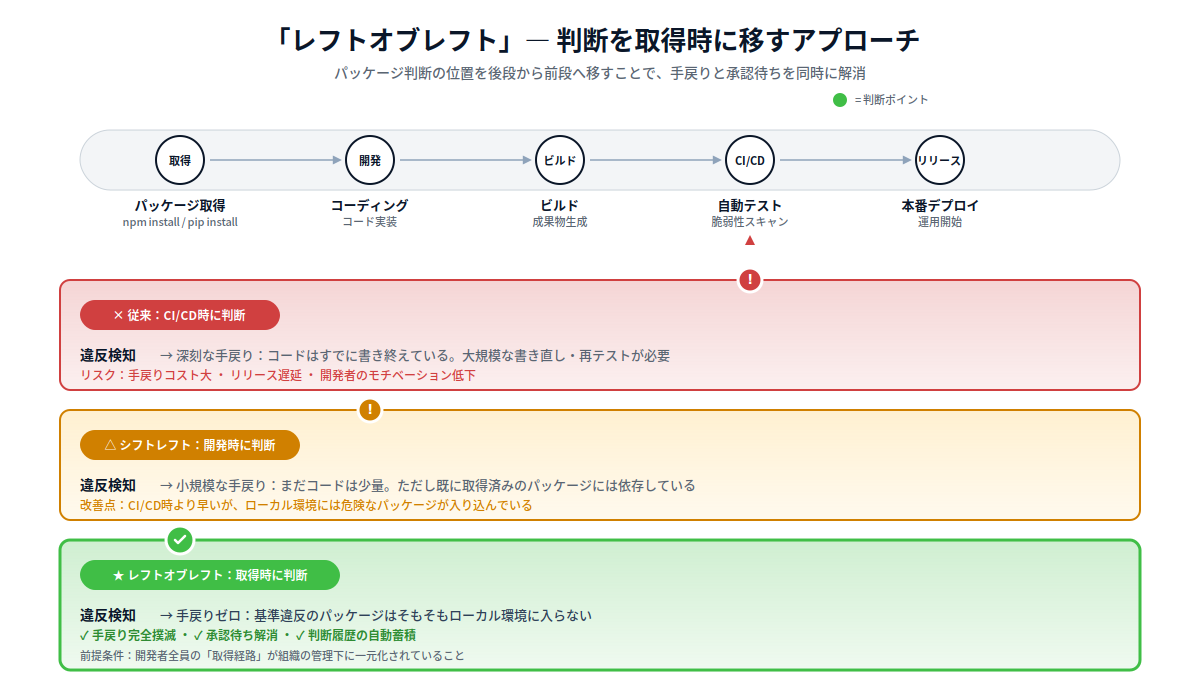
後段(CI/CD時)で判断を走らせるリスク
自動スキャンをCI/CDパイプライン中やリリース直前の監査フェーズで走らせている場合、判断の位置は「後段」にあります。
後段でエラー(違反)が出た時点では、開発者はすでにそのOSSを前提としたコードを書き終えています。そこで利用不可と判断されれば、大規模なコードの書き直しや再テストという「深刻な手戻り」が発生してしまいます。これはDevOpsの5原則における「フィードバック」のアンチパターンと言えます。
前段(レフトオブレフト)へ動かすメリット
この問題を解決するのが、シフトレフトをさらに推し進めた「レフトオブレフト(Left of Left)」というアプローチです。リスクがサプライチェーンに入り込む前、すなわち「開発者がパッケージを取得する瞬間」に判断を走らせます。
判断を前段に移すことで、以下の変化が起こります。
- 手戻りの完全撲滅:基準を満たさないパッケージはそもそもローカル環境に入らないため、手戻りが発生しない。
- 承認待ちの解消:基準を満たすものは即座に通過するため、申請・手作業承認の待ち時間が消滅する。
- 判断履歴の自動蓄積:「誰が・いつ・何を取得し・どんな判定を受けたか」が開発作業の副産物として自然に記録される。
ただし、前段での自動判断を実現するためには、開発者全員の「取得経路」が組織の管理下に一元化されていることが前提条件となります。
自動化と例外管理を支える「JFrogプラットフォーム」
明確なポリシー定義と「取得時の自動判断」を実現するソリューションとして、統合DevSecOpsプラットフォームJFrogプラットフォームが効果を発揮します。
JFrog Curation(取得時のリアルタイム事前検知・適用)
JFrog Curationは、開発者が外部レジストリからパッケージを取得するまさにその瞬間にセキュリティポリシーを適用します。違反した不審・危険なパッケージを水際で遮断し、準拠する安全な別バージョンを自動提示するためビルドを止めません。どうしても必要な場合は画面上から免除(例外)申請が行え、承認履歴も証跡として保存されます。
JFrog Artifactory(取得経路の集約とキャッシュ)
JFrog Artifactoryは、パブリックレジストリのプロキシ(代理)となり、外部へのアクセス窓口を1つに集約します。「誰がいつ何を取り込んだか」を統一的に記録・保持します。
JFrog Xray(継続的スキャン&CI/CD連携)
JFrog Xrayは、取り込み後に新しく公表された脆弱性に対処するため、保管されたパッケージやコンテナイメージを継続的に監視します。重大な脆弱性が判明した場合はビルドを自動停止(Fail Build)させ、最新のSBOMを出力します。
JFrog Catalog(事前情報参照)
採用検討時にメタデータや脆弱性情報を参照でき、適切な意思決定をサポートします。JFrog CatalogはCurationと連携して動作し、OSSパッケージのリスク情報を事前に把握できる仕組みを提供します。
導入事例:LINEヤフー株式会社
数千人規模のエンジニアを抱えるLINEヤフー株式会社では、外部レジストリをプロキシ・キャッシュする仕組みを構築し、全リポジトリに同一のポリシーを適用しています。これにより、高いセキュリティ基準を維持しながら、手作業による監視・承認負担を大幅に削減することに成功しています。
OSSセキュリティに関するよくある質問(FAQ)
Q1. OSSセキュリティ対策とは具体的に何をすることですか?
A. 外部から取り込むオープンソースソフトウェアに由来するリスク(脆弱性・ライセンス違反・悪意あるコード・保守終了など)を、組織として許容できるレベルにコントロールすることです。単なるスキャンだけでなく、「安全性を評価して採用・取得する仕組み」まで含みます。
Q2. 業務効率化のためにOSS利用を完全に禁止すべきですか?
A. 現実的な選択肢ではありません。現代のソフトウェアの大部分はOSSで構成されています。全面禁止ではなく、「明確な採用基準」と「安全に取得できる自動化ルート」「例外プロセスの整備」を行う方がはるかに実効的です。
Q3. 利用ポリシーを作成する際、最初に決めるべきことは何ですか?
A. 機械的に判定できる「採用判定項目(真正性、バージョン安定性、ライセンス等)」と、判定後の「許可・拒否・例外」の3つの取り扱いルールをセットで定義することです。
まとめ
OSSセキュリティ対策で不足しているのは、チェック項目の数ではなく「誰が・いつ・何を根拠に判断するか」という設計です。
- 判断基準があいまいな統制は、「統制の欠如(71%が直接ダウンロード)」または「速度の喪失(49%が承認に2週間以上)」のどちらか、あるいは両方の破綻を招きます。
- ポリシーには、真正性・活動度・ライセンスなどの具体的項目と、許可・拒否・例外の3ルールをセットで明記します。
- 自動判断を後段(CI/CD)ではなく前段(取得時)に配置(レフトオブレフト)することで、手戻りと承認待ちを同時に解消できます。
セキュリティ対策を「開発の障害物」にするのではなく、自動化された「安全な高速道路」へと変えるために、まずは自社のパッケージ取得経路の一元化から着手してみましょう。DevOps全体のフローの中でこの位置づけを理解するには、DevOpsフローと原則の記事も合わせてご覧ください。JFrogプラットフォームの無料トライアルで、取得時の自動判断を実際のパイプラインで体験できます。