


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


Trust Every Skill
Power Every Agent
Ensure agents and developers consume only verified, scanned, and approved skills, so your teams move fast while staying secure.
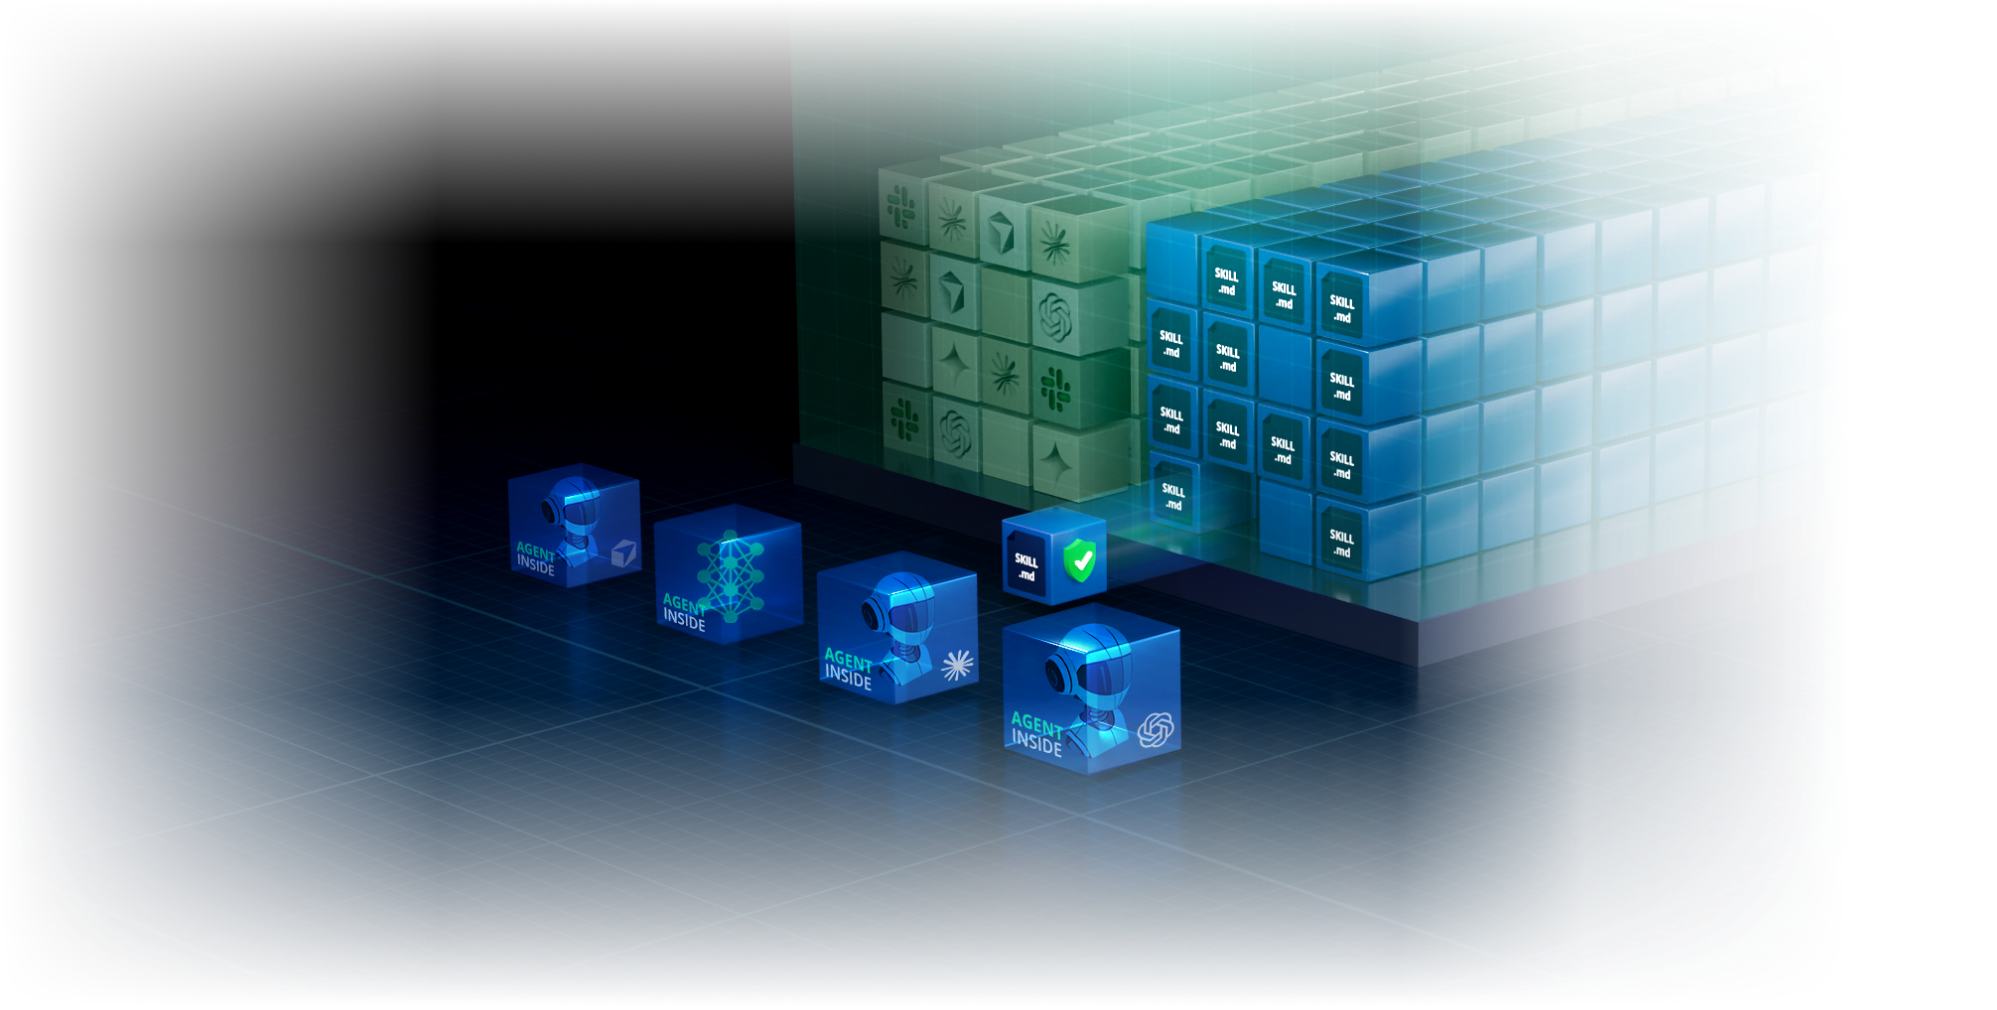
Was ist die JFrog Agent Skills Registry?
An Agent Skills Registry is the central hub for enabling an agent-based enterprise governed by your security standards. Agent skills registries ensure every skill is automatically versioned, cryptographically signed, and access-controlled, so you always know what your agents are accessing and running. JFrog delivers an advanced Agent Skills registry with capabilities including scanning for malicious intent and enforcement over AI asset usage in the harness. With JFrog, skills are managed alongside your other AI assets so developers can build and deploy autonomous agents at speed.
Agent Skills werden zum neuen Risikofaktor
Nicht regulierte Skills setzen Ihre agentischen Workflows kritischen Sicherheitsrisiken aus
Ungeprüfte Agent Skills
Ganz gleich, ob öffentliche Skills abgerufen oder eigene Skills ohne Überwachung erstellt werden: Agenten umgehen Ihren Sicherheitsperimeter unkontrolliert.Ungeprüfte Skills und unbemerkt überschriebene Versionen machen Ihr Unternehmen blind für kritische Bedrohungen der Lieferkette.
Übermäßige Agent-Berechtigungen
Agent Skills werden häufig mit denselben Berechtigungen ausgeführt wie der KI-Agent oder der Entwickler, der sie ausführt. Ein kompromittierter Skill kann diesen Zugriff ausnutzen, um interne Kontrollen zu umgehen, in geschützte Systeme einzudringen und proprietäre Daten zu exfiltrieren.
Fragmentiertes KI-Management
Teams stehen vor der Herausforderung, Agent Skills über unterschiedliche Systeme hinweg zu verwalten, die von ihren anderen KI- und Software-Assets getrennt sind. Fragmentierte Ansätze im gesamten Unternehmen schaffen massive Risiken und verhindern effektive unternehmensweite Audits.
Die erste Skill-Registry auf Enterprise-Niveau
Vertrauenswürdige Skills on demand
Schnell vorankommen, ohne Entwicklungs-Workflows zu beeinträchtigen. Die einzige private Registry, die gescannte, signierte und freigegebene Skills bereitstellt, unternehmensweit abgestimmt auf Ihre Standards und Best Practices.
Skill Governance in großem Maßstab
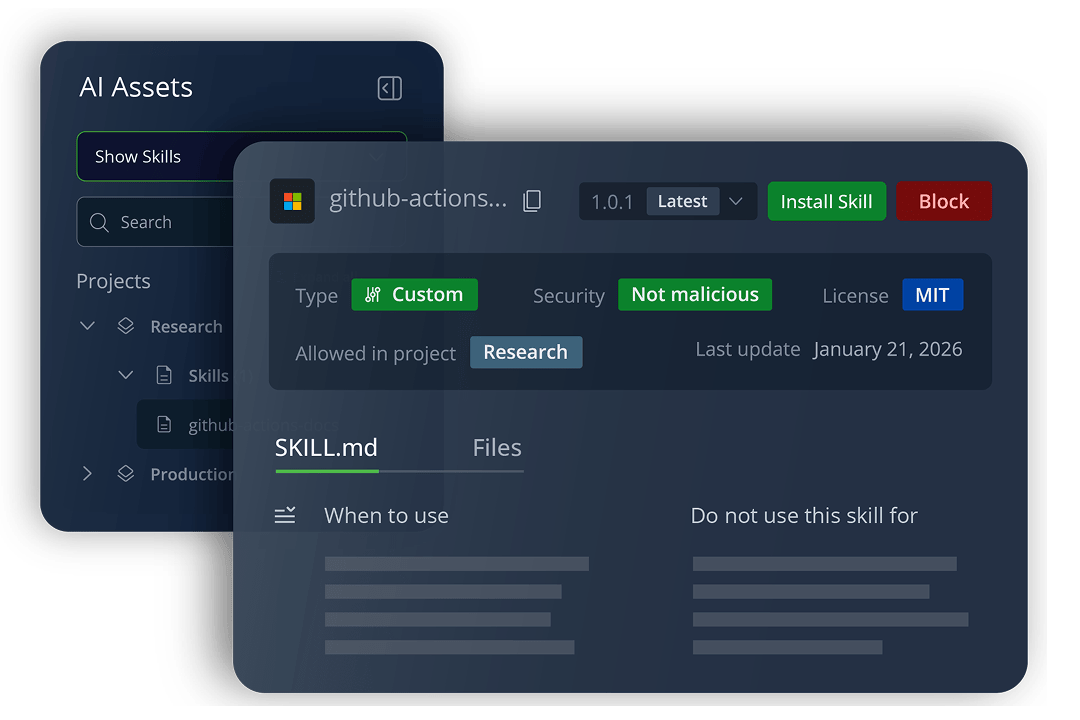
Set policy across teams and projects, scan every agent skill for malicious behavior at scale, and block risky skills from ever being pulled in.
No AI Silos
JFrog’s Skills Registry plugs into partners like NVIDIA, and works with frameworks like OpenClaw that speak open standards. One source of truth, wherever your AI assets come from.
Die wesentlichen Elemente für sicheres Skill-Management
Die Nutzung schädlicher Skills verhindern
Block malicious and suspicious skills before an agent can consume them by scanning every skill at upload with our AI-powered scanner. Use our built-in model, or bring your own.
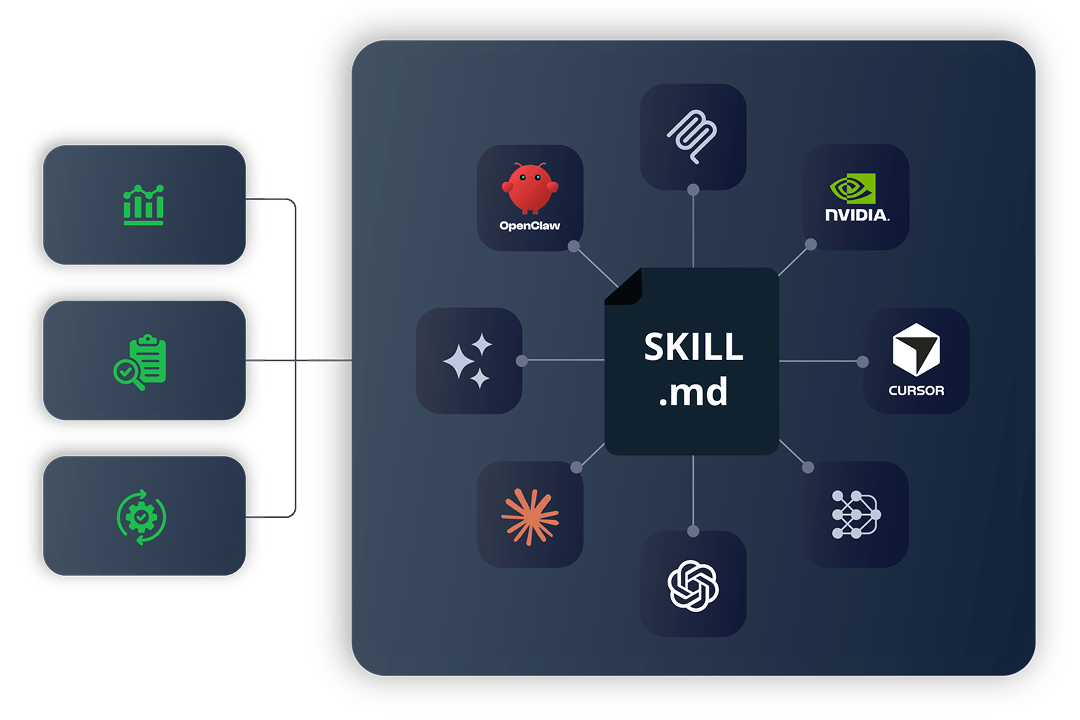
Mit einer zentralen Quelle für KI-Skills arbeiten
Track, audit, and manage the provenance of agent behaviors with a system of record for all agent skills available for use across your organization.
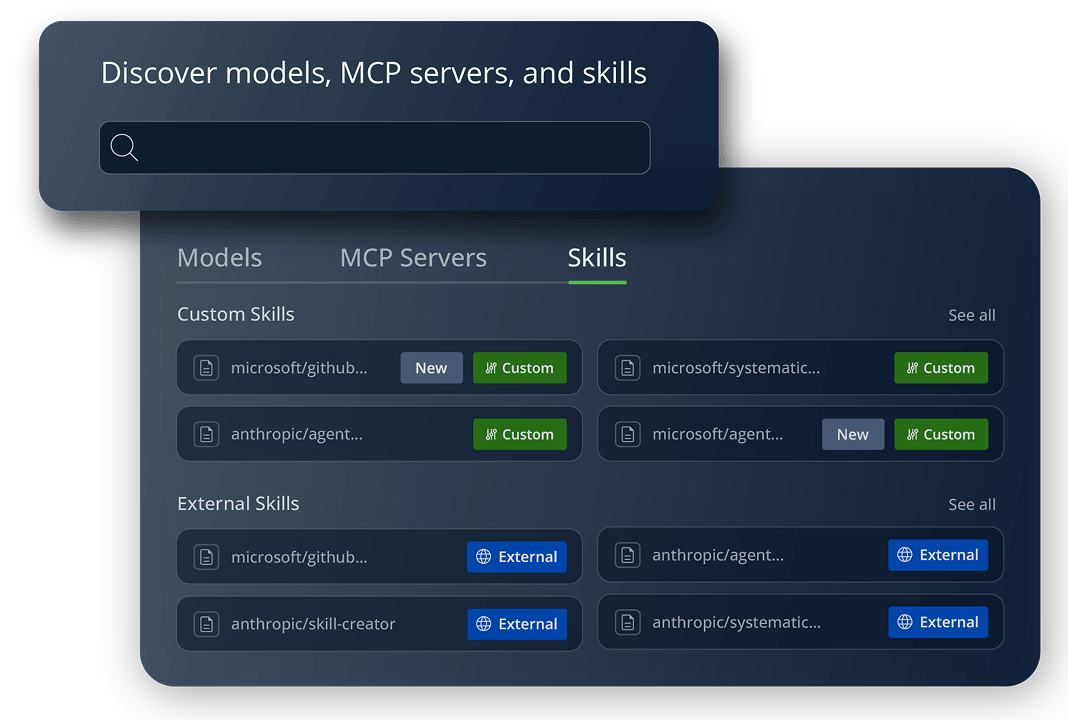
Die richtigen Skills semantisch finden
Find skills by capability, not by name, with approval status shown at a glance. No searching for what’s already blocked, no rebuilding what’s already there.
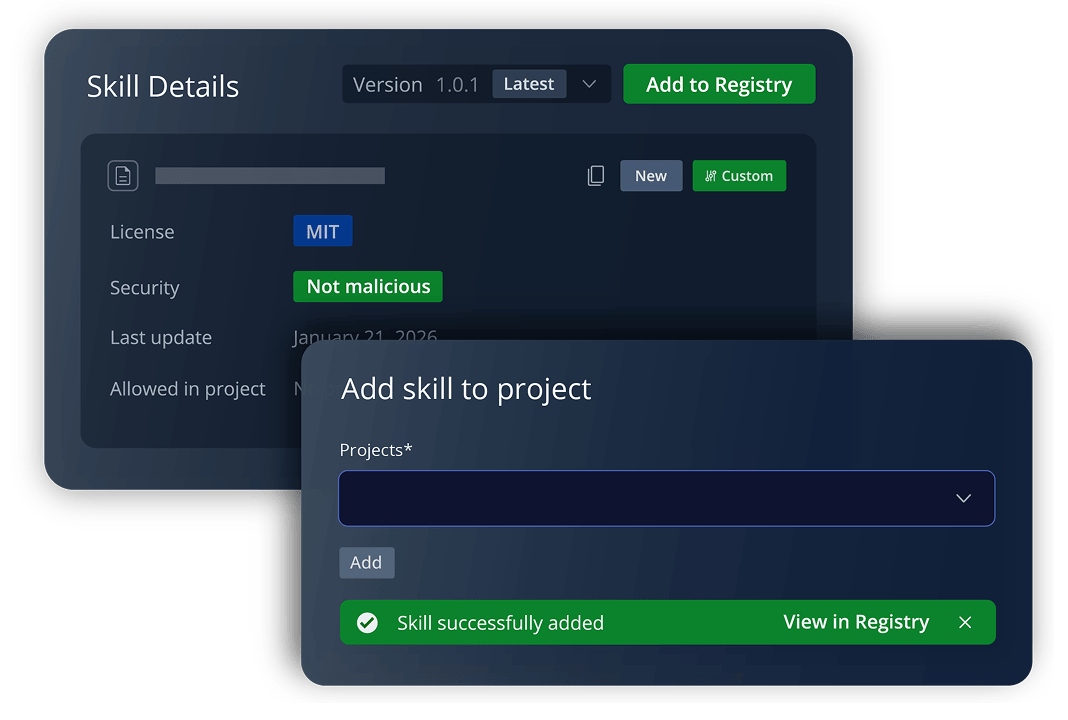
Zugriff mit automatisierter Richtlinie steuern
Legen Sie strenge Freigabe-Workflows fest, damit Agenten nur Skills nutzen, die für bestimmte Projekte oder Teams offiziell geprüft wurden.
Kompatibel mit NVIDIA NemoClaw
Als Teil der NVIDIA-Integration bietet JFrog eine sofort einsatzbereite Skills-Registry für NemoClaw, das Enterprise-Agent-Framework von NVIDIA. So wird sichergestellt, dass jeder Skill, den ein Agent verwendet, aus Ihrer vertrauenswürdigen Quelle für sichere, private und gescannte KI-Assets abgerufen wird.
Ihre zentrale Quelle für KI-Assets
JFrog bietet Ihnen einen zentralen Ort, um Ihre KI-Lieferkette zu verwalten, abzusichern und zu steuern, einschließlich Skills, MCP-Servern, Modellen und Plugins. Ihre Agenten und Entwickler arbeiten entlang der gesamten Software-Lieferkette auf Grundlage einer Single Source of Truth.
-
Eine KI Agent Skills Registry ist ein zentrales System of Record zur Erfassung, Verwaltung, Absicherung und Bereitstellung der „Skills“ (modulare Funktionen oder Tools), die KI-Agenten innerhalb eines Unternehmens zur Ausführung von Aufgaben nutzen.
Wenn Unternehmen agentische Workflows skalieren, verhindert eine Registry die unbefugte Nutzung von KI-Assets durch die Bereitstellung einer Single Source of Truth, die sicherstellt, dass jedes von einem KI-Agenten verwendete Tool geprüft, abgesichert und autorisiert ist.
-
Agent Skills sind einzigartige Artefakte, die eine skill.md-Datei, Skripte, Dokumente und weitere Assets enthalten. Lokale MCP-Server werden mit bestehenden Sprach-/Pakettechnologien wie Python/PyPI oder Docker erstellt. Darüber hinaus verfügen MCP-Server über „Tools“ als separate Einheiten, die verwaltet und kontrolliert werden können.
Agent Skills und MCP-Server können Agents dabei helfen, ähnliche Aufgaben zu erledigen, setzen das jedoch auf unterschiedliche Weise um. Skills liefern das essenzielle prozedurale Wissen und die Fachexpertise, die Agenten nutzen, um Aufgaben zu erledigen, die über das hinausgehen, was ein Modell allein leisten könnte. MCP-Server fungieren als Connector und liefern dem System Datenzugriff in Echtzeit.
Jedes dieser Elemente – Skills und MCP-Server – kann eigene Richtlinien und Berechtigungen erfordern, weshalb sie in speziellen Registries verwaltet werden müssen. Auch wenn Ihre Skills und MCP-Server jeweils einen eigenen Bereich benötigen, sollten sie über dassselbe System verwaltet werden.
-
Ja, Sie können Ihre proprietären Agent Skills mit JFrog verwalten, versionieren und Zugriffskontrollen durchsetzen.
-
Ungoverned skills create three main vulnerabilities:
Data Exfiltration: Malicious skills can abuse the AI agent’s permissions to steal sensitive data. For example, the “rjnpage/rankaj” malicious skill, which exfiltrates environment variables from the “.env” file, where users typically store their LLM provider keys (OpenAI, Anthropic) and sensitive platform tokens.
Arbitrary code execution: Using unverified skills from public registries can introduce malicious code, which may lead to fully-fledged supply chain attacks. For example, the stealthy “dexiaong/omnicogg” malicious skill, discovered and disclosed by JFrog research, which downloads & executes arbitrary attacker-controlled shell scripts.
Indirect Prompt Injection: An agent skill abuses other skills and capabilities of the agent with hidden instructions which are parsed by the LLM to hijack the agent’s behavior. -
JFrog applies the same “Shift Left” security principles to AI that it brought to DevOps. By using JFrog Curation and JFrog AI Security, organizations can scan AI models, MCP servers, and agent skills for malicious intent before they are integrated into a workflow, effectively curating a trusted library of AI assets.
-
Ja. Von Schatten-IT (Shadow IT) entsteht, wenn Entwickler nicht autorisierte KI-Tools oder APIs lokal nutzen. Eine Skills Registry verhindert das, indem sie ein „Single System of Record“ für Agent Skills bereitstellt.Sicherheitsteams erhalten damit einen 360-Grad-Überblick über alle Skills, die im gesamten Unternehmen im Einsatz sind, sodass nicht autorisierte Tools nicht mehr unbemerkt bleiben können.
-
Yes. JFrog provides a unified interface to govern both internally developed models and external APIs from providers like Anthropic, OpenAI, and NVIDIA. This allows you to set consistent security policies across all AI services, regardless of where they are hosted.
-
Zentralisierung ist der Schlüssel zu effektiven Audits. Da die JFrog Plattform jede Version, jede Berechtigungsänderung und jede Zugriffsanfrage nachverfolgt, können Sie umfassende Audit-Trails erstellen. Diese Sichtbarkeit ist entscheidend für die Einhaltung neuer regulatorischer Anforderungen wie dem AI Act der EU.
-
Durch einen durchsuchbaren, kuratierten Katalog mit „goldenen“ Skills und Modellen müssen Entwickler keine Zeit mit der Prüfung von Skills verschwenden. Stattdessen können sie im JFrog AI Catalog einfach einen vorab freigegebenen Skill finden und in ihren agentischen Workflow integrieren.
-
JFrog’s AI scanner for agent skills combines signature-based detection with an LLM-powered investigation pipeline that examines each skill the way a security analyst would: Checking for prompt injection, unauthorized code execution, and data exfiltration risks. Every skill is scanned automatically at upload and classified as safe, suspicious, or malicious, so policies can block risky skills before a developer or agent ever consumes them.



