


 Claude
 Cursor
 Codex
 Hugging Face
 NVIDIA
 Visual Studio Code
 Devin
 Kiro
 Open Code
 NanoClaw

 Docker
 npm
 PyPy
 Wiz

 Finanzdienstleistungen
 Gaming
 Öffentlicher Sektor
 Automobil
 Technologie
 Gesundheitswesen


Verwalten Sie KI- und Software-Artefakte in großem Maßstab
Stellen Sie sicher, dass Entwickler und Agenten ununterbrochenen Zugriff auf vertrauenswürdige, richtlinienkonforme Artefakte haben, um die autonome Softwarebereitstellung zu beschleunigen.
Was ist Artifactory?
Als zentrale Drehscheibe für DevOps, Entwickler und KI-Engineering-Teams lässt sich Artifactory in Ihre bestehenden Tools und Workflows integrieren, um die Bereitstellung sowohl für Menschen als auch für KI-Agenten zu automatisieren, Attestierungen zu erfassen, die Release-Integrität sicherzustellen und eine unübertroffene Transparenz über den gesamten Entwicklungslebenszyklus zu bieten.
Artifactory in Aktion erleben
Erfahren Sie, wie Artifactory, die branchenführende Lösung für universelles Repository-Management, DevOps-Workflows nahtlos integriert und so schnelle, zuverlässige und sichere Software-Releases ermöglicht – für etablierte Großunternehmen und boomende Start-ups gleichermaßen.

Artefakt-Management, wie es sein sollte
Verwalten Sie alle Artefakte und Releases
an einem einzigen Ort
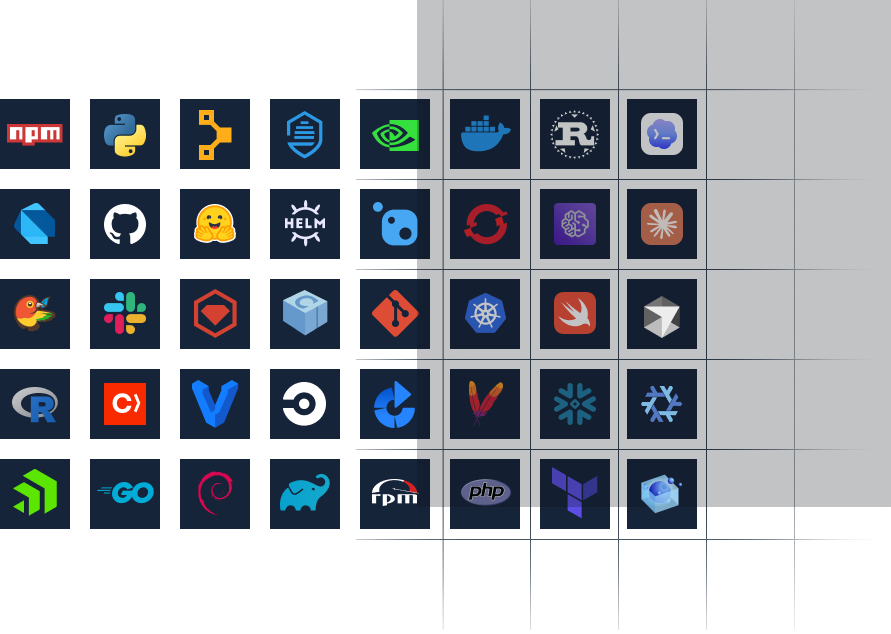
 Mehr als 60 Artefakttypen: Pakete, Dateien und KI-Assets
- Hunderte von Ökosystem-Integrationen
- Mehrere Installations- und Bereitstellungsoptionen
- Vorab geprüfte IDE-Extensions, Agent-Plugins, Skills und MCP-Server
Skalieren Sie Ihren SDLC
mühelos über mehrere Standorte hinweg
- Premium-SLA für 99,99 % In-Region-Uptime
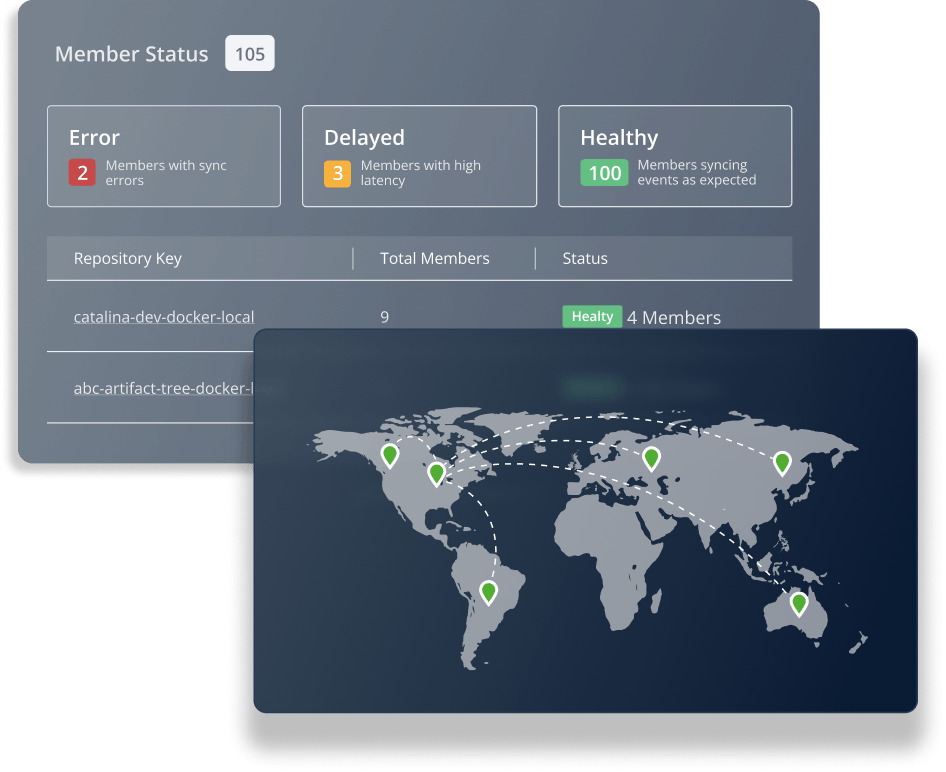
- Automatisierte bidirektionale Repository-Synchronisierung
- Synchronisieren Sie Richtlinien, Assets und Zugriff über mehrere Standorte hinweg
- Projektbasiertes Ressourcenmanagement
- Vollständig verwaltetes SaaS, selbstverwaltet, Multi-Cloud- und Hybrid-Support
Legen Sie den Grundstein für eine sichere Software-Lieferkette
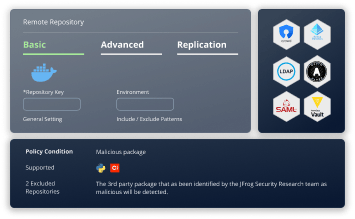
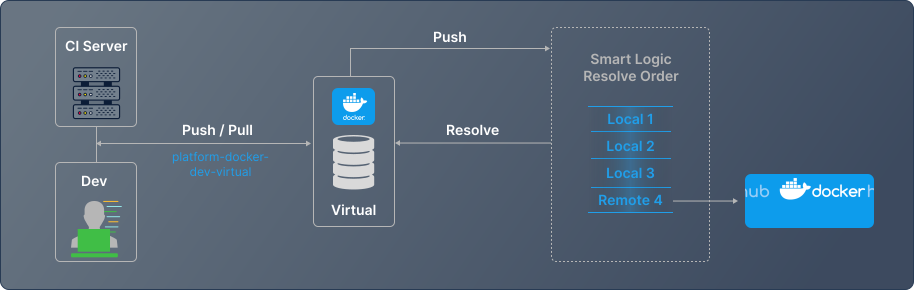
- Öffentliche Proxy-Registries und KI-Modell-Hubs, die das direkte Herunterladen aus dem Internet verhindern
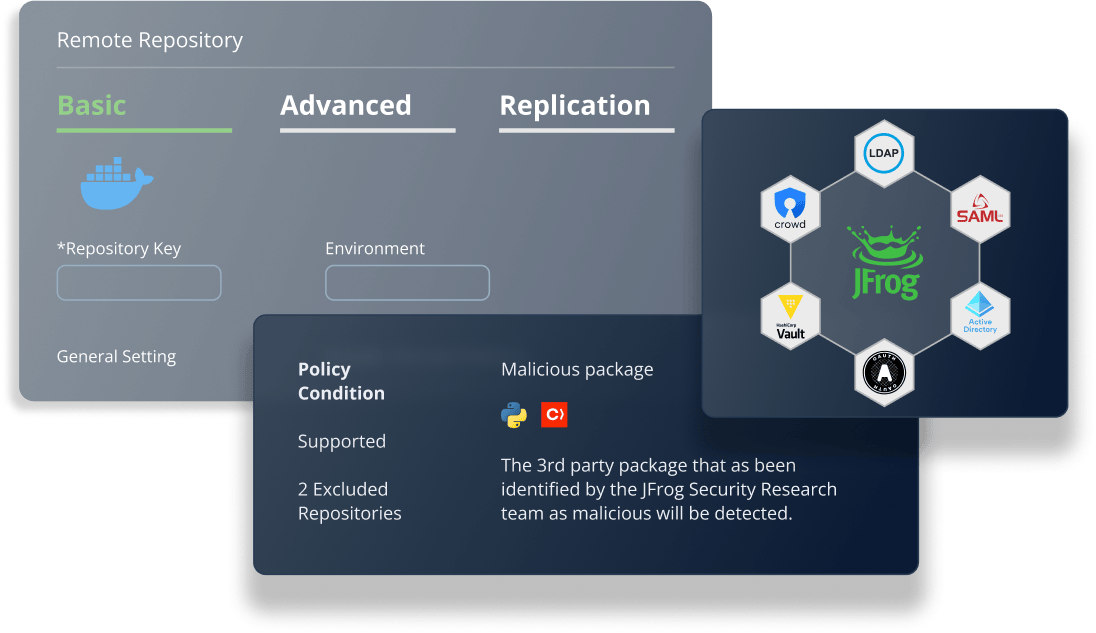
- Robuste RBAC- und Governance-Richtlinien
- Sicherheit von Unternehmensplattformen (SSO, PrivateLink usw.)
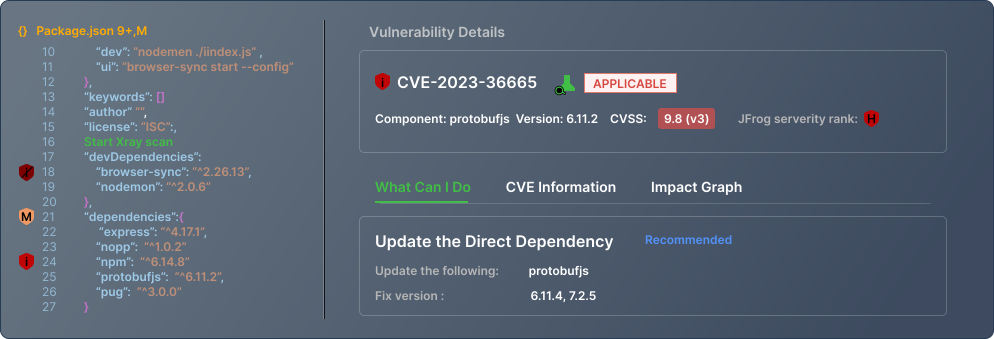
- Identifizieren und blockieren Sie die Verwendung anfälliger Pakete, IDE-Erweiterungen und KI-Assets
Verbessern Sie die Build-Geschwindigkeit und
beschleunigen Sie CI/CD-Pipelines
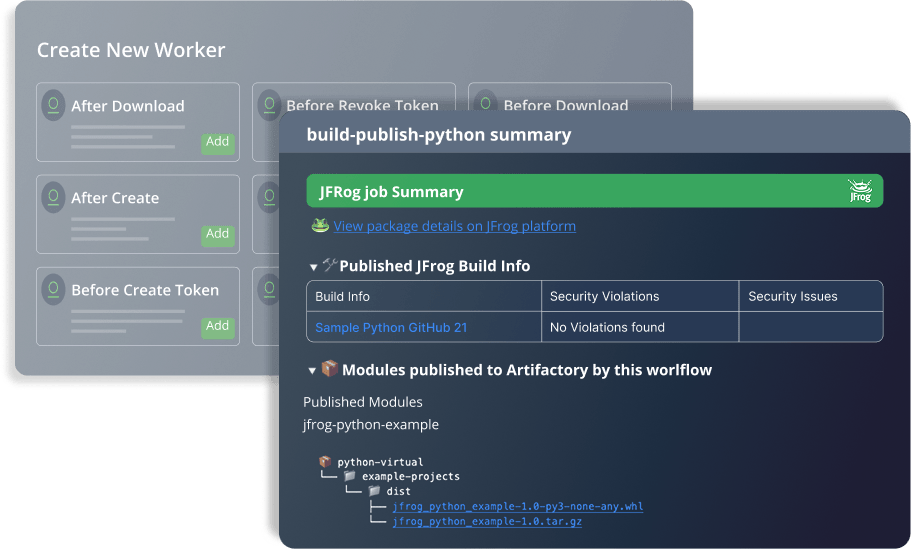
- Caching von Abhängigkeiten und Builds
- Open-Source-JFrog-CLI
- Rest-APIs für fast alles
- Benutzerdefinierte Plugins mit robusten Event-Triggern
Erzielen Sie Enterprise-Performance und optimieren Sie gleichzeitig die Kosten
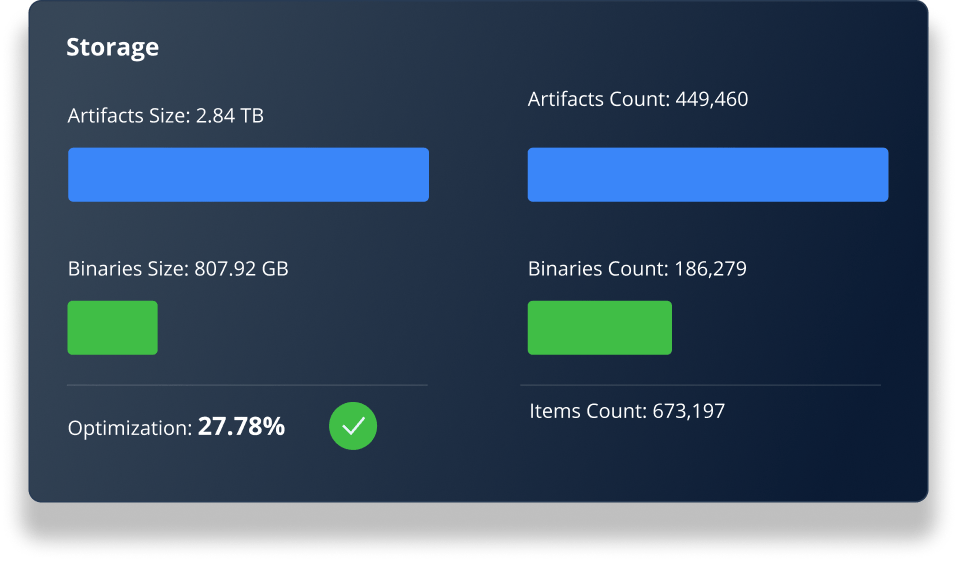
- Prüfsummenoptimierte Speicherung und Replikation
- Automatisiertes Cleanup und Archivierung von Assets
- Standortbasiertes DNS-Routing
Verwalten Sie alle Artefakte und Releases
an einem einzigen Ort
- Mehr als 60 Artefakttypen: Pakete, Dateien und KI-Assets
- Hunderte von Ökosystem-Integrationen
- Mehrere Installations- und Bereitstellungsoptionen
- Vorab geprüfte IDE-Extensions, Agent-Plugins, Skills und MCP-Server
Skalieren Sie Ihren SDLC
mühelos über mehrere Standorte hinweg
- Premium-SLA für 99,99 % In-Region-Uptime
- Automatisierte bidirektionale Repository-Synchronisierung
- Synchronisieren Sie Richtlinien, Assets und Zugriff über mehrere Standorte hinweg
- Projektbasiertes Ressourcenmanagement
- Vollständig verwaltetes SaaS, selbstverwaltet, Multi-Cloud- und Hybrid-Support
Legen Sie den Grundstein für eine sichere Software-Lieferkette
- Öffentliche Proxy-Registries und KI-Modell-Hubs, die das direkte Herunterladen aus dem Internet verhindern
- Robuste RBAC- und Governance-Richtlinien
- Sicherheit von Unternehmensplattformen (SSO, PrivateLink usw.)
- Identifizieren und blockieren Sie die Verwendung anfälliger Pakete, IDE-Erweiterungen und KI-Assets
Verbessern Sie die Build-Geschwindigkeit und
beschleunigen Sie CI/CD-Pipelines
- Caching von Abhängigkeiten und Builds
- Open-Source-JFrog-CLI
- Rest-APIs für fast alles
- Benutzerdefinierte Plugins mit robusten Event-Triggern
Erzielen Sie Enterprise-Performance und optimieren Sie gleichzeitig die Kosten
- Prüfsummenoptimierte Speicherung und Replikation
- Automatisiertes Cleanup und Archivierung von Assets
- Standortbasiertes DNS-Routing
Über 6.500 DevOps-Teams vertrauen JFrog
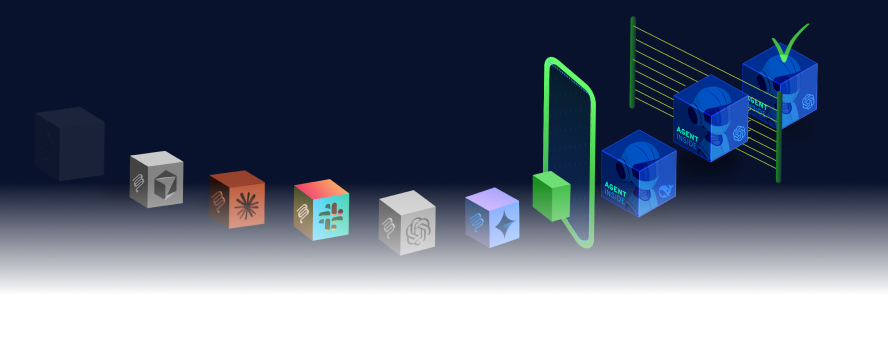
Schaffen Sie eine einheitliche agentische Software-Lieferkette
- Proxyen Sie Hugging Face, Nvidia NGC und weitere KI-Modellquellen
- Verwalten Sie private Modelle mit einem einfachen SDK
- Enterprise-Registries für MCP-Server und Agent-Assets
- KI-Coding-Agenten für sicheren, kontrollierten Zugriff automatisch über Artifactory leiten

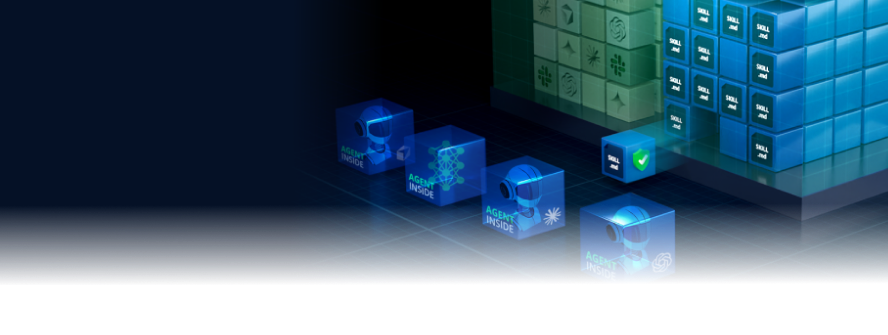
Vereinfachen Sie Auditing und Governance im gesamten SDLC
- Unveränderlicher Release-Kontext, lückenloses Tracking und Auditing
- Security-Richtlinien und Promotion-Gating
- Attestierung und Nachweiserfassung

Optimieren Sie sichere Entwickler- und Agenten-Workflows
Beschleunigen Sie die SDLCs in Ihrem Unternehmen
kuratierte Artefakte, IDE-Erweiterungen und KI-Assets
Die vertrauenswürdige Quelle für
kuratierte Artefakte, IDE-Erweiterungen und KI-Assets
Steigern Sie die Integrität, Zuverlässigkeit und Geschwindigkeit von CI/CD
Stellen Sie einen konstanten, gemeinsamen Zugriff für verteilte Teams sicher
Stellen Sie Komponenten für Produktionslaufzeiten bereit
Beschleunigen Sie die Bereitstellung von KI und Software mit integrierter Sicherheit
Entdecken Sie andere JFrog-Produkte

JFrog AppTrust
Automatisieren Sie die Release-Governance mit signierten Nachweisen an jedem Lifecycle-Gate
Mehr erfahren


JFrog AI Security
Sichern Sie jedes KI-Modell, jeden MCP-Server und jeden Agent Skill, die Ihre Entwickler nutzen
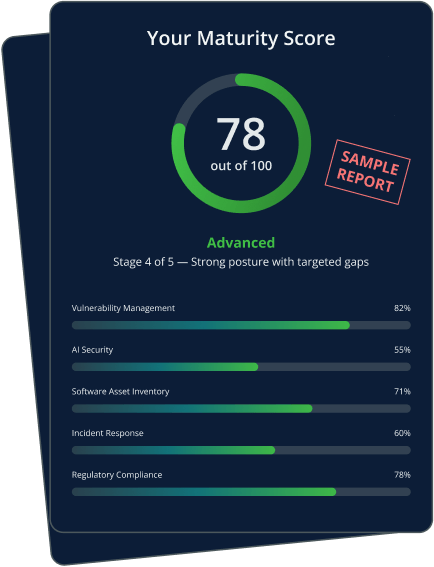
Mehr erfahrenHalten Ihre Sicherheitspraktiken mit Ihrer Software-Lieferkette Schritt?
Bewerten Sie Ihren Sicherheitsreifegrad in 11 Bereichen selbst und erhalten Sie einen personalisierten Bericht mit empfohlenen nächsten Schritten.
Zusätzliche Ressourcen zu JFrog Artifactory
Häufig gestellte Fragen
Artifactory ist universell einsetzbar, d. h. es unterstützt eine Vielzahl von Paketformaten und Dateien, darunter Maven (Java), npm (Node.js), PyPI (Python), Docker, Helm, NuGet (.NET), Debian, RPM, Terraform, ML-Modelle und viele mehr.
Die Upload-Methode hängt vom Pakettyp ab. In der Regel verwenden Sie Befehlszeilen-Tools, die zu Ihrem Paketmanager gehören (wie „npm publish“ für npm), und die so konfiguriert sind, dass sie auf Ihr Artifactory-Repository verweisen. Artifactory bietet auch ein Webinterface für manuelle Uploads.
Ähnlich wie beim Hochladen hängt das Herunterladen vom Pakettyp ab. Ihre Build-Tools oder Paketmanager sind so konfiguriert, dass sie Abhängigkeiten aus Ihren Artifactory-Repositories auflösen. Zum Beispiel deklariert ein Maven-Projekt Abhängigkeiten in seiner pom.xml-Datei und Maven lädt diese Artefakte aus dem konfigurierten Artifactory Repository herunter.
Ja, Artifactory ist für die nahtlose Integration in gängige CI/CD-Tools wie Jenkins, GitHub Actions, Azure DevOps und viele weitere ausgelegt. Diese Integration ermöglicht eine automatisierte Artefaktauflösung und -bereitstellung als Teil Ihrer Build- und Release-Pipelines.
Artifactory bietet robuste Zugriffssicherheits-Features, einschließlich Benutzer- und Gruppenverwaltung, Zugriffskontrollen (lesen, schreiben, löschen) sowie die Integration mit externen Authentifizierungssystemen (wie LDAP oder SAML). So können Sie steuern, wer auf Ihre Artefakte zugreifen und sie verändern darf. Die JFrog Plattform bietet zudem End-to-End-Sicherheitslösungen für Anwendungen und Software-Lieferketten, die nativ in Artifactory integriert sind. Mit JFrog Artifactory haben Sicherheitsexperten eine zentrale Anlaufstelle, um Sicherheitsrichtlinien zu definieren und die Nutzung von Softwarekomponenten über Entwicklerteams hinweg zu steuern.
Artifactory hilft Ihnen, Ihren Softwareentwicklungsprozess zu optimieren, indem es eine Single Source of Truth für alle Ihre Artefakte bereitstellt. Das verbessert die Zusammenarbeit, sorgt für Konsistenz, beschleunigt Builds und erleichtert die Verwaltung von Abhängigkeiten sowie das Tracken von Software-Releases.
Ja, JFrog SaaS stellt unsere Cloud-native Plattform als gehosteten und verwalteten Service bereit, der in den AWS-, Azure- und GCP-Regionen Ihrer Wahl verfügbar ist.
Ja, Artifactory bietet Docker- und OCI-Registries, mit denen Sie Ihre Container-Images sicher speichern und verwalten können. Es verwaltet auch Helm Charts, Terraform/Open Tofu-Dateien, Ansible und mehr, um die Bereitstellung in dynamischen Laufzeitumgebungen zu erleichtern.
Ja, Artifactory ist eine fortschrittliche Modell-Registry. Es unterstützt das Caching von Modellen von Hugging Face und verwaltet auch intern entwickelte, benutzerdefinierte Modelle.
Ja, alle JFrog-Produkte, einschließlich Curation, Xray und JFrog ML, sind als Teil der JFrog Software Supply Chain Plattform nativ in Artifactory integriert
Artifactory bietet robuste Optionen zur Automatisierung Ihrer Pipelines, einschließlich APIs für die gesamte Plattform, JFrog CLI und eines Terraform-Providers.
Ja, das können Sie. Artifactory dient als verwaltetes Repository für IDE-Erweiterungen und Plugins und stellt eine leistungsstarke Caching-Schicht bereit. Mit der zusätzlichen Leistung von JFrog Curation können Unternehmen automatisierte Richtlinien einsetzen, um jede Erweiterung zu prüfen, sodass nur sichere, vorab genehmigte Tools verfügbar sind und solche mit bekannten Schwachstellen oder Lizenzproblemen blockiert werden.
Die JFrog Plattform und Artifactory sind eine hochverfügbare Lösung mit einer Premium-Uptime-SLA von 99,99 %. Kunden, die die JFrog Plattform selbst verwalten, können in HA-Cluster bereitstellen, um das gewünschte Maß an Resilienz zu erreichen.
Ja, Sie können alle Ihre First-Party-Agentenfähigkeiten in JFrog Artifactory mit vollständiger Role Based Access Control verwalten und versionieren.
Artifactory verwaltet AI/ML-Modelle, MCP-Server, Agent Skills, Agent Plugins und Agent Packages – jeweils mit rollenbasiertem Zugriff, Versionierung und integrierter Governance.
Agent-Plugin-Repositories ermöglichen es Ihnen, die Plugins Ihres Unternehmens zu indexieren, zu durchsuchen und sicher zu speichern und zu verteilen. Mit Plugins als Pakettyp in Artifactory wird die Versionierung auf Binärebene durchgesetzt und Unveränderlichkeit sowie Herkunft sind garantiert.
Agent-Paket-Repositories sind der Artifactory-Pakettyp, der APM (Agent Package Manager) unterstützt. Sie speichern Agent-Primitives – Skills, Prompts, Instructions, Hooks, Commands, Scripts und MCP-Server-Deklarationen – als versionierte, verwaltete Packages. Entwickler deklarieren Abhängigkeiten in apm.yml, und apm install löst sie für die Reproduzierbarkeit über eine Lock-Datei aus dem Repository auf. Weitere Informationen finden Sie im JFrog-Blog über APM.
Agent Package Resolution, ein Feature von JFrog Plugins für KI-Coding-Agenten, leitet von diesen Agenten abgerufene Pakete automatisch über Artifactory weiter und wendet dabei dieselben Sicherheits- und Governance-Richtlinien an, die bereits für menschliche Entwickler gelten. Verfügbar für alle JFrog-Kunden.



